
 #1
Strumenti per la dissezione, la comprensione e l'ingegneria inversa del comportamento del software dannoso.
Raccomandato da Kitploit
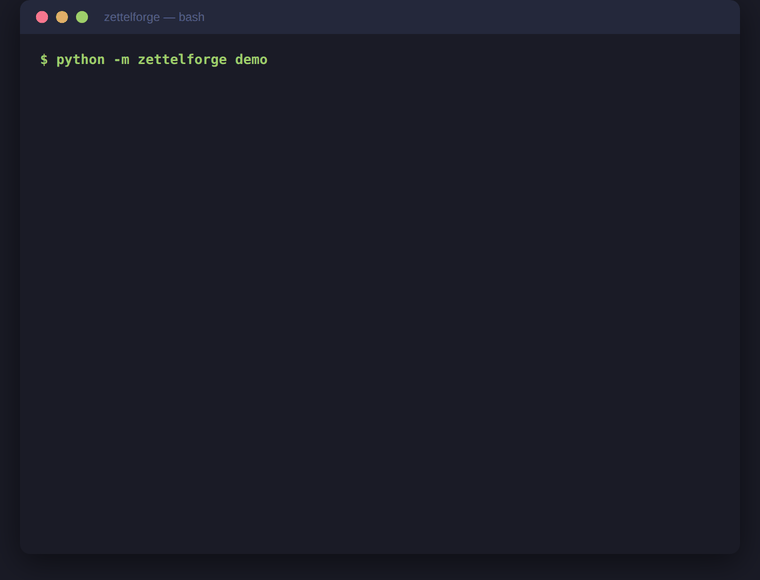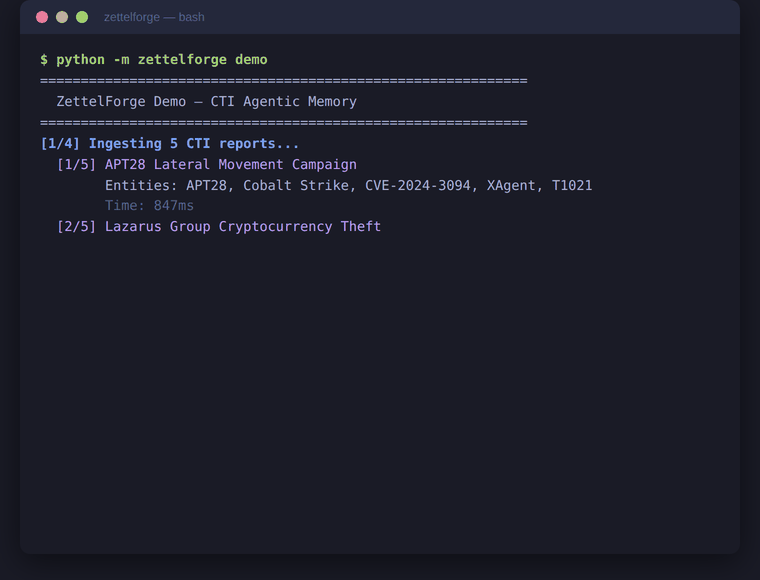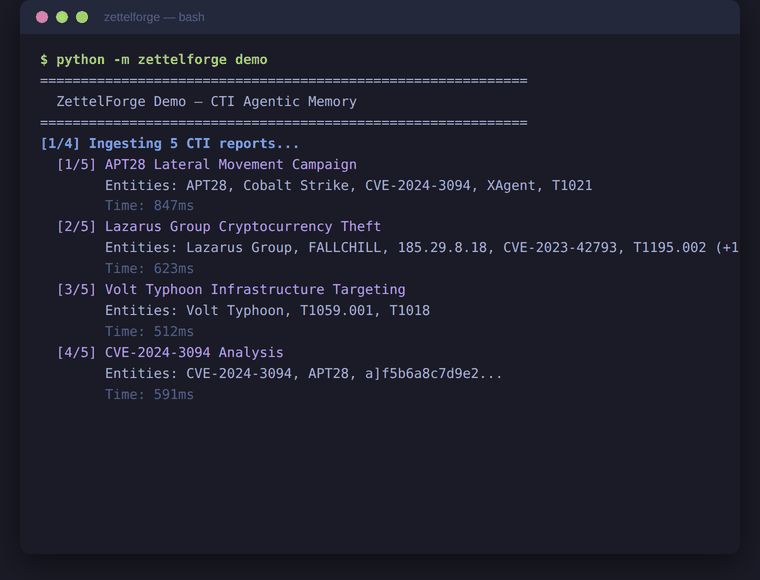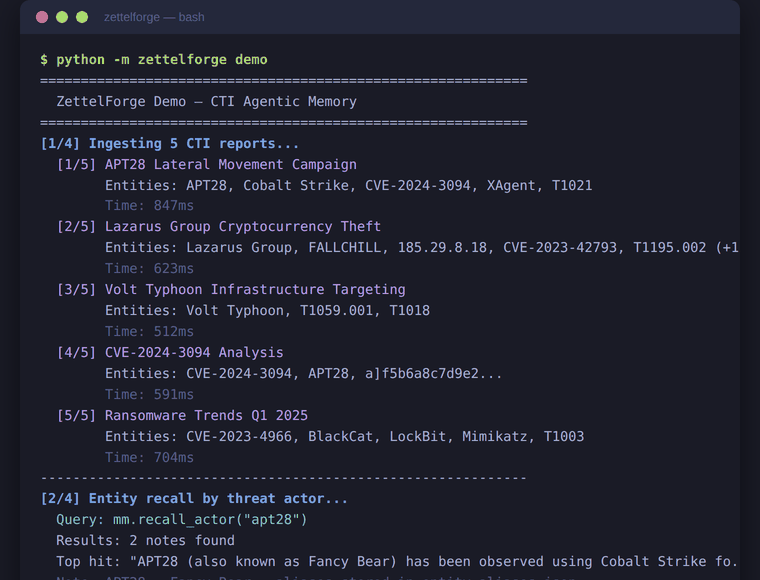
 threatrecall/zettelforge
Memoria agentica per CTI in Python — grafi di conoscenza STIX, risoluzione alias di attori minacciosi, RAG offline-first, server MCP per Claude Code…
 liamg/extrude
:detective: Analizza i binari per funzionalità di sicurezza mancanti, divulgazione di informazioni e altro...
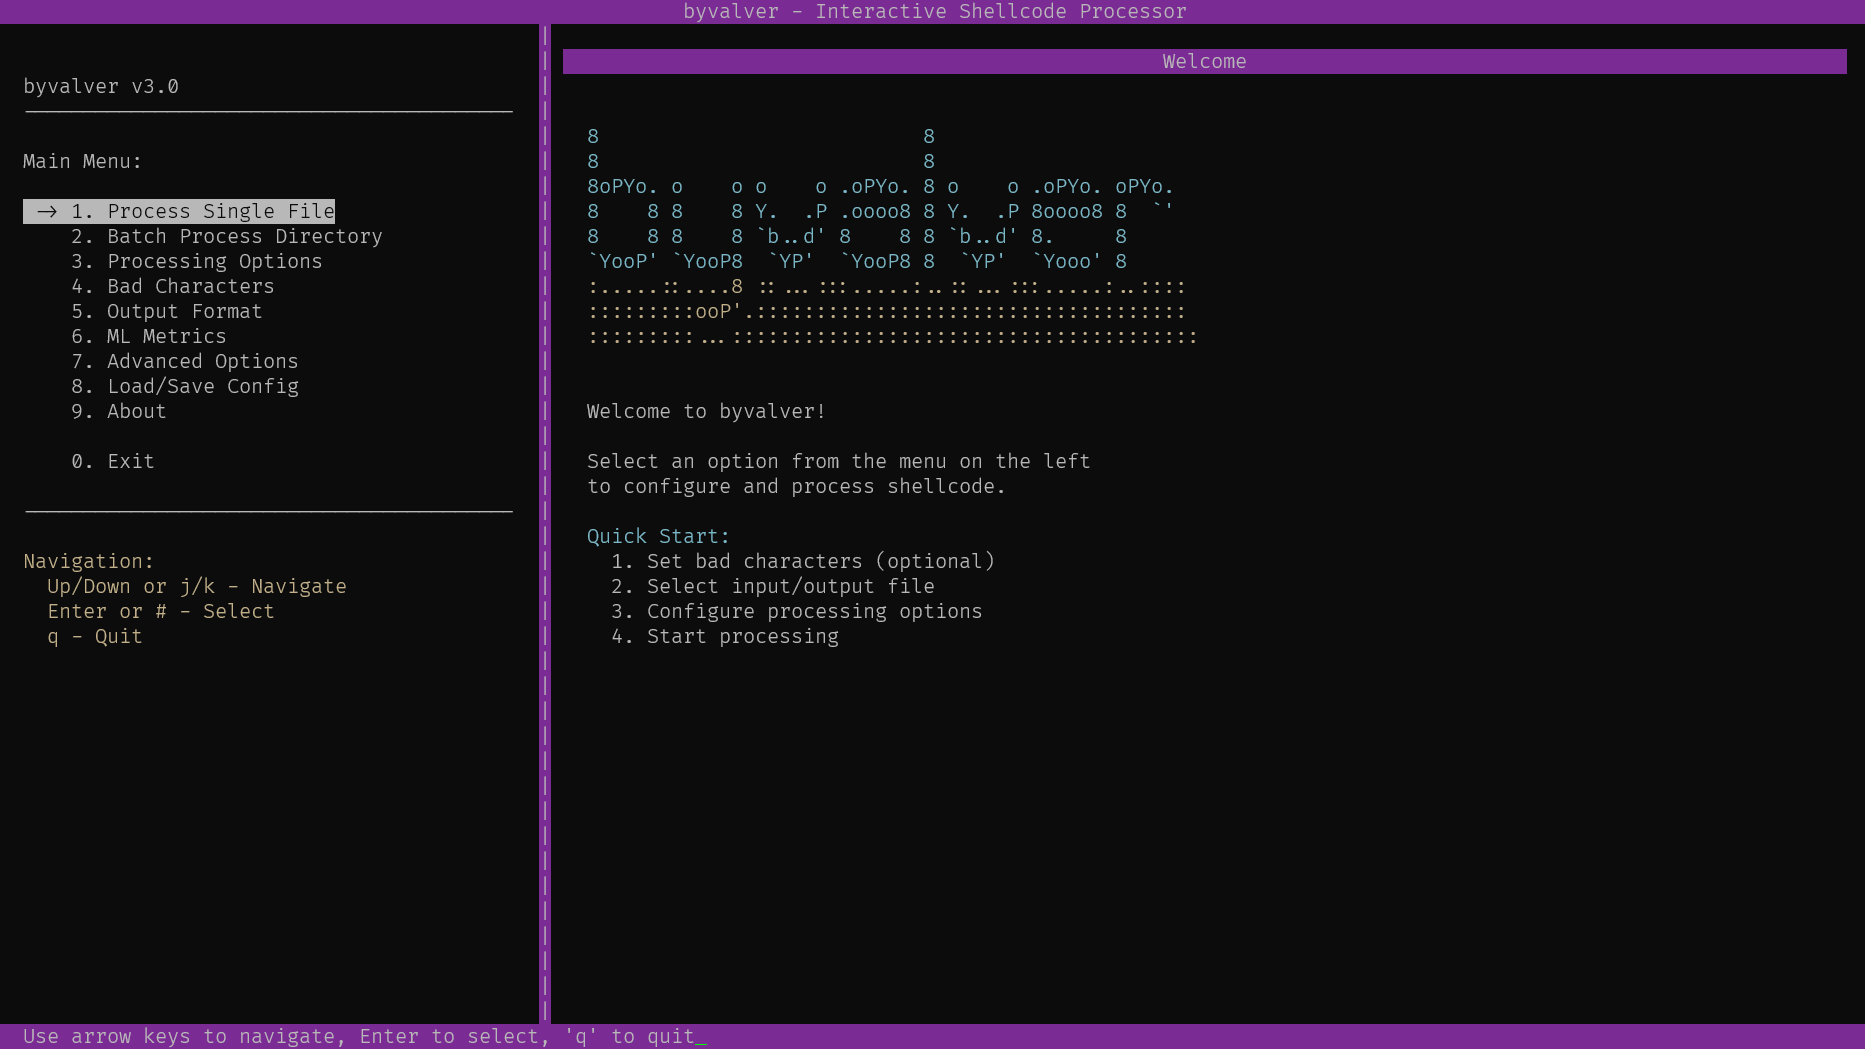 umpolungfish/byvalver
prende i bad-bytes dello shellcode e li scaccia, restituendo shellcode pulito con funzionalità preservate
 ejfkdev/jscd
Reverse bytenode .jsc (V8 code cache) to JavaScript — static, pure Rust, no patched V8/Node. Node 8→26 / V8 5.8–14.6; 25k .jsc tested, 0 fail.
 seifreed/yaraast
Una potente libreria Python e strumento CLI per analizzare, esaminare e manipolare regole YARA tramite rappresentazione ad Albero Sintattico Astratto…
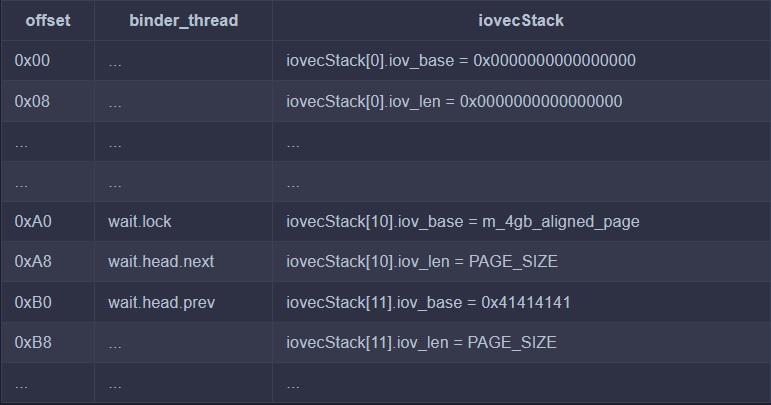 sharif-dev/androidkernelvulnerability
Attivazione e analisi della vulnerabilità del kernel Android CVE-2019-2215
 spoofzu/jvmxray
Esternalizza l'accesso delle applicazioni Java alle risorse protette come messaggi di log.
 1dayexploit/1day-archive
Approfondimenti tecnici e analisi delle cause profonde delle CVE divulgate di recente: reverse engineering delle patch, creazione di proof-of-concept…
 elastic/die-python
Binding Python3 nativi per il Detect-It-Easy di @horsicq
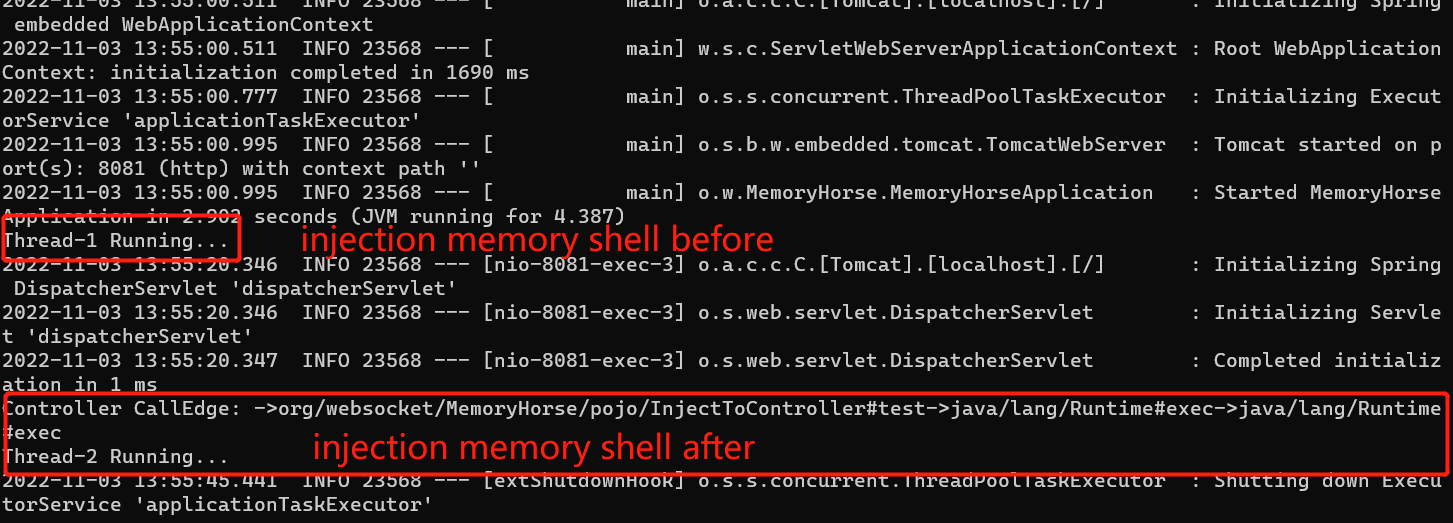 sf197/memoryshellhunter
Scanner di Java Agent memory horse combinato con modalità Call Graph
 airbus-cert/ditto
Oscura script PowerShell e JavaScript utilizzando un parsing basato su tree-sitter con molteplici profili impostore configurabili per furtività,…
 d4rksystem/evasive_malware_book_samples
I campioni citati nel mio libro, Evasive Malware (No Starch Press)
 kc57/awesome-pentest
Un elenco di fantastici strumenti e risorse per il penetration testing.
 svdwi/bluebox
Piattaforma open-source di threat intelligence per l'analisi di malware e osservabili. Arricchisce IP, domini, URL e hash con fonti esterne, esegue…
 rvazarkar/antipwny
Un IDS basato su host scritto in C# mirato a Metasploit
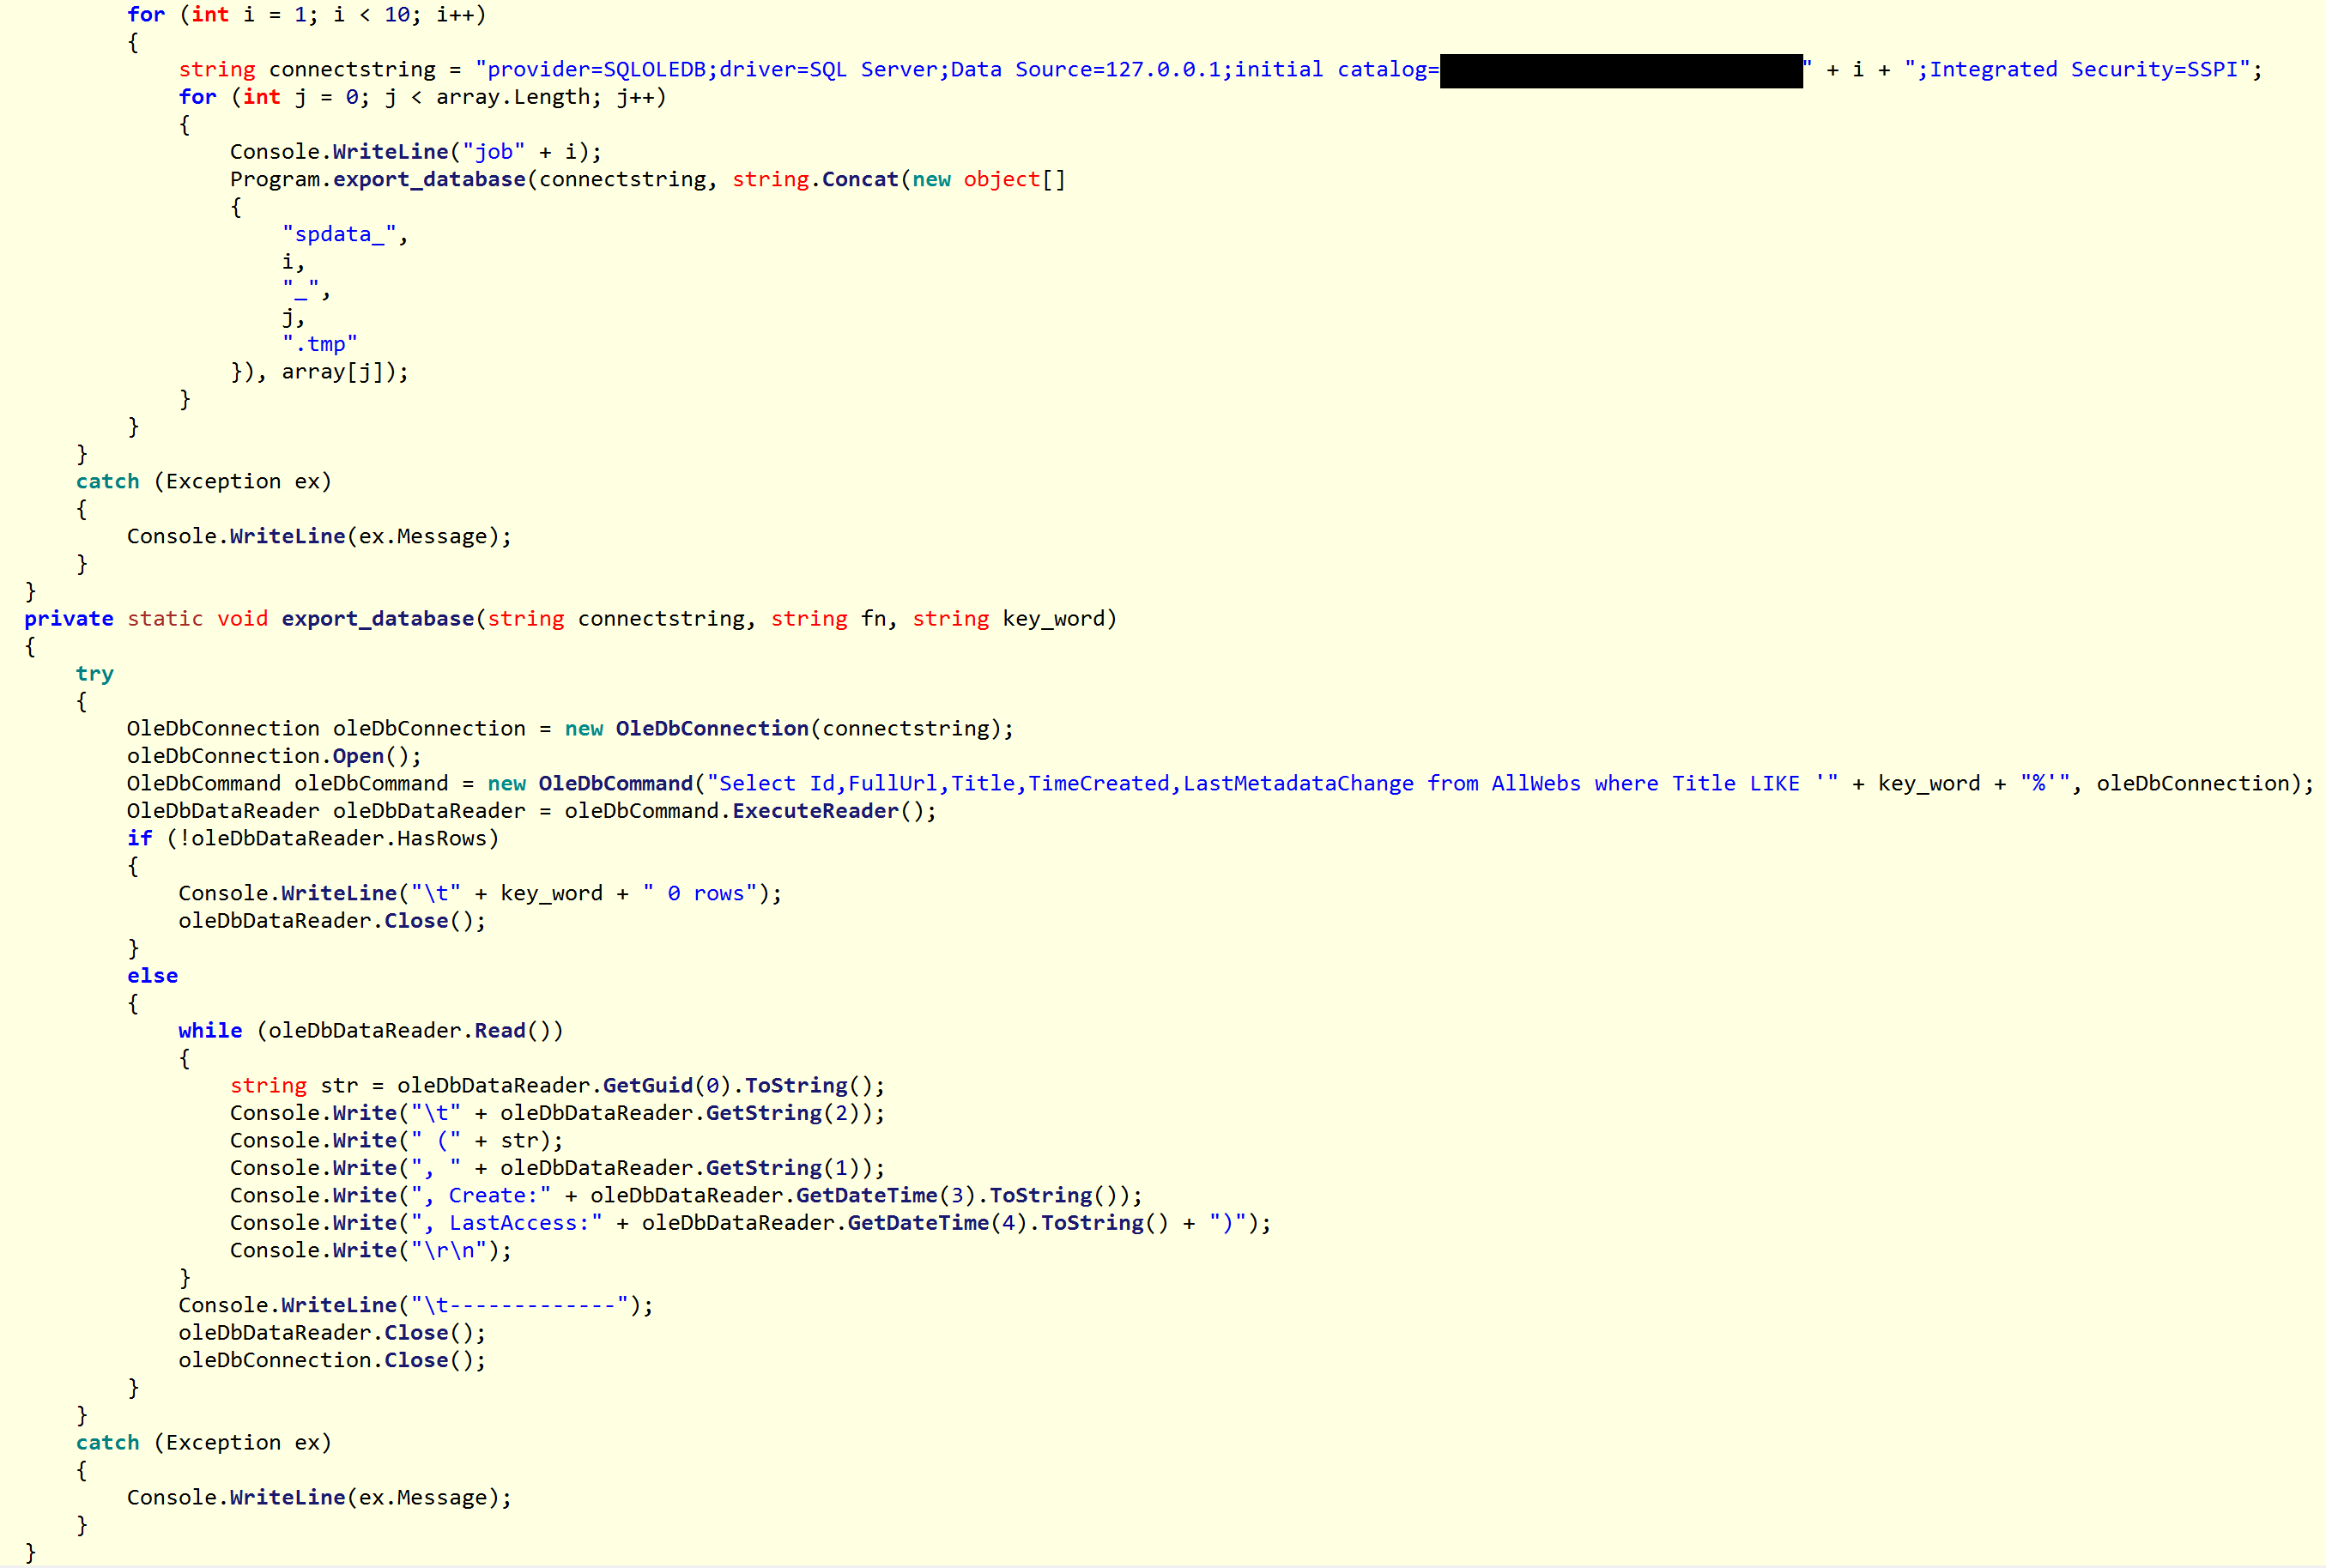 nccgroup/royal_apt
Royal APT - APT15 - Informazioni correlate dalla ricerca di NCC Group Cyber Defense Operations








