
WITCHCRAFT è un kit di strumenti cyberdeck progettato per runner che si immergono in profondità nella mesh. È la tua attrezzatura tutto-in-uno per data-ghosting, ICE-breaking e infiltrazione nei sistemi corp. Che tu stia eseguendo tracce forensi, raccogliendo feed OSINT o tagliando firewall, WITCHCRAFT ti copre le spalle.
 cosmic-zip/witchcraft




Il tuo compagno OPSEC. Esegui witchcraft help o witchcraft manual (per il manuale completo)
WitchcraftFEX è molto più di un semplice script di hacking, è un toolkit per cyberdeck pensato per i runner che si addentrano in profondità nella rete. Una shell e un motore di automazione per pentesting, osint, forense, fingerprinting, web-hacking, creazione di malware, reverse shell, agenti RCE, generazione di report (RBR) e playbook (RBP) basati su regole. Tutto basato su un sistema modulare. È completamente compatibile con GNU/Linux, BSD, Android (con Termux) e Windows (WSL)
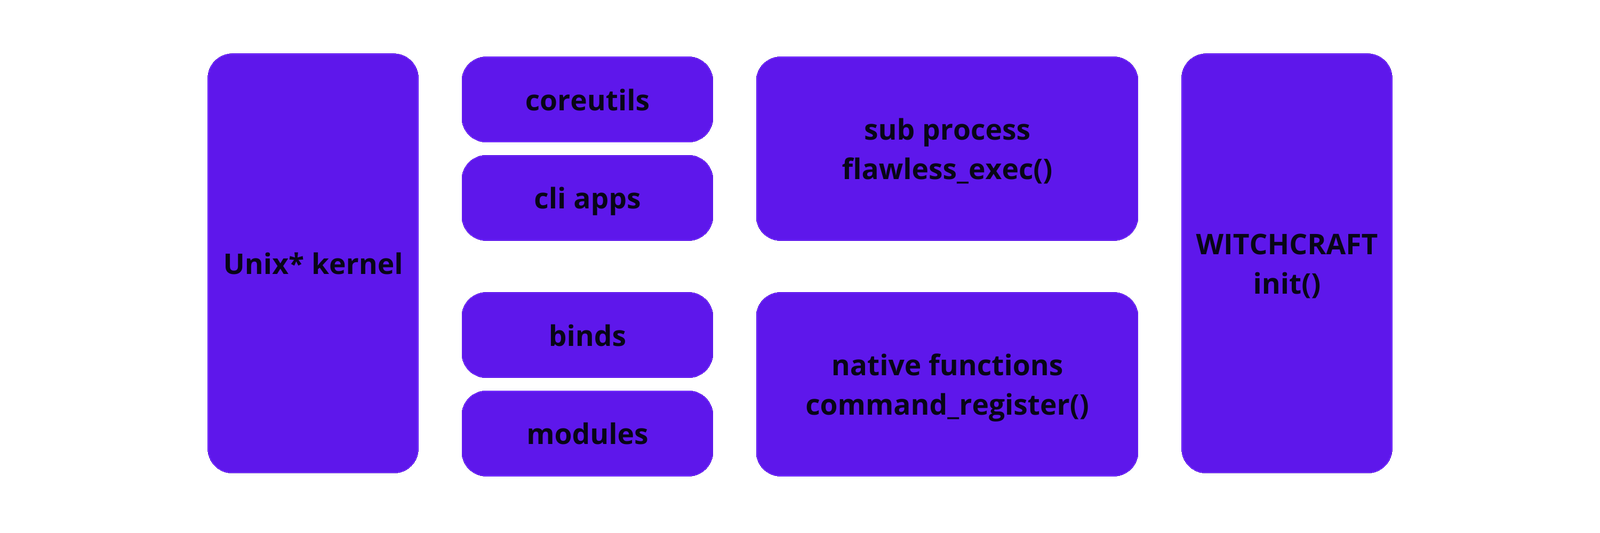
WitchcraftFEX o semplicemente WFEX è un sistema modulare con strumenti di build e hacking per cypherpunk. L'obiettivo è centralizzare tutto il mio lavoro (correlato alla sicurezza informatica) ed esporlo all'utente in modo standardizzato. Ho diversi repo per questo, ma questo è l'UNICO che conta.
Questo repo contiene gli strumenti stessi ma anche tutti gli script di build e i file di configurazione per allestire un sistema di sviluppo per cypher, se vuoi costruire qualcosa e rilassarti, questo repo fa per te.
E i contenuti? Beh, esiste un monorepo.md che dovresti leggere per capire la struttura del progetto. Ma in breve:
manifest è per i documenti, come il manifest dei punk e dei cypherwitchcraft è il toolkit principale per le operazioni offensive e difensive, è il magnum opus del progetto, tutto ciò che è rilevante per le operazioni e la sicurezza è qui (o dovrebbe esserlo)xcript è un linguaggio di programmazione indipendente in rust (lo so, lo so) che ho creato perbloodmoon-os è il sistema operativo opsec, leggero e "personalizzabile", non è un OS completamente funzionale, l'obiettivo è girare sui cyberdeck e aiutare me (te) a capire a fondo l'OS e Linux.Questo repo include codice scritto a mano e assistito dall'IA, alcune cose come rocket_db sono quasi al 100% create dall'IA (con alcune modifiche). Non mi dispiace il codice IA che riesco a spiegare.
2026, cosmic-zip
WitchcraftFEX è un toolkit di sicurezza offensiva che aggrega strumenti, serializza funzioni e fornisce un'interfaccia di interazione standardizzata per varie attività tra cui hacking Wi-Fi, scansione web, scansione delle vulnerabilità, OSINT, forense, gestione dei backup, SQL injection, gestione di backdoor e ransomware, creazione di malware personalizzato, reverse shell, agenti RCE, generazione di report (RBR) e playbook (RBP) basati su regole.
Dispone inoltre di una WebUI che fornisce accesso a tutte le funzionalità della CLI e include estensioni personalizzate. La WebUI viene generata automaticamente, quindi tutte le modifiche apportate dall'utente saranno disponibili dopo l'esecuzione del sotto-comando build.web.
Il sistema funziona tramite un file "genesis", che registra tutti i comandi, gli alias, i bind e le funzioni, insieme alla loro documentazione e alle super-stringhe. Ogni super-stringa contiene informazioni sulle opzioni predefinite per software esterni o funzioni interne. Con questo design, e con il fatto che la documentazione e i manuali vengono generati automaticamente, abbiamo un sistema completo, estensibile e robusto pronto per l'uso operativo.
WitchcraftFEX dispone di un sistema di generazione automatica di playbook basato su database di vulnerabilità e attacchi di OWASP e sul supporto dell'IA. Supporta le versioni in inglese e in portoghese brasiliano. Questo sistema viene utilizzato anche per generare report di bug bounty.
Dal file di genesi, un parser combinato con un motore di template (costruito da zero) genera interfacce Web, CLI e API. Le più comunemente utilizzate sono CLI e Web. L'interfaccia API è sperimentale e potrebbe non funzionare correttamente.
Importante: questo progetto dispone di un server web personalizzato implementato da zero usando GO. Questo server consente l'esecuzione di codice e l'esecuzione remota di comandi, quindi non deve essere esposto a nessuna rete. Eseguirlo sempre su localhost o all'interno di una macchina virtuale in NAT.
L'utente (tu) interagisce solo con le interfacce, che forniscono un modo standardizzato per interagire con tutti i sottomoduli, le estensioni, i plugin e le funzioni native.
WitchcraftFEX non si basa su librerie di terze parti. Utilizza solo codice sviluppato direttamente in Python, rendendolo altamente portabile, durevole e facile da installare. Ovunque esista un sistema GNU/coreutils o compatibile con coreutils, WitchcraftFEX funzionerà.
NT_DATAROOT - Imposta il percorso completo per la directory dello spellbook (ad esempio, /opt/witchcraft/spellbook)
Per comodità, forniamo versioni precompilate create con Nuitka. Se non ti fidi dei binari precompilati, compila dai sorgenti.
Nota! questo progetto contiene già versioni compilate di:
WitchcraftFEX è disponibile in due varianti:
| Versione | Dimensione | Descrizione |
|---|---|---|
witchcraft_full.tar.gz | 200 MB | Versione leggera senza modelli LLM |
witchcraft_devel.tar.gz | 5.8 GB | Versione di sviluppo che include il modello Deepseek llama 8b |
Raccomandazione: usa la versione full per la funzionalità completa.
In main.py, puoi aggiungere uno script da eseguire ogni volta che Witchcraft viene avviato. Ciò consente una configurazione più avanzata. Gli script personalizzati verranno eseguiti ogni volta, prima di ogni comando.
net_shell_router(FN_REGISTRY, "spellbook/pkg/common/hello.sh")
main.py [submodule] --arg1 value --arg2 option --arg3 123
Ogni volta che si esegue una funzione in WitchcraftFEX, si inizia sempre definendo quale sottomodulo utilizzare, seguito dagli argomenti scritti con --. I nomi degli argomenti non sono più standardizzati, ma il loro significato può essere trovato in rocketdb.json
Informazioni sul sottomodulo cosmic: Cosmic è il mio soprannome, e l'ho usato per indicare piccoli sottomoduli autonomi che altrimenti creerebbero un overhead non necessario.
Esempio:
chmod +x main.py
./main.py version







