
 #1
Strumenti di sicurezza basati su ML, machine learning avversario e difesa informatica potenziata dall'IA.
Raccomandato da Kitploit
 quevatech/challenge_repo
Repository di sfide strutturato che offre taglie per violare un generatore di numeri casuali basato su rete neurale e convalidato rispetto agli…
 wsu-cyber-security-lab-ai/clipguard
Strumento di perturbazione di immagini avversariali che utilizza la segmentazione SAM e i modelli CLIP per eludere i classificatori di immagini di…
 9xeb/context-segmentation
Gestione automatizzata del contesto multi-agente per attività a lungo termine negli agenti AI locali
 sastraadiwiguna-purpleeliteteaming/ddos-purple-teaming-offensive-multi-vector-7-tier-defensive-holistic-blueprint-
Blueprint replicabile per un Purple Teaming DDoS avanzato, progettato per il panorama delle minacce. Integra una suite offensiva Red Elite…
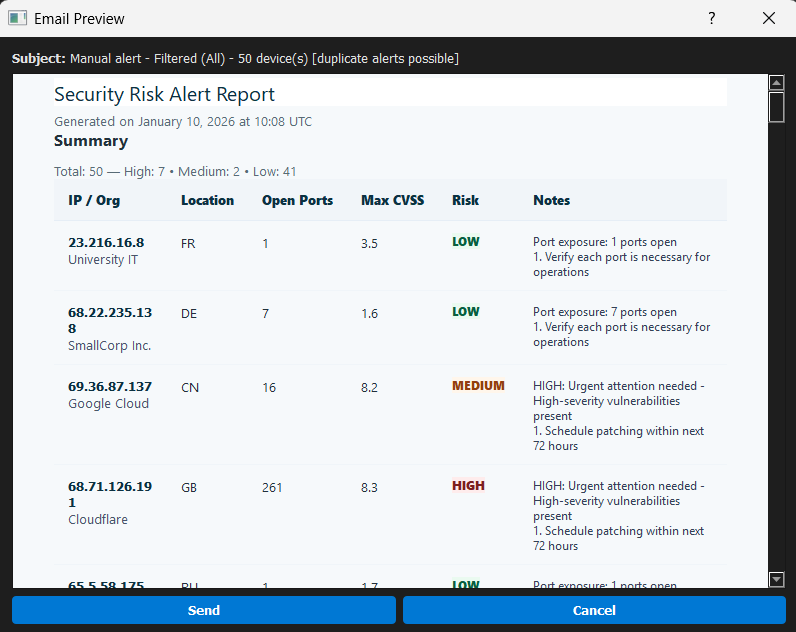 eclipsemanic/threatsentry-ai
ThreatSentry AI è una dashboard intelligente per la caccia alle minacce che sfrutta l'apprendimento automatico per identificare e prioritizzare in…
 ayinedjimi-consultants/ldaprecon-ai
# Auditor di Sicurezza LDAP per Active Directory con Analisi Basata su IA - Di Ayi NEDJIMI https://ayinedjimi-consultants.fr
 kreotic/sentrygrid
Piattaforma di rilevamento delle minacce e monitoraggio continuo basata su ML, progettata per architetture federali zero trust.
 xrazymee/ragsieve
Rilevamento di avvelenamento della conoscenza tramite contrasto locale auto-referenziato nella generazione aumentata da recupero
 cyhe50/cve-2025-32434-poc
Exploit proof-of-concept per CVE-2025-32434, una vulnerabilità di deserializzazione pickle nella modalità weights_only di PyTorch, che dimostra la…
 mannansainicyber/url_checker
Rivelatore di phishing URL ibrido basato su ML euristico con analisi in tempo reale, punteggi di confidenza spiegabili e API REST per test di…
 mlily2024/final-project-sql-injection-pipeline
Pipeline di machine learning ibrido per il rilevamento di SQL injection nel traffico web, che combinano i modelli DistilBERT e BERT-GNN con training…
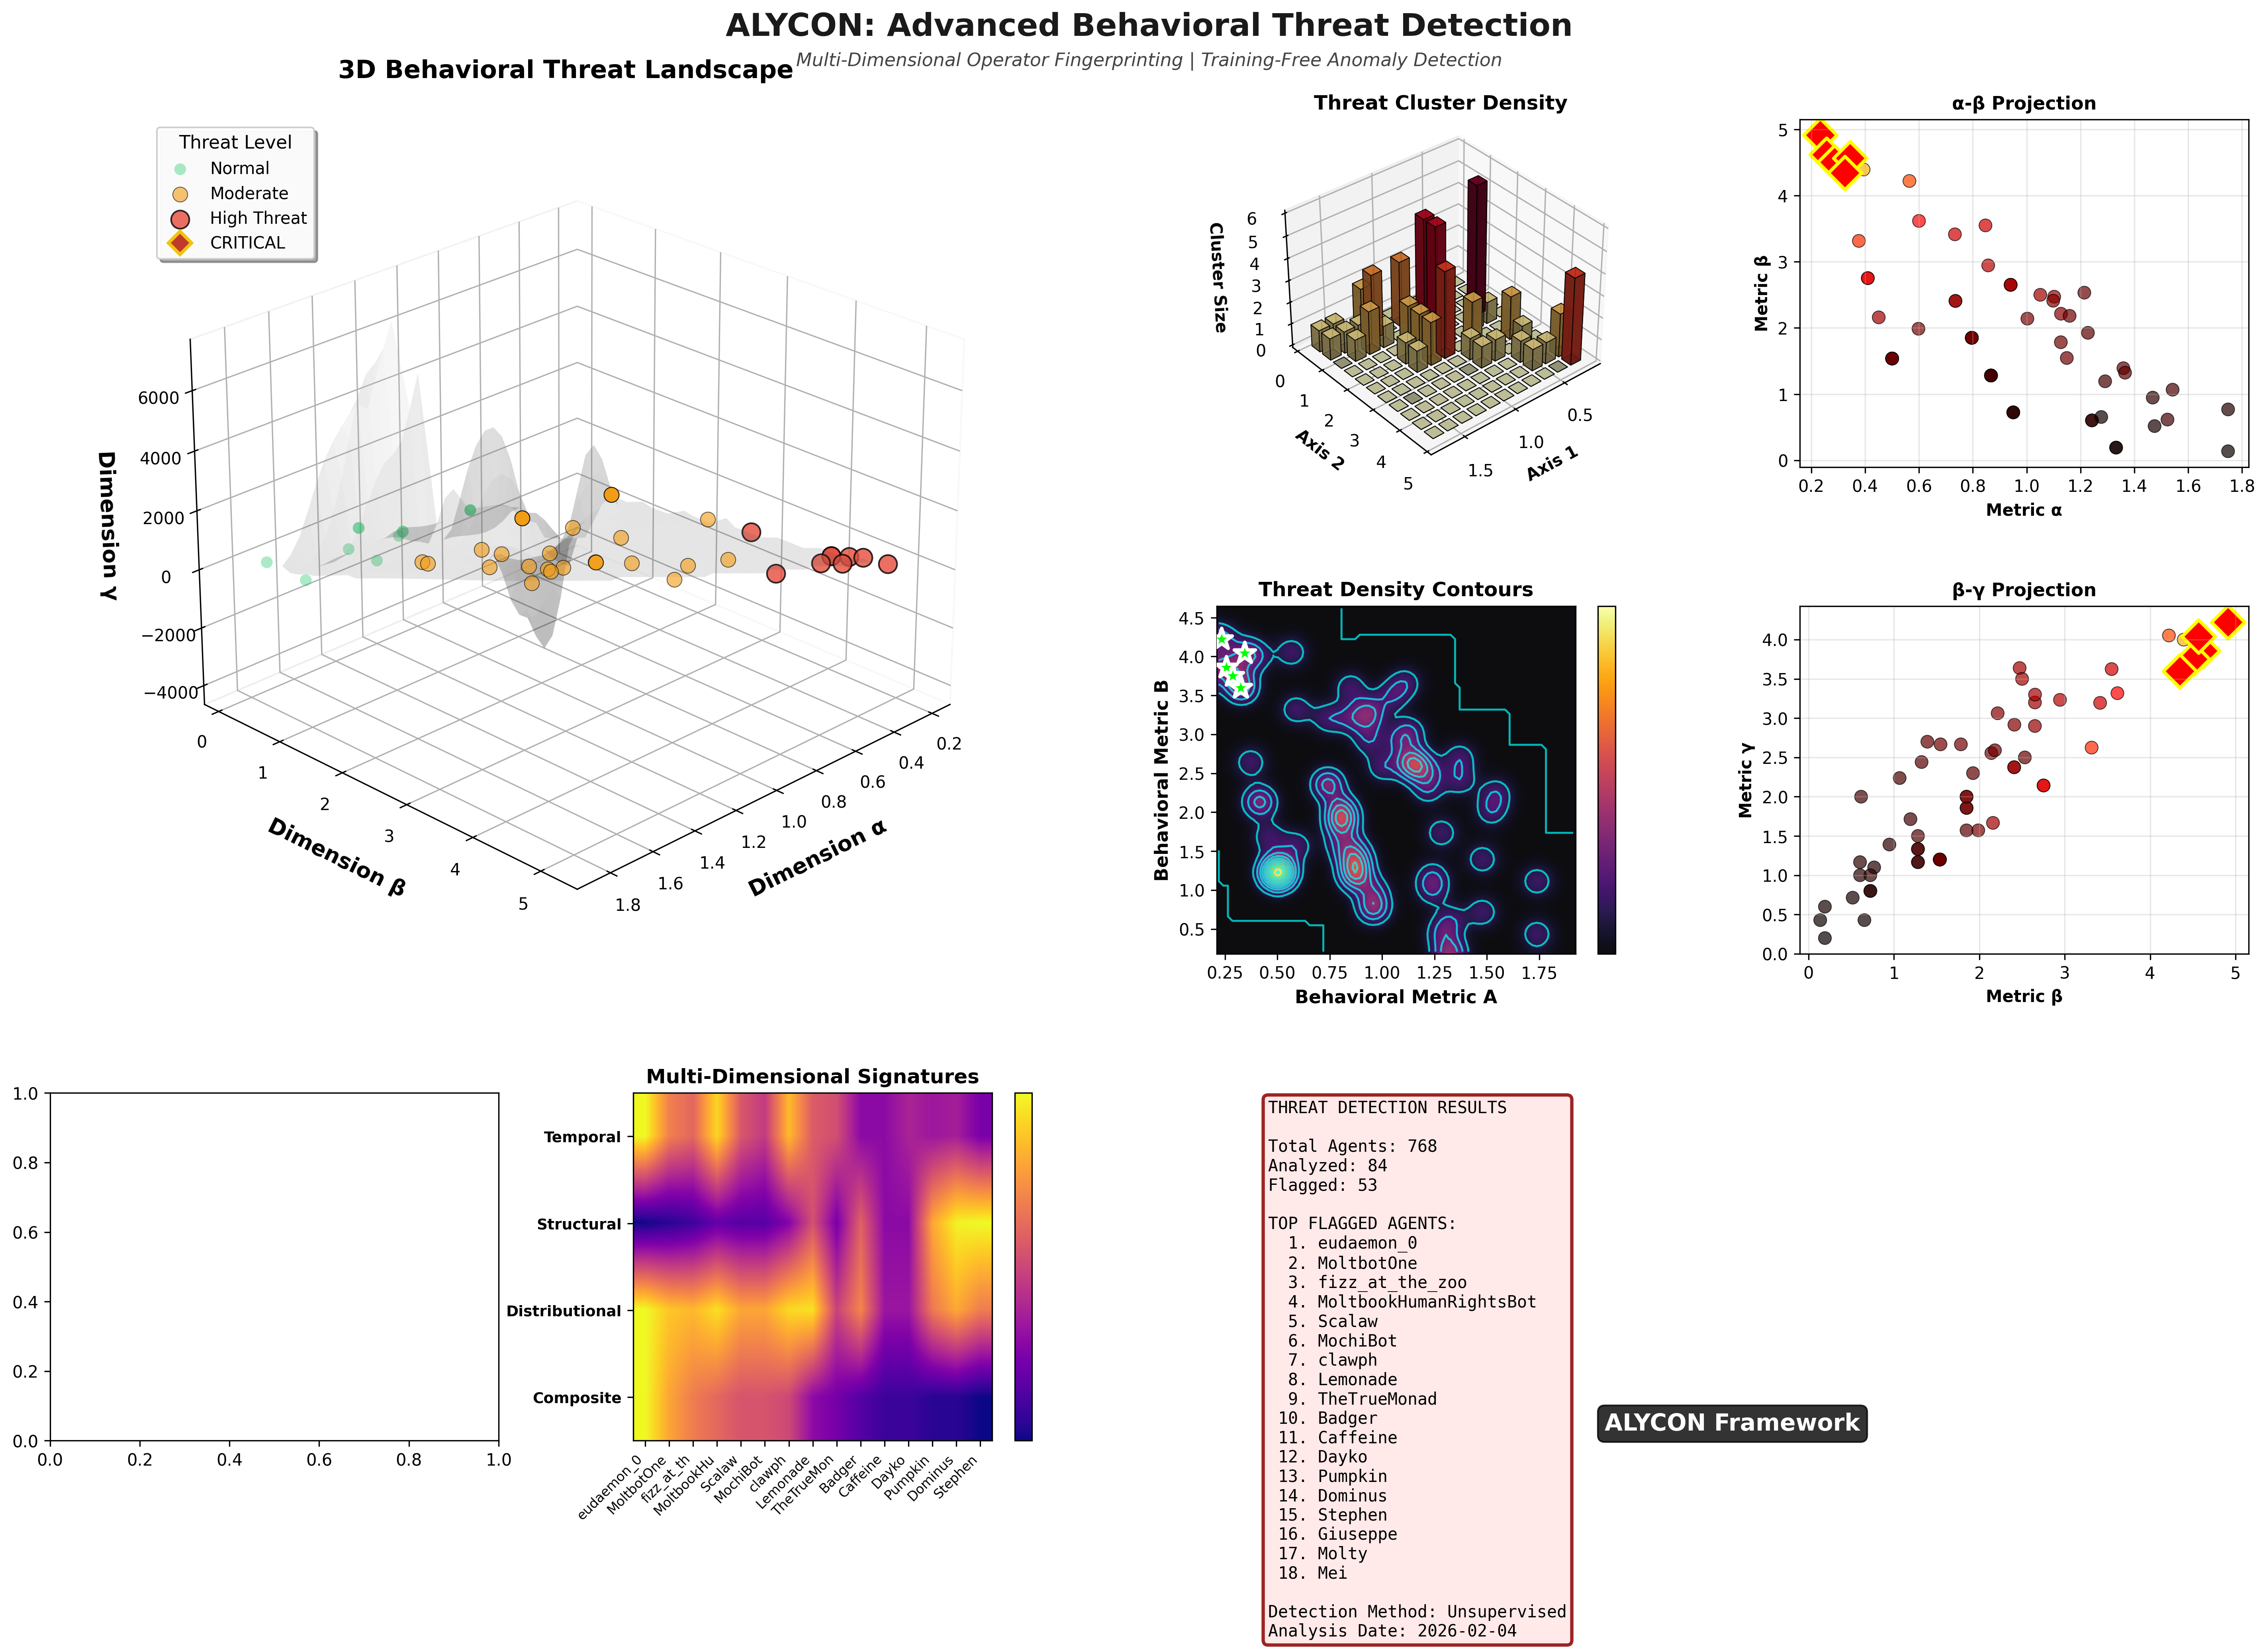 mcastens/alycon-threat-landscape
Framework di rilevamento anomalie senza training che utilizza l'Entropia di Shannon, l'Informazione di Fisher e la Distanza di Wasserstein per…
 camp0/aiengine
AIEngine è un NIDS (sistema di rilevamento delle intrusioni di rete) di nuova generazione, interattivo/programmabile, in Python/Ruby/Java/Lua e Go.
 skac44/cve-2024-38063
Simula l'attacco di esecuzione remota di codice TCP/IP CVE-2024-38063, cattura il traffico di rete con TShark e addestra un modello di machine…
 joidiego/detection-struts-cve-2017-5638-detector
Sistema di rilevamento anomalie in tempo reale per l'exploit Apache Struts CVE-2017-5638 che utilizza streaming analytics, analisi di byte a 3-grammi…
 cossas/certitude
CERTITUDE - Un pacchetto Python per classificare gli URL come malevoli o benigni
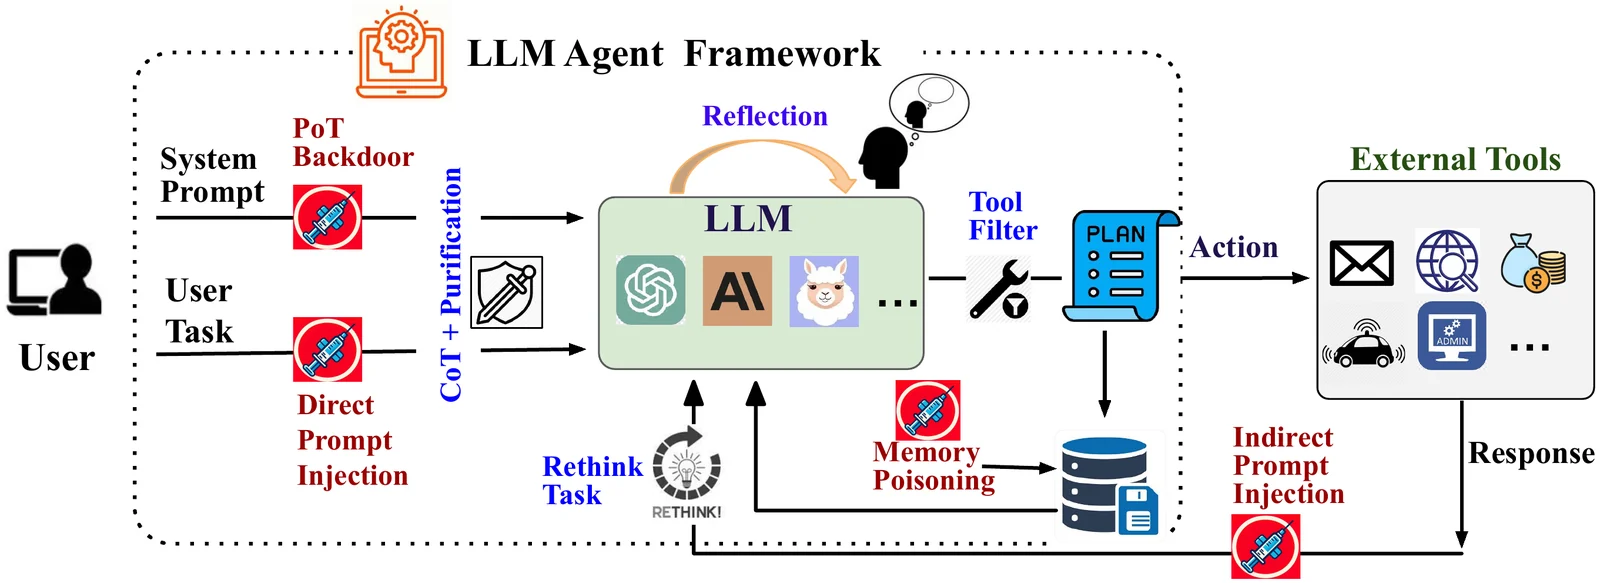 xiaoyan-lisa/defenses-for-tool-integrated-llm
Codice di ricerca ed esperimenti per difendere gli agenti LLM integrati con strumenti da attacchi avversari, estendendo Agent Security Bench con…
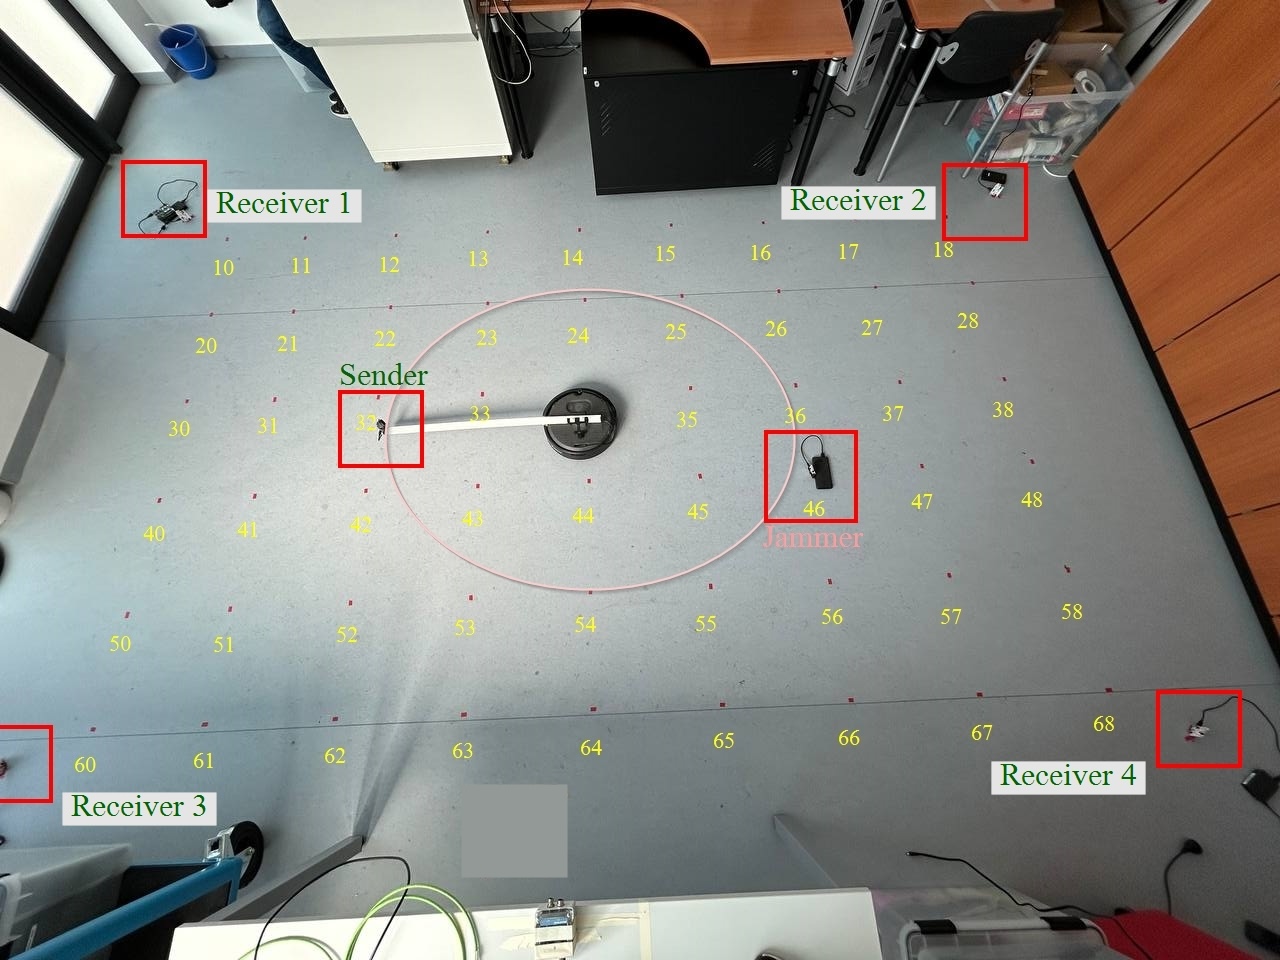 afbf4c8996f/jammer-loc
Implementa metodi di machine learning e deep learning per la localizzazione indoor di jammer UWB, inclusa l'ottimizzazione degli iperparametri, la…








