
 quevatech/challenge_repo
Repository di sfide strutturato che offre taglie per violare un generatore di numeri casuali basato su rete neurale e convalidato rispetto agli standard NIST SP 800-22 e SP 800-90B.

English · Türkçe
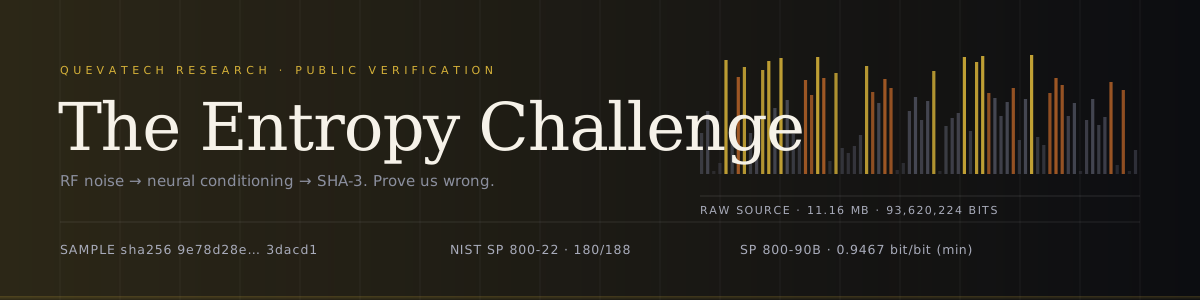
Abbiamo costruito un generatore di numeri casuali che prende il rumore RF, lo elabora attraverso uno stadio di condizionamento neurale proprietario e post-processa il risultato con SHA-3 / SHAKE-256. Affermiamo che l'output è indistinguibile da una sorgente casuale ideale — che nessun distinguisher statistico o appreso possa superare il caso su di esso.
Pubblichiamo l'output e i report di verifica. Non pubblichiamo il generatore.
La richiesta è una sola riga: dimostrateci che sbagliamo.
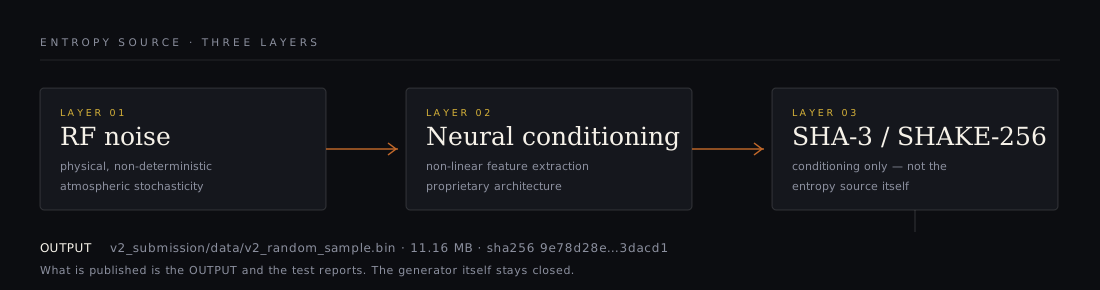
| Livello | Componente | Ruolo | Pubblicato |
|---|---|---|---|
| 01 | Rumore RF | Sorgente fisica, non deterministica (stocasticità atmosferica) | ✗ |
| 02 | Condizionamento neurale | Estrazione di feature non lineari dal segnale RF grezzo | ✗ |
| 03 | SHA-3 / SHAKE-256 | Condizionamento crittografico e whitening (stile SP 800-90B) | ✗ |
| → | File campione | 11,16 MB di output, bit-identico all'esecuzione certificata | ✓ |
SHA-3 qui è usato strettamente come componente di condizionamento, mai come sorgente di entropia. Il condizionamento può solo ridurre l'entropia; non può produrla.
| Voce | Valore |
|---|---|
| Campione | v2_submission/data/v2_random_sample.bin |
| Dimensione | 11.702.528 byte · 93.620.224 bit |
| SHA-256 | 9e78d28edfe7fe1e1a76a3da5eee805c2a472fe43d0abfe873b170a5453dacd1 |
| Certificazione | TEST_REPORT.md — SP 800-22, SP 800-90B, Dieharder, AIS 31 |
| Pipeline | .github/workflows/nist-tests.yml |
| Metrica | Valore | Lettura |
|---|---|---|
| NIST SP 800-22 (C STS ufficiale) | 180 / 188 sub-test superati | 95,7 %; fallimenti entro il tasso atteso di ~1 % per test |
| SP 800-90B, valutazione IID | H = 7,9675 bit/byte | assunzione IID confermata |
| SP 800-90B, non-IID (conservativo) | min-entropia 7,5739 bit/byte → 0,9467 bit/bit | il numero che difenderemo |
| Attacco di predizione Markov | migliore 50,06 % | indistinguibile da una moneta |
| Distinguisher ML (GBM, RF) | migliore 51,25 %, p = 0,36 | nessun vantaggio significativo |
| Autocorrelazione, lag 1–1000 | 2 lag significativi (attesi ~2,7) | nessuna periodicità |
Leggete il numero conservativo. 0,9996 bit/bit è la stima MCV IID; 0,9467 bit/bit è il limite non-IID guidato dallo stimatore t-tuple. Un flusso condizionato dovrebbe apparire perfetto ai test IID — questo dimostra molto poco. Il limite che sosterremo è 0,9467 bit/bit.
Non un'affermazione, un comando:
python tools/verify_sample.py
| Verifica | Osservato | Soglia |
|---|---|---|
| SHA-256 / dimensione | corrisponde al report certificato | esatto |
| Bilanciamento dei bit | 49,999 % di uno, monobit p = 0,847 | p > 0,01 |
| Uniformità dei byte | χ² = 248,39 (df 255), p = 0,605 | p > 0,01 |
| Media / dev. std. dei byte | 127,49 / 73,906 | 127,5 / 73,90 |
| Correlazione seriale, ritardi 1–8 | max |ρ| = 0,00031 | < 0,000877 (3σ) |
| Sequenza identica più lunga | 28 bit | ≈ log₂(93,6 M) ≈ 26,5 |
| Blocchi duplicati da 16 byte | 0 su 731.408 | 0 |
| Limite di compressione | 8,0024 bit/byte | > 7,99 |
Tutte e otto le soglie sono superate, e lo script termina con codice diverso da zero se una qualsiasi smette di essere superata. Questo è deliberatamente il set di test più economico possibile: è pensato per essere banale da eseguire, non per sostituire la certificazione.
Tre livelli, in ordine crescente di ciò che un successo dimostrerebbe.
| Livello | Domanda | Criterio di accettazione | Riconoscimento |
|---|---|---|---|
| 🥇 L1 · Predittore | Riesci a predire il bit N+1? | Su N = 100.000 bit tenuti da parte: accuratezza ≥ 50,52 % (p a due code < 0,001). È consentito un N più alto; la soglia deriva dal test binomiale. | Hall of Fame + certificato |
| 🥈 L2 · Distinguisher | Riesci a distinguerci da os.urandom? | ≥ 100.000 campioni per classe, vantaggio > 0,01 con p < 0,001, valutato su un flusso che non hai mai visto. | Hall of Fame, menzione nominale |
| 🥉 L3 · Pattern finder | Tutti i test standard hanno mancato qualcosa? | Un bias o un periodo che sopravvive alla correzione per confronti multipli con p < 1e-6 e si riproduce su un secondo campione. | Hall of Fame, riconoscimento pubblico |
os.urandom.tools/referee.py esegue il tuo metodo congelato
contro il flusso tenuto da parte e scrive results.json. Una scoperta senza quel
file non è una scoperta.| Data | Ricercatore | Livello | Risultato | Evidenza |
|---|---|---|---|---|
| — | il tuo nome | — | — | — |
pip install -r requirements.txt

# 1. cheapest gate, ~10 s
python tools/verify_sample.py

# 2. NIST SP 800-22 official C implementation (89 streams × 1 Mbit)
git clone --depth=1 https://github.com/arcetri/sts && (cd sts && make legacy)
bash tests/run_sts.sh v2_submission/data/v2_random_sample.bin sts/sts_legacy_fft 89 results/

# 3. NIST SP 800-90B official tools (ea_iid + ea_non_iid)
bash tests/run_ea90b.sh v2_submission/data/v2_random_sample.bin 8 results/

# 4. attack suite: Markov prediction, ML distinguisher, autocorrelation, leakage
python tests/security_tests.py --file v2_submission/data/v2_random_sample.bin
Un breve elenco di ciò che questo repository non dimostra. Nasconderlo sarebbe la prima cosa che noterebbe un revisore serio, quindi è qui invece.
Scopri gli strumenti più utilizzati dalla nostra community.
Nessun dato di popolarità ancora.
