
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
URL_CHECKER — Rivelatore di phishing URL ibrido basato su ML euristico con analisi in tempo reale, punteggi di confidenza spiegabili e API REST per test di sicurezza programmatici. | Kitploit
Strumenti/GitHubGitHub/mannansainicyber/url_checker
Analisi delle VulnerabilitàTest di Sicurezza delle APIPhishingSicurezza WebMachine LearningApprendimento e Formazione
GitHubmannansainicyber/url_checker

URL_CHECKER

Rivelatore di phishing URL ibrido basato su ML euristico con analisi in tempo reale, punteggi di confidenza spiegabili e API REST per test di sicurezza programmatici.

Vedi Repository
1518 mesi faNon ancora revisionato
Condividi

Controllo URL Phishing

Python Flask Scikit-Learn License

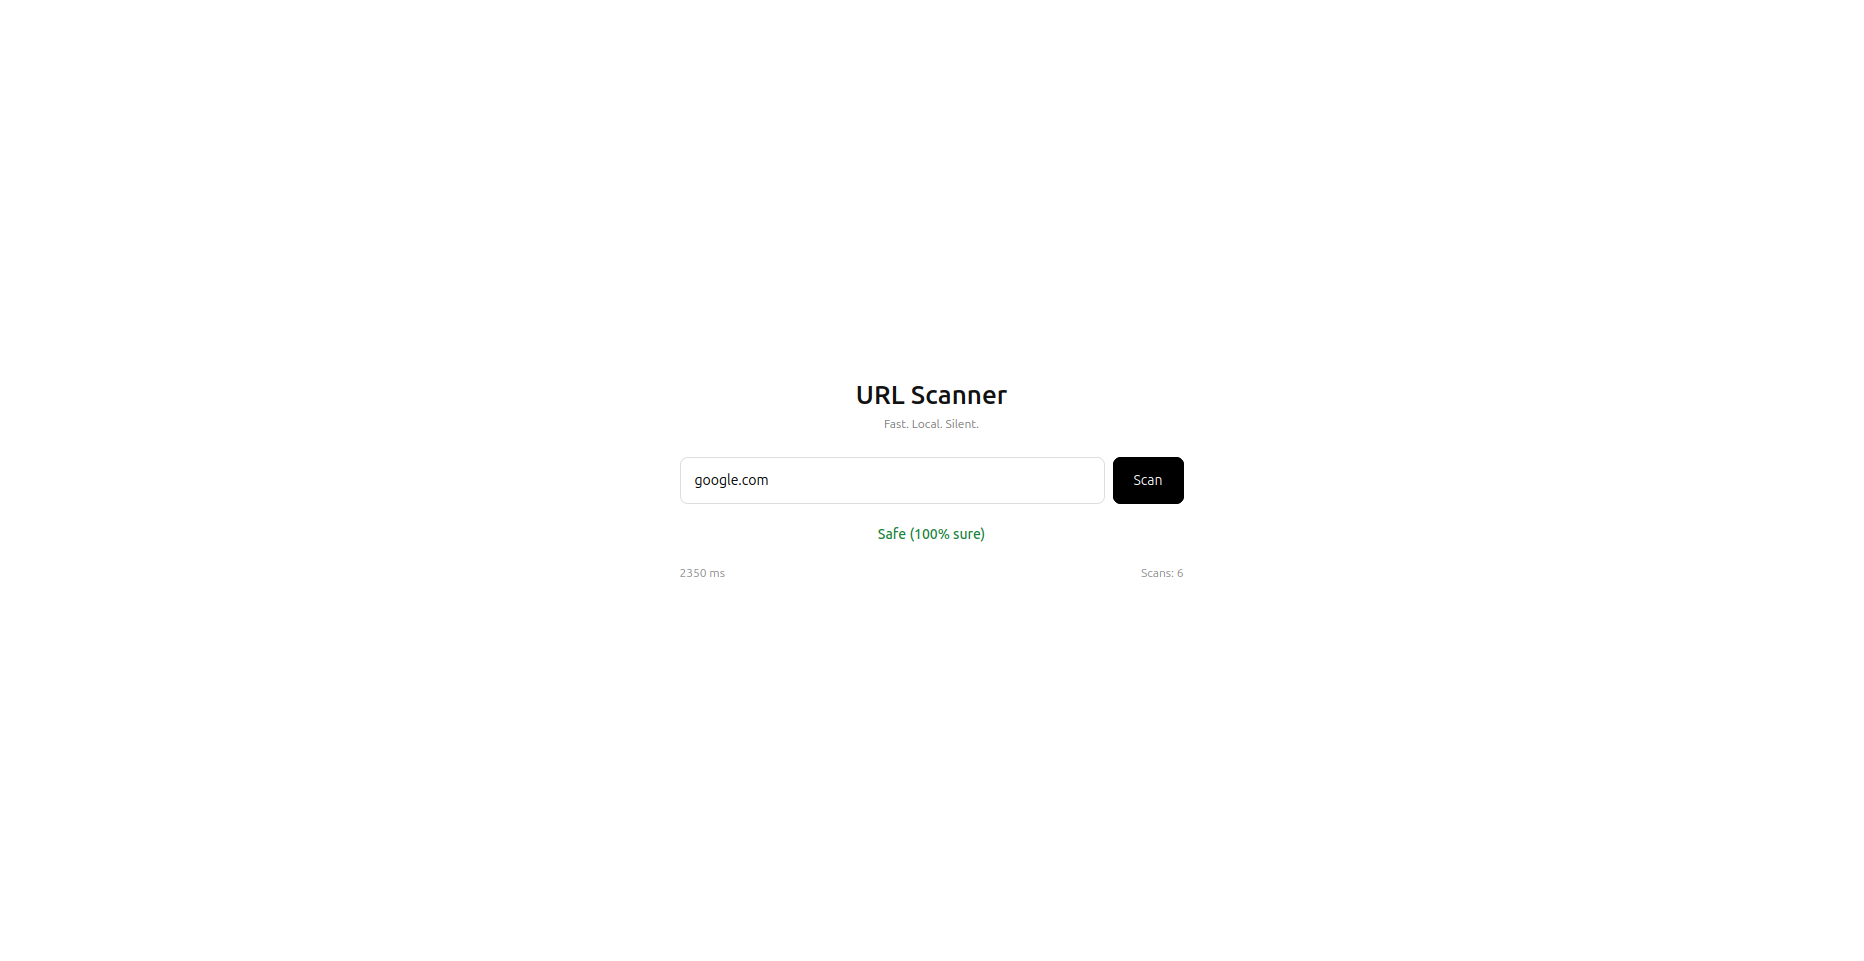
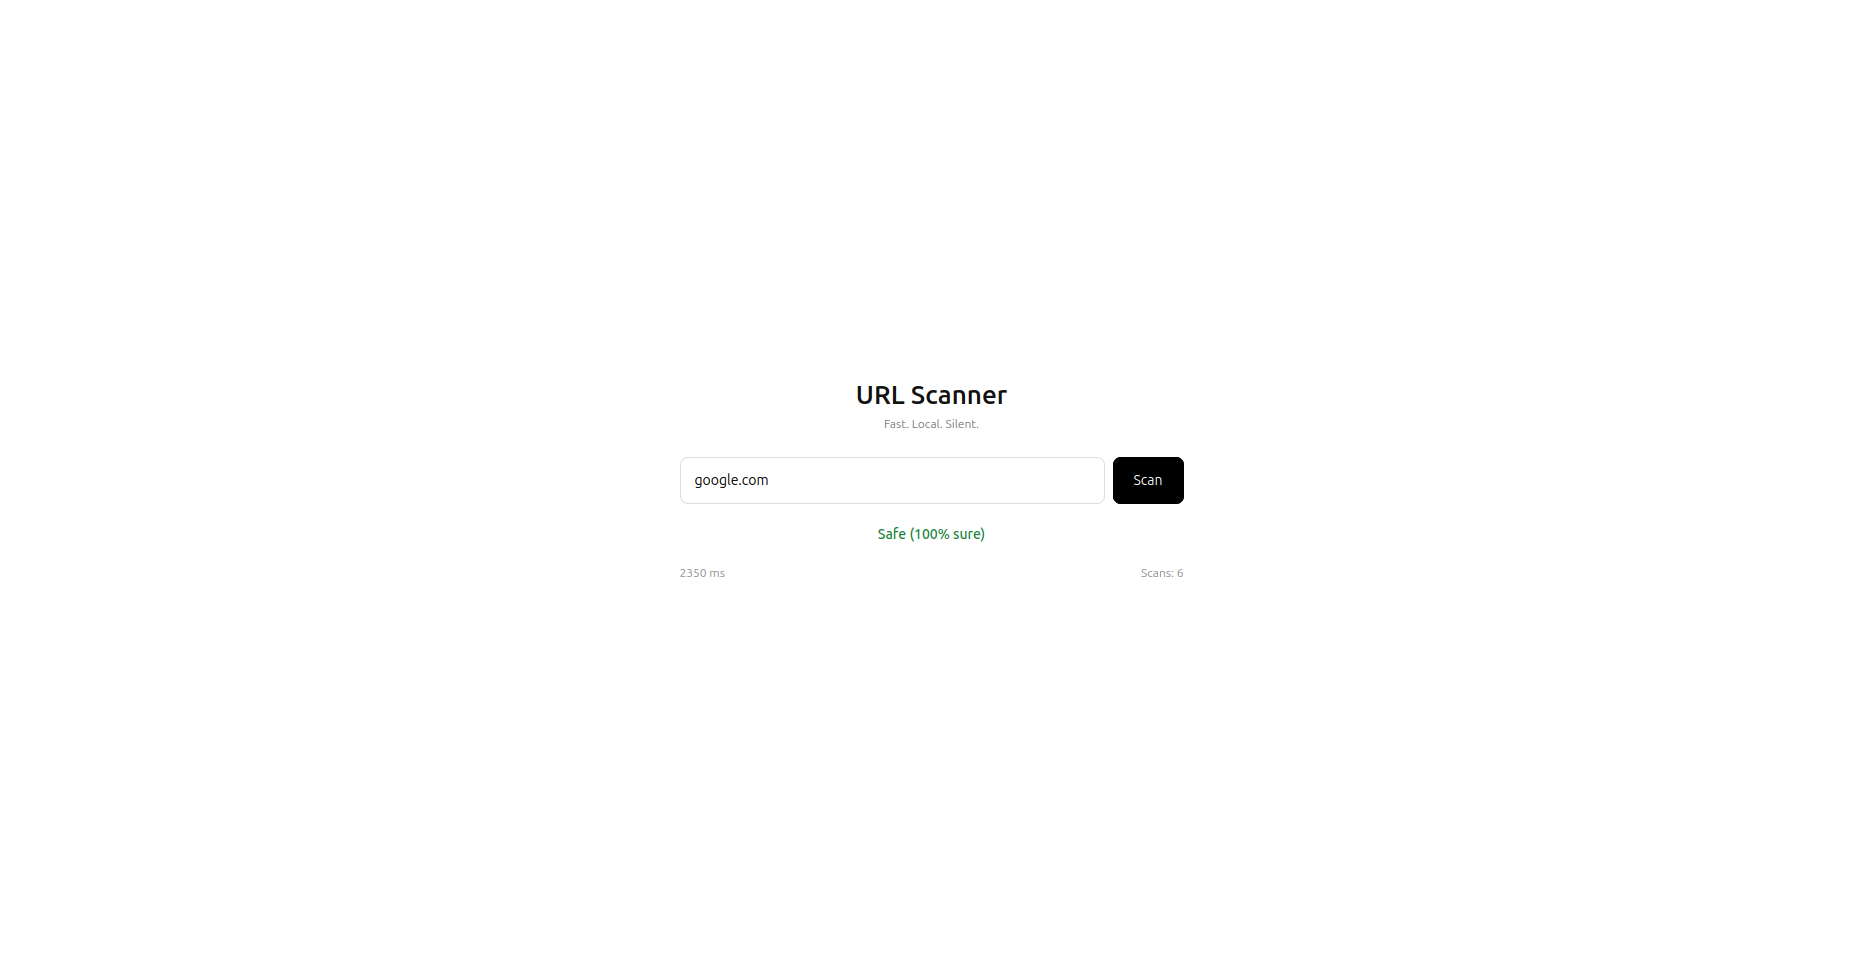
Uno strumento leggero basato sul web che rileva se un URL è probabilmente phishing o sicuro utilizzando un approccio ibrido di Machine Learning (Random Forest/SVM) e analisi euristica basata su regole.

Realizzato a scopo educativo e per sperimentazione in cybersecurity e IA applicata.


Panoramica

Gli attacchi di phishing spesso si basano sull'inganno visivo e sulla manipolazione degli URL. Questo strumento analizza la struttura e il contenuto di un URL per determinarne l'intento malevolo.
Caratteristiche principali

  • Analisi in tempo reale: Accetta un URL e lo elabora istantaneamente.
  • Rilevamento ibrido: Combina la probabilità ML con regole di sicurezza hard-coded.
  • Spiegabilità: Restituisce un punteggio di confidenza e motivi leggibili dall'uomo (es. 'Parole chiave sospette trovate').
  • Prestazioni: Memorizza nella cache i risultati localmente per ridurre l'elaborazione ridondante.
  • Supporto API: Include un endpoint JSON per l'accesso programmatico.

Come funziona

  1. Input: L'utente invia un URL tramite l'interfaccia utente o l'API.
  2. Normalizzazione: L'URL viene pulito e i componenti standard vengono analizzati.
  3. Estrazione delle caratteristiche: Il sistema estrae caratteristiche numeriche e categoriche (es. lunghezza, numero di caratteri speciali, età del dominio).
  4. Previsione: * Il modello ML calcola un punteggio di probabilità.
    • La logica basata su regole cerca le bandiere rosse note.
  5. Output: Viene restituita una risposta JSON con il verdetto e memorizzata nella cache per ricerche future.

Alt text


Configurazione

  1. Clona il repository
  2. Installa le dipendenze: pip install -r requirements.txt
  3. Scarica il dataset da Kaggle e posiziona dataset_phishing.csv nella root
  4. Esegui python retrain.py per generare model.pkl
  5. Esegui python app.py

Stack Tecnologico

  • Core: Python 3.x
  • Web Framework: Flask
  • Machine Learning: scikit-learn, pandas, joblib
  • Architettura: REST API + Frontend HTML/CSS semplice

⚠️ Avvertenza

  • Solo a scopo educativo: Questo strumento non garantisce una protezione al 100% dagli attacchi di phishing.

  • Le previsioni sono probabilistiche e basate sui dati di addestramento utilizzati.

  • Possono verificarsi falsi positivi (siti sicuri etichettati come phishing) e falsi negativi (siti di phishing etichettati come sicuri).

  • Non fare affidamento su questo strumento come unica misura di sicurezza.

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    415
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    343
  • 5

    antifox

    antifox-ai/antifox

    Piattaforma multi-agente di penetration testing autonoma basata sull'IA che esegue ricognizione, scoperta della superficie d'attacco, validazione dello sfruttamento e consegna di report supportati da evidenze.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    258

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →





