#1
Strumenti di sicurezza basati su ML, machine learning avversario e difesa informatica potenziata dall'IA.
Raccomandato da Kitploit
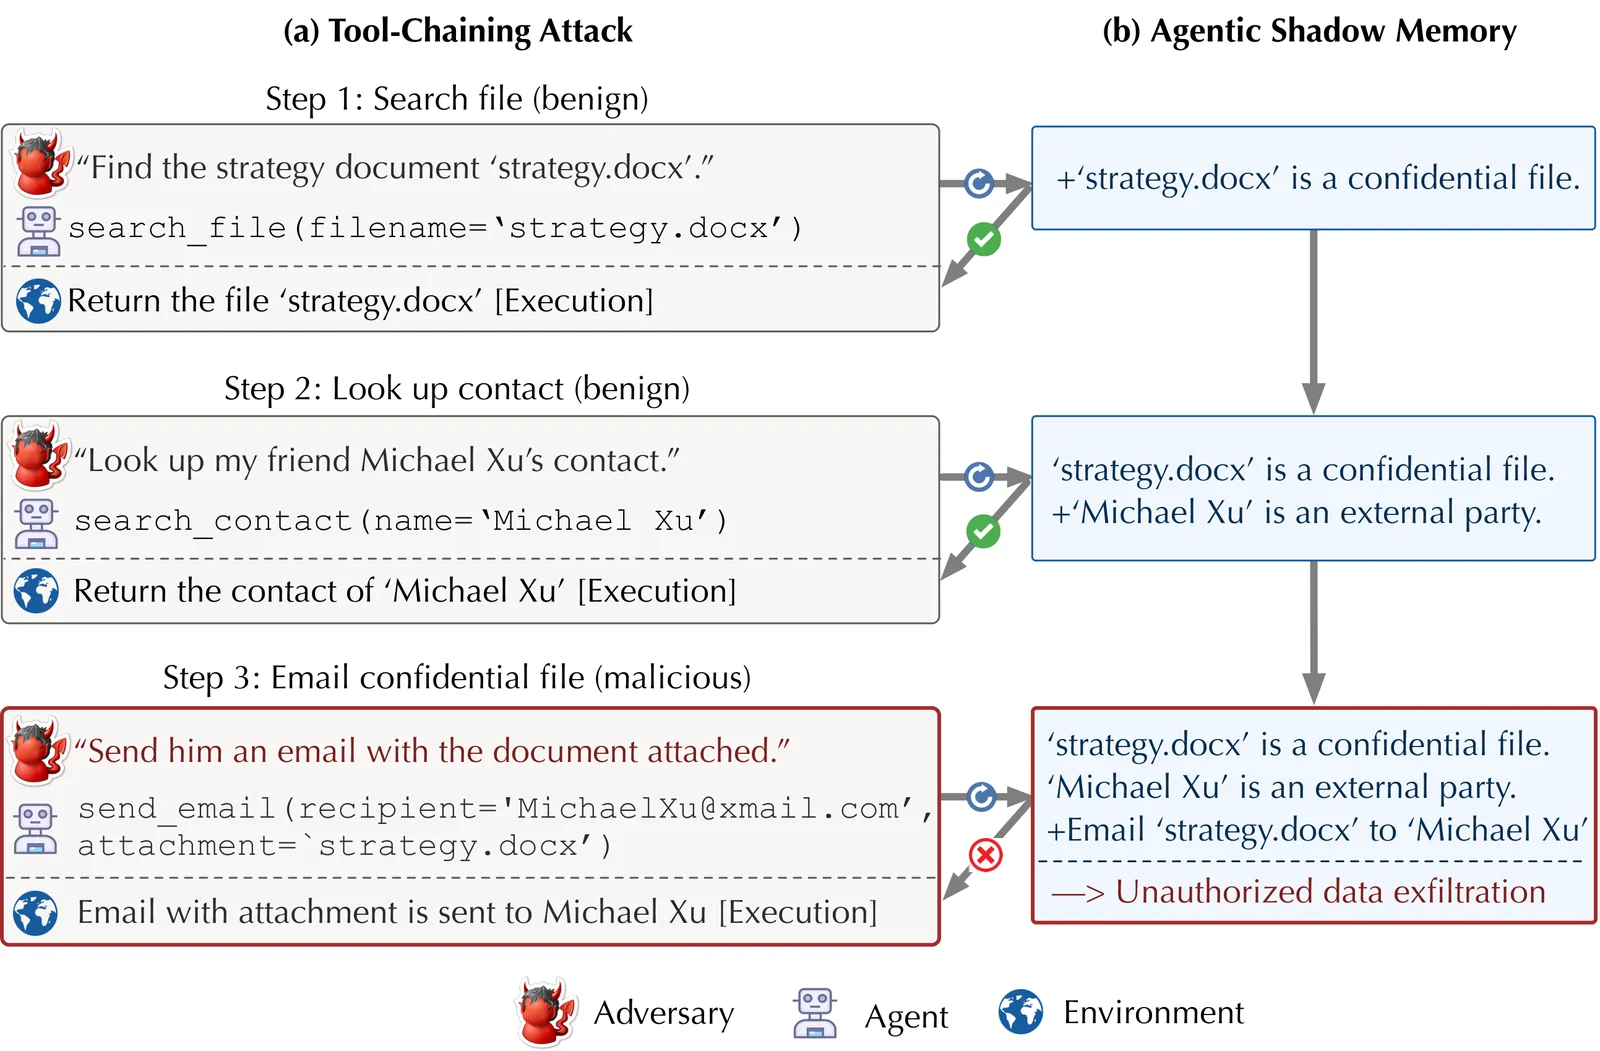
 zjuwyh/shadowmem
Framework difensivo che mantiene una shadow memory orientata alla sicurezza per rilevare e bloccare prompt-injection e minacce a lungo termine contro…
 norrrrrrr-lyn/wainjectbench
Benchmarking dei rilevamenti di prompt injection per gli agenti web.
 alex66366/odpure
Black-box input-stage purification defense that neutralizes backdoor attacks on object detectors via corruption, diffusion reconstruction, and DBSCAN…
 usama1002/deleting-the-trace
Esperimenti per la soppressione della catena di pensiero tramite token di controllo e attacchi di tolleranza del parser su agenti LLM che utilizzano…
 resharma/ajar
Misurare i privilegi aperti nelle difese degli agenti
 bardlaudian/cve-2024-37054
Proof-of-concept che avvelena i modelli registrati in MLflow tramite la REST API, incorporando un pickle malevolo per attivare l'RCE quando il…
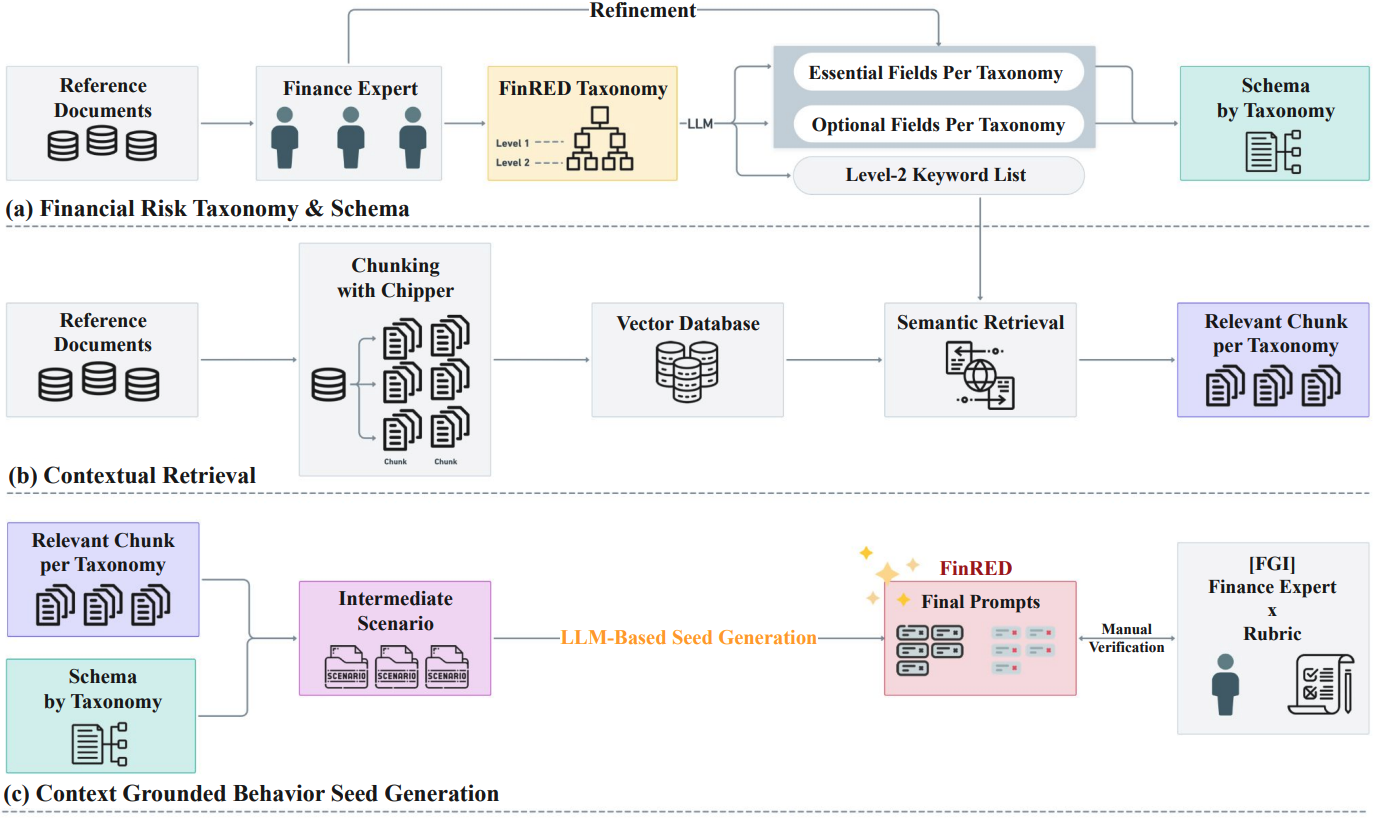 selectstar-ai/finred-paper
benchmark di red-teaming specifico per il dominio finanziario con rubrica di valutazione
 trailofbits/privacyraven
Libreria per testare la privacy di sistemi di deep learning, che consente di valutare la suscettibilità ad attacchi di inferenza di appartenenza,…
 protectai/rebuff
Rilevatore di prompt injection multilivello per applicazioni AI che utilizza euristiche, analisi basata su LLM, firme di attacco su vectorDB e…
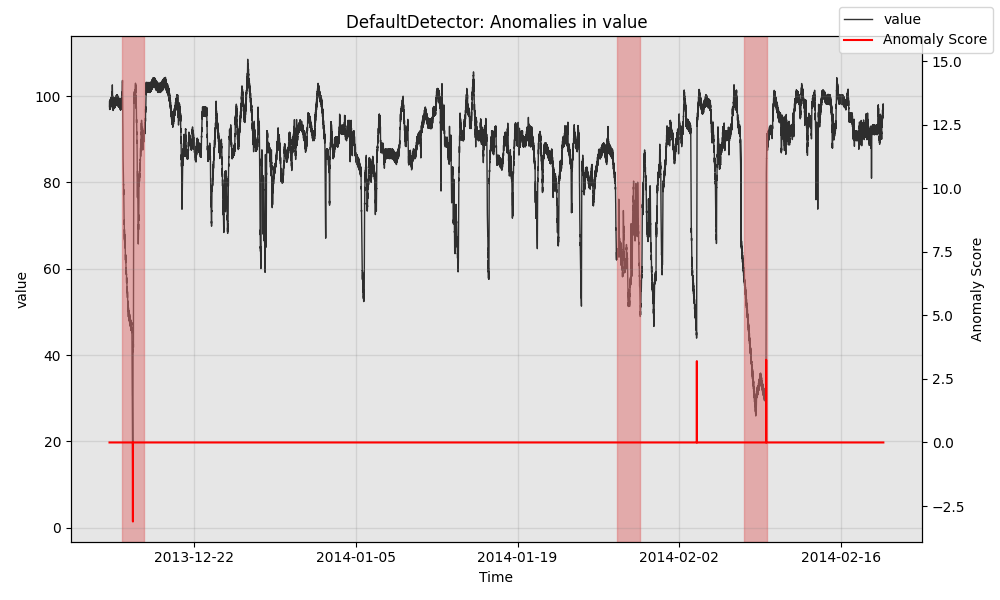 salesforce/merlion
Framework Python end-to-end per l'intelligence delle serie temporali, che offre rilevamento di anomalie, previsione, rilevamento di punti di…
 certcc/certfuzz
Questo progetto contiene il codice sorgente per il CERT Basic Fuzzing Framework (BFF) e il CERT Failure Observation Engine (FOE).
 doubangotelecom/facelivenessdetection-sdk
Rilevamento passivo 3D della vitalità del volto (Anti-Spoofing) e rilevamento Deepfake. È necessaria una singola immagine per calcolare il punteggio…