#1
Strumenti di sicurezza basati su ML, machine learning avversario e difesa informatica potenziata dall'IA.
Raccomandato da Kitploit
 camp0/aiengine
AIEngine è un NIDS (sistema di rilevamento delle intrusioni di rete) di nuova generazione, interattivo/programmabile, in Python/Ruby/Java/Lua e Go.
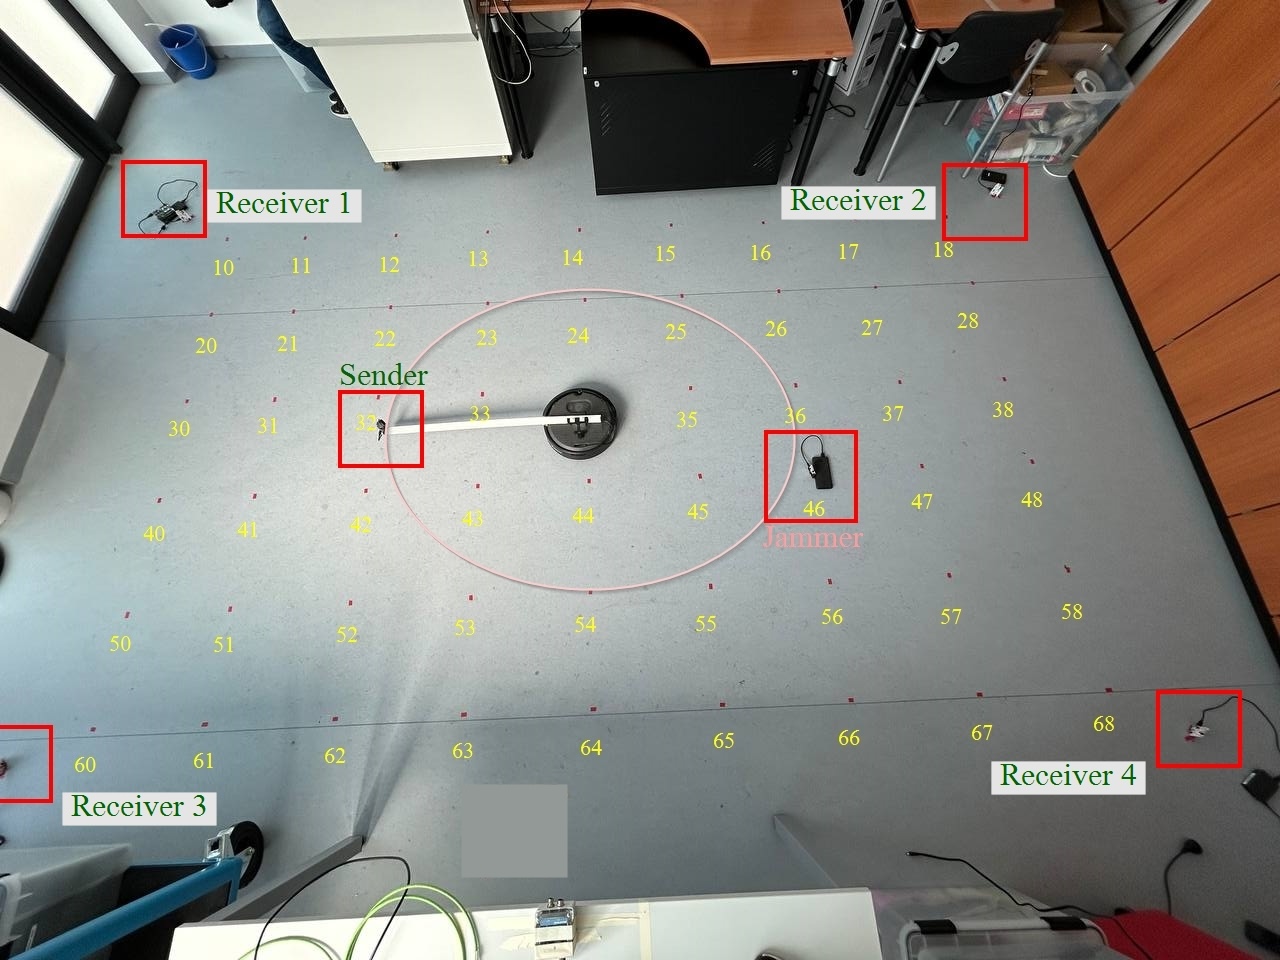
 afbf4c8996f/jammer-loc
Implementa metodi di machine learning e deep learning per la localizzazione indoor di jammer UWB, inclusa l'ottimizzazione degli iperparametri, la…
 joidiego/detection-struts-cve-2017-5638-detector
Sistema di rilevamento anomalie in tempo reale per l'exploit Apache Struts CVE-2017-5638 che utilizza streaming analytics, analisi di byte a 3-grammi…
 skac44/cve-2024-38063
Simula l'attacco di esecuzione remota di codice TCP/IP CVE-2024-38063, cattura il traffico di rete con TShark e addestra un modello di machine…
 cossas/certitude
CERTITUDE - Un pacchetto Python per classificare gli URL come malevoli o benigni
 jd0965199-oss/ethibench
Framework di valutazione per agenti di penetration testing AI che misura la scoperta validata di vulnerabilità utilizzando il matching semantico…
 centisgood/duo-agentflow-auditor
Sicurezza del codice AI — quattro agenti che catturano ciò che SAST non rileva nel codice generato dall'AI. Costruito sulla piattaforma GitLab Duo…
 soildworks/agentic-clip-benchmark
Una pipeline di valutazione zero-shot automatizzata e di alta precisione per il modello CLIP di OpenAI su CIFAR-10. Include accuratezza dell'88.80%,…
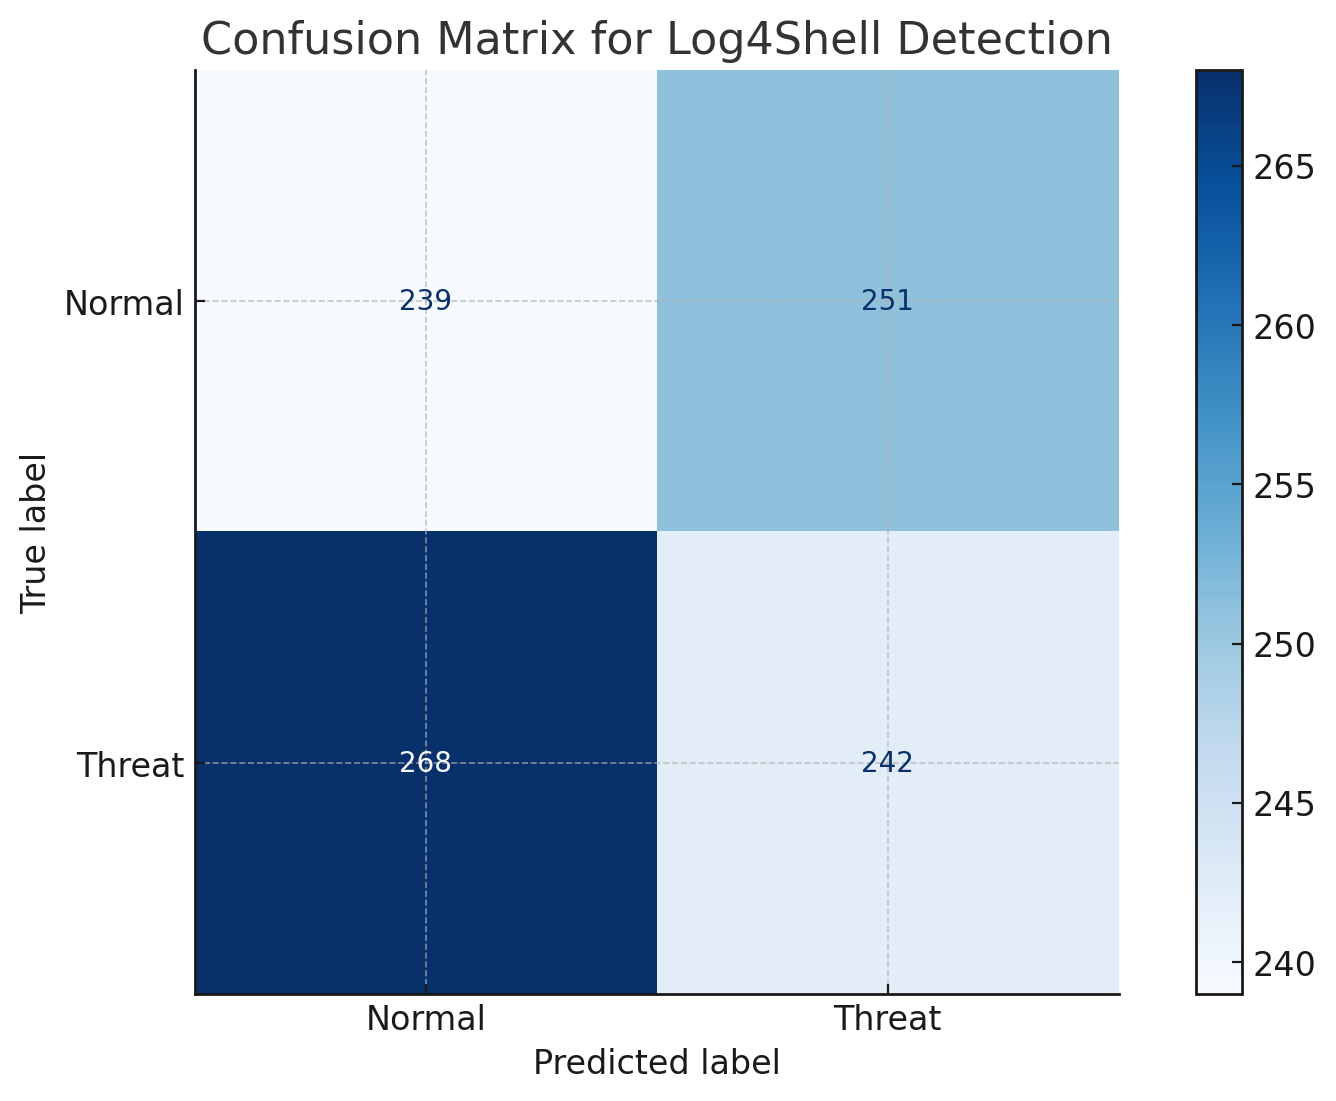 yadavmukesh/log4shell-vulnerability-cve-2021-44228-
Questo repository fornisce un'analisi approfondita della vulnerabilità Log4Shell (CVE-2021-44228) e implementa un approccio basato sull'apprendimento…
 hh-hunter/ml-cve-2023-1177
Exploit basato su machine learning per la vulnerabilità CVE-2023-1177, che consente test di sicurezza automatizzati e sfruttamento della falla…
 shoucheng3/apache__uima-uimaj_cve-2022-32287_3-3-0
SDK Java per la costruzione di pipeline di analisi che elaborano e arricchiscono dati testuali non strutturati con annotazioni, sistemi di tipi e…
 wsu-cyber-security-lab-ai/clipguard
Strumento di perturbazione di immagini avversariali che utilizza la segmentazione SAM e i modelli CLIP per eludere i classificatori di immagini di…
 123wwwa/flowname
Recupero di identificatori JavaScript di nuova generazione con LLM.
 cbuijs/sdproxy
Proxy DNS semplice e veloce con funzionalità non così semplici. Focalizzato sull'inoltro DNS instradato, il filtraggio e il controllo parentale.
 atomdrift-project/scan
Rilevamento malware 0-day per binari, sorgenti e script (che non fa schifo)
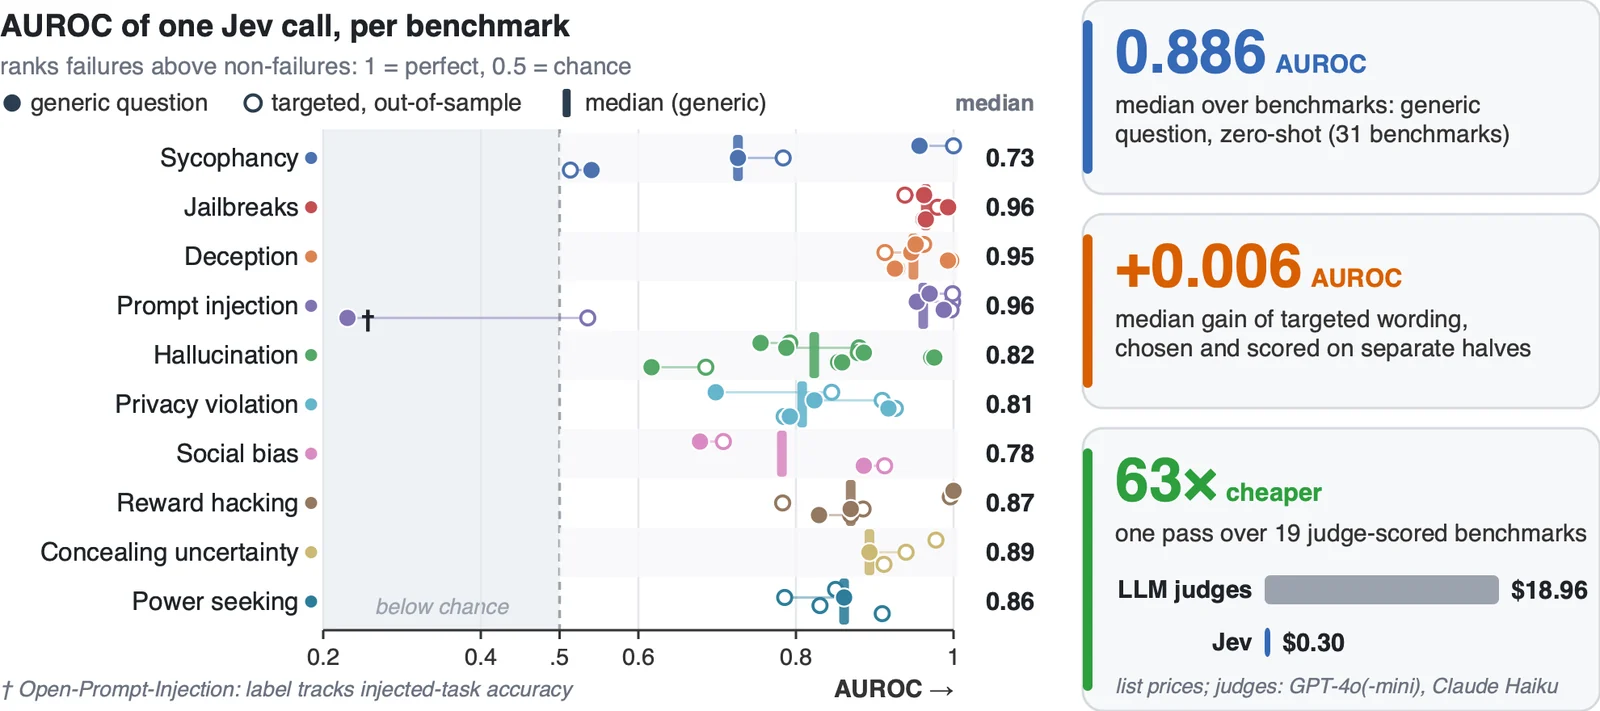 sumleo/rlcdalignbench
Suite di benchmark e codice per rilevare i fallimenti dell'allineamento dell'IA, con 44 benchmark su dieci tipi di fallimento e un rilevatore RLCD…
 azzzzliao/aegis-audio-defense
Framework di difesa che mantiene congelati i modelli audio-linguaggio e aggiunge un gate di rischio a livello intermedio con adattatori di sicurezza…
 sisl-uri/t-backdoor
Codice di ricerca che implementa T-Backdoor, attacchi backdoor con trigger temporale su reti neurali a impulsi utilizzando trigger di rate, latenza e…