
 #1
Strumenti di fuzzing basati su mutazione, generazione e copertura.
Raccomandato da Kitploit
 ainfosec/fissure
Il framework RF e di reverse engineering per tutti. Segui e ★ per mostrare il tuo supporto!
 googleprojectzero/jackalope
Fuzzer binario coverage-guided per Windows, macOS, Linux e Android
 m0bilesecurity/rms-runtime-mobile-security
Runtime Mobile Security (RMS) 📱🔥 - è una potente interfaccia web che ti aiuta a manipolare le app Android e iOS a runtime.
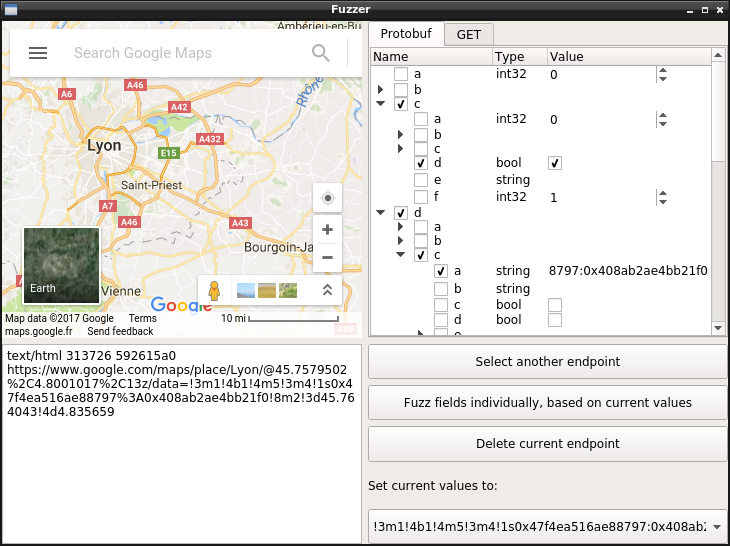 marin-m/pbtk
Un set di strumenti per il reverse engineering e il fuzzing di applicazioni basate su Protobuf
 tandasat/hypervisor-101-in-rust
I materiali di "Hypervisor 101 in Rust", un corso di un giorno, per apprendere rapidamente la tecnologia di virtualizzazione assistita da hardware e…
 googleprojectzero/tinyinst
Una libreria leggera di strumentazione dinamica
 0xsobky/hackvault
Un repository di container per i miei hack web pubblici!
 0xpugal/fuzz4bounty
1337 Wordlists per la caccia ai bug bounty
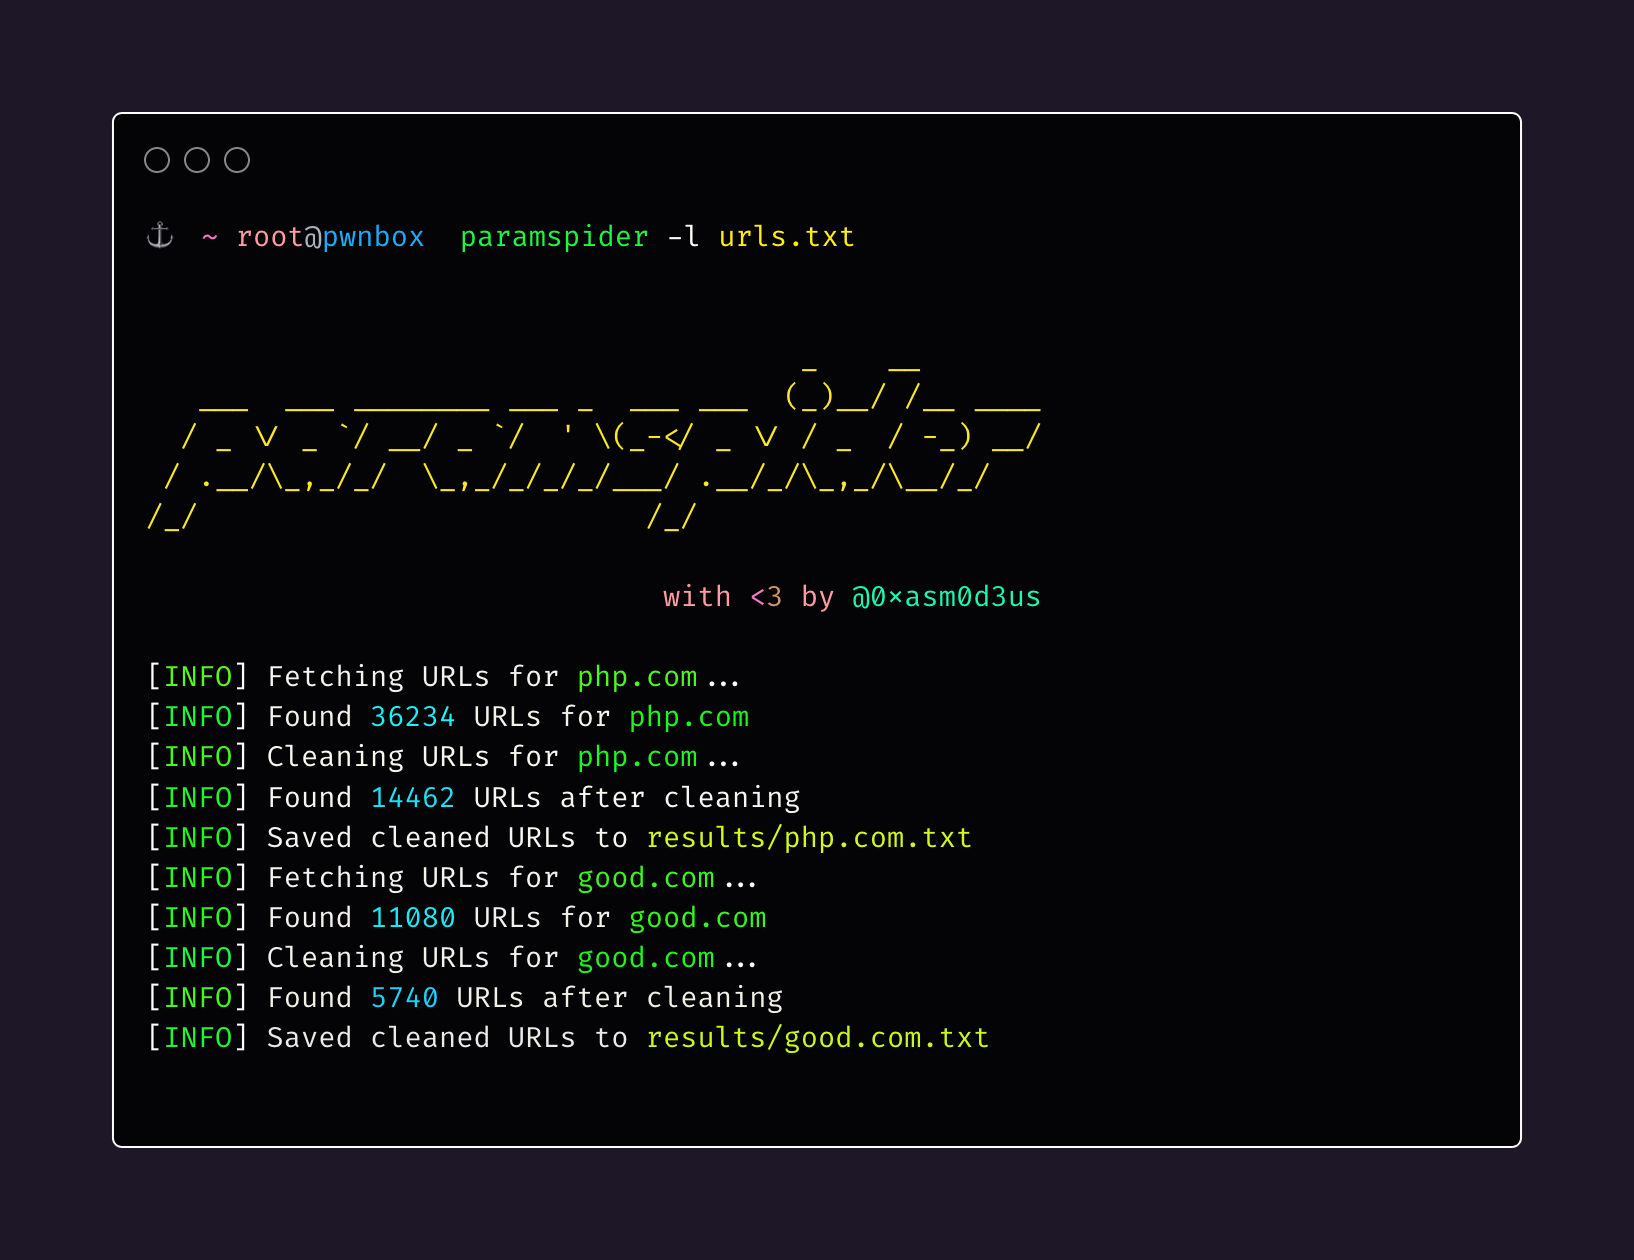 devanshbatham/paramspider
Estrazione di URL da angoli oscuri degli Archivi Web per caccia ai bug/fuzzing/ulteriori sondaggi
 microsoft/restler-fuzzer
RESTler è il primo strumento di fuzzing stateful per API REST per testare automaticamente i servizi cloud attraverso le loro API REST e trovare bug…
 six2dez/onelistforall
Generatore di wordlist curato e categorizzato per web fuzzing, enumerazione delle directory e scoperta di sottodomini. Sincronizza automaticamente…

 zhangzhuosjtu/web3bugs
Demistificare i bug sfruttabili negli Smart Contract
 freelabz/secator
secator - il coltellino svizzero del pentester
 gmh5225/awesome-llvm-security
Collezione curata di risorse di sicurezza LLVM che coprono binary lifting, offuscamento del codice, analisi statica, esecuzione simbolica, sanitizer…
 khalilbijjou/wafninja
WAFNinja è uno strumento che contiene due funzioni per attaccare i Web Application Firewall.
 gaasedelen/lighthouse
Un Coverage Explorer per Reverse Engineers
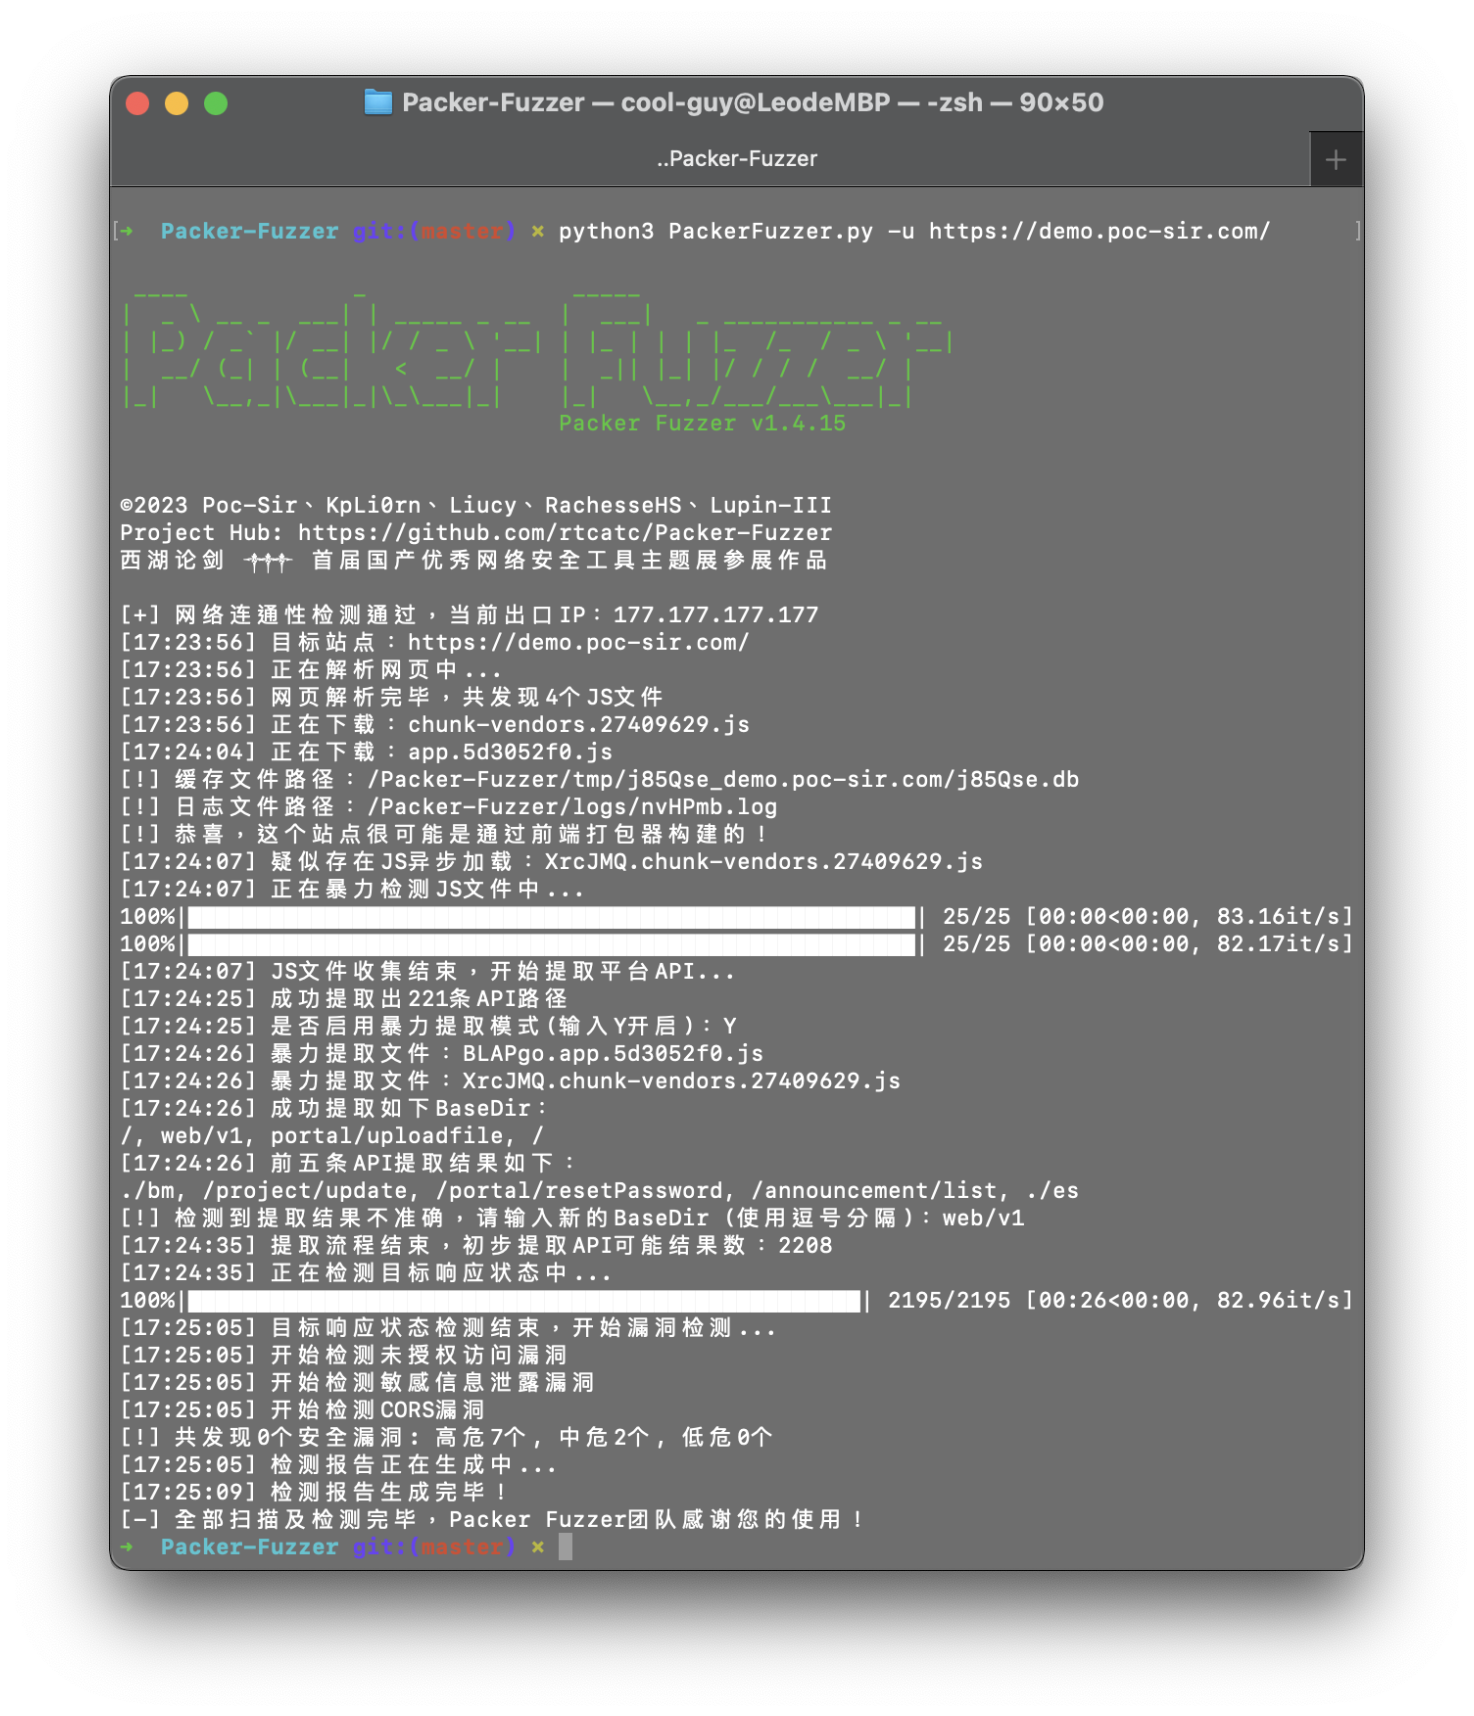 rtcatc/packer-fuzzer
Packer Fuzzer è uno scanner veloce ed efficiente per il rilevamento di sicurezza di siti web costruiti con bundler di moduli JavaScript come Webpack.







