
 #1
Strumenti di fuzzing basati su mutazione, generazione e copertura.
Raccomandato da Kitploit
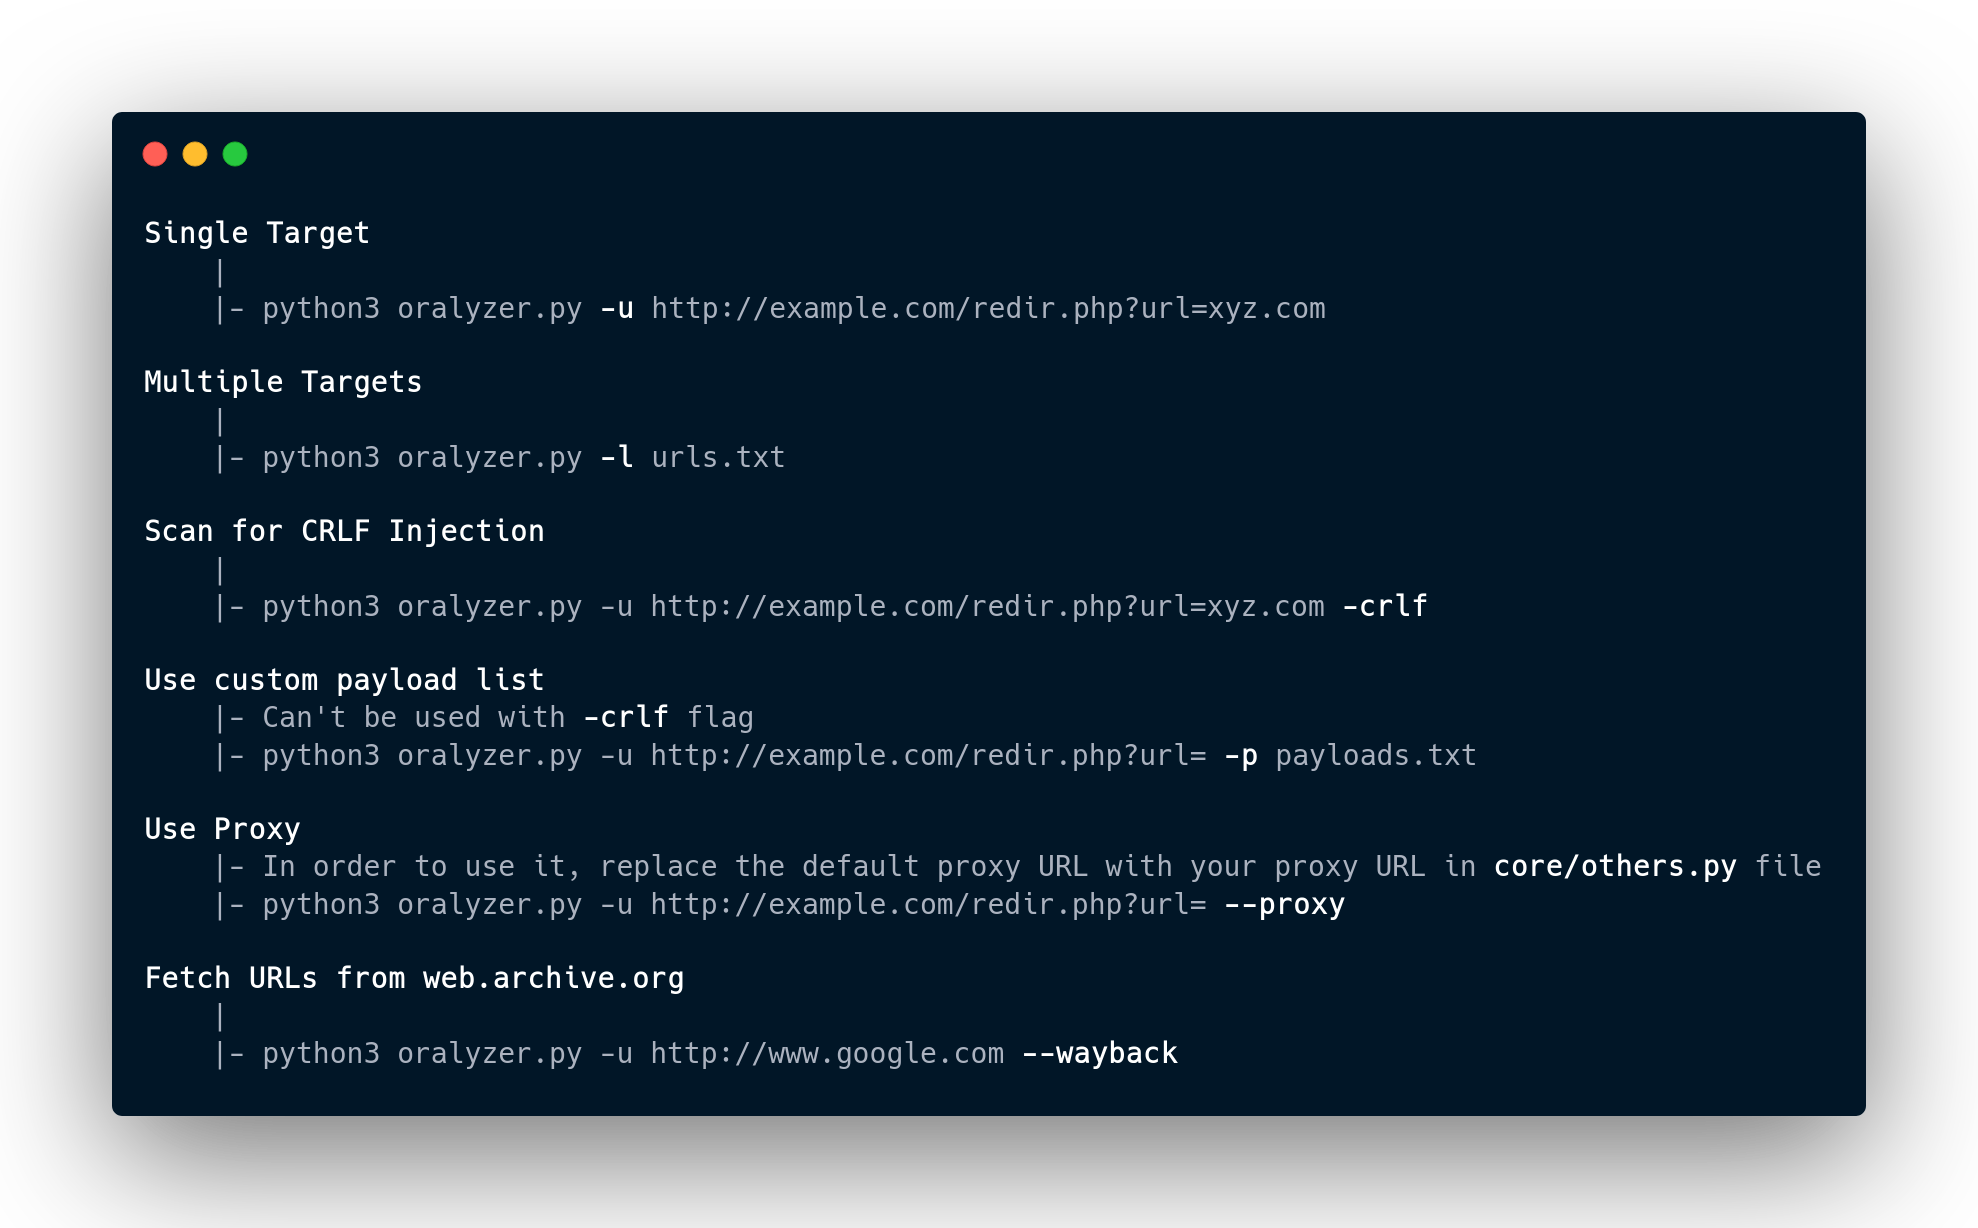
 r0075h3ll/oralyzer
Scanner di vulnerabilità open redirect basato su Python che fuzza gli URL per rilevare reindirizzamenti basati su header, JavaScript e meta tag, con…
 swisskyrepo/graphqlmap
Modulo di sicurezza per php7 e php8 - Eliminare le classi di bug e applicare virtual-patching per il resto!
 reversenseorg/dexcalibur
[Ufficiale] Strumento di reverse engineering Android focalizzato sull'automazione dell'instrumentazione dinamica sfruttando Frida. Disassembla dex,…
 0vercl0k/wtf
Fuzzer distribuito, basato su snapshot e guidato dalla copertura del codice per target in modalità utente e kernel su Windows e Linux, con backend…
 psiinon/open-source-web-scanners
Elenco curato di scanner di sicurezza web open-source, inclusi scanner generici, scanner per infrastrutture e fuzzer, ordinati per stelle su GitHub.
 m4b/goblin
Un crate di analisi binaria birichino e multipiattaforma, scritto in Rust.
 vladko312/sstimap
Strumento di rilevamento automatico di SSTI con interfaccia interattiva
 p0dalirius/coercer
Uno script Python per forzare automaticamente un server Windows ad autenticarsi su una macchina arbitraria attraverso 12 metodi.
 emadshanab/nuclei-templates-collection
Nuclei Templates Collection
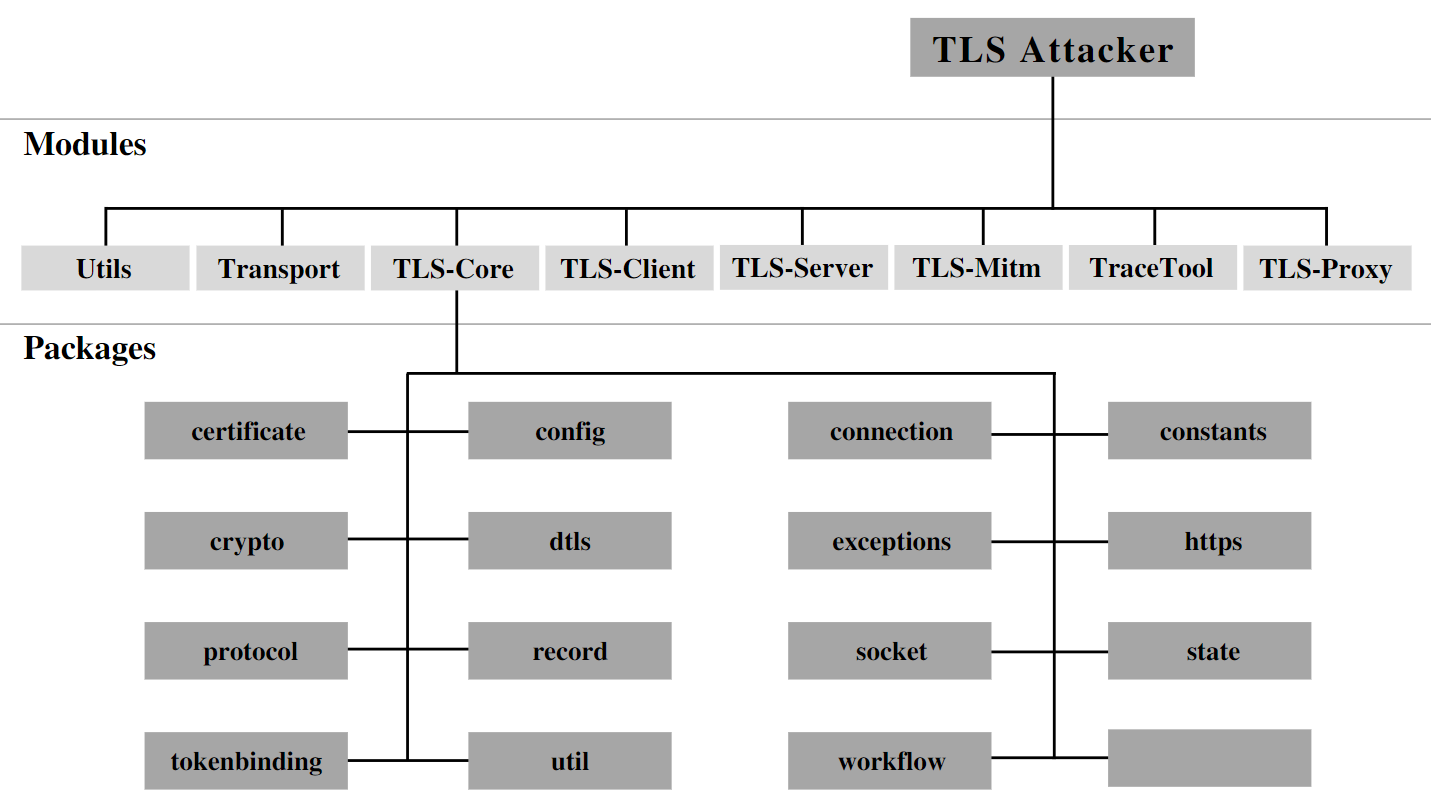 tls-attacker/tls-attacker
Framework basato su Java per fuzzing sistematico e analisi di librerie TLS. Consente la creazione arbitraria di messaggi di protocollo, la modifica e…
 sunblaze-ucb/exploitgym
ExploitGym è un benchmark realistico su larga scala basato su vulnerabilità del mondo reale, progettato per valutare la capacità degli agenti di IA…
 0xinfection/tidos-framework
Il framework offensivo manuale per penetration testing di applicazioni web.
 xairy/vmware-exploitation
Una raccolta di link relativi agli exploit di fuga da VMware
 jonathansalwan/vmprotect-devirtualization
Giocando con la protezione software VMProtect. Deoffuscazione automatica di funzioni pure utilizzando esecuzione simbolica e LLVM.
 endava/cats
Fuzzer automatizzato per API REST e strumento di test negativi per endpoint OpenAPI. Genera, esegue e riporta migliaia di test auto-riparanti senza…
 vigolium/vigolium
Vigolium - Scanner di vulnerabilità ad alta fedeltà che fonde IA agentica con velocità nativa, modularità e precisione
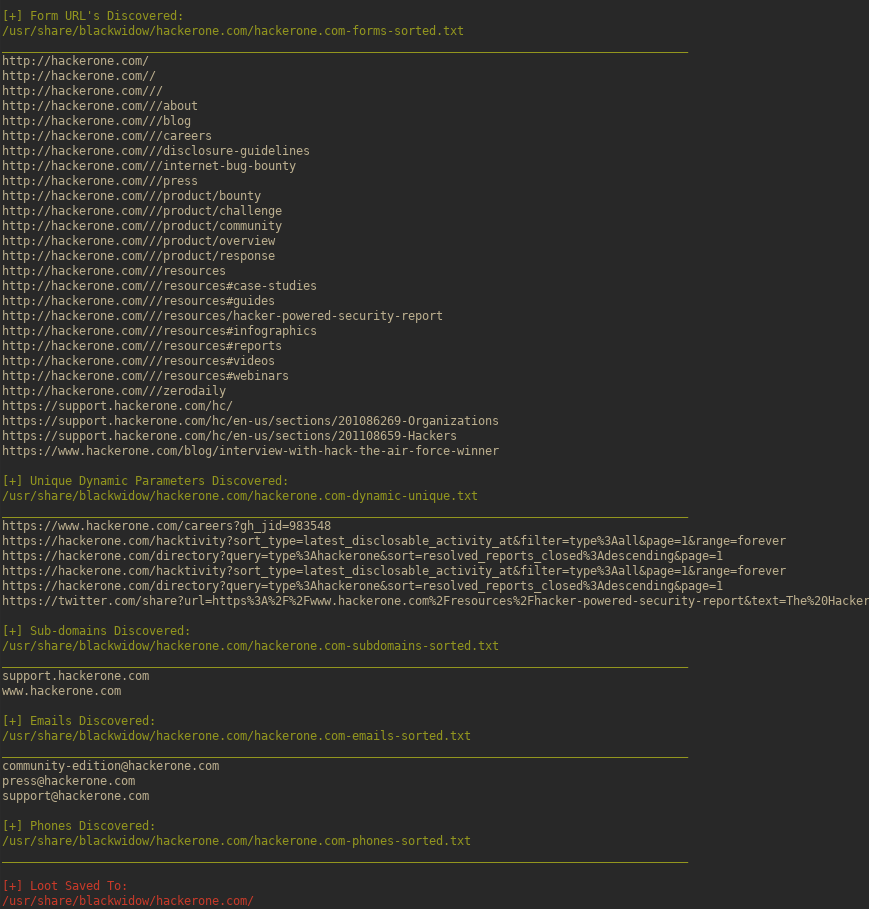 1n3/blackwidow
Uno scanner per applicazioni web basato su Python per raccogliere informazioni OSINT e fare fuzzing per vulnerabilità OWASP su un sito web target.
 albinowax/activescanplusplus
Estensione di Burp Suite che amplia la scansione attiva e passiva con controlli per attacchi host header, XXE, injection di expression language,…








