
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Strumenti/GitHubGitHub/devanshbatham/paramspider
OSINT (Open Source Intelligence)RicognizioneRaccolta InformazioniSicurezza WebFuzzing
GitHubdevanshbatham/paramspider

ParamSpider

Estrazione di URL da angoli oscuri degli Archivi Web per caccia ai bug/fuzzing/ulteriori sondaggi

Vedi Repository
3.1k480568 mesi faRevisionato da Kitploit
Condividi

paramspider

Estrazione di URL dagli angoli oscuri degli archivi Web per caccia ai bug/fuzzing/ulteriori sondaggi

📖 Informazioni • 🏗️ Installazione • ⛏️ Utilizzo • 🚀 Esempi • 🤝 Contribuire •

paramspider

Informazioni

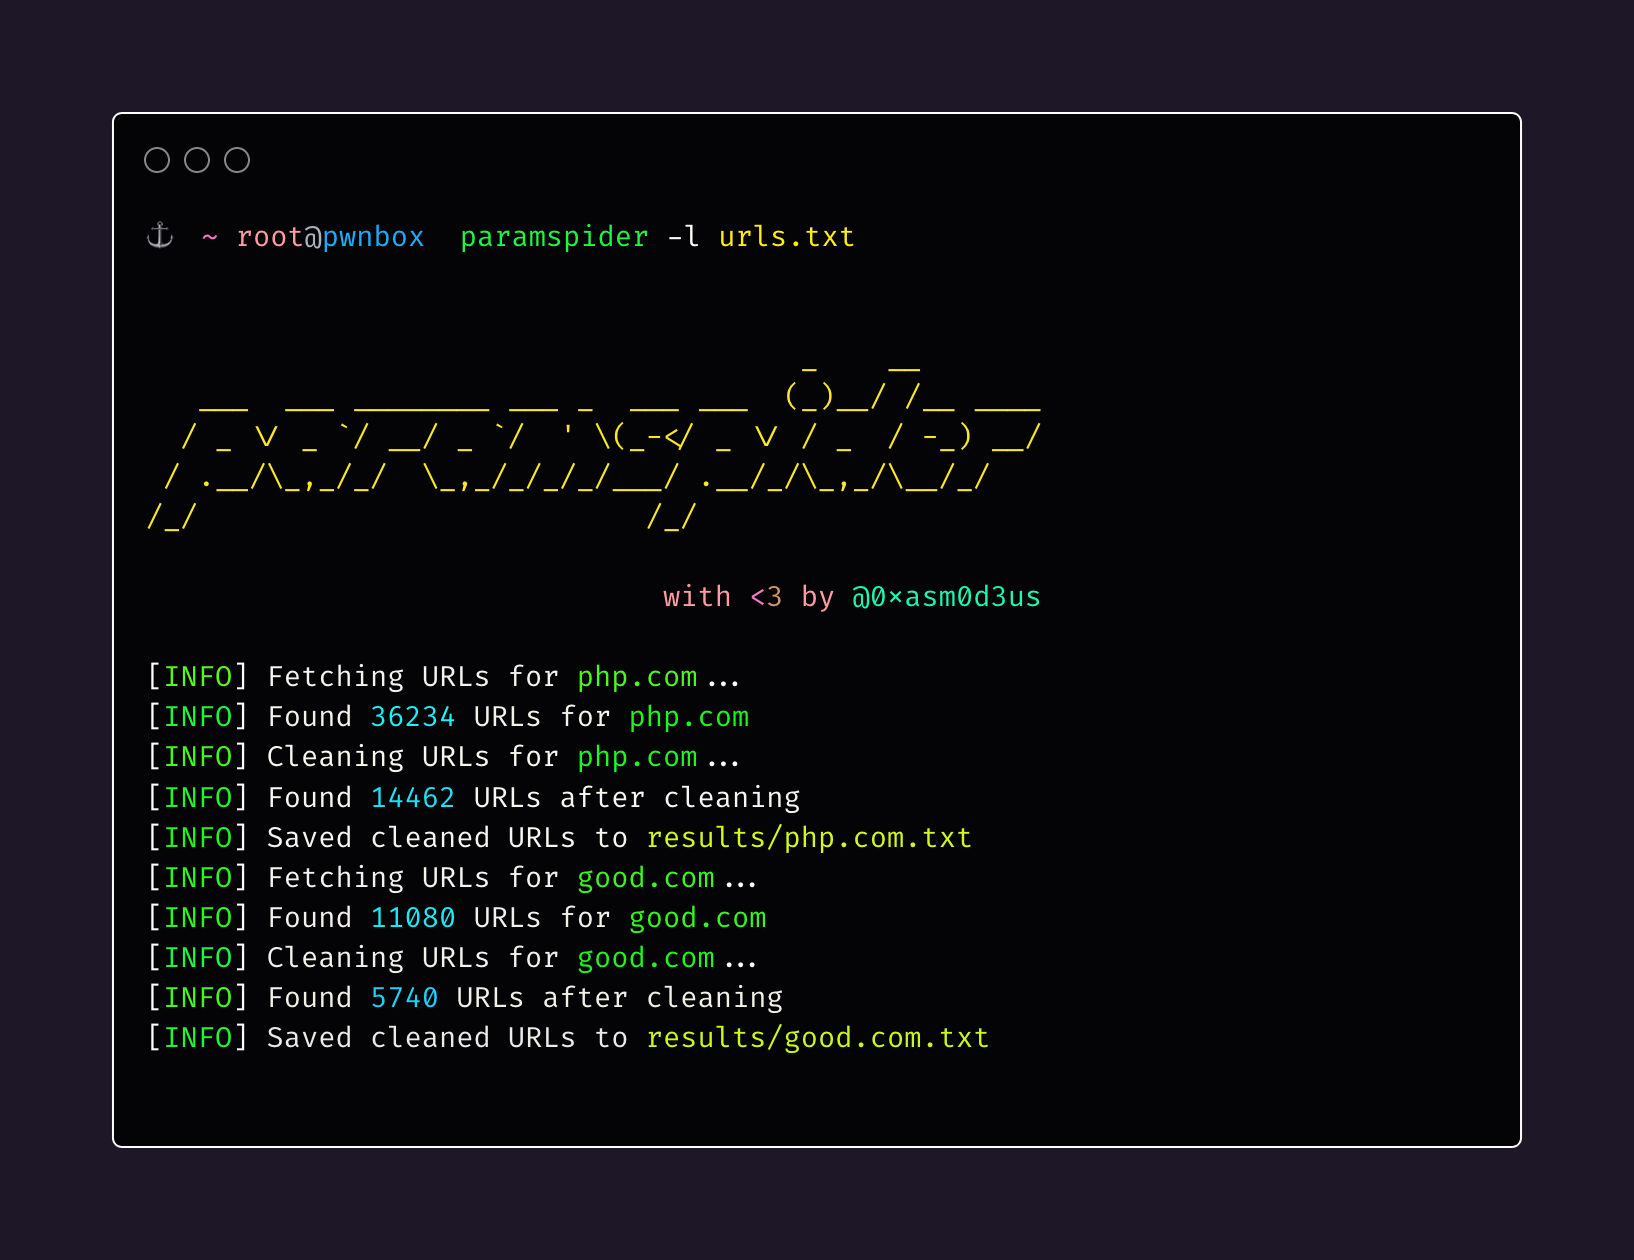
paramspider ti consente di recuperare URL relativi a qualsiasi dominio o a un elenco di domini dagli archivi Wayback. Filtra gli URL "noiosi", permettendoti di concentrarti su quelli che contano di più.

Installazione

Per installare paramspider, segui questi passaggi:

git clone https://github.com/devanshbatham/paramspider
cd paramspider
pip install .

Utilizzo

Per utilizzare paramspider, segui questi passaggi:

paramspider -d example.com

Esempi

Ecco alcuni esempi di come utilizzare paramspider:

  • Scoprire URL per un singolo dominio:

    paramspider -d example.com
    
  • Scoprire URL per più domini da un file:

    paramspider -l domains.txt
    
  • Trasmettere gli URL sul terminale:

    paramspider -d example.com -s
    
  • Impostare un proxy per le richieste web:

    paramspider -d example.com --proxy '127.0.0.1:7890'
    
  • Aggiungere un placeholder per i valori dei parametri URL (predefinito: "FUZZ"):

     paramspider -d example.com -p '"><h1>reflection</h1>'

    

Cronologia stelle

Grafico cronologia stelle

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    576
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    477
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    388
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    330
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    255
  • 6

    antifox

    antifox-ai/antifox

    Piattaforma multi-agente di penetration testing autonoma basata sull'IA che esegue ricognizione, scoperta della superficie d'attacco, validazione dello sfruttamento e consegna di report supportati da evidenze.

    247

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →





