
 #1
Strumenti per sfruttare le vulnerabilità al fine di ottenere accesso non autorizzato a sistemi o dati.
Raccomandato da Kitploit

 pumasecurity/serverless-prey
Funzioni serverless per stabilire shell inverse verso Lambda, Azure Functions e Google Cloud Functions
 cryptolok/morphaes
IDPS & SandBox & AntiVirus UCCISORE FURTIVO. MorphAES è il primo motore polimorfo di shellcode al mondo, con proprietà metamorfiche e capacità di…
 badsectorlabs/copyfail-go
Un'implementazione in Go di copyfail (CVE-2026-31431)
 mpgn/cve-2019-7238
🐱💻 Poc di CVE-2019-7238 - Nexus Repository Manager 3 Esecuzione di codice in remoto 🐱💻
 bazad/blanket
CVE-2018-4280: vulnerabilità di sostituzione delle porte Mach in launchd su iOS 11.2.6 che porta a fuga dalla sandbox, escalation dei privilegi e…
 abelche/evil_minio
EXP per CVE-2023-28434 MinIO da non autorizzato a RCE
 hacksysteam/cve-2023-21608
Exploit proof-of-concept per CVE-2023-21608, una vulnerabilità Use-After-Free in Adobe Acrobat Reader che consente l'esecuzione remota di codice…
 loosehose/silentbutdeadly
SilentButDeadly è un bloccatore della comunicazione di rete progettato specificamente per neutralizzare i software EDR/AV impedendone la connettività…
 matheuzsecurity/furtex
Toolkit di ricerca per post-exploitation ed evasione per Linux.
 c0rel0ader/east
Framework di Exploit e Strumenti di Sicurezza 2.0.1
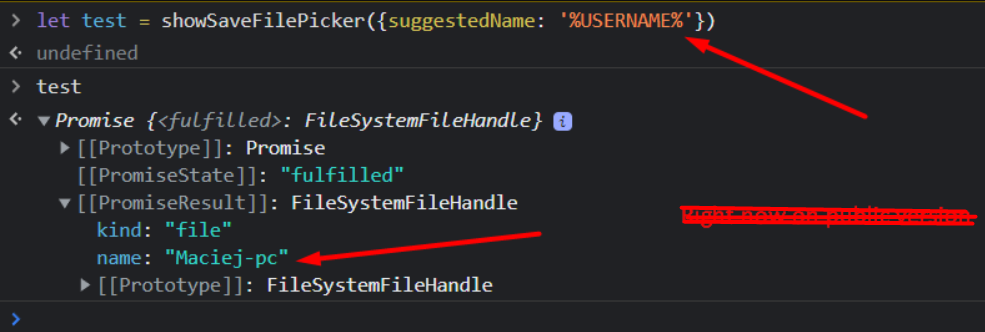 puliczek/cve-2022-0337-poc-google-chrome-microsoft-edge-opera
🎩 🤟🏻 [P1-$10,000] Google Chrome, Microsoft Edge e Opera - vulnerabilità segnalata da Maciej Pulikowski - Perdita di variabili d'ambiente di…

 mythicagents/xenon
Un agente Mythic per Windows scritto in C
 1n3/exploits
Exploit di 1N3 @CrowdShield @xer0dayz @XeroSecurity
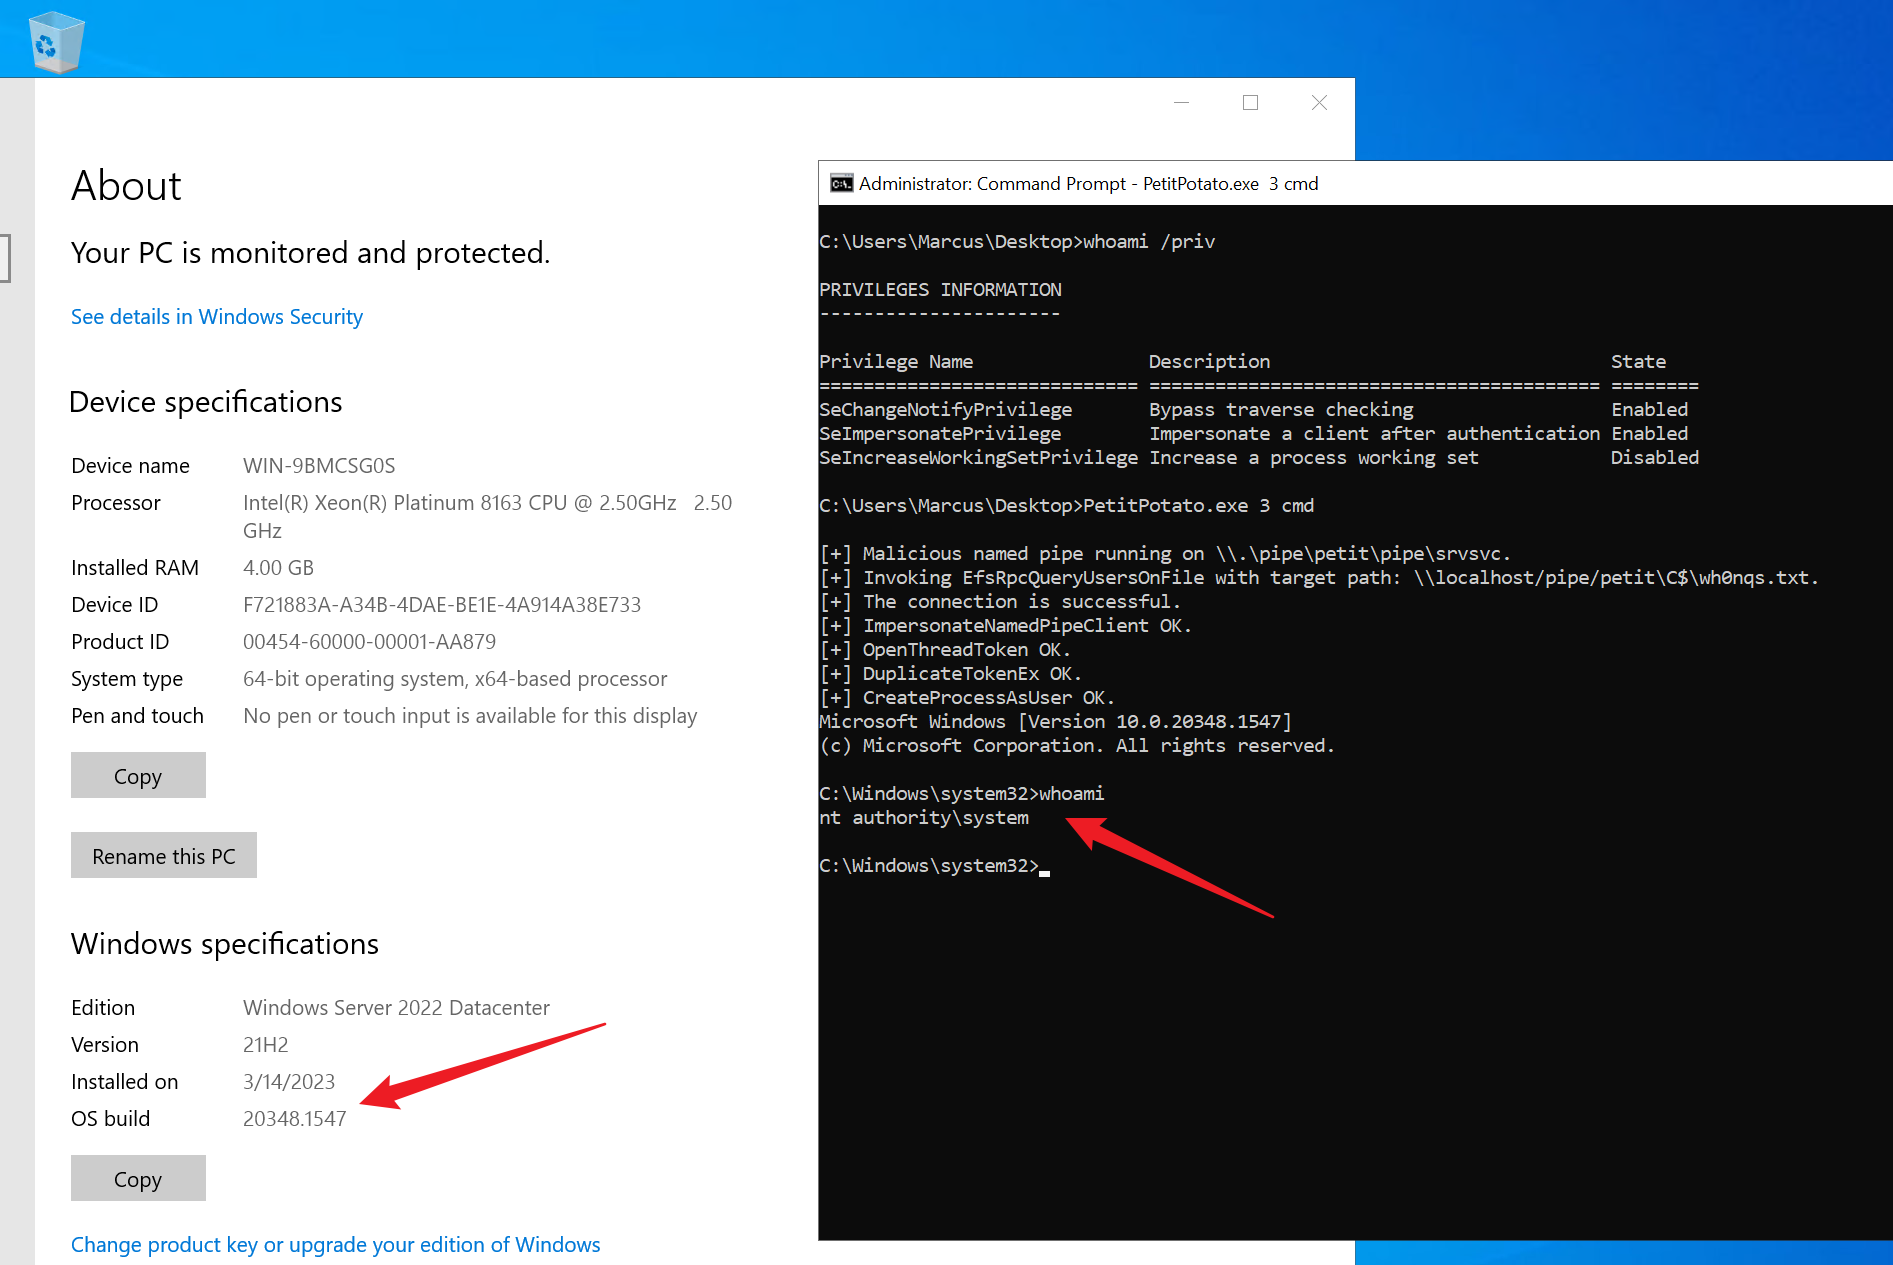 wh0amitz/petitpotato
Escalation dei privilegi locali tramite PetitPotam (Abuso dei privilegi di impersonificazione).
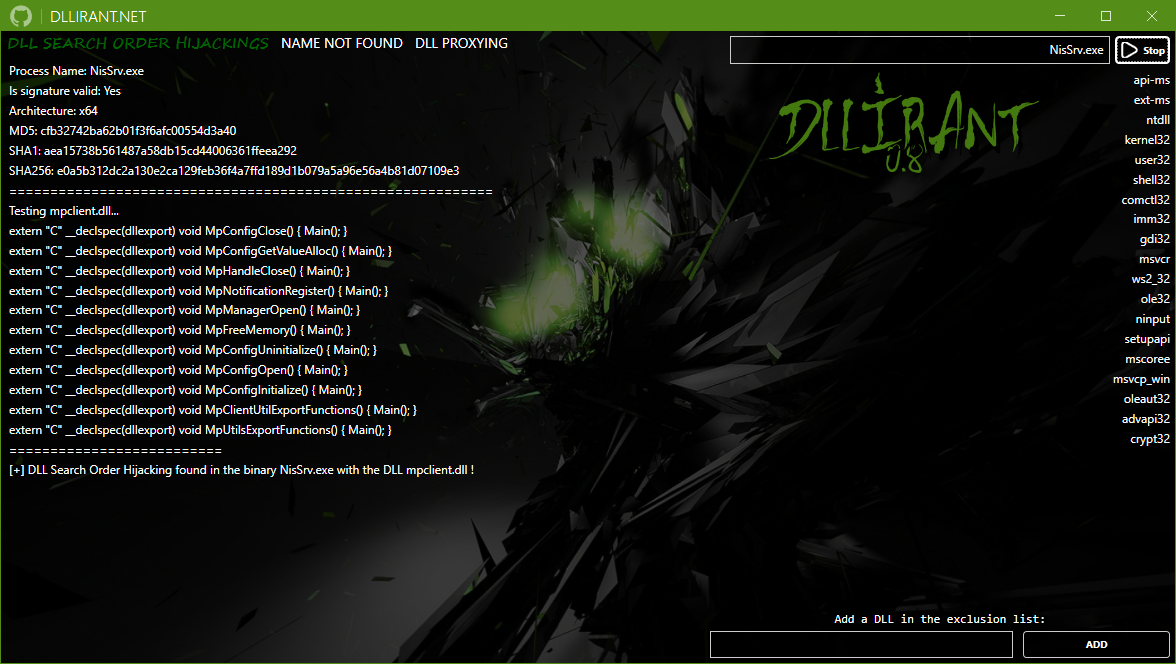 redteamsocietegenerale/dllirant
DLLirant è uno strumento per automatizzare le ricerche di DLL Hijacking su un binario specificato.
 nu11secur1ty/windows11exploits
Collezione di proof-of-concept di exploit per Windows 11 e dimostrazioni di vulnerabilità per ricerca sulla sicurezza e penetration testing.
 capt-meelo/beaconator
Un generatore di beacon che utilizza Cobalt Strike e una varietà di strumenti.








