
 #1
Strumenti per sfruttare le vulnerabilità al fine di ottenere accesso non autorizzato a sistemi o dati.
Raccomandato da Kitploit

 0xsp-srd/mortar
tecnica di evasione per sconfiggere e deviare il rilevamento e la prevenzione dei prodotti di sicurezza (AV/EDR/XDR)
 screetsec/vegile
Questo strumento configurerà i tuoi backdoor/rootkit; quando il backdoor è già configurato, nasconderà il tuo processo specifico, renderà illimitata…
 eladshamir/whisker
Whisker è uno strumento C# per assumere il controllo di account utente e computer di Active Directory manipolando il loro attributo…
 smgorelik/windows-rce-exploits
Il database dei campioni di exploit è un repository per exploit **RCE** (remote code execution) e Proof-of-Concepts per **WINDOWS**; i campioni sono…
 xx0hcd/malleable-c2-profiles
Cobalt Strike - Profili C2 malleabili. Una raccolta di profili utilizzati in diversi progetti che utilizzano Cobalt Strike…
 funnywolf/pystinger
Bypassare il firewall per l'inoltro del traffico utilizzando webshell
 vanhoefm/fragattacks
Tester automatico di vulnerabilità per client Wi-Fi e punti di accesso, che rileva i difetti di frammentazione/aggregazione di FragAttacks tramite…
 khast3x/redcloud
Deploy automatizzato di infrastruttura Red Team utilizzando Docker
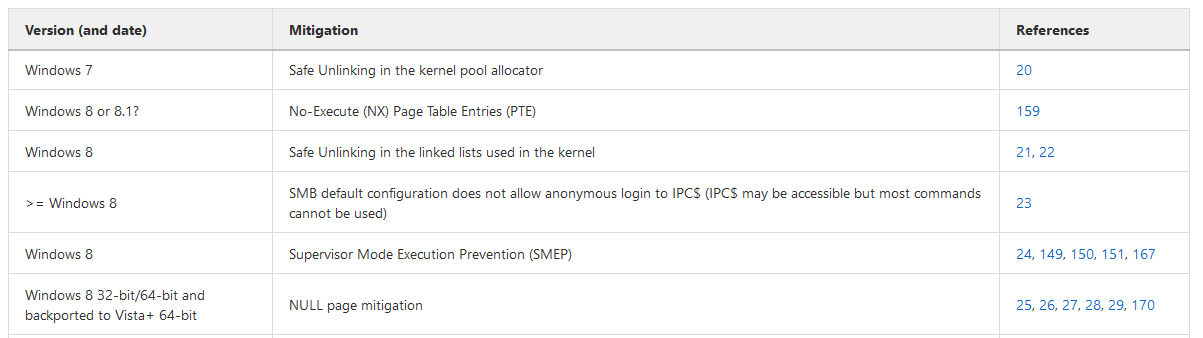 nccgroup/exploit_mitigations
Base di conoscenza delle mitigazioni degli exploit disponibili in numerosi sistemi operativi, architetture, applicazioni e versioni.
 ejpir/cve-2025-55182-research
Analisi tecnica proof-of-concept e approfondimento di CVE-2025-55182, una vulnerabilità RCE critica nel Flight Protocol di React tramite path…
 klezvirus/silentmoonwalk
Implementazione di un PoC di uno spoofer dello stack di chiamate completamente dinamico.
 ly4k/spoolfool
Exploit per CVE-2022-21999 - Windows Print Spooler Elevation of Privilege Vulnerability (LPE)
 synacktiv/php_filter_chain_generator
CLI per generare catene di filtri PHP per l'esecuzione remota di codice tramite parametri include/require controllati. Produce bypass complessi di…
 nickvourd/windows-local-privilege-escalation-cookbook
# Ricettario per l'Escalation dei Privilegi Locali su Windows
 jovanbulck/sgx-step
A practical attack framework for precise enclave execution control
 factionsecurity/faction
Generazione di report di Pen Test e collaborazione per la valutazione
 hasherezade/exe_to_dll
Converte un EXE in DLL
 icyguider/nimcrypt2
.NET, PE e Shellcode Grezzo Packer/Loader scritto in Nim








