
 #1
Strumenti per sfruttare le vulnerabilità al fine di ottenere accesso non autorizzato a sistemi o dati.
Raccomandato da Kitploit
 monoxgas/koppeling
Dirottamento DLL adattivo / inoltro dinamico delle esportazioni
 deimosc2/deimosc2
DeimosC2 è un framework di comando e controllo in Golang per attività di post-exploitation.
 synacktiv/php_filter_chain_generator
CLI per generare catene di filtri PHP per l'esecuzione remota di codice tramite parametri include/require controllati. Produce bypass complessi di…
 dirkjanm/pkinittools
Strumenti per Kerberos PKINIT e relay verso AD CS
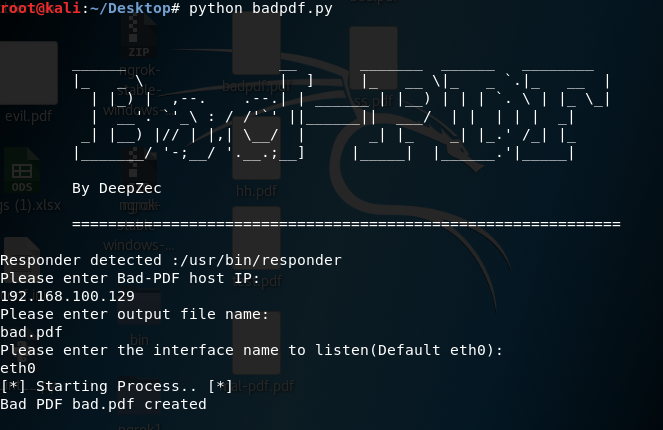 deepzec/bad-pdf
Furto di hash Net-NTLM tramite Bad-PDF
 cckuailong/reapoc
OpenSource Poc && Vulnerable-Target Storage Box.
 tylous/sniffair
Un framework per il pentesting wireless.
 overspace-labs/caa
Plugin BurpSuite per l'analisi di pacchetti HTTP e la generazione di dizionari di fuzzing. Estrae parametri, percorsi e file dalle richieste, conta…
 nu11secur1ty/windows10exploits
Microsoft » Windows 10 : Vulnerabilità di sicurezza
 codingranjith/hackingtoolkit
Strumento di hacking tutto in uno per hacker, penetration tester e professionisti della cybersecurity. Nuova versione, dall'utente principiante a…
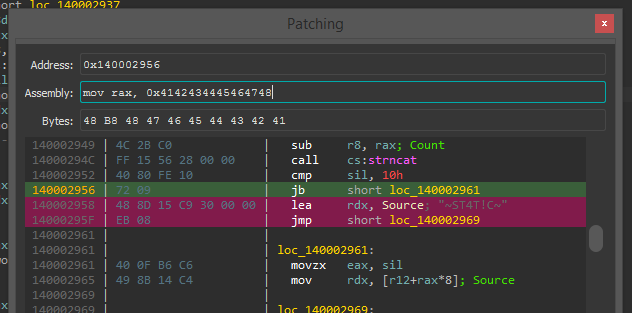 gaasedelen/patching
Un plugin interattivo per il patching binario per IDA Pro

 reveng007/darkwidow
Indirect Dynamic Syscall, SSN + Syscall address sorting tramite Modified TartarusGate approach + Remote Process Injection via APC Early Bird + Genera…
 alexisahmed/cve-2022-0847-dirtypipe-exploits
Una raccolta di exploit e documentazione che possono essere utilizzati per sfruttare la vulnerabilità Dirty Pipe di Linux.
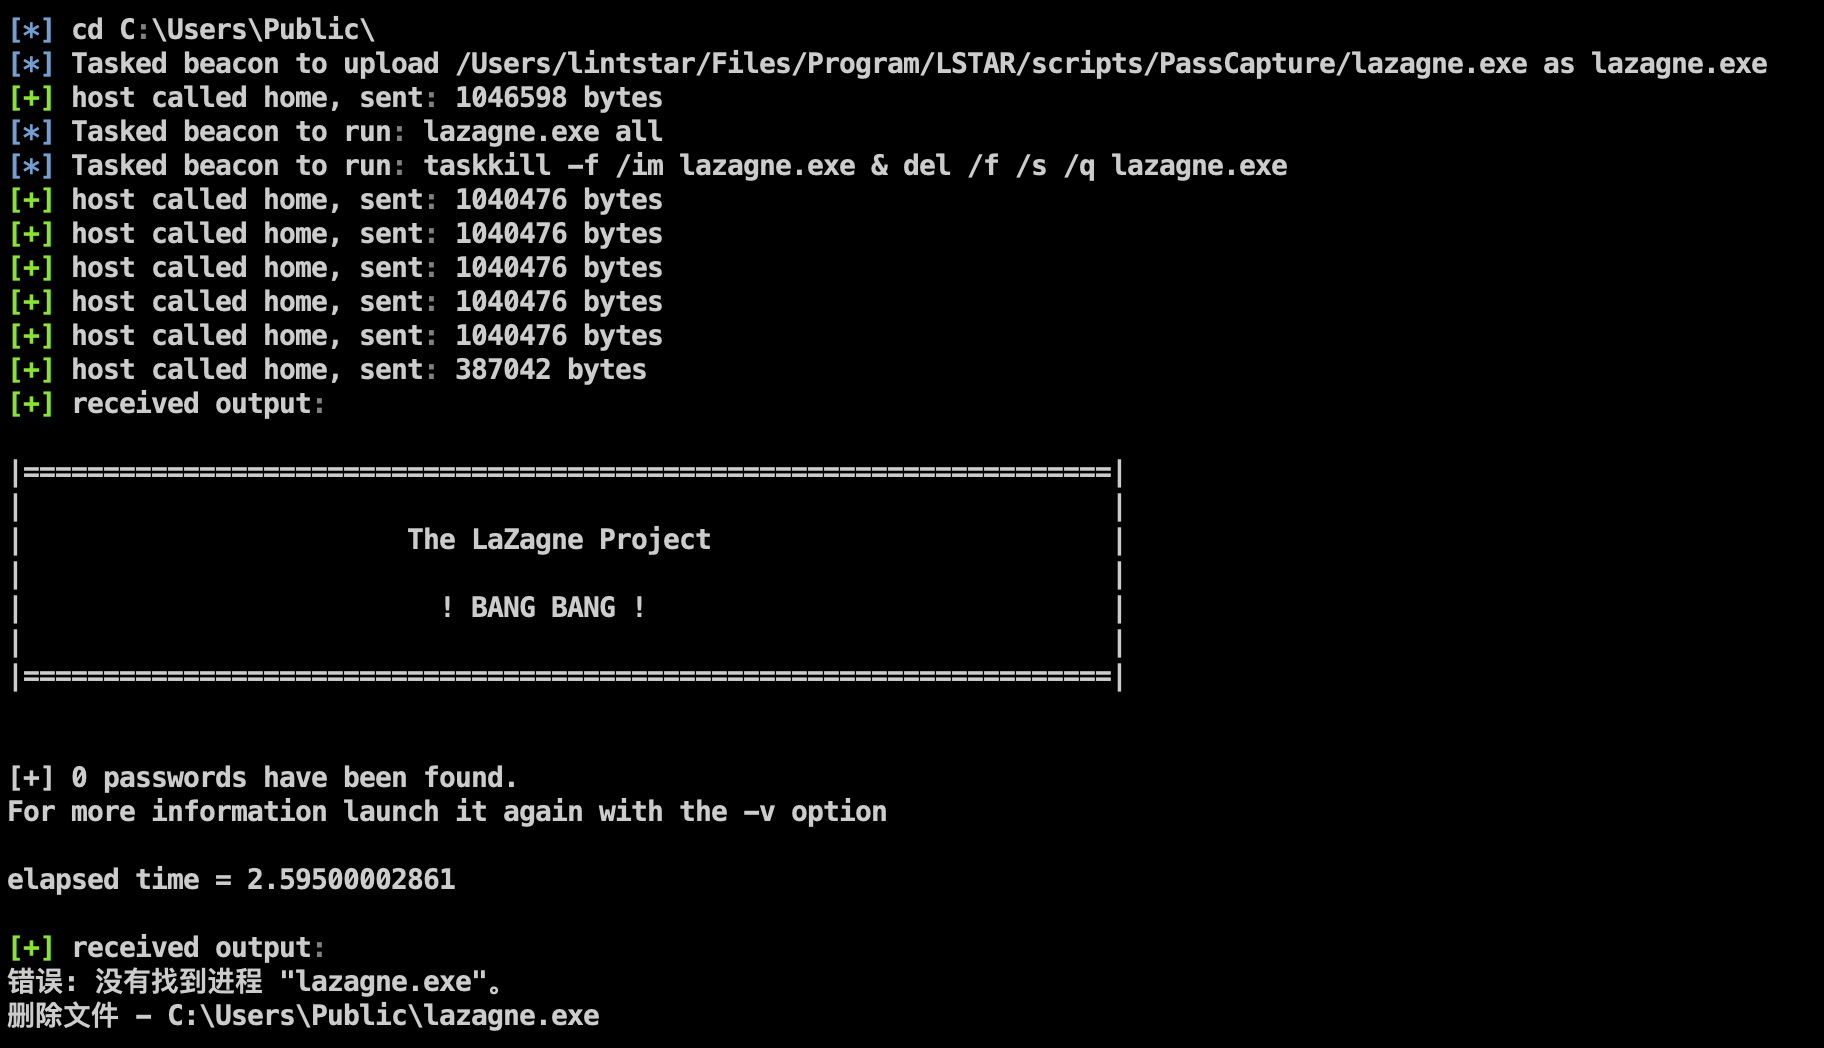 lintstar/lstar
LSTAR - Plugin post-sfruttamento completo per CobaltStrike
 aircrack-ng/mdk4
Strumento di test IEEE 802.11 Wi-Fi per lo sfruttamento delle debolezze del protocollo, inclusi beacon flooding, deauthentication, packet fuzzing e…
 0xdea/exploits
Repository pubblico di exploit che copre escalation dei privilegi locali, buffer overflow ed exploit di database su Linux, Solaris, AIX, OpenBSD,…
 davidbuchanan314/dlinject
Inietta una libreria condivisa (cioè codice arbitrario) in un processo Linux in esecuzione, senza ptrace








