
 khast3x/redcloud
Deploy automatizzato di infrastruttura Red Team utilizzando Docker



Versione anticipata. Seguimi su Twitter per rimanere aggiornato sullo sviluppo di Redcloud.
💁☁️🐚🌱
Avvio Rapido - Architettura - Casi d'uso - Screenshot
Redcloud è un toolbox potente e facile da usare per distribuire una Infrastruttura Red Team completa utilizzando Docker. Sfrutta la velocità del cloud per i tuoi strumenti. Si distribuisce in pochi minuti. Usalo e gestiscilo con la sua interfaccia web raffinata.
Ideale per i tuoi test di penetrazione, shooting range, red teaming e bug bounty!
Ospita la tua infrastruttura di attacco senza problemi, distribuisci la tua infrastruttura offensiva live, scalabile e resiliente in pochi minuti.
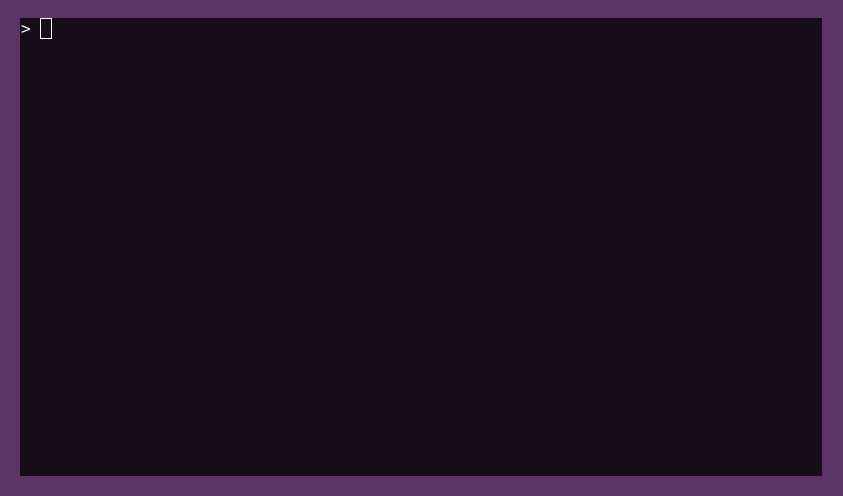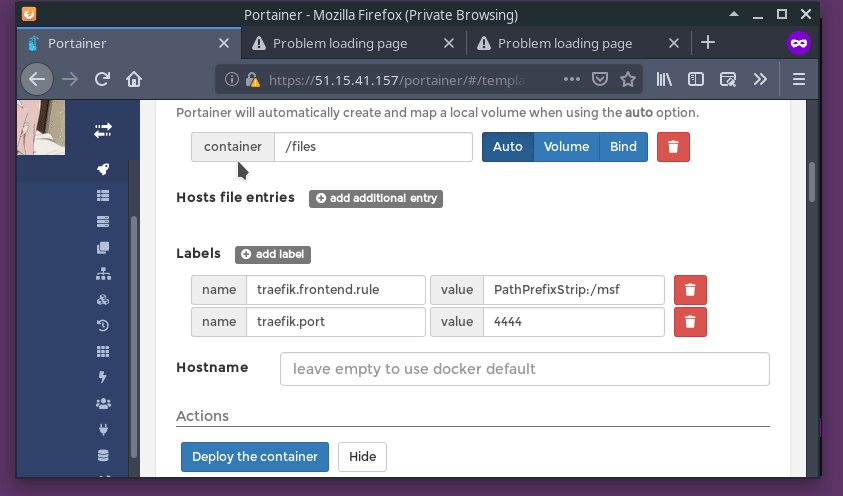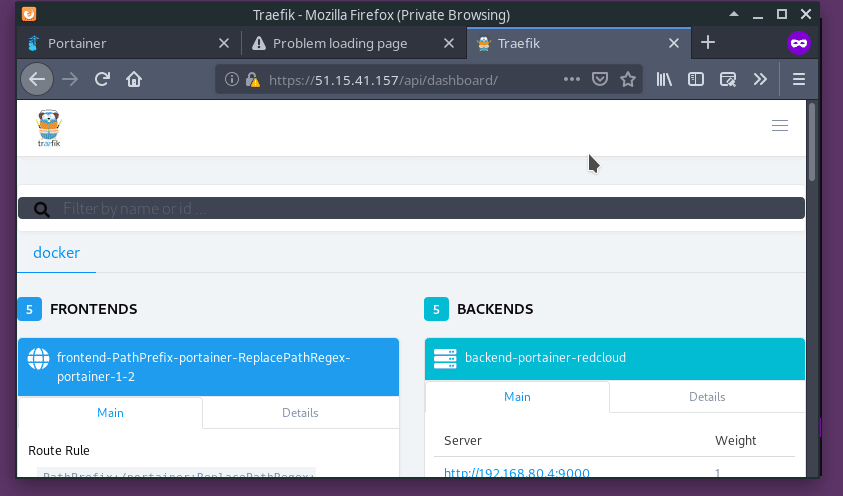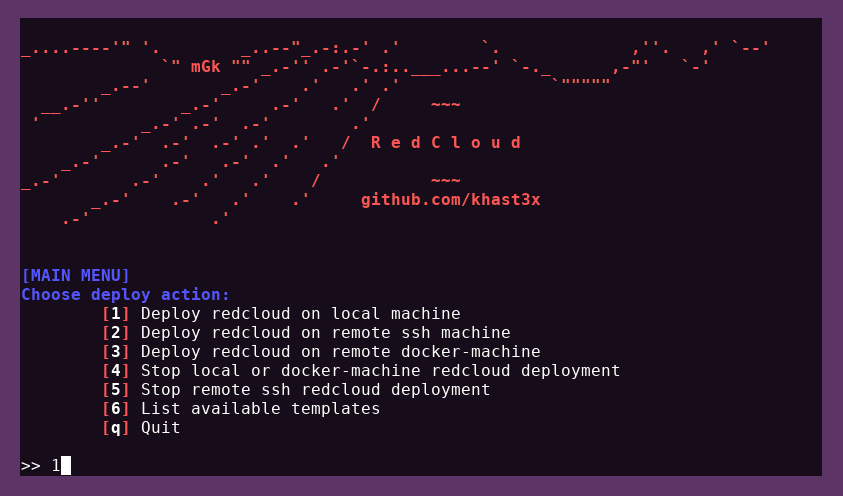
La seguente demo mostra la distribuzione di Redcloud tramite SSH, seguita da Metasploit. Osserviamo quindi Traefik e un volume live collegato a Metasploit. Infine, verifichiamo che il database di Metasploit sia funzionante con il terminale web, eliminiamo il contenitore e terminiamo Redcloud.
cat ~/.ssh/id_rsa.pub | ssh root@your-deploy-target-ip 'cat >> .ssh/authorized_keys'
eval (docker-machine env default)
python --version
Distribuzione:```bash
> git clone https://github.com/khast3x/redcloud.git
> cd redcloud
> python redcloud.py
Redcloud usa PyYAML per stampare l'elenco dei template disponibili. È installato di default sulla maggior parte dei sistemi.
In caso contrario, esegui semplicemente:```bash
pip install -r requirements.txt
Redcloud ha 3 diversi metodi di distribuzione:
1. **Localmente**
2. **Remotamente, usando ssh**. Richiede di avere la propria chiave pubblica nel file `authorized_keys` del target.
3. **Remotamente, usando docker-machine**. Esegui il comando `eval (docker-machine env deploy_target)` per precaricare il tuo ambiente con il tuo docker-machine, e avvia `redcloud.py`. Redcloud dovrebbe rilevare automaticamente il tuo docker-machine e evidenziare gli elementi del menu rilevanti per una distribuzione tramite docker-machine.

___

<h4 align="center">
  <b>Modelli</b>
  <br>
  <br>

</h4>
<p align="center">
  <img src="https://assets.kitploit.com/production/public/readmes/345/e38f19fa9cc10216030f7856b99170a4ac7c35399c2dd9daf19156a6e9b75e46.png" width="540" title="Modelli Redcloud">
</p>

___

**In breve,**

`redcloud.py` distribuisce uno stack di [Portainer](https://www.portainer.io/), **precaricato con molti modelli di strumenti per le tue operazioni offensive**, basato su Docker. Una volta distribuito, controlla Redcloud tramite l'[interfaccia web](#screenshots). Utilizza [Traefik](https://traefik.io/) come reverse-proxy. Distribuzione remota facile sul tuo server target utilizzando `ssh` di sistema o `docker-machine`.


* :rocket: Hai mai desiderato avviare un Kali nel cloud con pochi clic?
* :package: Avere silos puliti tra i tuoi strumenti, tecniche e fasi?
* :ambulance: Monitorare la salute delle tue scansioni e del C2?
* :fire: Saltare quelle attività di amministrazione di sistema per impostare una campagna di phishing e ottenere pwning più velocemente?
* :smiling_imp: Curioso di come costruiresti *l'*infrastruttura d'attacco ideale?


Usa l'interfaccia web per monitorare, gestire e **interagire con ogni contenitore**. Usa il terminale web scattante proprio come faresti con il tuo. Crea volumi, reti e inoltri di porta utilizzando la semplice interfaccia di Portainer.

Distribuisci e gestisci tutti i tuoi strumenti e tecniche preferiti con la potenza di Internet di livello data center :rocket:

___

*Nella sezione seguente, approfondiremo i concetti di design di Redcloud. Puoi iniziare senza doverti immergere, comunque.*

___

* :book: **Indice dei contenuti**
  - [Introduzione](#introduction)
  - [Caratteristiche](#features)
  - [Avvio rapido](#quick-start)
  - [Dettagli](#details)
    - [Architettura di Redcloud](#redcloud-architecture)
    - [Flusso di lavoro della distribuzione](#deployment-workflow)
    - [Reti](#networks)
    - [Volumi](#volumes)
    - [Accesso ai contenitori dal terminale](#accessing-containers-from-the-terminal)
    - [Accesso ai file](#accessing-files)
    - [Certificati SSL](#ssl-certificates)
    - [Arresto di Redcloud](#stopping-redcloud)
    - [Modelli di app di Portainer](#portainer-app-templates)
    - [Reverse-proxy Traefik](#traefik-reverse-proxy)
    - [Considerazioni sulla sicurezza di Redcloud](#redcloud-security-considerations)
  - [Candidati di distribuzione testati](#tested-deployment-candidates)
  - [Risoluzione dei problemi](#troubleshooting)
  - [Casi d'uso](#use-cases)
  - [Screenshot](#screenshots)
  - [Linee guida per i contributi](#contribution-guideline)
  - [Hosting di Redcloud](#hosting-redcloud)
  - [Ispirazioni e ringraziamenti](#inspirations--shout-outs)

___

## Dettagli

### Architettura di Redcloud

* `redcloud.py`: Avvia/Arresta l'interfaccia web e i modelli di app, utilizzando Docker e Portainer.
* `portainer`: Interfaccia web di Portainer.
* `traefik`: Container reverse-proxy Traefik per l'interfaccia web, i contenitori api e files. Alcuni modelli hanno rotte preconfigurate per comodità. Vedi il file `templates.yml`.
* `templates`: Container python3 `http.server` che alimenta i modelli di app. Vive in una rete "interna".
* `cert_gen`: Il container [omgwtfssl](https://github.com/paulczar/omgwtfssl) che genera i certificati SSL utilizzando le migliori pratiche comuni.
* https://your-server-ip/portainer: Interfaccia web di Redcloud dopo la distribuzione.
* https://your-server-ip/files: Volume `redcloud_files` di Redcloud. Puoi anche accedere al contenuto del container `redcloud_log`, protetto dallo stesso `.htpasswd` di Traefik. Credenziali predefinite: `admin:Redcloud`
* https://your-server-ip/api: Pagina di monitoraggio della salute del reverse-proxy Traefik. Mostra statistiche in tempo reale su rotte, backend, codici di ritorno. Mostrerà anche i dati degli implant di callback inverso se configurati tramite Traefik.


### Flusso di lavoro della distribuzione






