
 #1
Strumenti per l'analisi di hard disk, SSD e altri supporti di archiviazione per recuperare dati e artefatti.
Raccomandato da Kitploit

 mvt-project/mvt
Toolkit di raccolta e analisi forense per dispositivi Android e iOS per identificare potenziali compromissioni da spyware noti utilizzando indicatori…
 bert-janp/incident-response-powershell
Toolkit di risposta agli incidenti basato su PowerShell che raccoglie oltre 25 artefatti forensi (processi, connessioni di rete, registro, cronologia…
 neo23x0/loki
Scanner basato su IOC e YARA per il rilevamento di indicatori di compromesso tramite regex su nomi di file, firme YARA, corrispondenza di hash e…
 velocidex/velociraptor
Scavare più a fondo....
 google/grr
Framework di forensic live remota e risposta agli incidenti con agente Python per la raccolta di dati forensi da endpoint, inclusi memoria, disco e…
 gregwar/fatcat
Strumento forense per esplorare, estrarre e riparare filesystem FAT
 meirwah/awesome-incident-response
Indice curato di strumenti di risposta agli incidenti e DFIR, tra cui forensics di memoria e di disco, raccolta di prove, analisi dei log, playbook e…
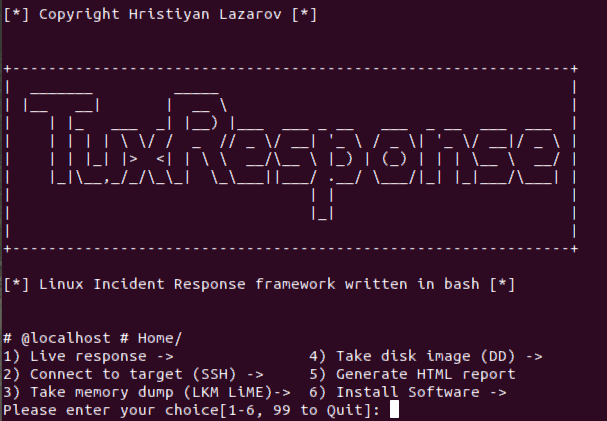 la3ar0v/tuxresponse
Script automatizzato di risposta agli incidenti Linux con triage live, acquisizione di memoria (LiME), imaging del disco, scansione YARA e…
 adamwhitehat/judge-jury-and-executable
Uno scanner per l'analisi forense del file system e strumento di caccia alle minacce. Esegue scansioni dei file system a livello di MFT e sistema…
sleuthkit/autopsyAutopsy® è una piattaforma di digital forensics e interfaccia grafica per The Sleuth Kit® e altri strumenti di digital forensics. Può essere…
 alex-cart/leaf
Framework di Acquisizione di Prove per Linux
 simsong/bulk_extractor
Questo è l'albero di sviluppo. I download di produzione si trovano su:
 aburgh/disk-arbitrator
Una utility forense per Mac OS X che gestisce il montaggio del file system a supporto delle procedure forensi.
 azr43lkn1ght/dfir-labs
Hands-on DFIR challenges covering digital forensics, incident response, malware analysis, and threat hunting with CTF-style flags and real-world…
 frankwxu/digital-forensics-lab
Laboratori pratici gratuiti di digital forensics per studenti e docenti
 sleuthkit/scalpel
Strumento di file carving e indicizzazione per l'informatica forense, che recupera file da immagini disco basandosi su corrispondenza di pattern…
 korczis/foremost
Utilità di file carving che recupera file eliminati da immagini disco e unità raw abbinando intestazioni, footer e strutture interne tramite regole…
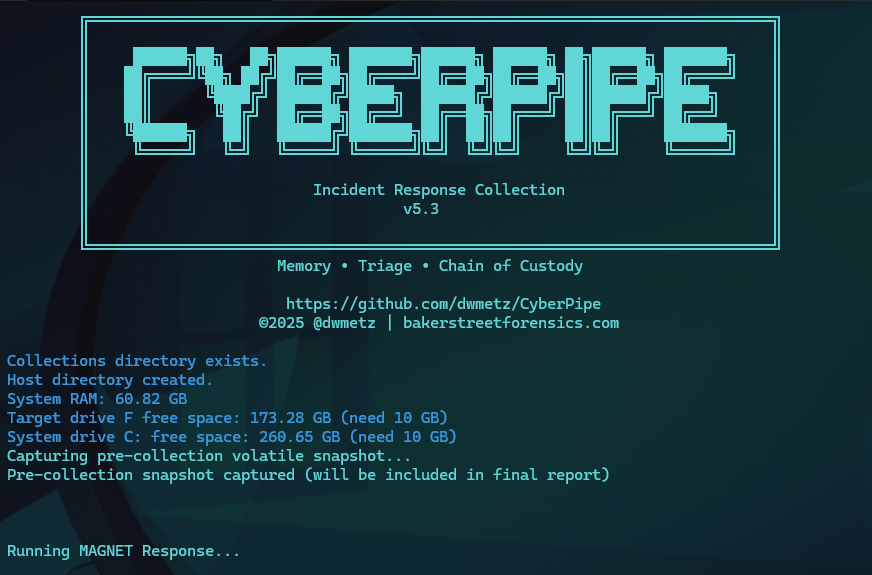 dwmetz/cyberpipe
Uno script PowerShell facile da usare per raccogliere dati forensi di memoria e disco per indagini DFIR.






