

Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
ATMMalScan — Strumento DFIR da riga di comando per la scansione di sistemi Windows ATM per rilevare tracce di malware nella memoria dei processi e sul disco, con creazione automatica di dump della memoria per l'analisi forense. | Kitploit
Strumenti/GitHubGitHub/fboldewin/atmmalscan
Disk ForensicsMemory ForensicsAnalisi MalwareDigital ForensicsRisposta agli Incidenti
GitHubfboldewin/atmmalscan

ATMMalScan

Strumento DFIR da riga di comando per la scansione di sistemi Windows ATM per rilevare tracce di malware nella memoria dei processi e sul disco, con creazione automatica di dump della memoria per l'analisi forense.

Vedi Repository
5619475 anni faRevisionato da Kitploit
Condividi

Introduzione

ATMMalScan è uno strumento da riga di comando per sistemi operativi Windows versione 7 e successive, che aiuta a cercare tracce di malware su un ATM durante il processo DFIR. Questo strumento esamina i processi in esecuzione di un sistema, così come il disco rigido, a seconda del percorso file specificato. Per eseguire la scansione di un sistema, un utente con diritti standard è sufficiente. Tuttavia, ATMMalScan fornisce i migliori risultati con privilegi di amministratore.

Problemi noti:

Attualmente ATMMalScan non supporta codepage che richiedono Unicode, ciò significa che per sistemi operativi Windows impostati ad esempio su caratteri cirillici o cinesi, non è possibile garantire un risultato rappresentativo.

Requisiti:

Assicurarsi che almeno Visual C++ Redistributable per Visual Studio 2015 sia stato installato sull'ATM che si intende scansionare.

Utilizzo (Esempio)

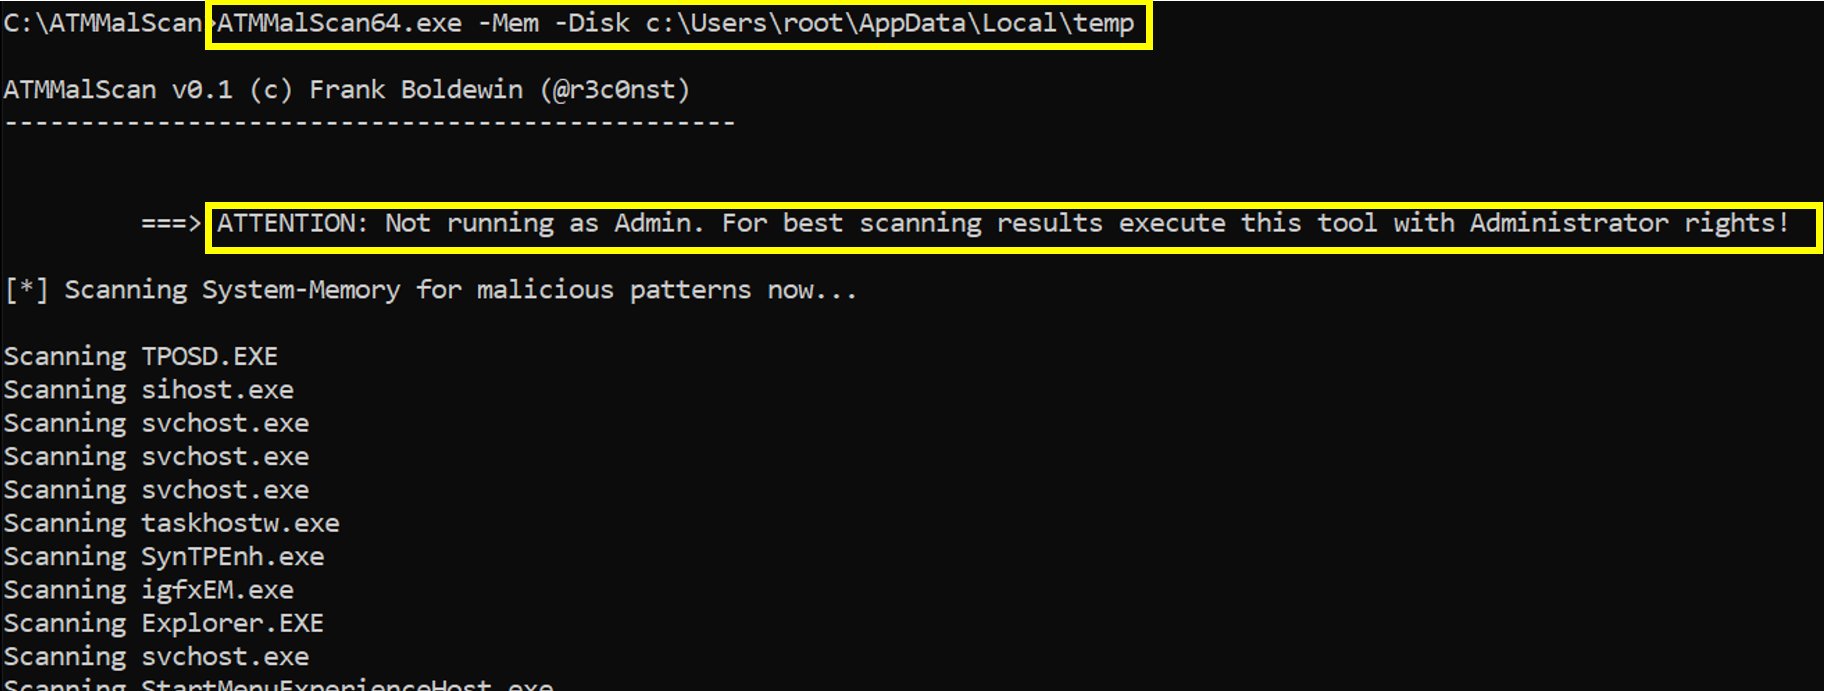
Passo1 => Scansiona memoria dei processi e disco. ===> Verifica se sono disponibili privilegi di amministratore sul dispositivo per ottenere i migliori risultati!
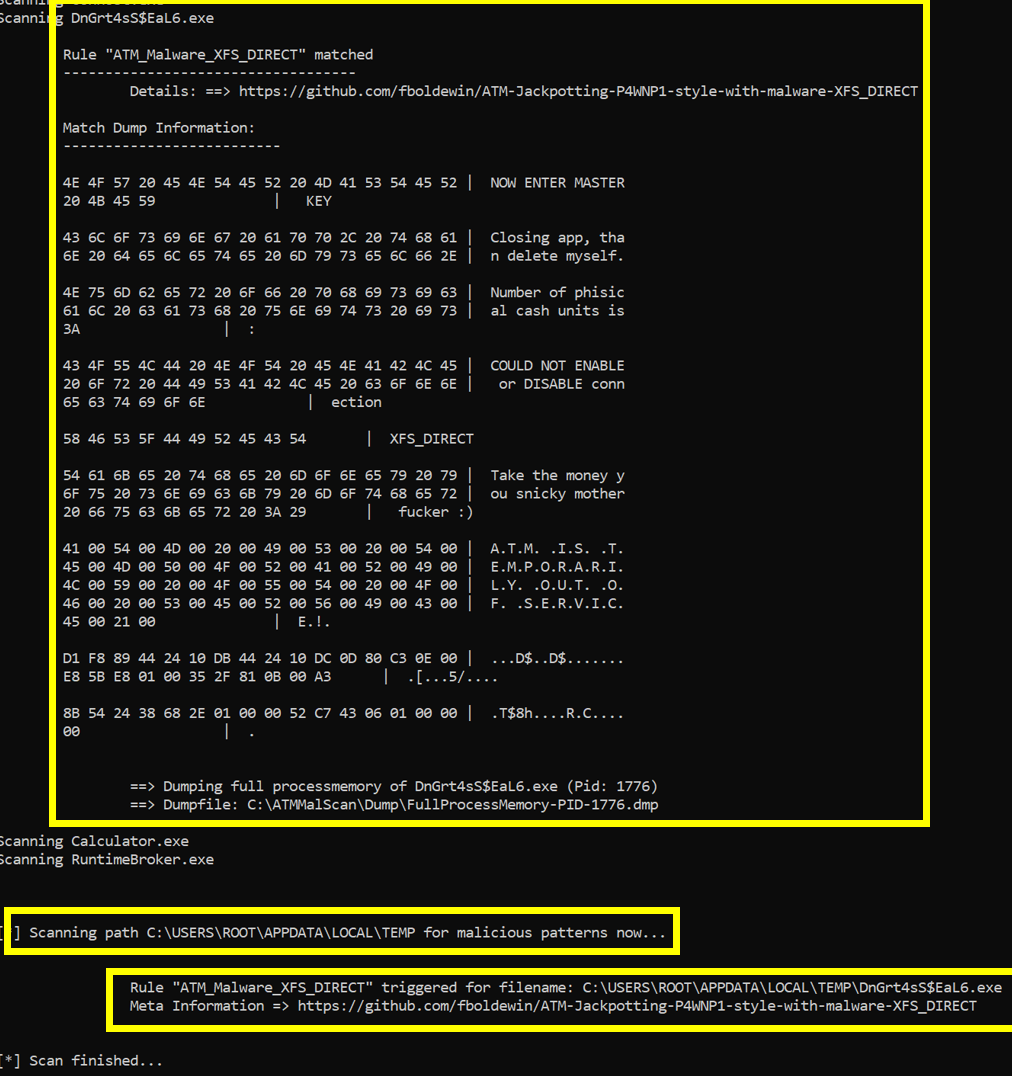
Passo2 => ATMMalScan ha rilevato un malware chiamato XFS_DIRECT in un processo, fornisce dettagli sul thread e le corrispondenze delle sue regole. Inoltre, un dump completo della memoria del processo è stato salvato su disco, per catturare il processo malevolo, i suoi moduli, così come le sue pagine di stack e heap.
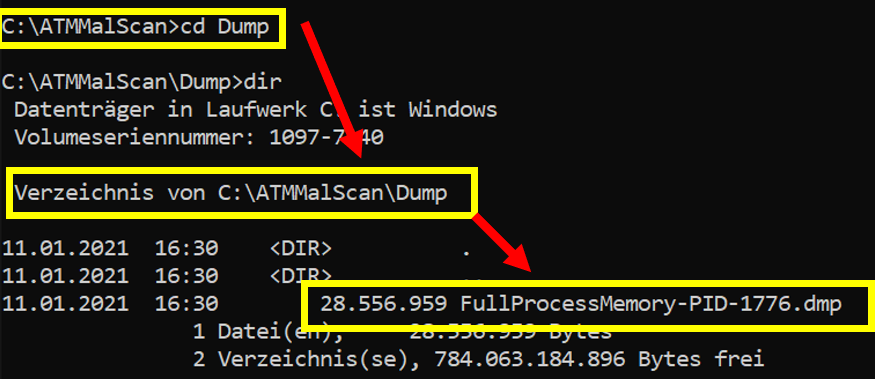
Passo3 => Il dump si trova qui => <Directory dove è stato avviato ATMMalScan64.exe> .\Dump
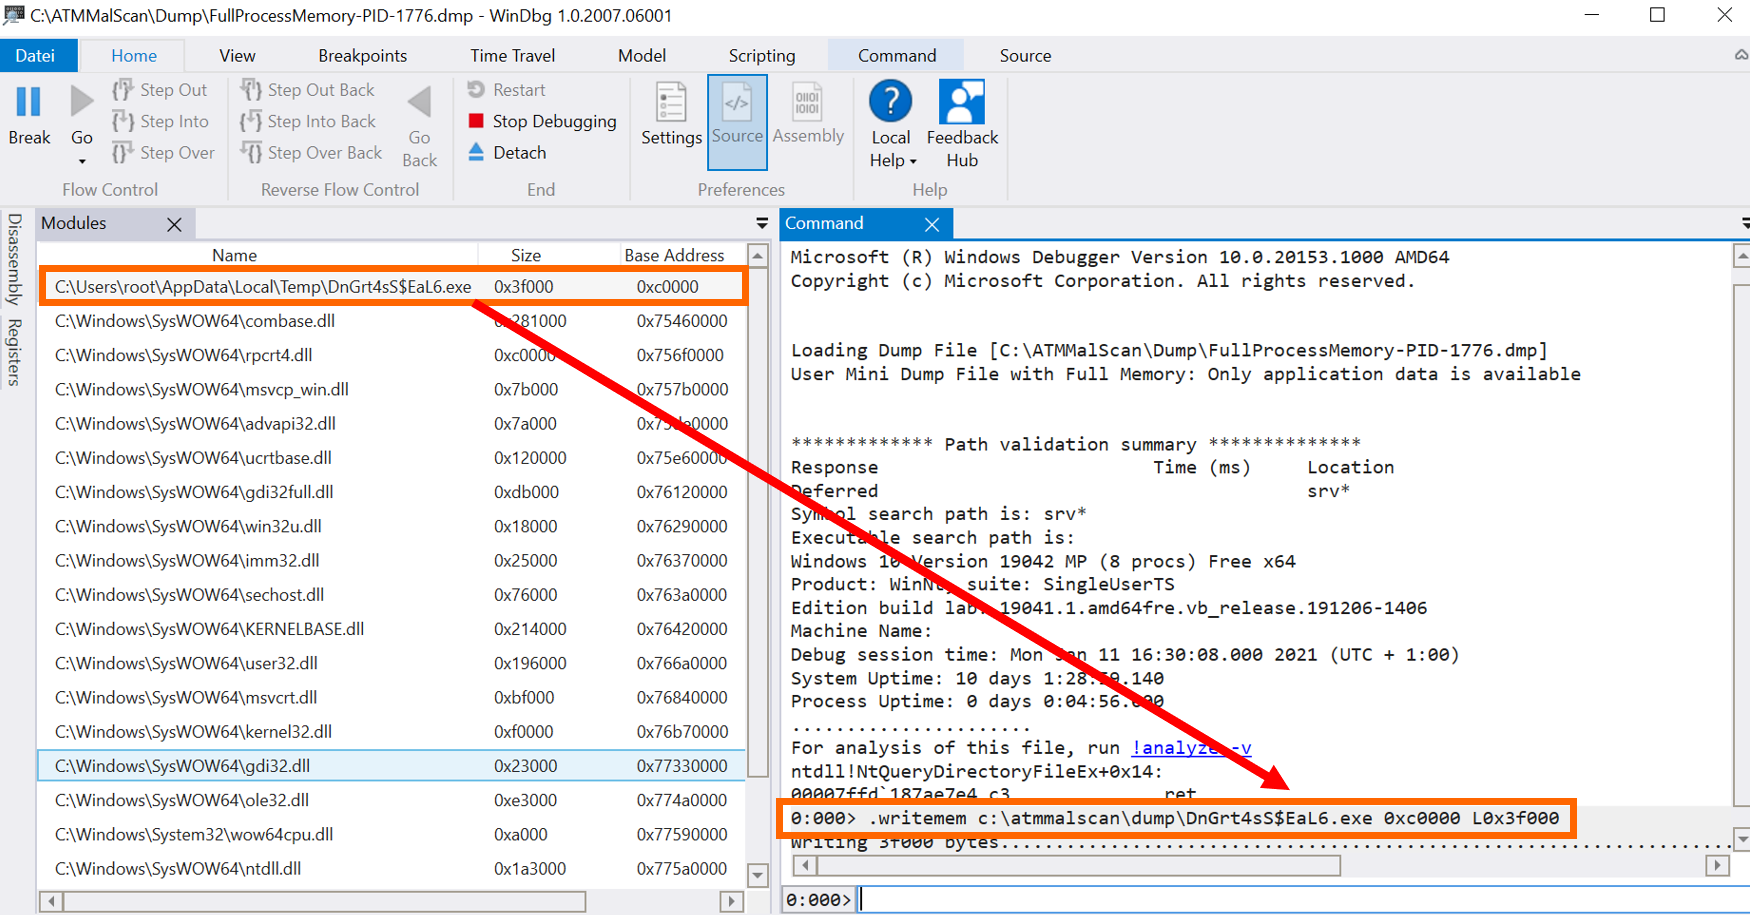
Passo4 => Aprire il file dump con Windbg ed estrarre il malware ATM su disco utilizzando ".writemem"
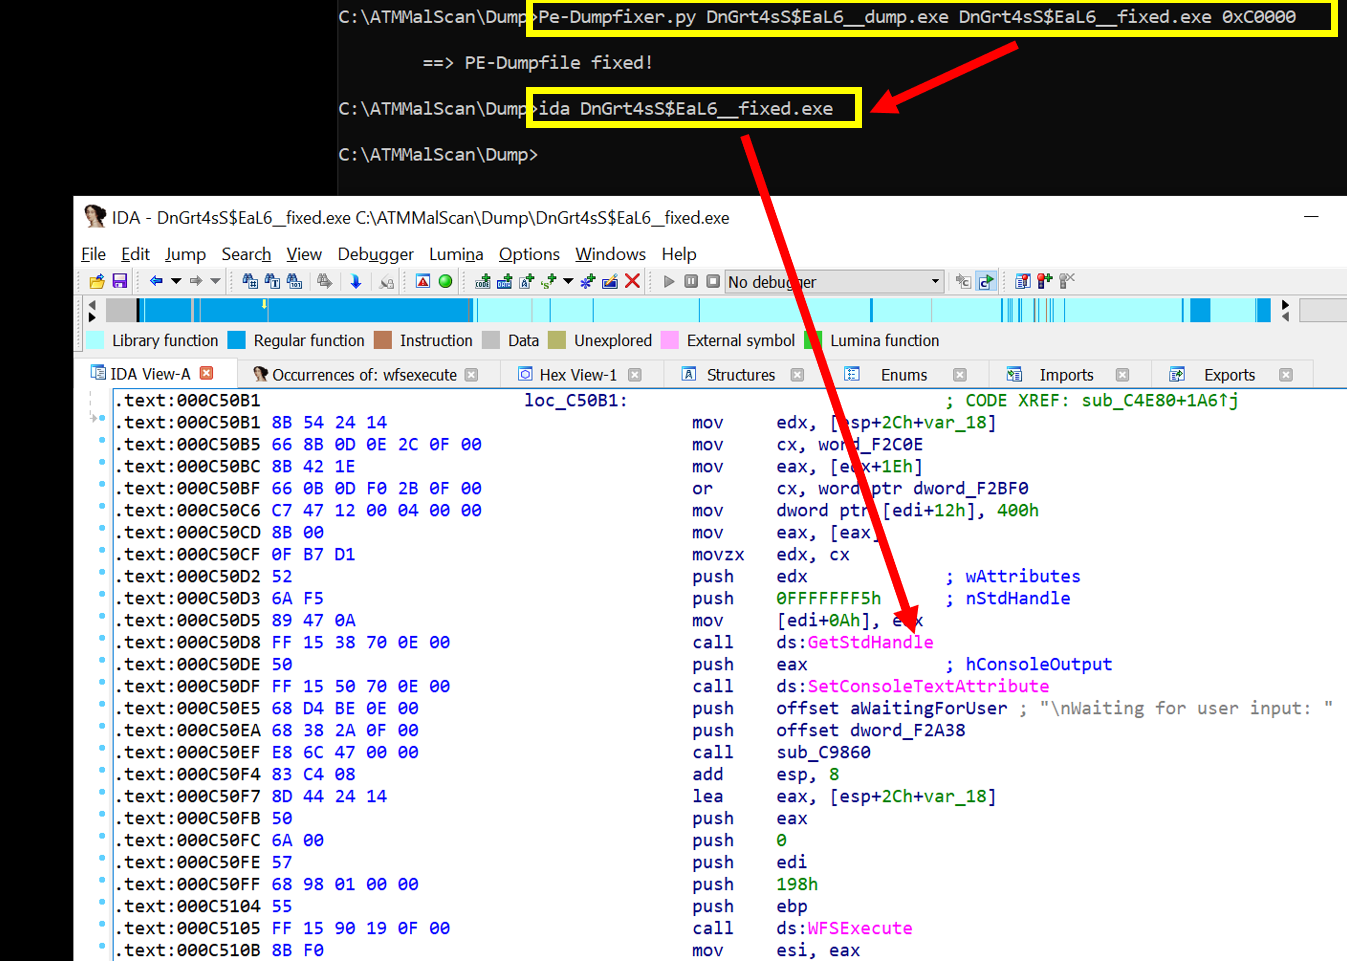
Passo5 => Riparare il PE dumpato con uno dei tuoi PE-Fixer preferiti e iniziare ad analizzare il malware in dettaglio.

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    415
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    343
  • 5

    antifox

    antifox-ai/antifox

    Piattaforma multi-agente di penetration testing autonoma basata sull'IA che esegue ricognizione, scoperta della superficie d'attacco, validazione dello sfruttamento e consegna di report supportati da evidenze.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    258

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →





