
 #1
Strumenti per l'analisi di hard disk, SSD e altri supporti di archiviazione per recuperare dati e artefatti.
Raccomandato da Kitploit
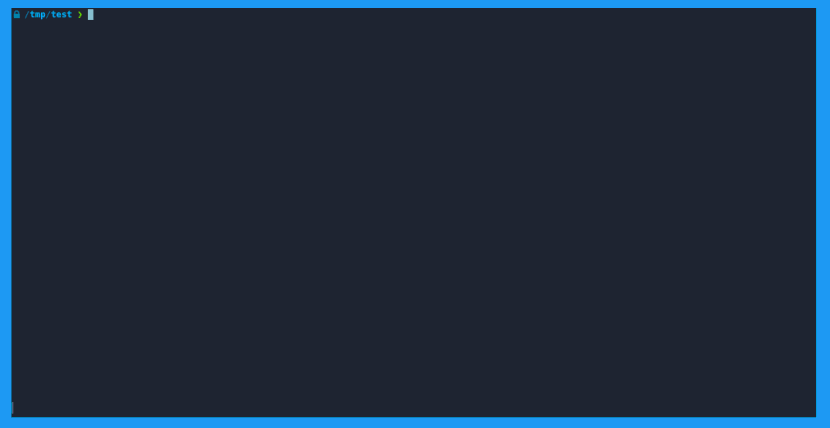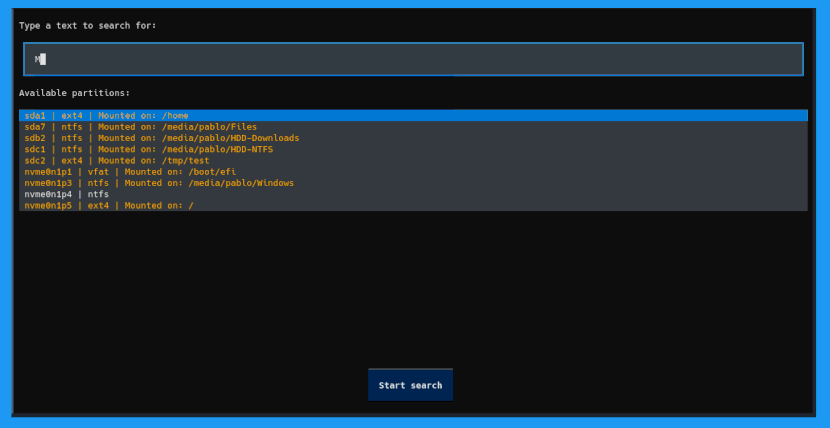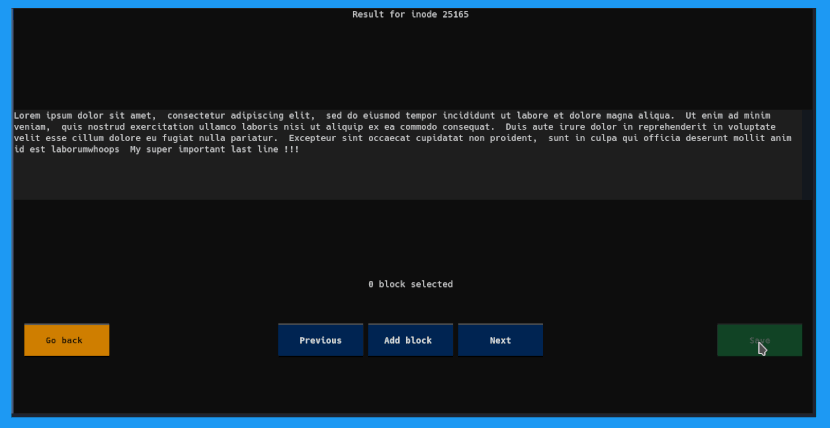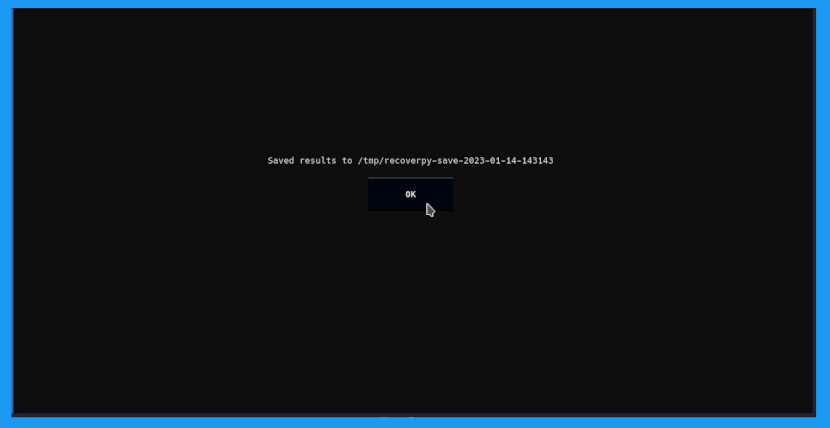
 pablolec/recoverpy
Trova e recupera interattivamente file cancellati o :point_right: sovrascritti :point_left: dal tuo terminale
 azr43lkn1ght/dfir-labs
Hands-on DFIR challenges covering digital forensics, incident response, malware analysis, and threat hunting with CTF-style flags and real-world…
 sleuthkit/scalpel
Strumento di file carving e indicizzazione per l'informatica forense, che recupera file da immagini disco basandosi su corrispondenza di pattern…
 fox-it/dissect
Dissect è un framework e set di strumenti per la digital forensics & incident response che consente di accedere rapidamente e analizzare artefatti…
 lazza/recuperabit
Uno strumento per la ricostruzione forense del file system.
 cristianzsh/forensictools
Raccolta di strumenti forensi
 libyal/libewf
Libreria C e toolkit da riga di comando per la gestione di immagini forensi EWF: acquisire, esportare, verificare, recuperare e montare file di…
 bert-janp/incident-response-powershell
Toolkit di risposta agli incidenti basato su PowerShell che raccoglie oltre 25 artefatti forensi (processi, connessioni di rete, registro, cronologia…
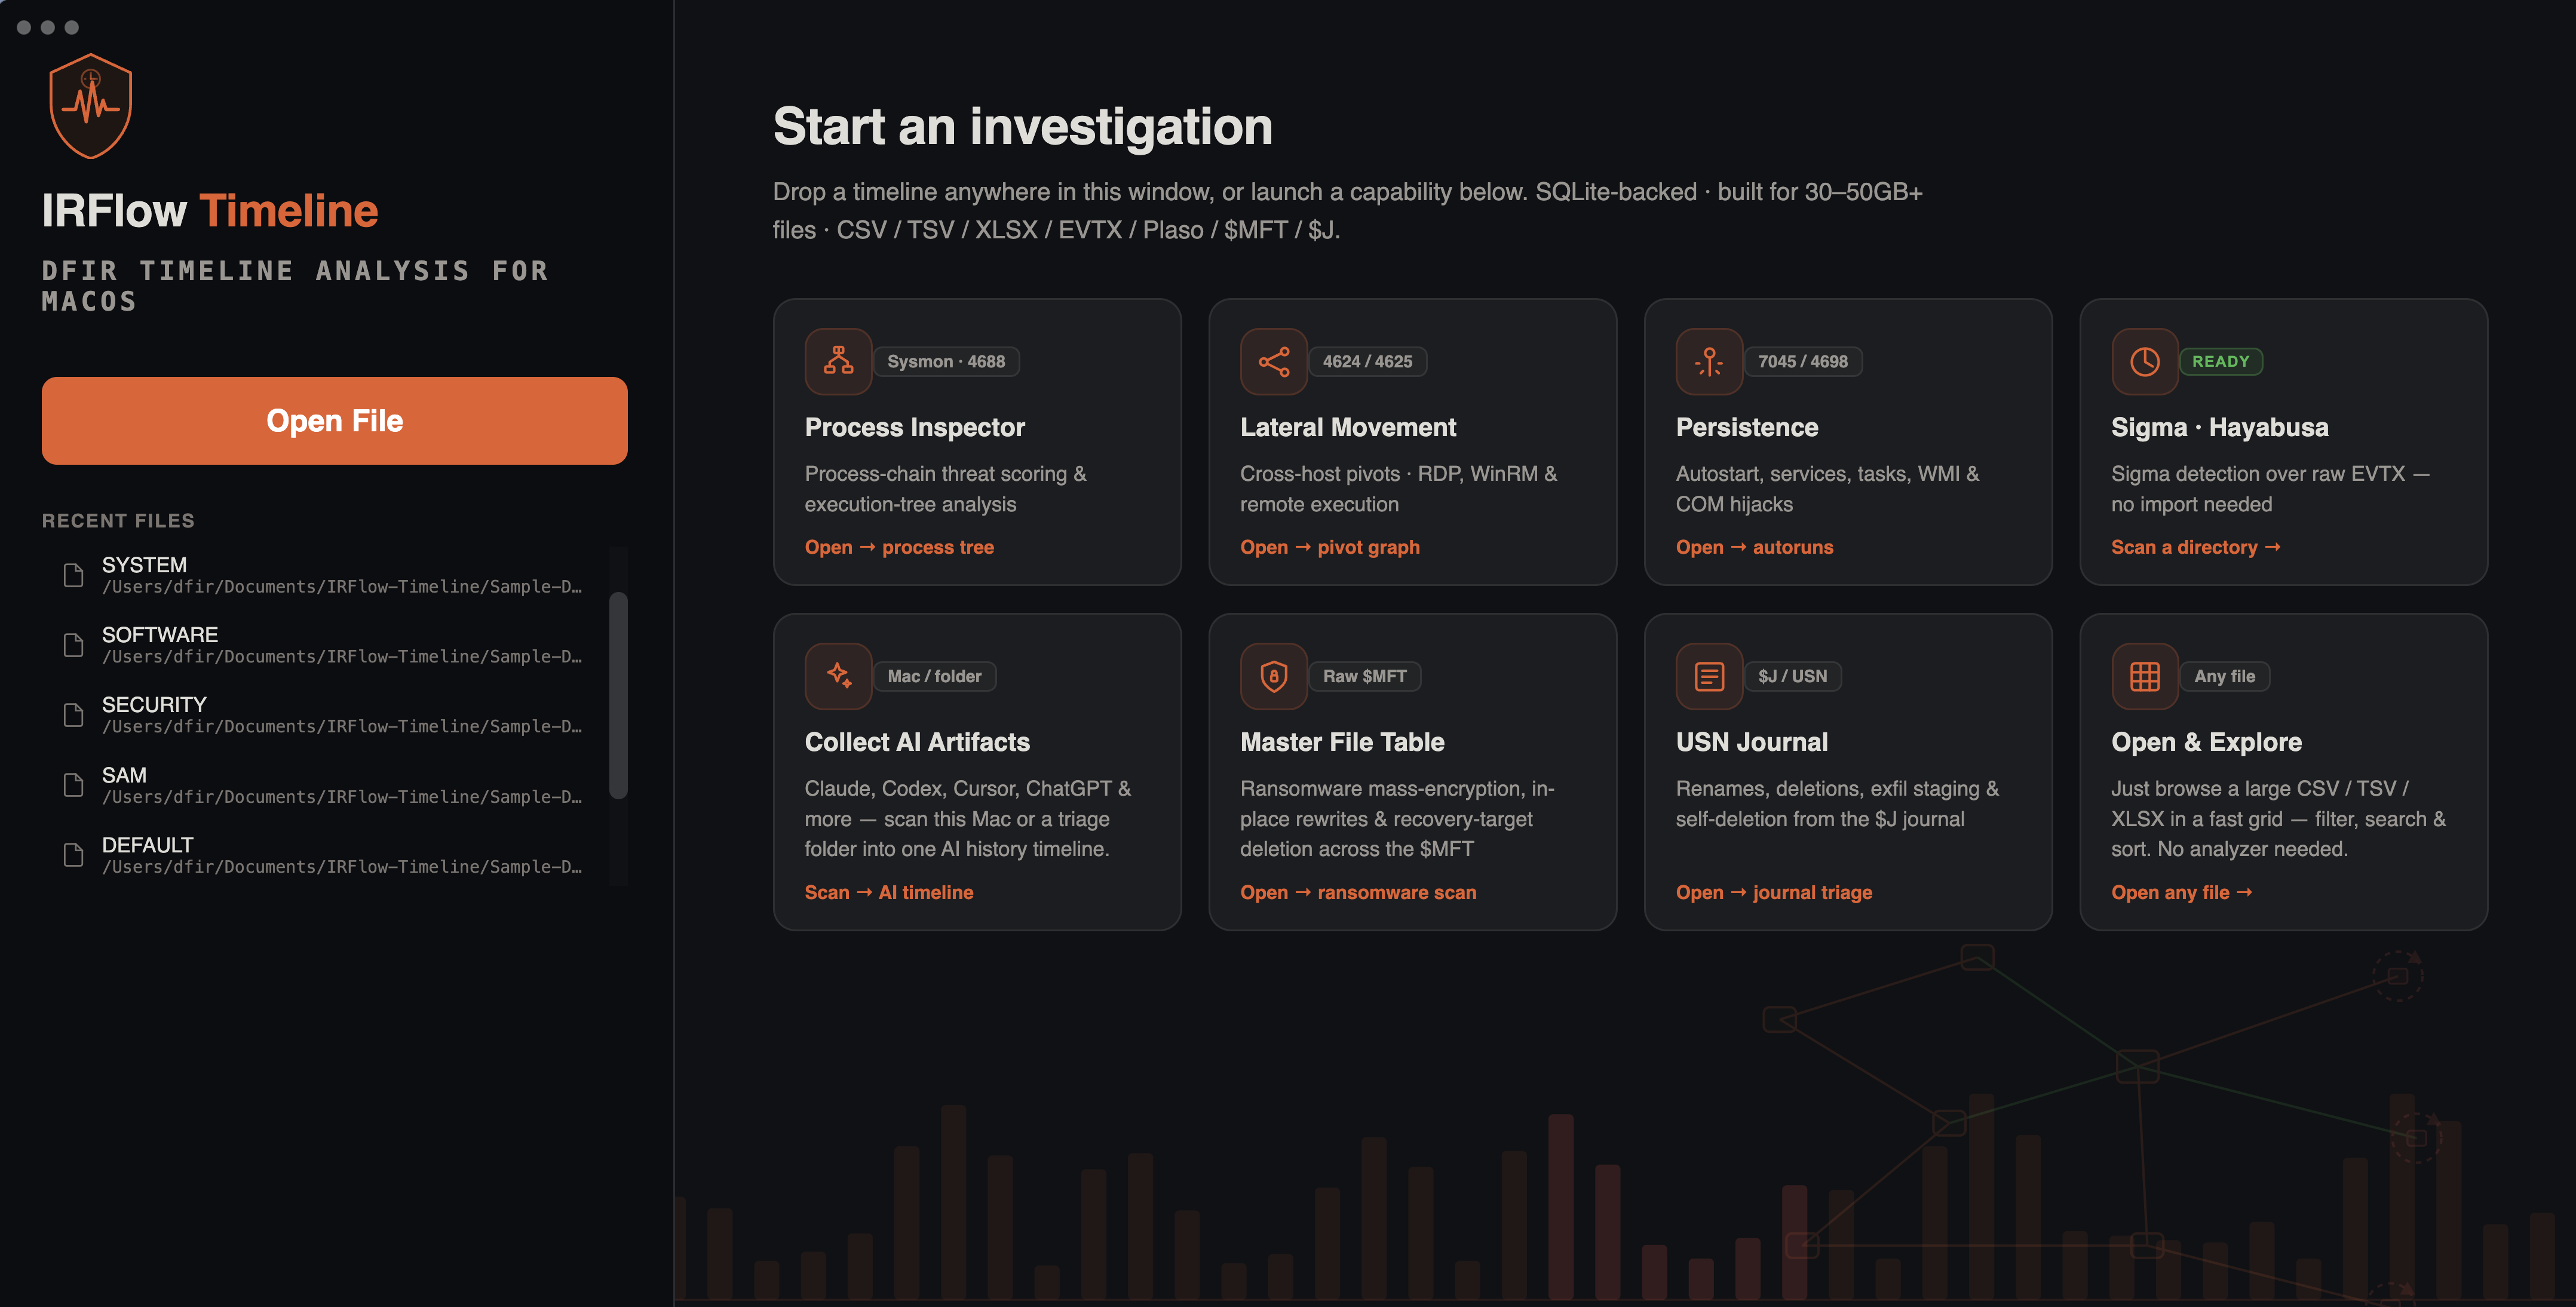 r3nzsec/irflow-timeline
Analisi della Timeline DFIR per macOS — visualizzatore basato su SQLite per file CSV, TSV, XLSX, EVTX, Plaso, $MFT e $J con AI Artifacts, AI Secret…
 diogo-fernan/ir-rescue
Uno script Batch per Windows e uno script Bash per Unix per raccogliere in modo completo i dati forensi dell'host durante la risposta agli incidenti.
 thewhiteninja/ntfstool
Strumento forense per NTFS (parser, mft, bitlocker, file cancellati)
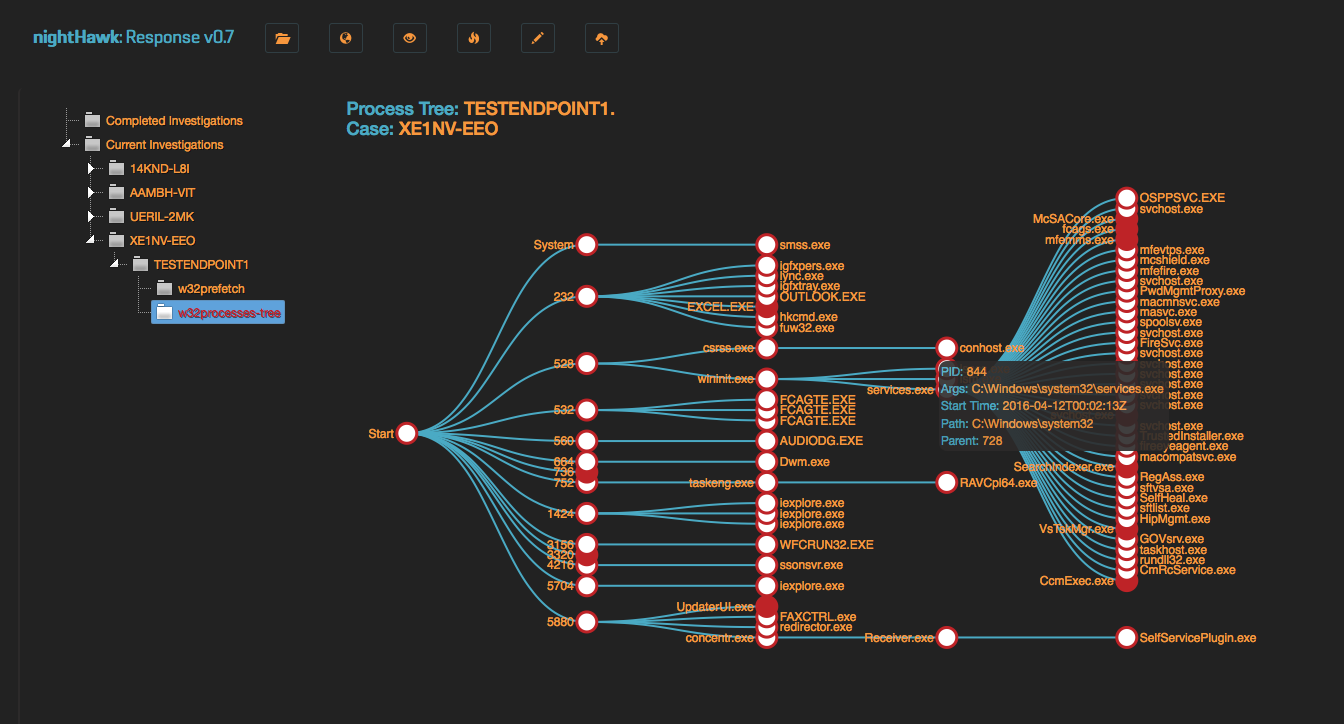 biggiesmallsag/nighthawkresponse
Framework forense per la risposta agli incidenti
 aburgh/disk-arbitrator
Una utility forense per Mac OS X che gestisce il montaggio del file system a supporto delle procedure forensi.
 eua/wxhexeditor
Repository GIT ufficiale di wxHexEditor
 sekoialab/fastir_collector
Strumento di acquisizione forense live per Windows che raccoglie artefatti di sistema (registro, memoria, disco, file) in CSV/JSON per il rilevamento…
 libyal/libfsntfs
Libreria e strumenti per accedere al New Technology File System (NTFS) di Windows
 rowingdude/analyzemft
analyzeMFT.py è progettato per analizzare completamente il file MFT da un filesystem NTFS e presentare i risultati nel modo più accurato possibile in…





