
 #1
Strumenti per l'analisi di hard disk, SSD e altri supporti di archiviazione per recuperare dati e artefatti.
Raccomandato da Kitploit
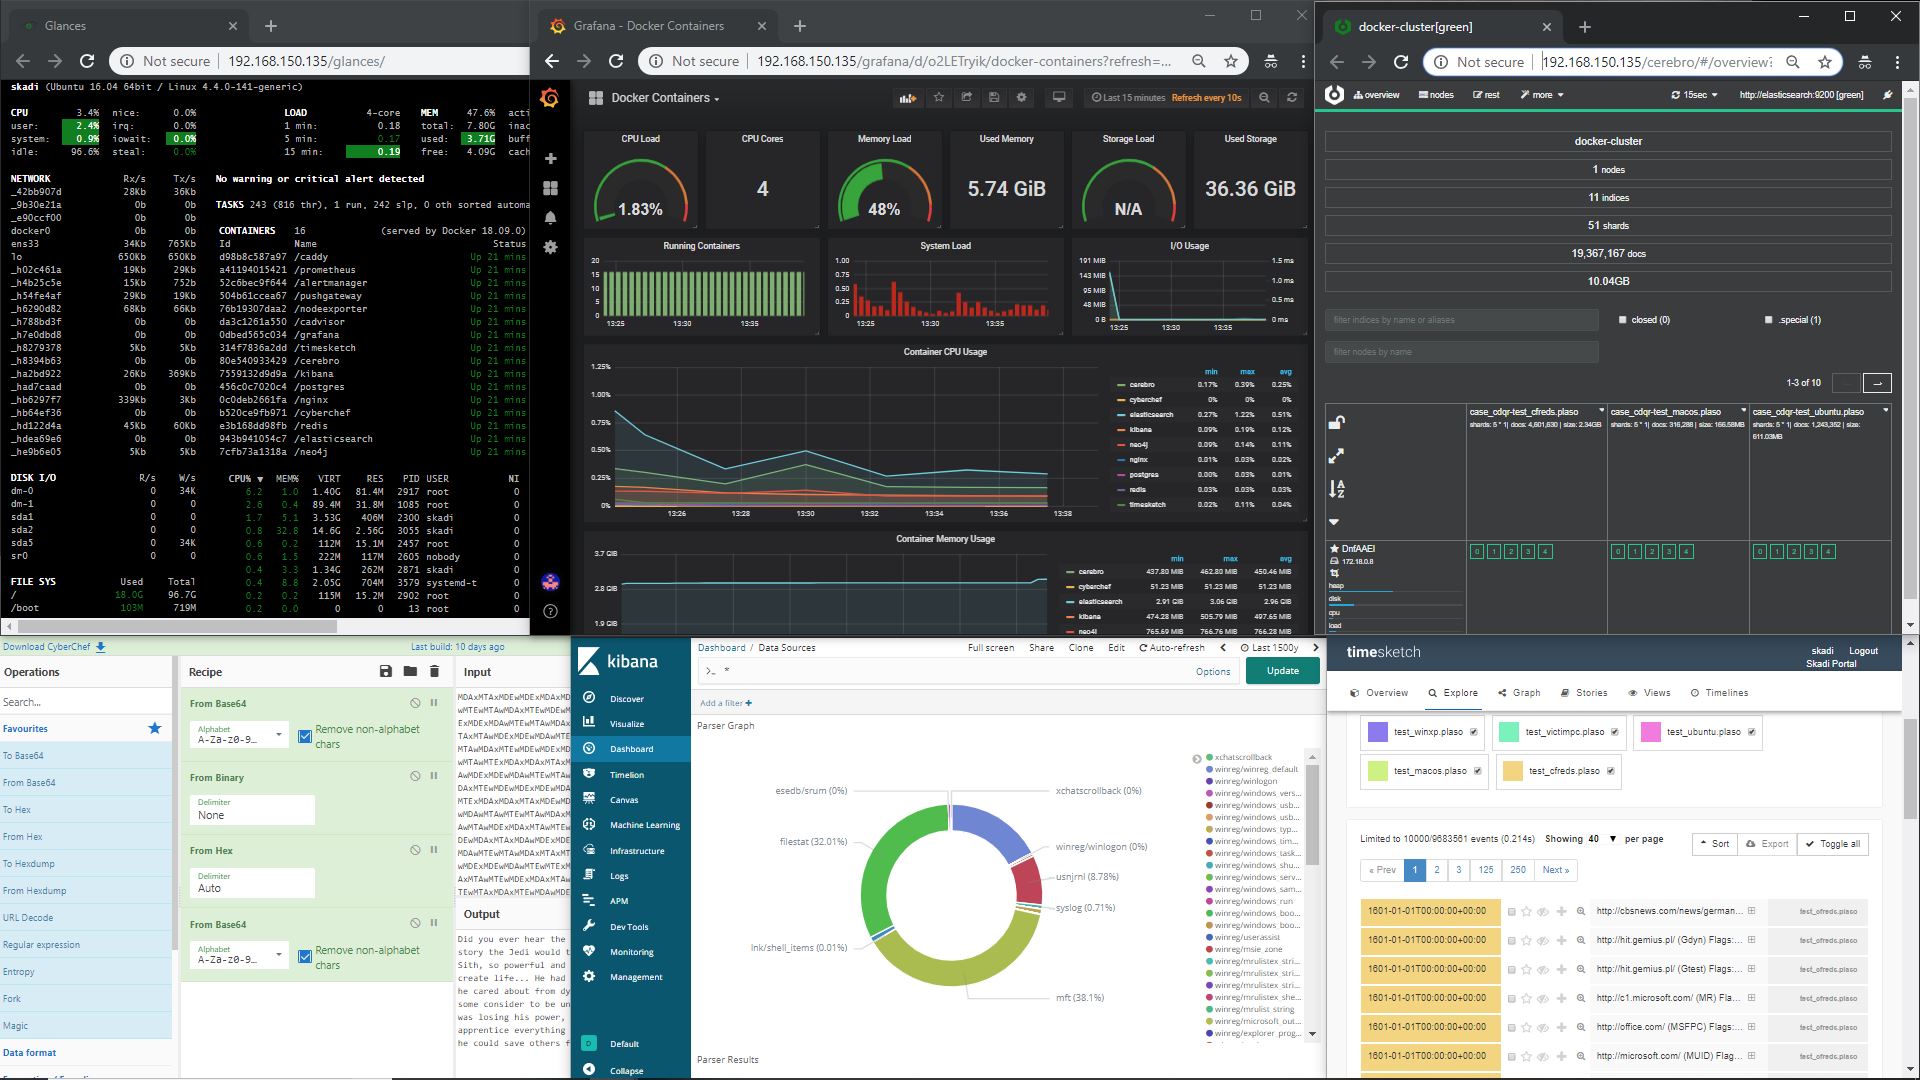
 orlikoski/skadi
Raccogli, elabora e caccia con dati basati sull'host da MacOS, Windows e Linux
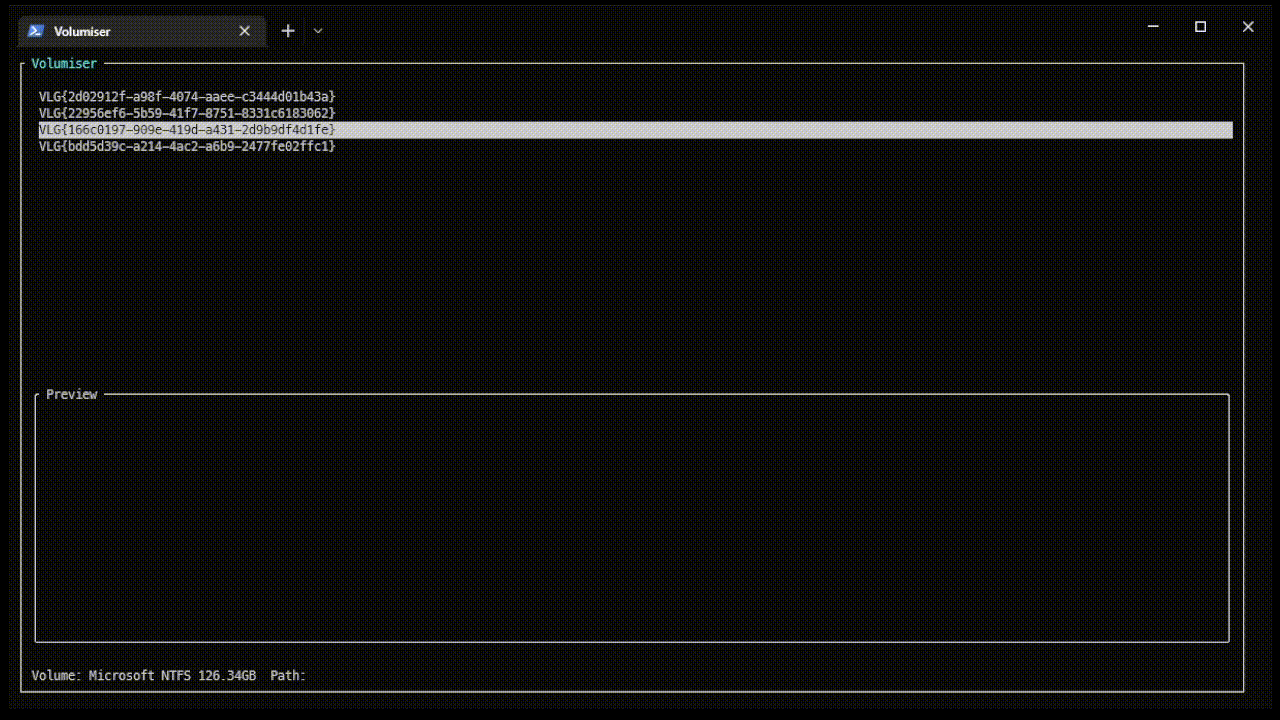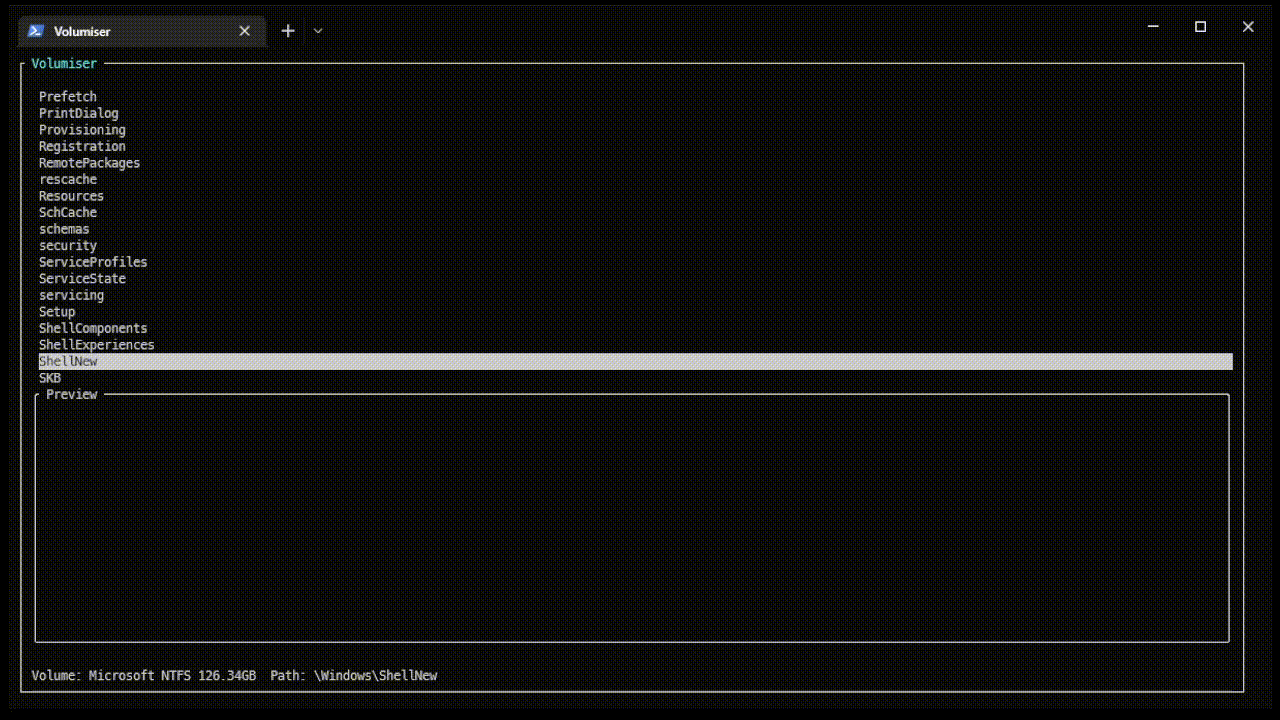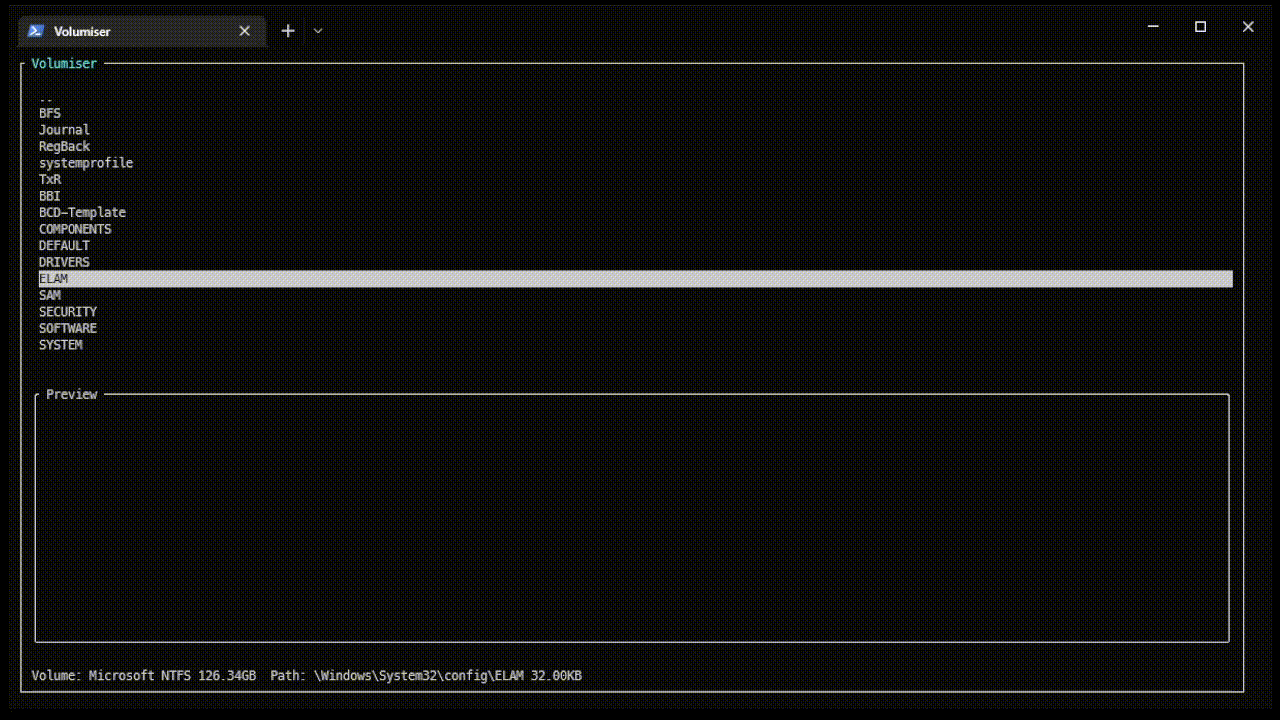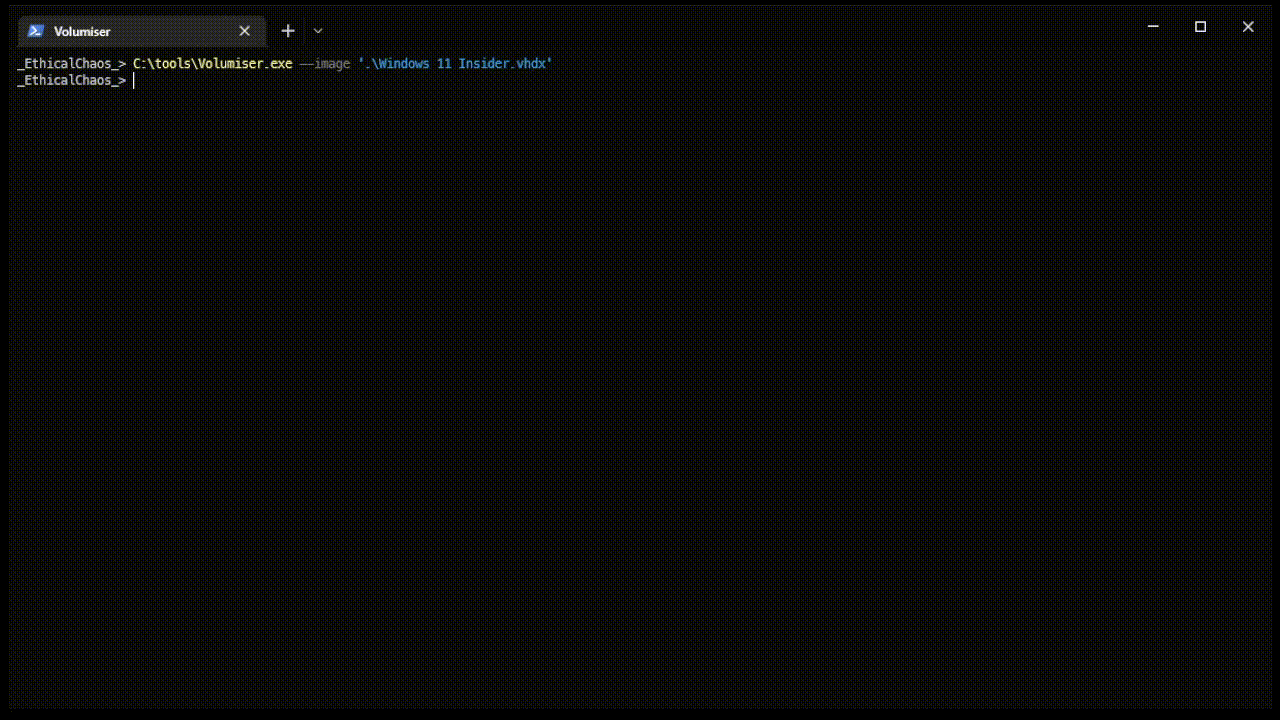 ccob/volumiser
CLI e console interattiva per elencare, esplorare ed estrarre file da immagini di dischi VM (VHDX, VMDK, snapshot EBS, dischi raw) per…
 libyal/libvmdk
Libreria e strumenti per accedere al formato VMware Virtual Disk (VMDK)
 libyal/libvhdi
Libreria e strumenti per accedere al formato immagine del Virtual Hard Disk (VHD)
 korczis/foremost
Utilità di file carving che recupera file eliminati da immagini disco e unità raw abbinando intestazioni, footer e strutture interne tramite regole…
 dwmetz/cyberpipe
Uno script PowerShell facile da usare per raccogliere dati forensi di memoria e disco per indagini DFIR.
 jschicht/rawcopy
Estrattore di file a basso livello da riga di comando per NTFS
 gregwar/fatcat
Strumento forense per esplorare, estrarre e riparare filesystem FAT
 libyal/libvshadow
Libreria e strumenti per accedere al formato Volume Shadow Snapshot (VSS)
 kfallahi/underlaycopy
Toolkit PowerShell che estrae file Windows bloccati (SAM, SYSTEM, NTDS, ...) tramite parsing dell'MFT e letture raw del disco
 jschicht/logfileparser
Parser per $LogFile su NTFS
 trustedsec/tscopy
Strumento Python che analizza la $MFT di NTFS per copiare file bloccati durante la risposta agli incidenti, bypassando i blocchi del sistema…
 ghassan-elsman/crow-eye
Motore open source di analisi forense per Windows che acquisisce, analizza e correla gli artefatti (MFT, USN, Registry, ecc.) per ricostruire le…
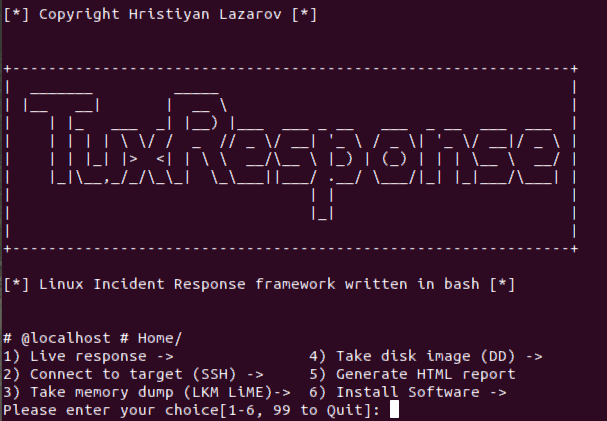 la3ar0v/tuxresponse
Script automatizzato di risposta agli incidenti Linux con triage live, acquisizione di memoria (LiME), imaging del disco, scansione YARA e…
 dmtrkovalenko/ffs
F*ck file system - strumento di ricerca file da CLI che bypassa il kernel del sistema operativo e legge il disco direttamente
 alex-cart/leaf
Framework di Acquisizione di Prove per Linux
 jschicht/extractusnjrnl
Strumento per estrarre il $UsnJrnl da un volume NTFS
 adamwhitehat/judge-jury-and-executable
Uno scanner per l'analisi forense del file system e strumento di caccia alle minacce. Esegue scansioni dei file system a livello di MFT e sistema…








