
 #1
Strumenti per integrazione sicurezza in pipeline CI/CD, shift-left e automazione sicurezza DevOps.
Raccomandato da Kitploit
 check-spelling/check-spelling
Azione di controllo ortografico per verificare l'ortografia in repository / pull request / commit
 bbva/apicheck
Il toolkit DevSecOps per REST APIs
 cynative/cynative
Agente IA di sola lettura che interroga la tua infrastruttura cloud, codice e runtime per far emergere configurazioni errate, segreti divulgati e…
 sigstore/root-signing
Gestisce il repository TUF che distribuisce in modo sicuro la radice di fiducia di Sigstore (trusted_root.json) ai client, utilizzando la firma a…
 jsdelivr/globalping-probe
Il codice del probe globalping che viene eseguito sul tuo hardware e si connette alla rete globale della community di probe.
 0sec-labs/foxguard
A fast universal code security scanner, written in Rust. Batteries included: supports 14 languages, TUI for triage, secrets, post-quantum audits,…
 cyberark/vulnhalla
Pipeline automatizzata di analisi della sicurezza che esegue query CodeQL sui repository GitHub e utilizza LLM per classificare e filtrare le…
 canyonroad/agentsh
Sicurezza a livello di esecuzione (ELS) per agenti AI — shell con policy imposte e audit.
 agent-field/sec-af
Auditor di sicurezza del codice nativo AI su AgentField che dimostra la sfruttabilità con verdict, tracce e prove concrete.
 hubblestack/hubble
Hubble è un framework modulare e open-source per la conformità di sicurezza. Il progetto fornisce audit on-demand basati su profili, notifiche di…
 spdx/tools-python
Una libreria Python per analizzare, validare e creare documenti SPDX.
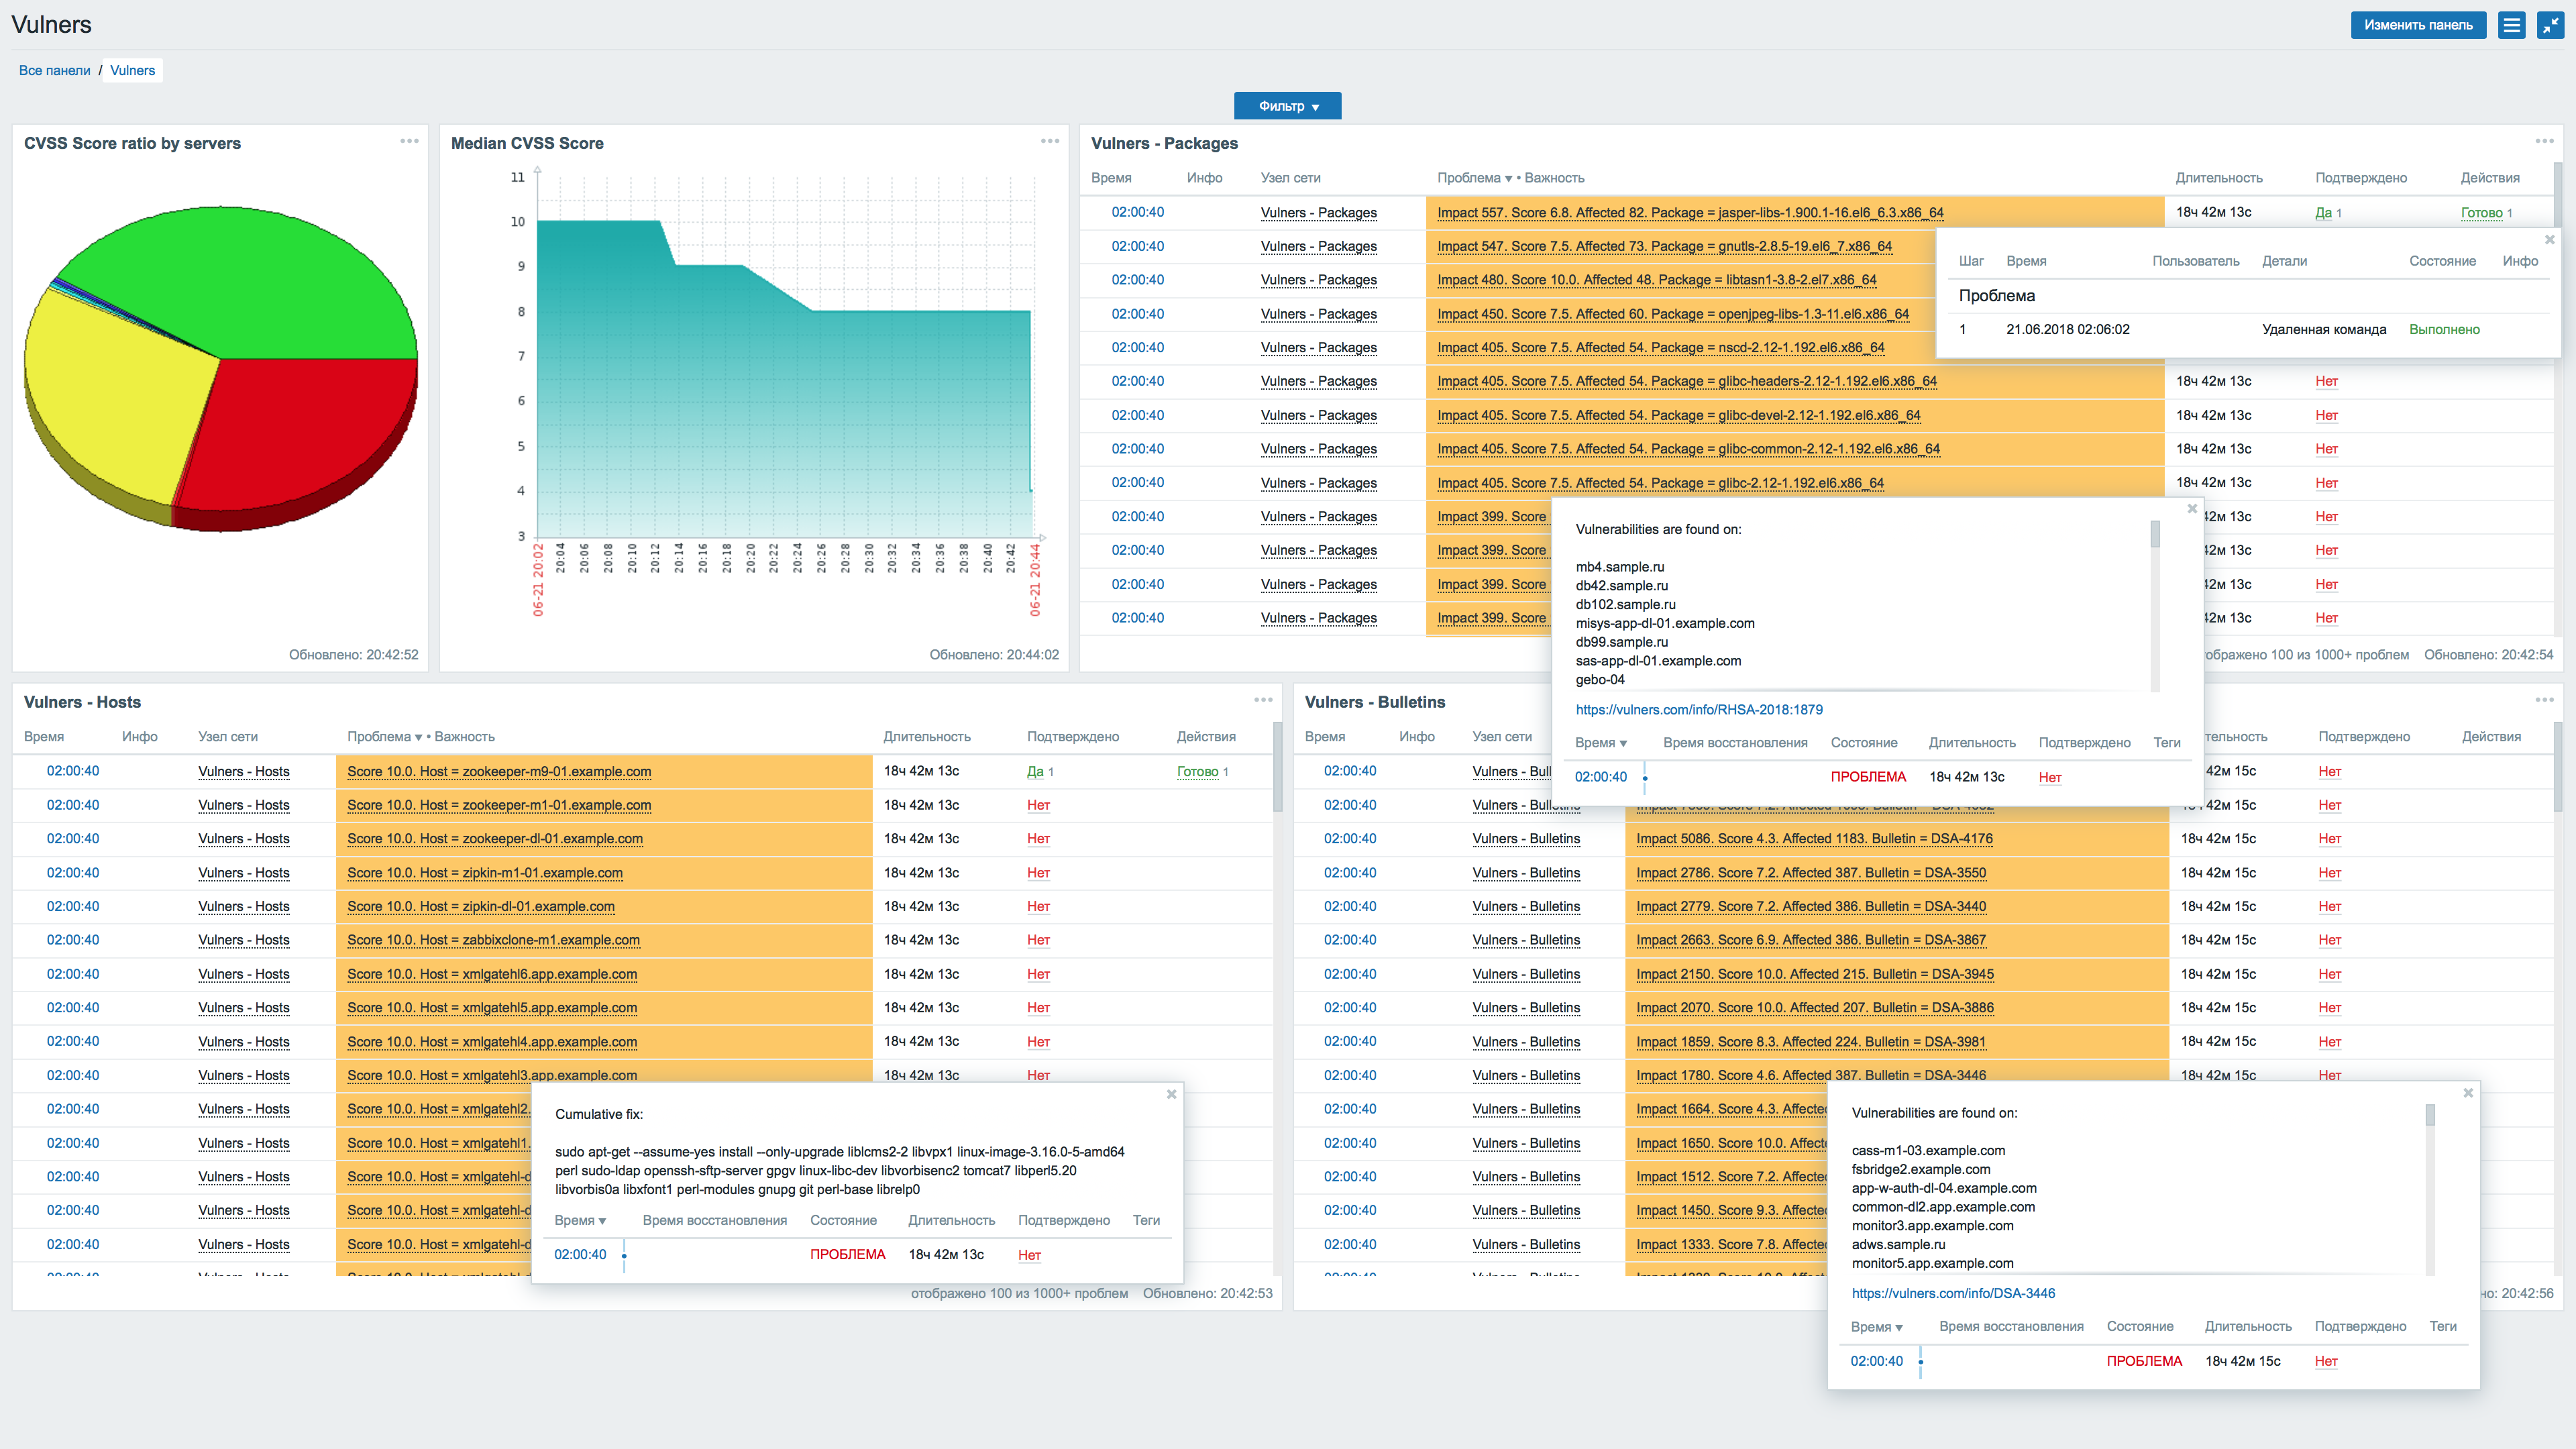 vulnerscom/zabbix-threat-control
Plugin per la valutazione delle vulnerabilità di Zabbix
 threatspec/threatspec
threatspec - modellazione continua delle minacce attraverso il codice
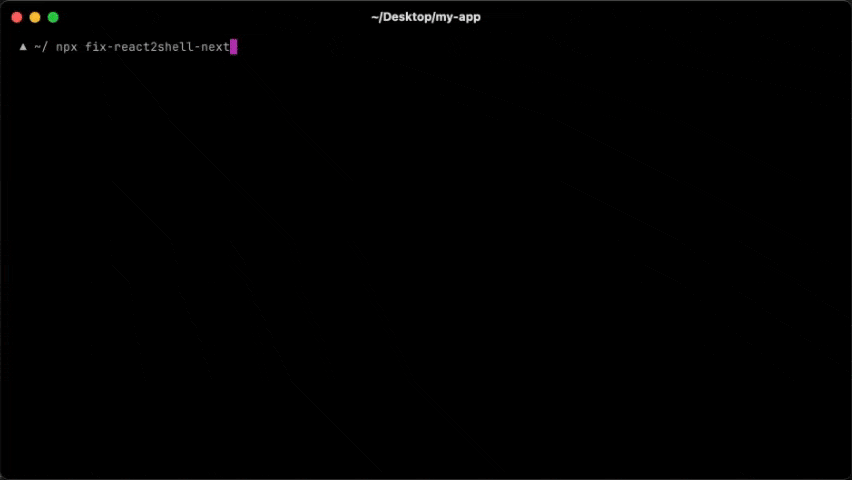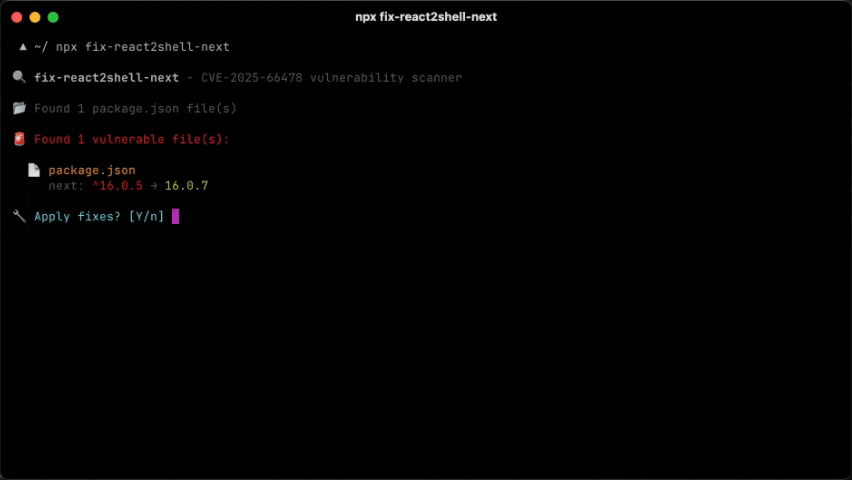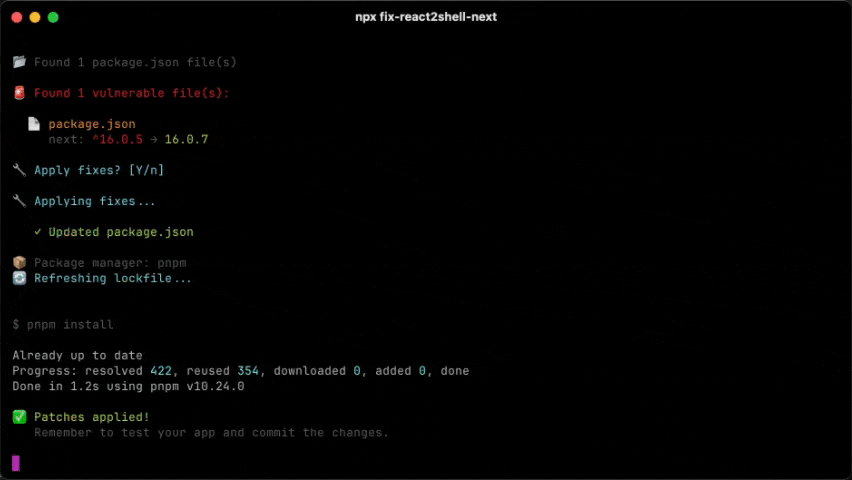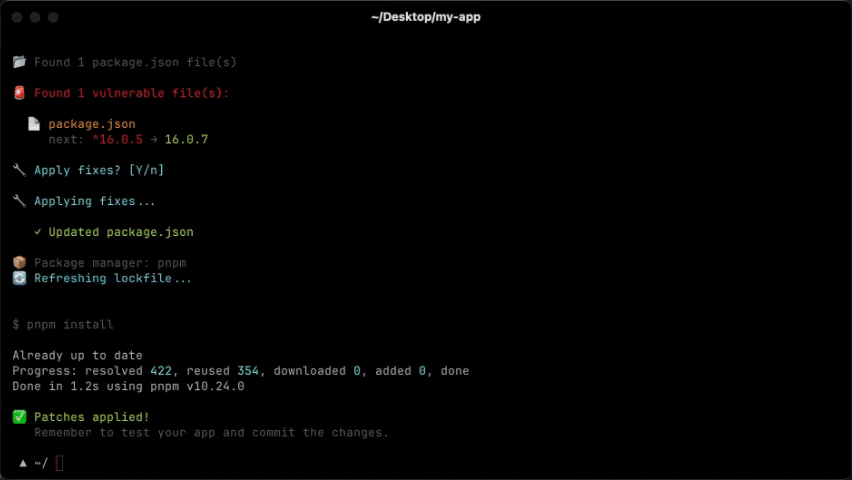 vercel-labs/fix-react2shell-next
Un comando per correggere CVE-2025-66478 (React 2 Shell RCE) nella tua app Next.js / React RSC.
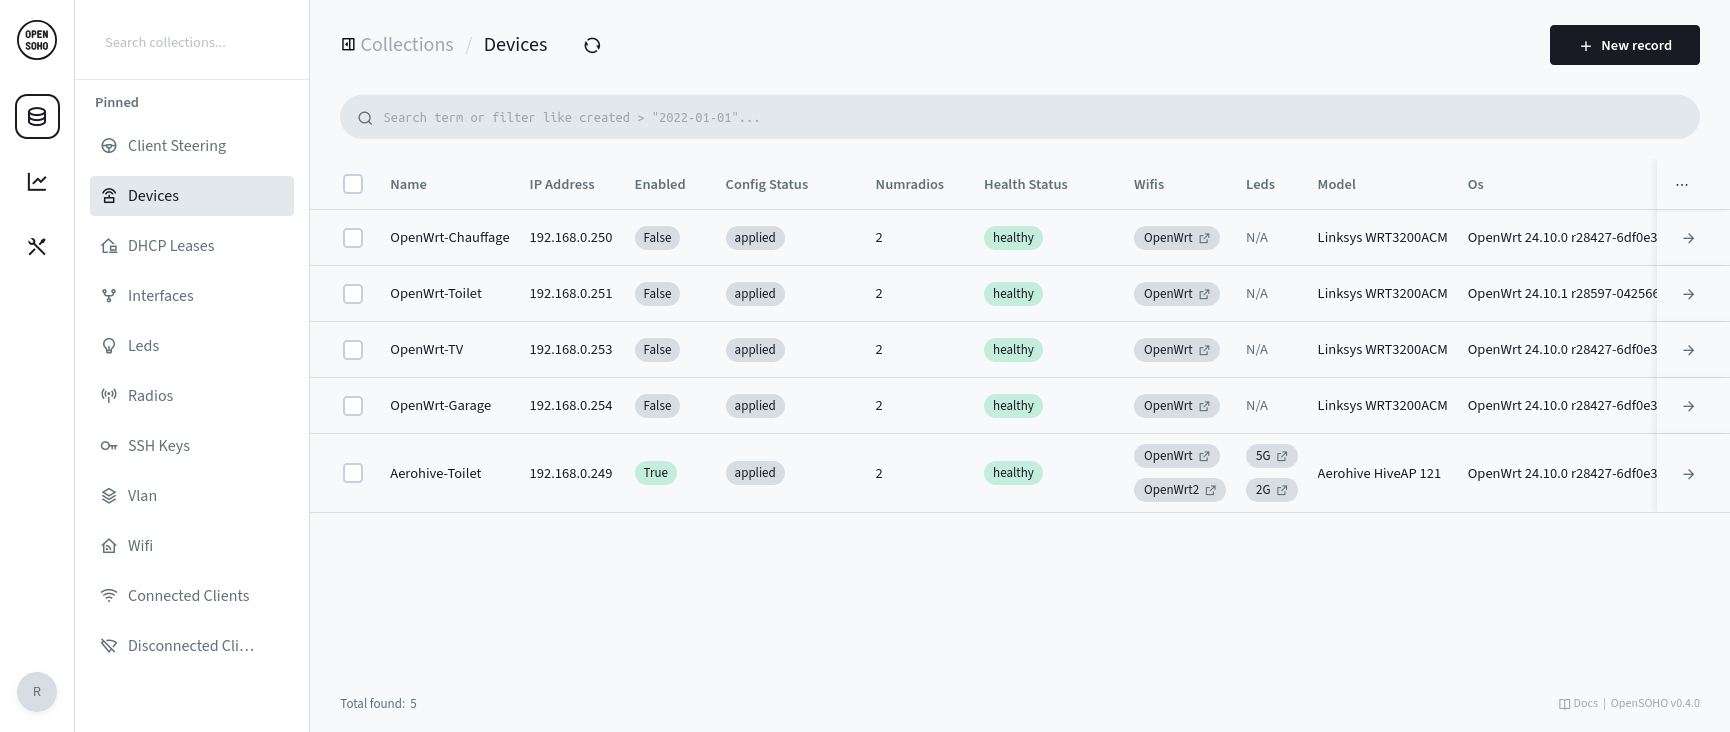 rubenbe/opensoho
Lightweight OpenWRT device management platform for small networks. Centralized configuration, monitoring, and WiFi management for 2–20 devices with…
 google/safetext
Libreria Go per la generazione sicura di YAML e shell, che utilizza template sensibili alla sintassi per rilevare e bloccare attacchi di injection…
 linnix-os/linnix
Osservabilità Linux basata su eBPF con rilevamento di incidenti tramite IA. Con licenza AGPL-3.0.
 awslabs/threat-modeling-mcp-server
Server MCP per modellazione delle minacce strutturata basata su STRIDE con validazione automatica del codice, analisi del contesto aziendale e…








