
 #1
Strumenti per integrazione sicurezza in pipeline CI/CD, shift-left e automazione sicurezza DevOps.
Raccomandato da Kitploit
 optiopay/klar
Integrazione di Clair e Docker Registry
 afshinm/zerobox
Sandboxing leggero e multipiattaforma basato sul runtime di OpenAI Codex. Metti in sandbox qualsiasi comando con controlli su file, rete e…
 owasp/rbac
PHP-RBAC è una libreria di autorizzazione per PHP. Fornisce agli sviluppatori il Controllo degli Accessi Basato sui Ruoli (RBAC) standard NIST…
 jingkaihe/matchlock
Sandbox microVM effimero per agenti AI con allowlisting di rete, iniezione di segreti tramite proxy MITM e isolamento a livello di VM. Si avvia in…
 devops-kung-fu/bomber
Scansiona le Software Bill of Materials (SBOMs) per vulnerabilità di sicurezza
 pompelmi/pompelmi
Scansione antivirus ClamAV per Node.js — scansiona i caricamenti di file con una singola chiamata di funzione. Zero dipendenze. Verdetti con Symbol…
 cycodelabs/raven
Scansiona i workflow CI/CD di GitHub Actions per vulnerabilità di sicurezza, indicizza i risultati in un database grafico Neo4j e fornisce una…
 getkern/kern
Rootless container runtime and sandbox that launches kernel-enforced OCI images in milliseconds with no daemon, featuring resource profiles, seccomp…
 trailofbits/testing-handbook
Manuale di testing Trail of Bits - appsec.guide
 dev-sec/chef-ssh-hardening
Questa ricetta chef fornisce configurazioni sicure per ssh-client e ssh-server.
 projectdiscovery/nuclei-action
Scansione delle vulnerabilità con Nuclei
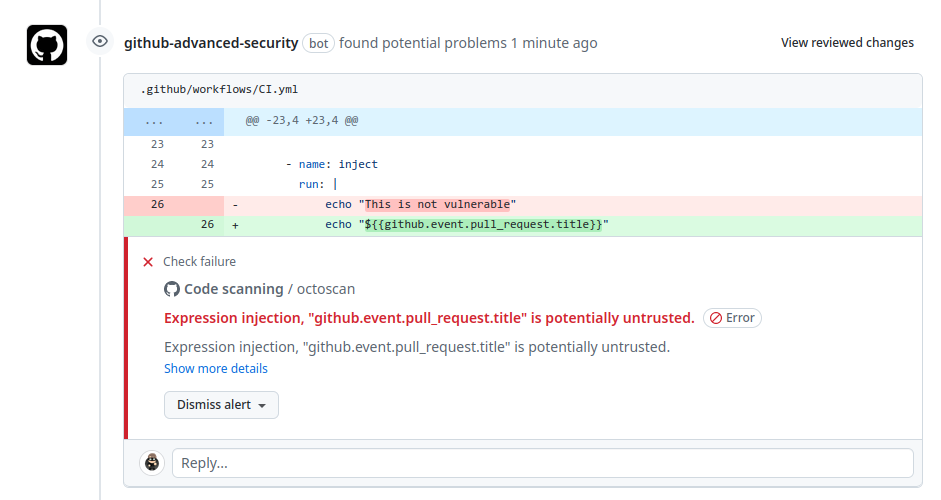 synacktiv/octoscan
Octoscan è uno scanner statico di vulnerabilità per i workflow di GitHub Actions.
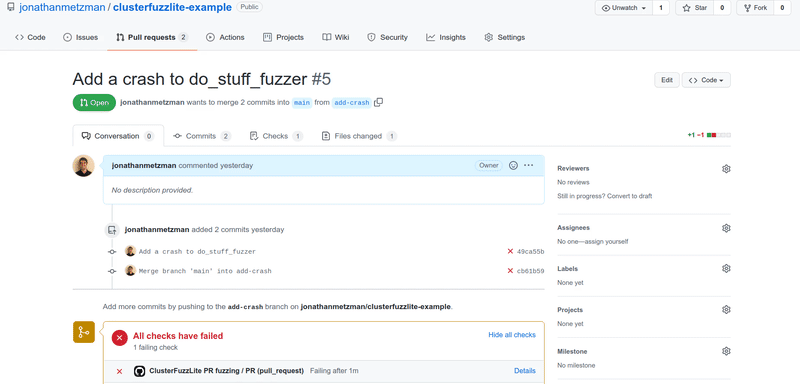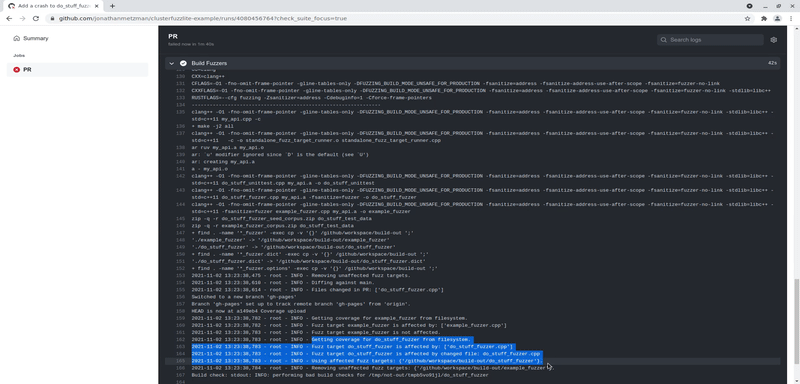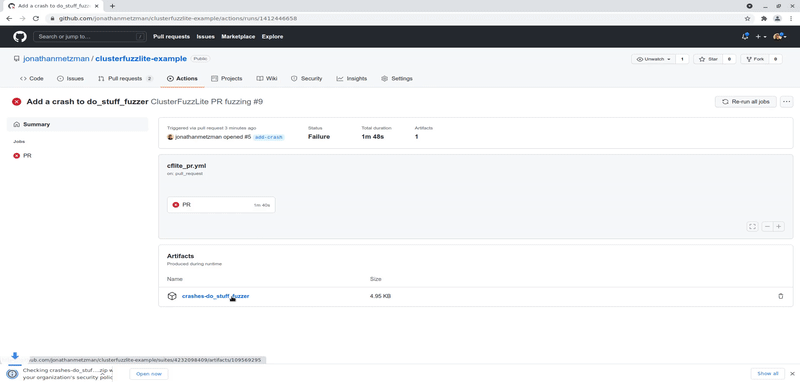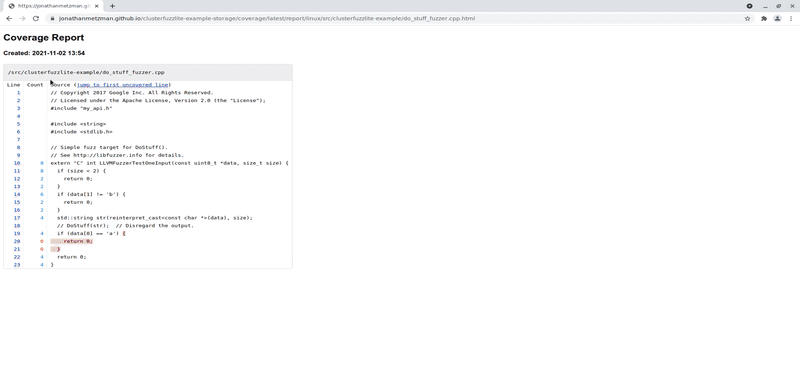 google/clusterfuzzlite
Soluzione di fuzzing continuo integrata nei flussi di lavoro CI per trovare vulnerabilità nelle modifiche al codice e nelle esecuzioni batch, con…
 poshbotio/poshbot
Framework per bot basato su Powershell
 elttam/semgrep-rules
Regole di analisi statica della sicurezza per il rilevamento di vulnerabilità e la revisione del codice orientata all'audit in Java, Go, Python, C#,…
 corgea/sighthound
Scanner di vulnerabilità statico basato su Tree-sitter con pattern matching e analisi del flusso di taint per codice sorgente multi-linguaggio.…
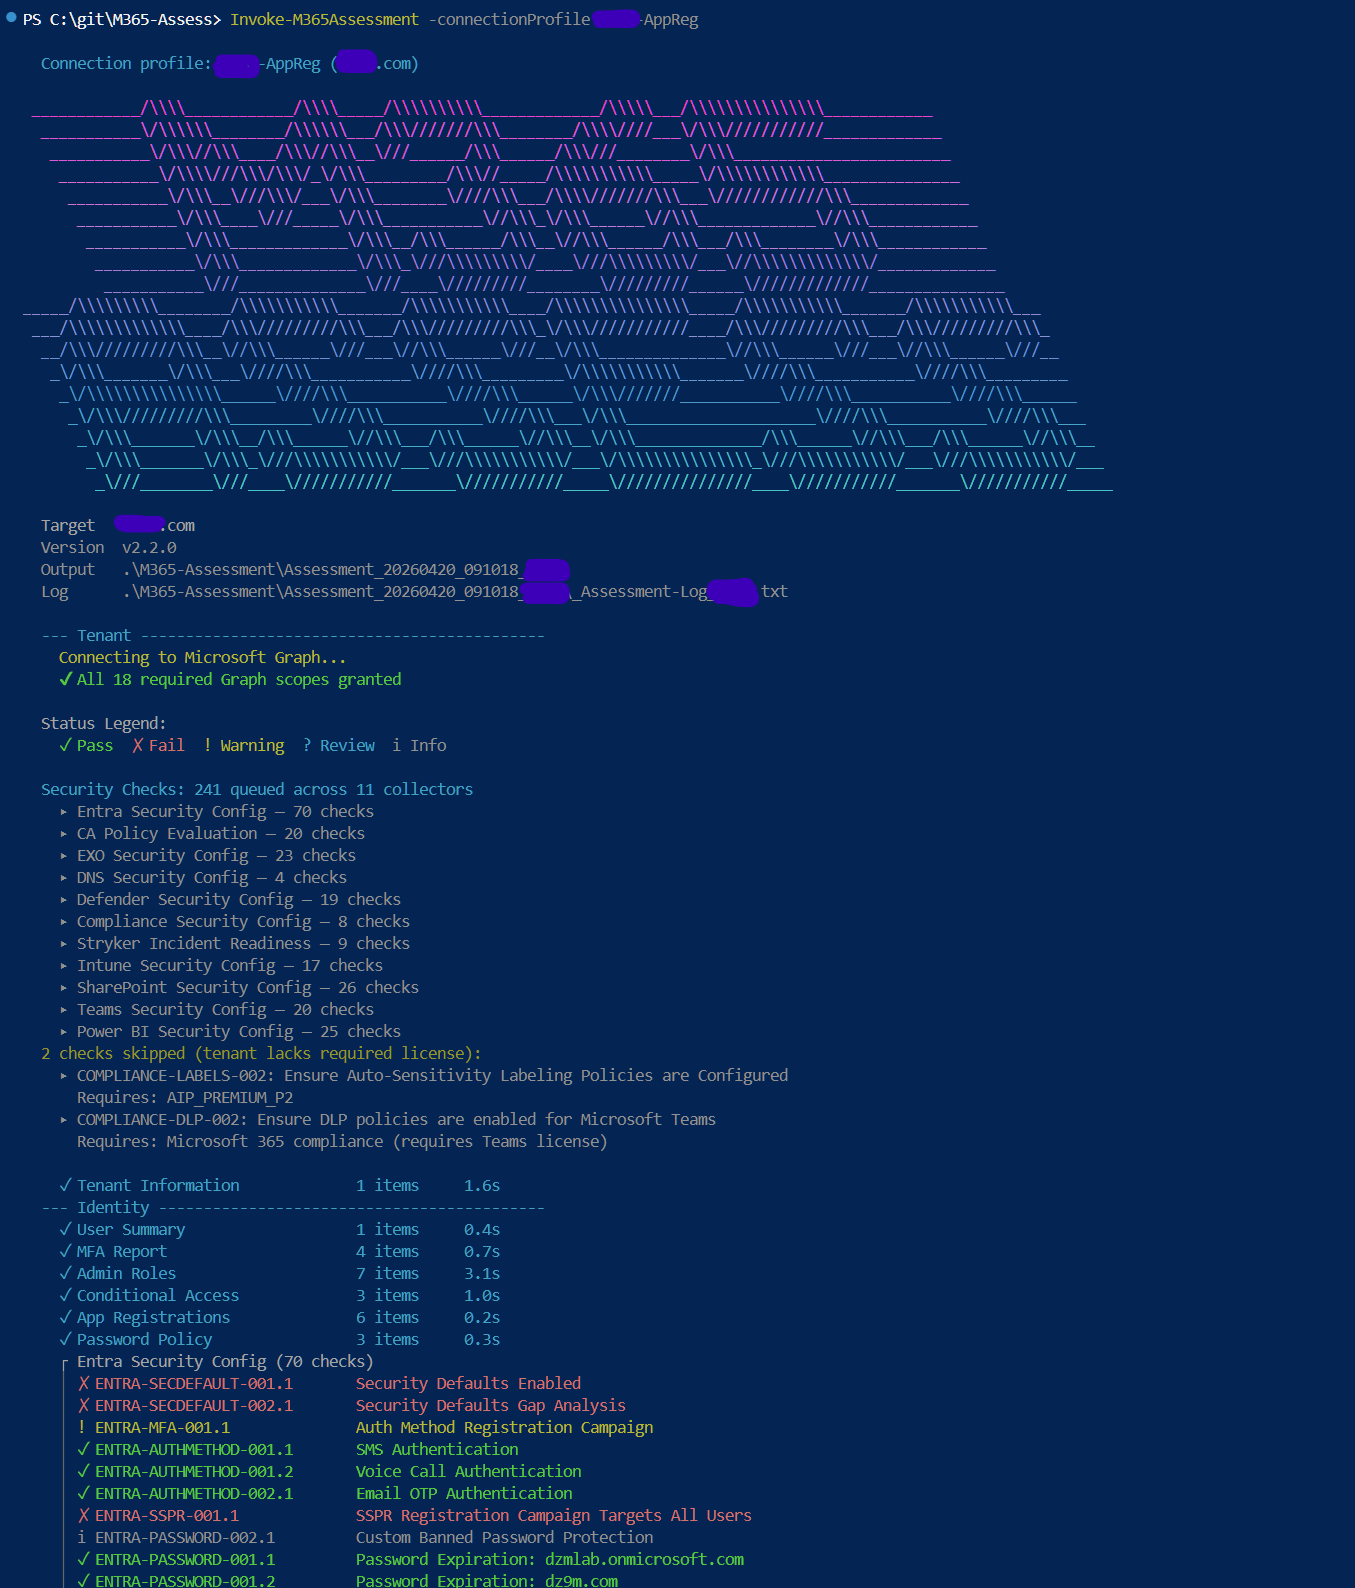 galvnyz/m365-assess
290+ controlli automatizzati in 14 framework di conformità, report HTML interattivo, nessun dato lascia la tua macchina.
 synacktiv/nord-stream
Nord Stream è uno strumento che consente di estrarre i segreti memorizzati all'interno degli ambienti CI/CD distribuendo pipeline dannose.…








