
 #1
Strumenti per la scansione, la protezione e l'indurimento di Docker, Kubernetes e ambienti containerizzati.
Raccomandato da Kitploit

 denoland/clawpatrol
Firewall proxy wire-level per agenti AI che intercetta e controlla il traffico SQL, Kubernetes e HTTP tramite regole HCL, con isolamento del tunnel…
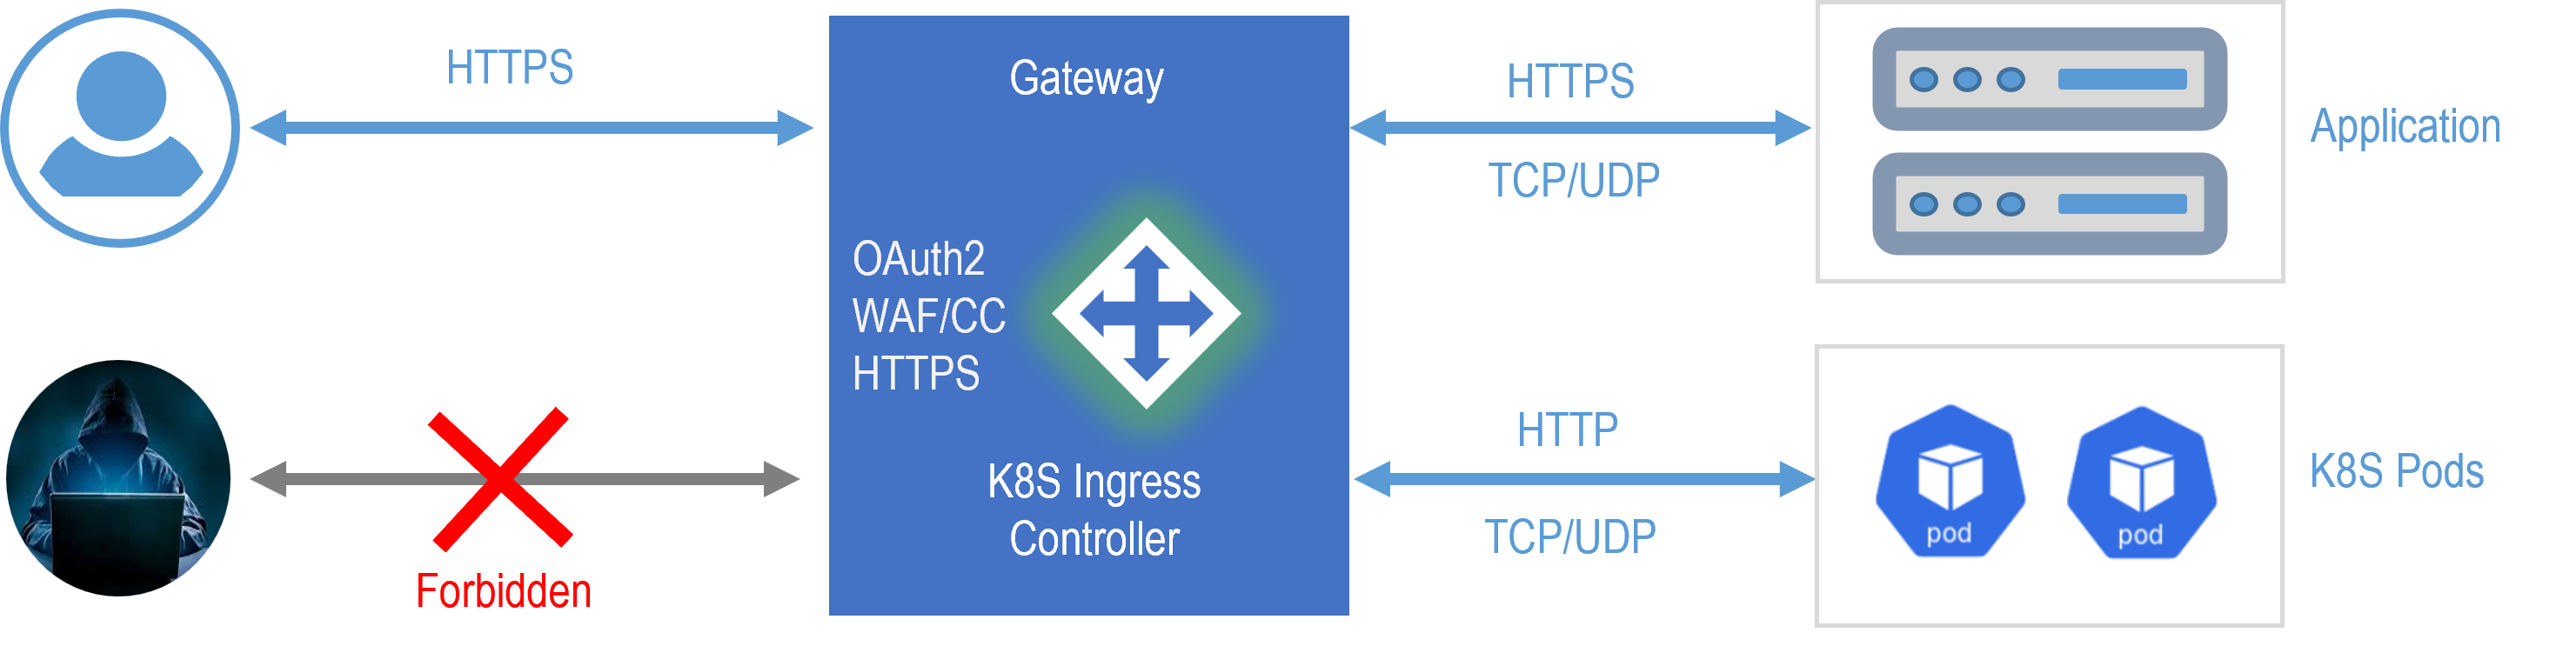 janusec/janusec
Gateway applicativo unificato che fornisce proxy inverso, difesa WAF, difesa CC, autenticazione OAuth2, automazione dei certificati ACME e GSLB per…
 target/strelka
Scansione di file in tempo reale basata su container su scala aziendale
 asamassekou10/ship-safe
L'agente di sicurezza indipendente per software scritto dall'IA. Trova i problemi, verifica se sono reali e ti mostra le prove. Nucleo…
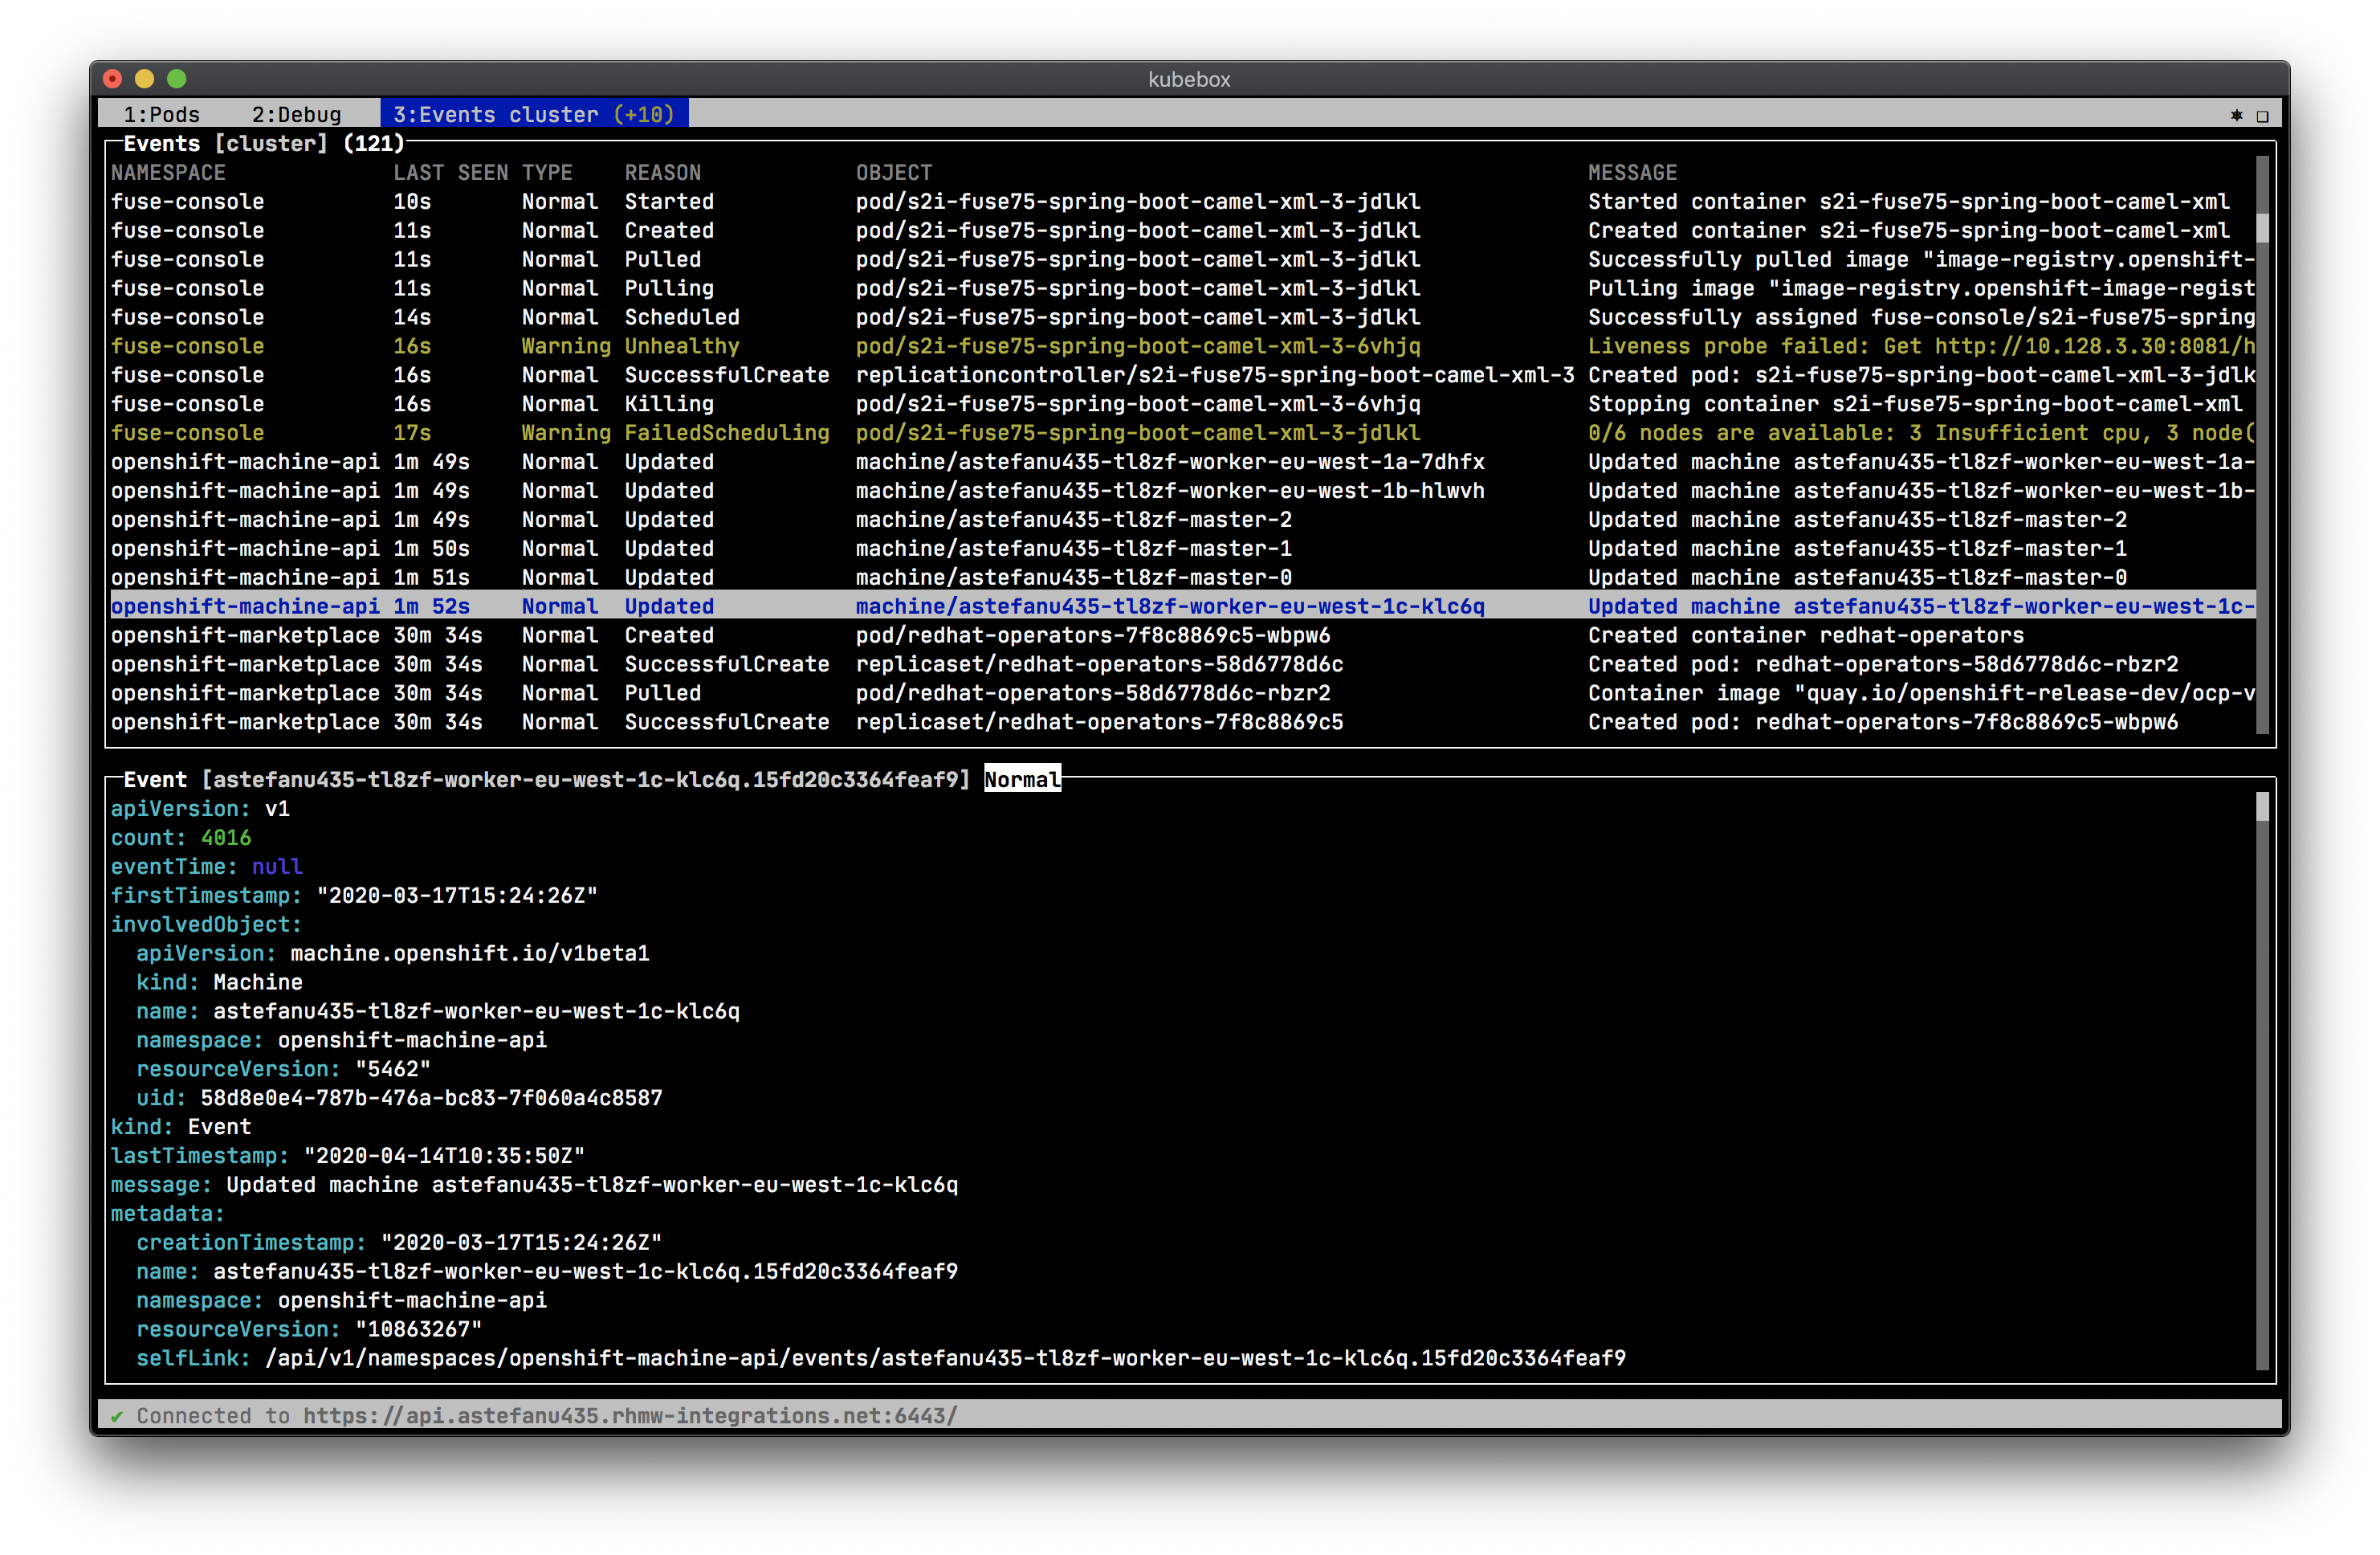 astefanutti/kubebox
⎈❏ Terminale e console web per Kubernetes
 chainguard-dev/melange
Compila il codice sorgente in pacchetti APK firmati e verificabili utilizzando pipeline dichiarative per Wolfi/Alpine, con emulazione QEMU…
 zupit/horusec
Horusec è uno strumento open source che migliora l'identificazione delle vulnerabilità nel tuo progetto con un solo comando.
 chaitin/veinmind-tools
veinmind-tools è un insieme di strumenti per la sicurezza dei contenitori sviluppato da Chaitin Technology, basato su veinmind-sdk.
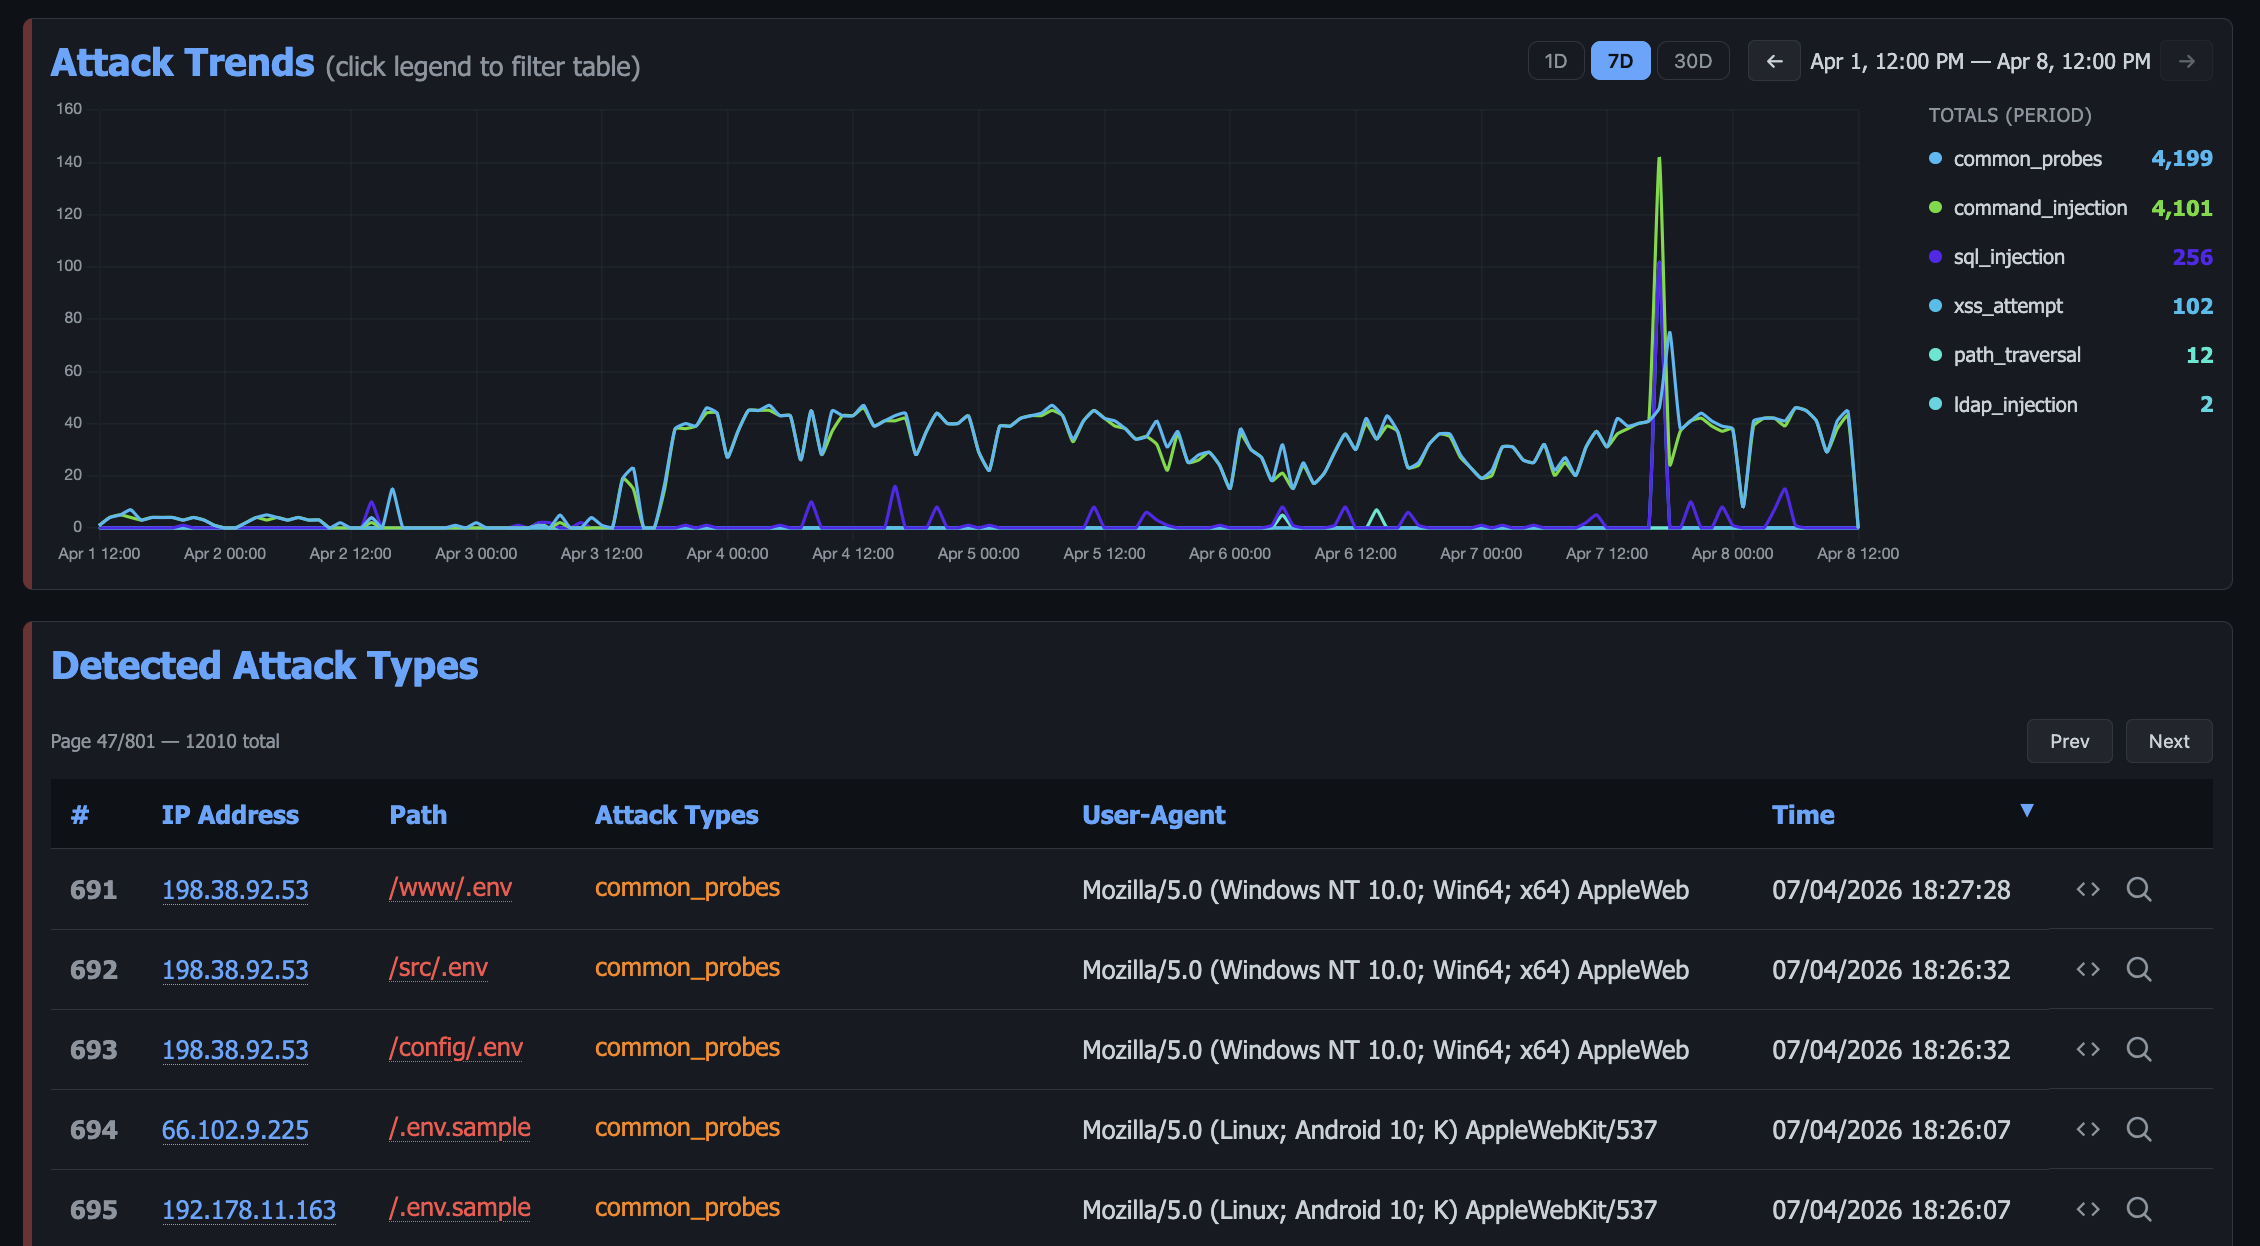 blessedrebus/krawl
Krawl è un server di deception web personalizzabile, leggero e nativo del cloud, e un anti-crawler che crea applicazioni web false con vulnerabilità…
 instavm/coderunner
Un sandbox locale per i tuoi agenti AI
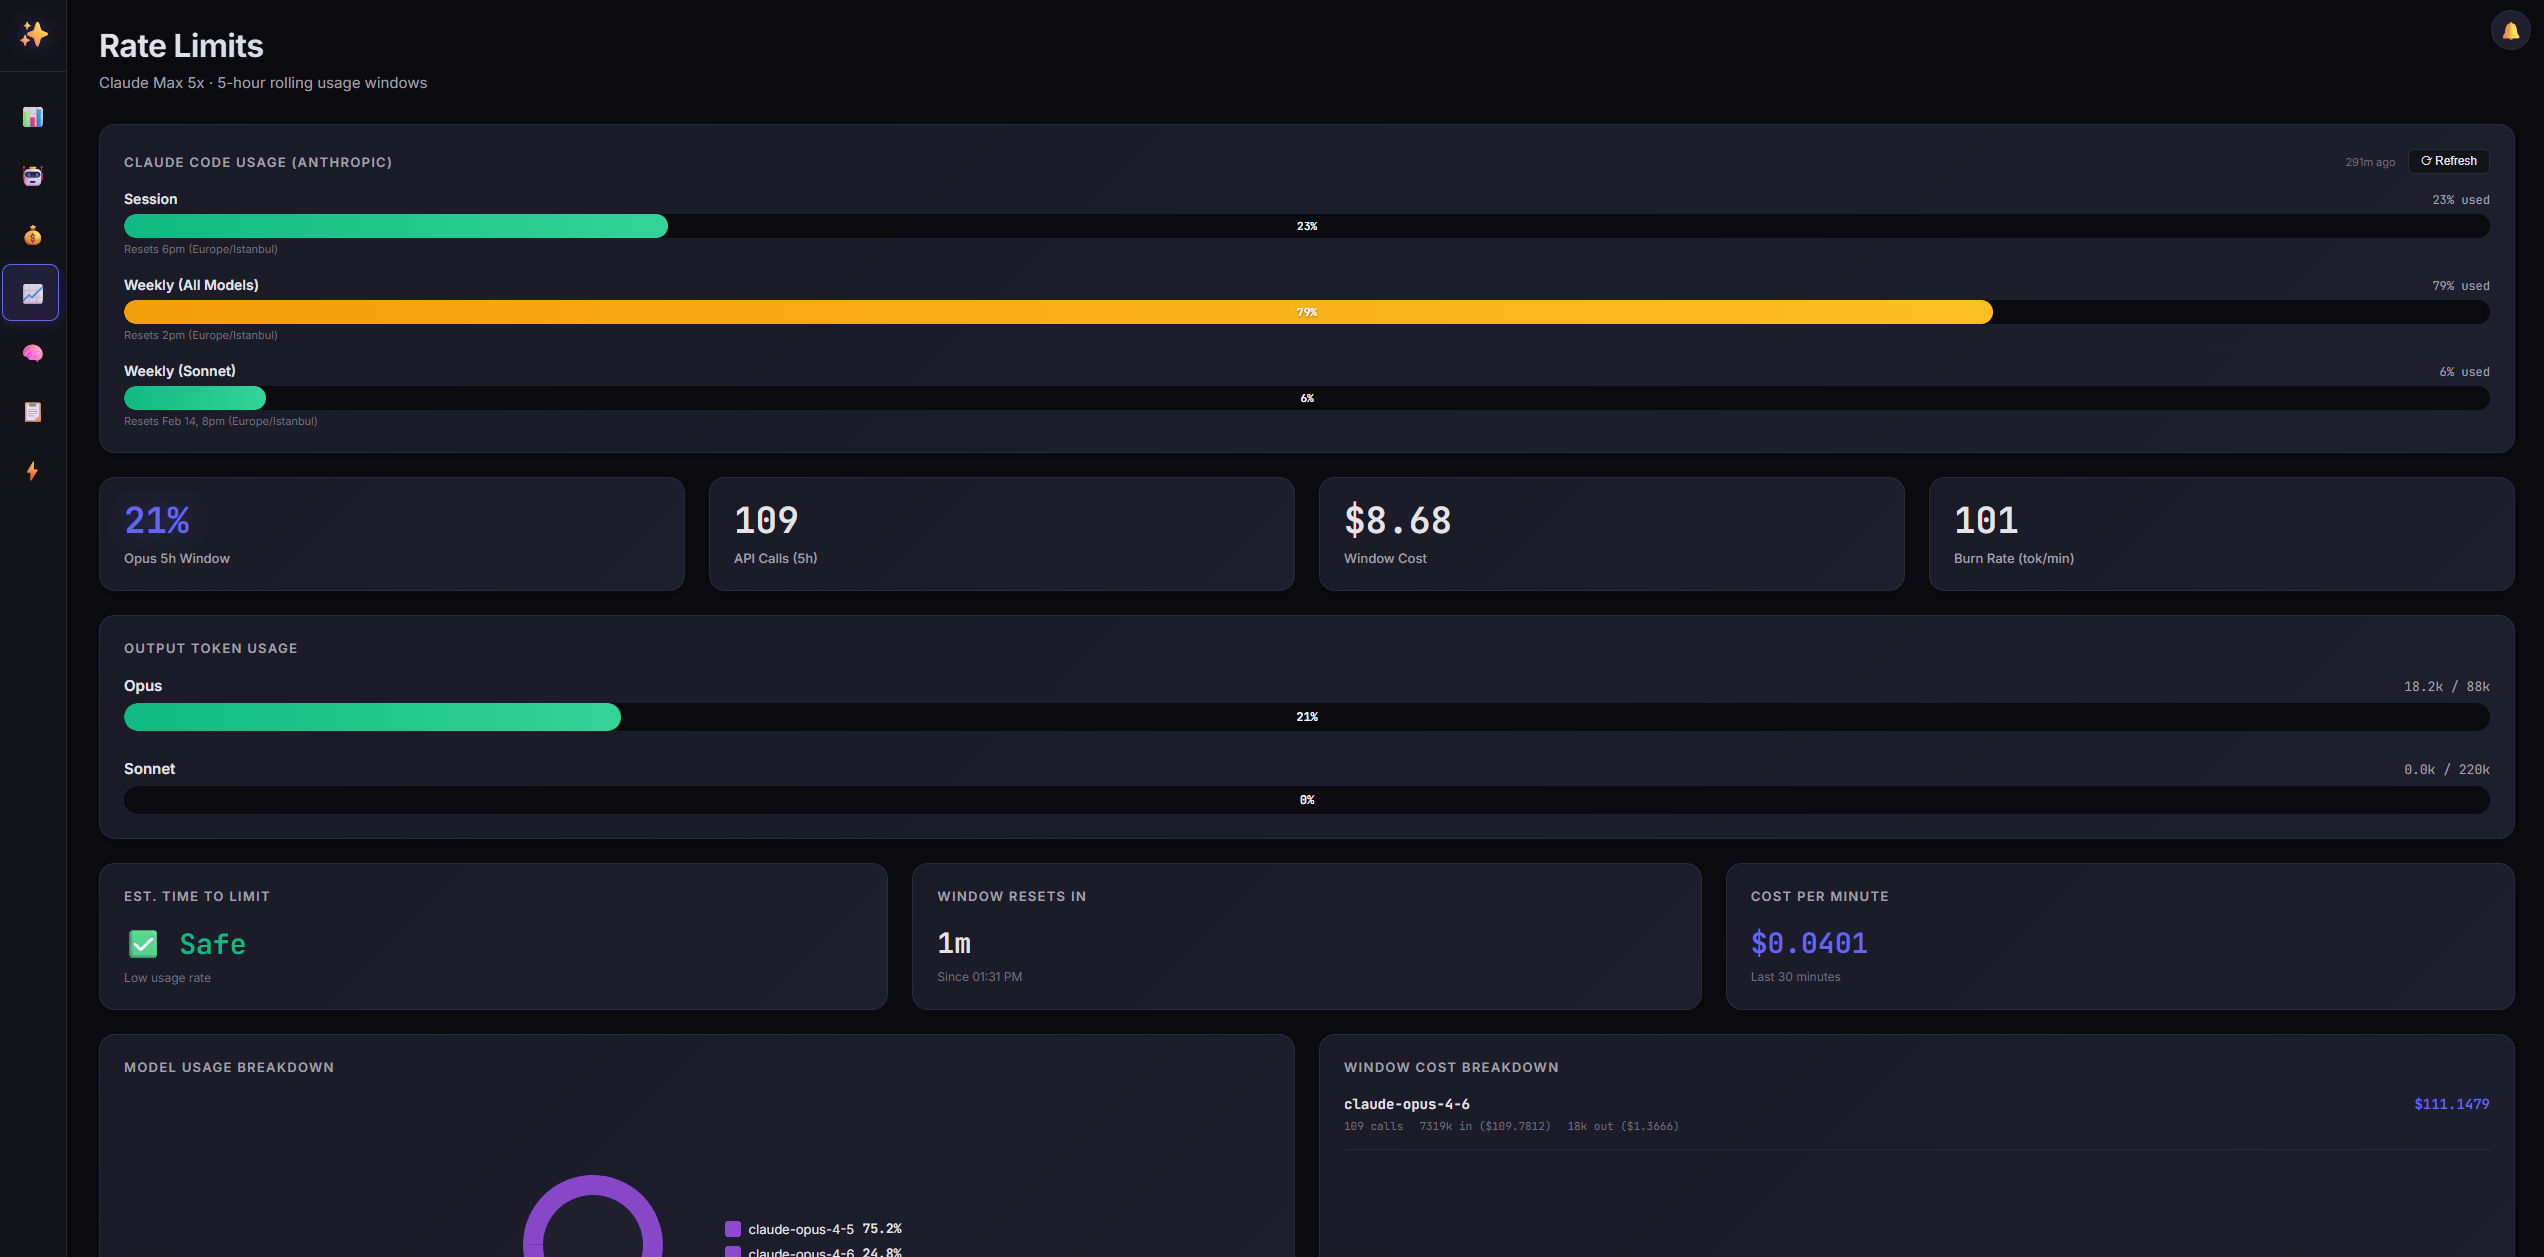 tugcantopaloglu/openclaw-dashboard
🔐 Dashboard di monitoraggio sicuro e in tempo reale per gli agenti AI OpenClaw. Autenticazione, TOTP MFA, monitoraggio dei costi, feed dal vivo,…
 cybersecsi/raudi
Un repository per generare e mantenere automaticamente aggiornata una serie di immagini Docker tramite GitHub Actions.
 praetorian-inc/titus
Scanner di segreti ad alte prestazioni. CLI, libreria Go, estensione Burp Suite ed estensione Chrome. 487 regole di rilevamento con validazione delle…
 paradigmxyz/iron-proxy
Un firewall di egress per carichi di lavoro non attendibili.
 khast3x/redcloud
Deploy automatizzato di infrastruttura Red Team utilizzando Docker
 weaveworks/weave-gitops
Weave GitOps è in transizione verso un progetto guidato dalla comunità! Fornisce approfondimenti sui deployment delle tue applicazioni e rende la…
 owasp/docker-security
Prendere il controllo della sicurezza dei container








