
 #1
Strumenti per la scansione, la protezione e l'indurimento di Docker, Kubernetes e ambienti containerizzati.
Raccomandato da Kitploit
 cyberark/kubiscan
Uno strumento per scansionare i cluster Kubernetes alla ricerca di permessi rischiosi
 provos/ironcurtain
Un runtime sicuro* per agenti AI autonomi. Policy da costituzioni in inglese semplice. (*https://ironcurtain.dev)
 rtvkiz/minimal
Minimal CVE Hardened container image collection
 owasp/docksec
Scanner di sicurezza Docker basato sull'IA che spiega le vulnerabilità in un linguaggio semplice. Un progetto OWASP Lab.
 pantheon-security/medusa
Scanner di sicurezza AI-first. NUOVO in v2026.7: rilevamento compromissione Claude Code — verifica hook .claude/, permessi e competenze prima di…
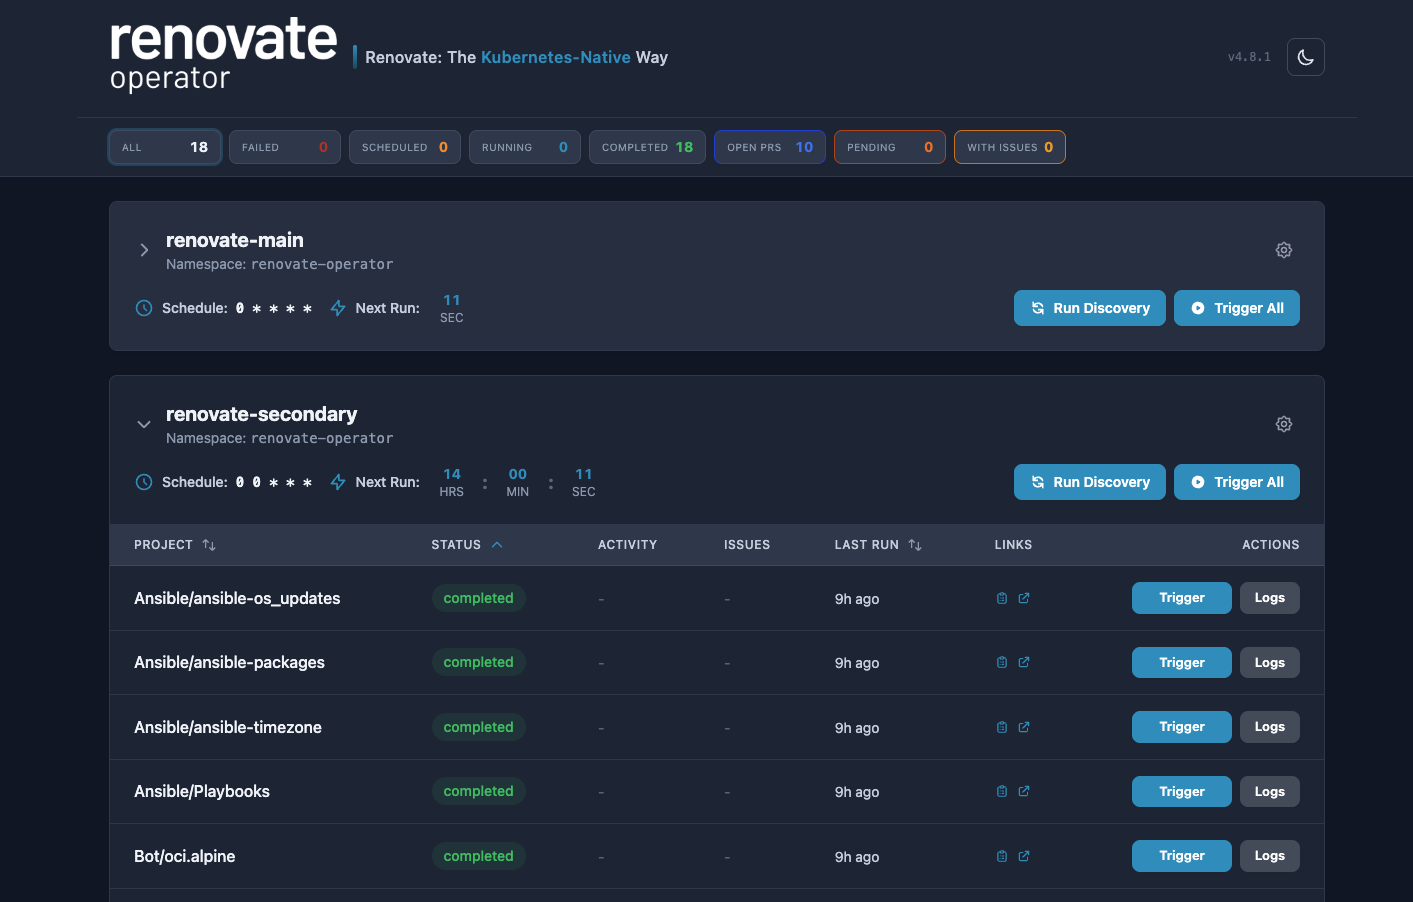 mogenius/renovate-operator
Operator per semplificare le esecuzioni di renovate in Kubernetes
 bishopfox/badpods
Una raccolta di manifest che creerà pod con privilegi elevati.
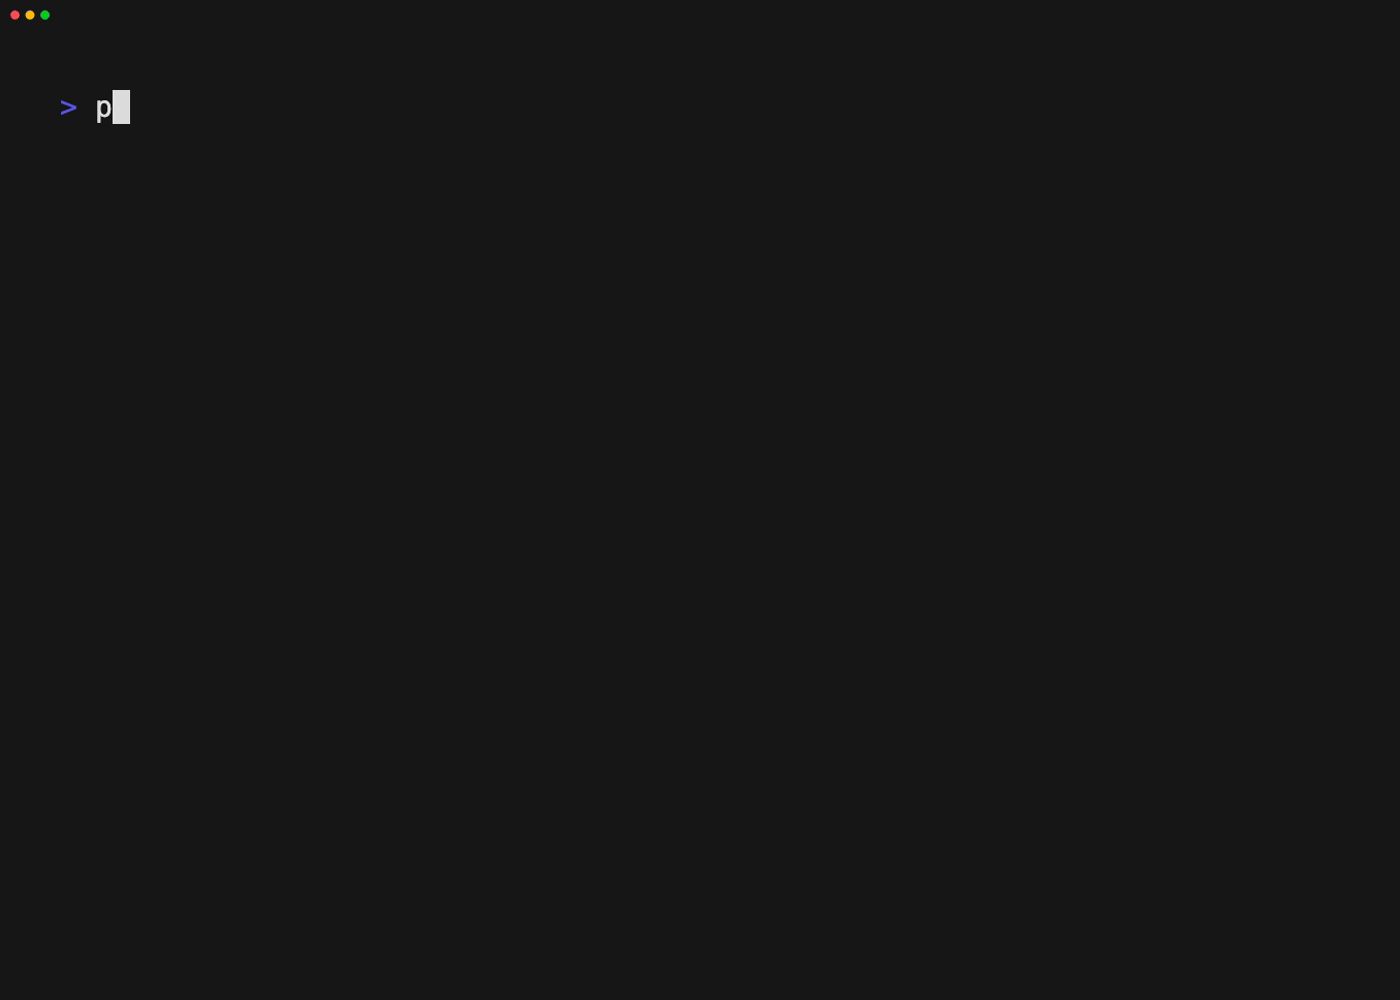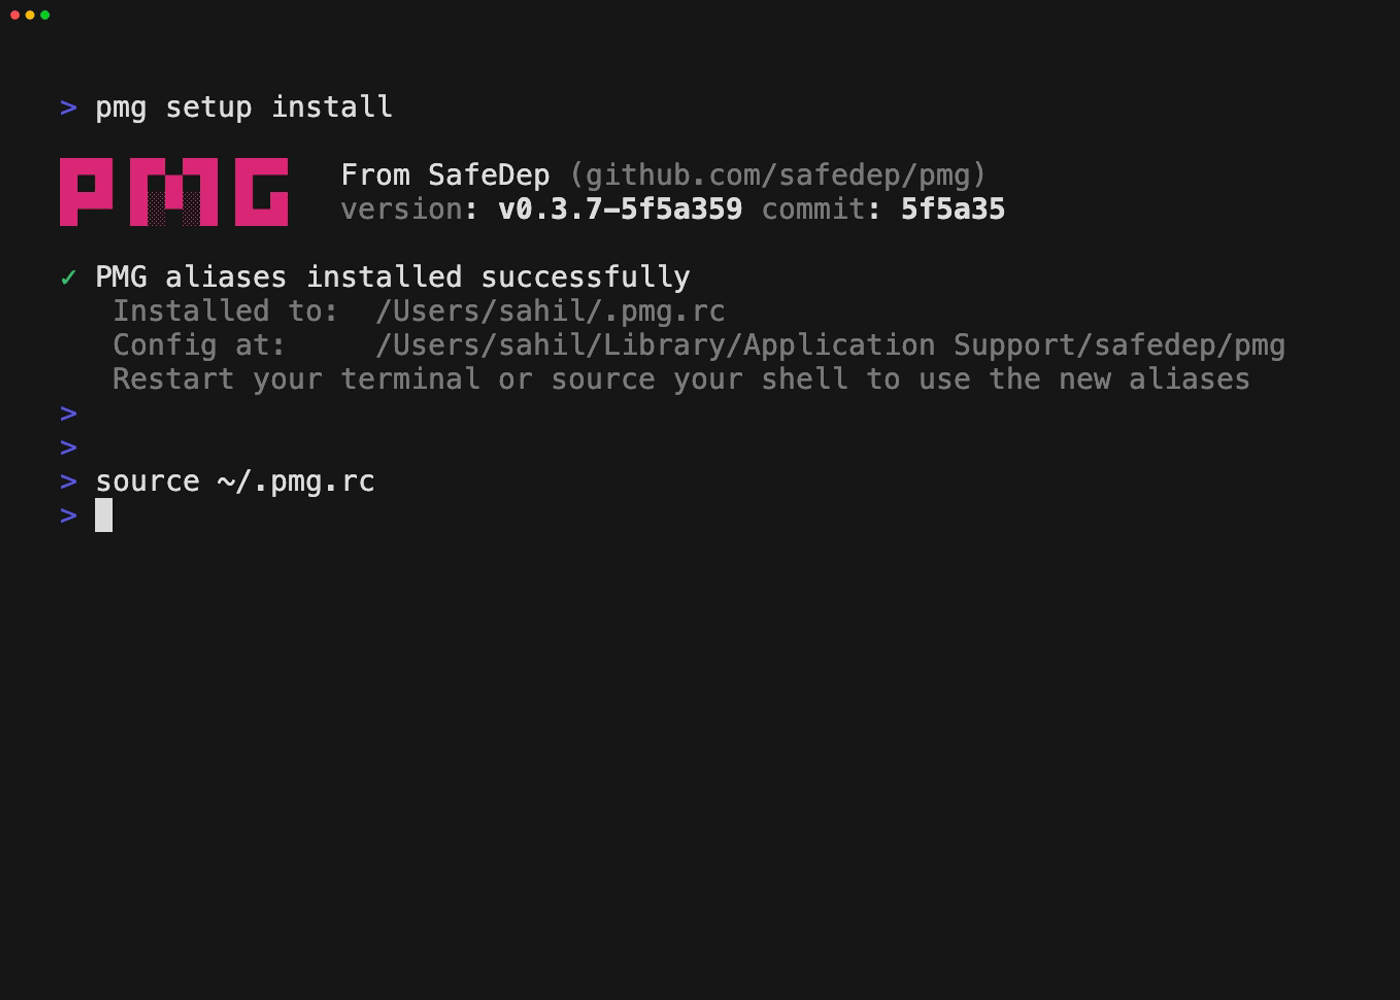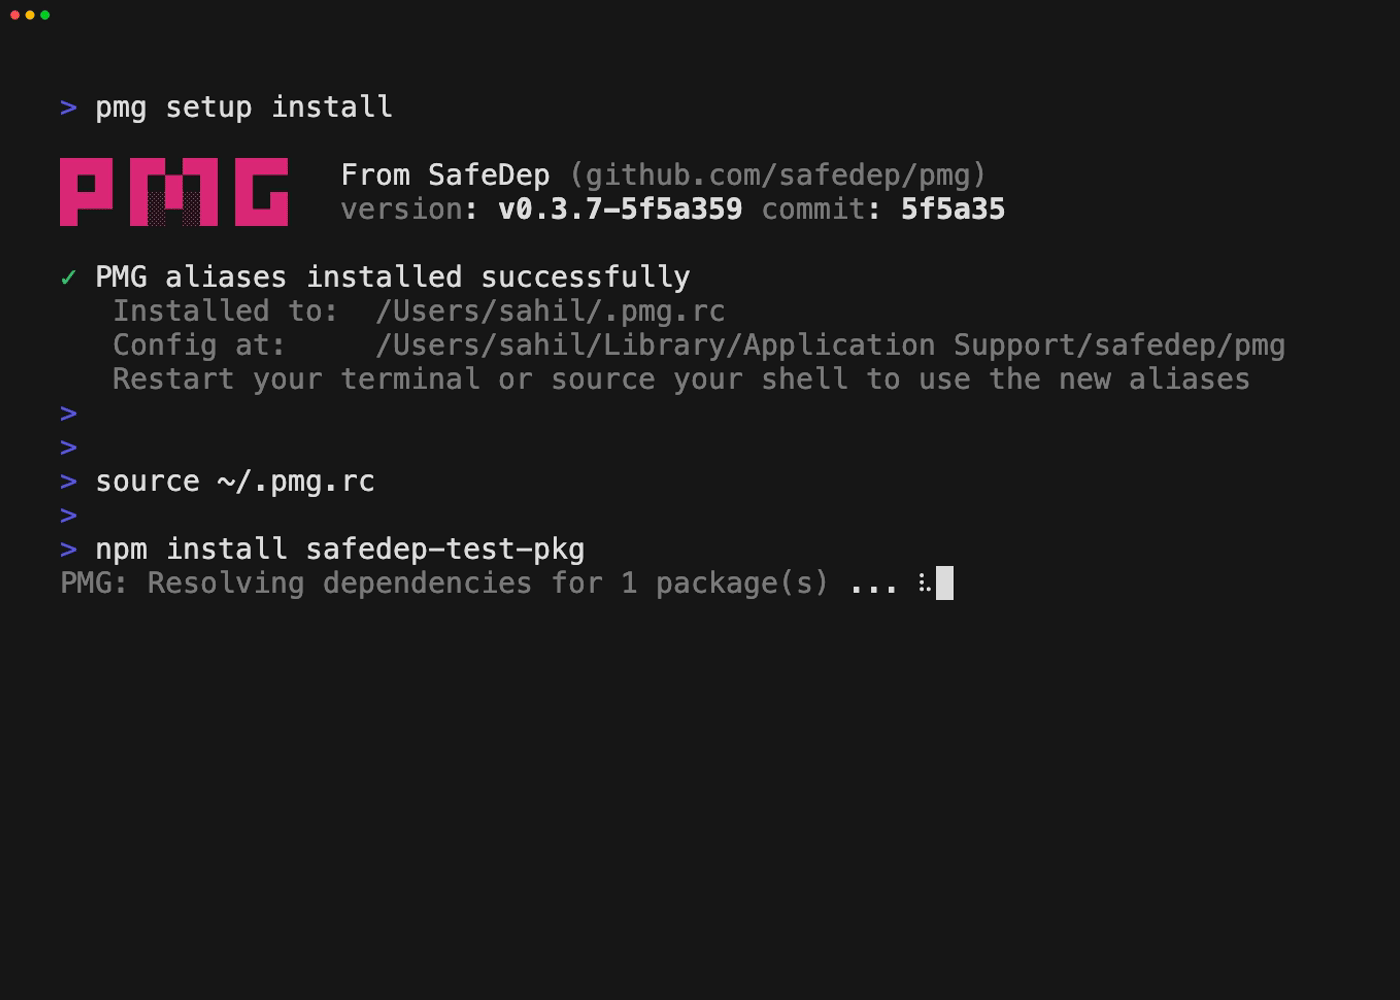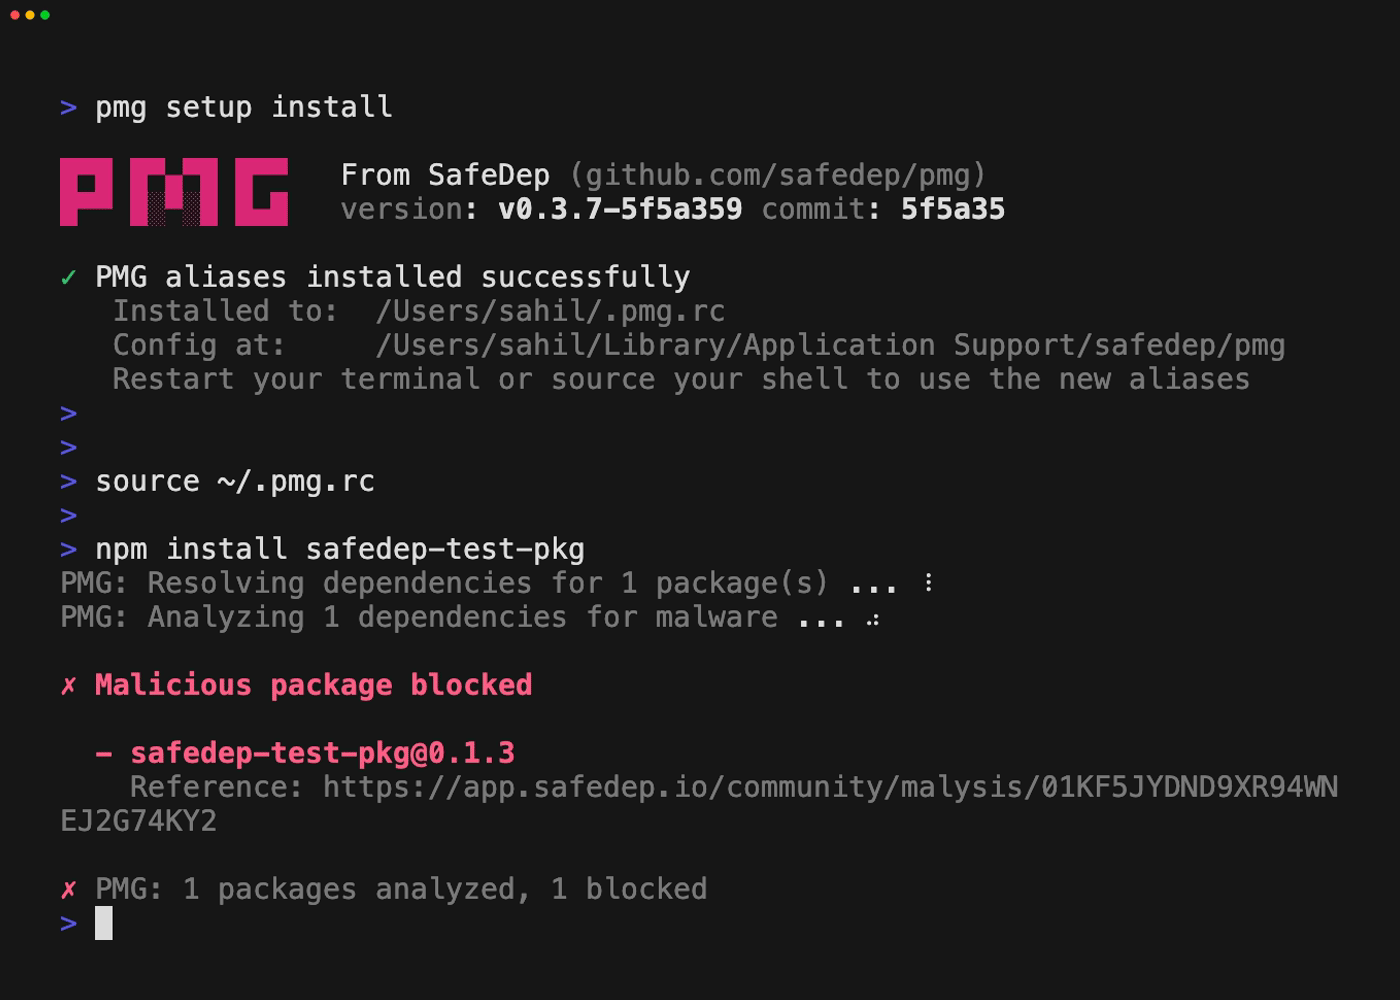 safedep/pmg
PMG protects developers, AI agents from malicious open source packages using proxy, sandbox and SafeDep's threat intelligence feed.
 mondoohq/cnspec
Sicurezza open source e cloud-native per proteggere tutto, dalla build al runtime
 fencesandbox/fence
Sandbox leggero, senza container, per eseguire comandi con restrizioni di rete e filesystem.
 finbarr/yolobox
Lascia che la tua IA vada a tutto gas. La tua directory home resta a casa.
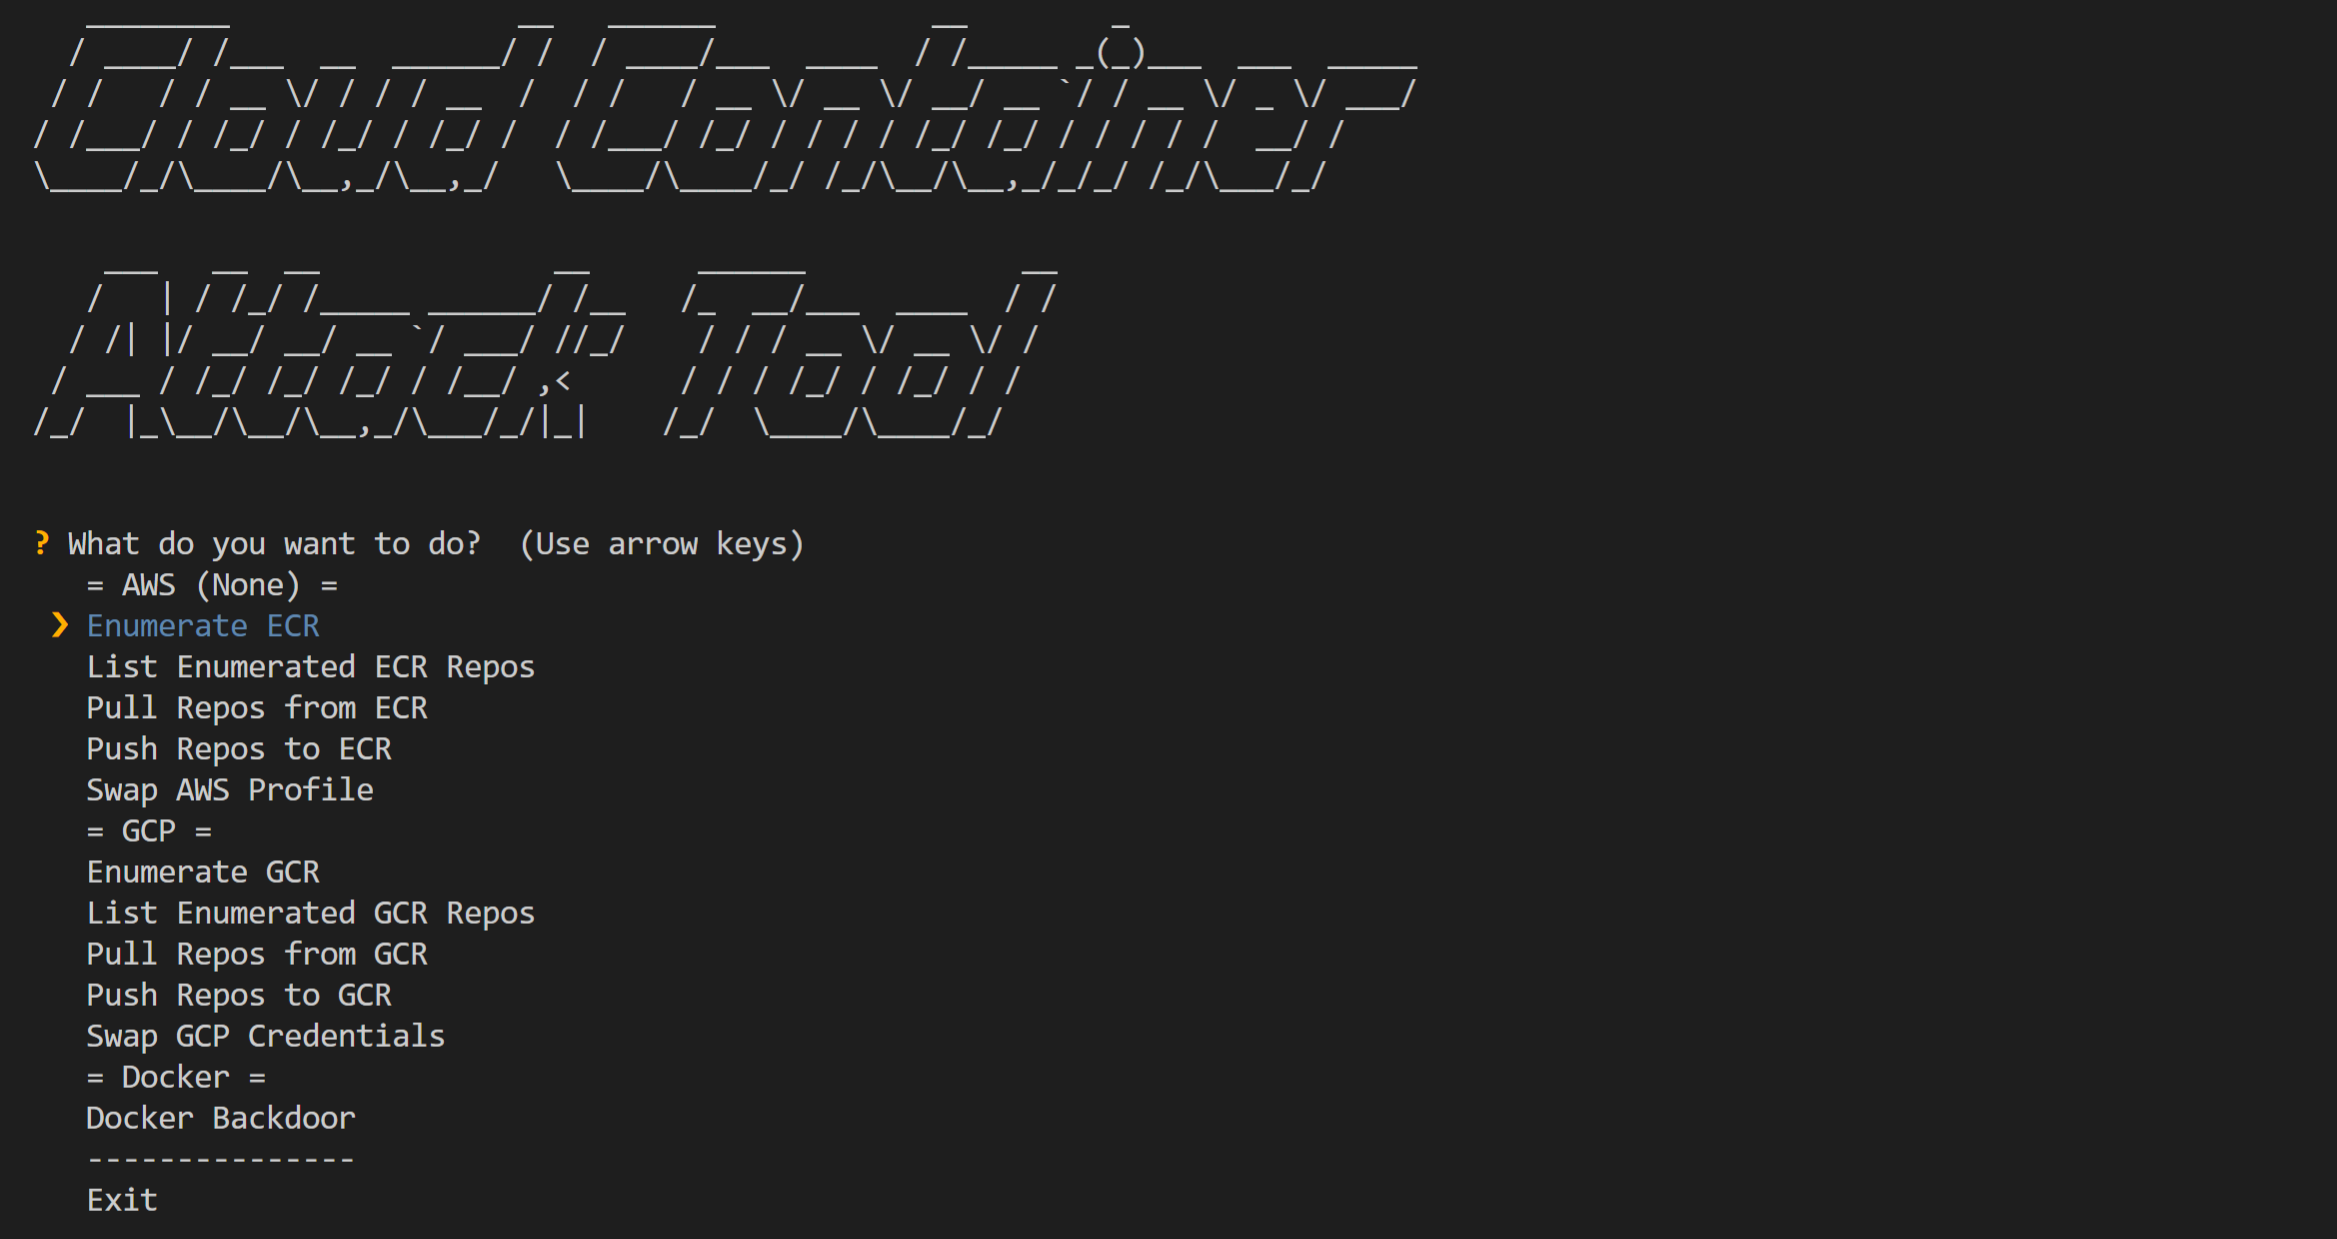 rhinosecuritylabs/ccat
Cloud Container Attack Tool (CCAT) è uno strumento per testare la sicurezza degli ambienti container.
 cyberark/kubesploit
Kubesploit è un server e agente Command & Control HTTP/2 post-exploitation cross-platform scritto in Golang, focalizzato su ambienti containerizzati.
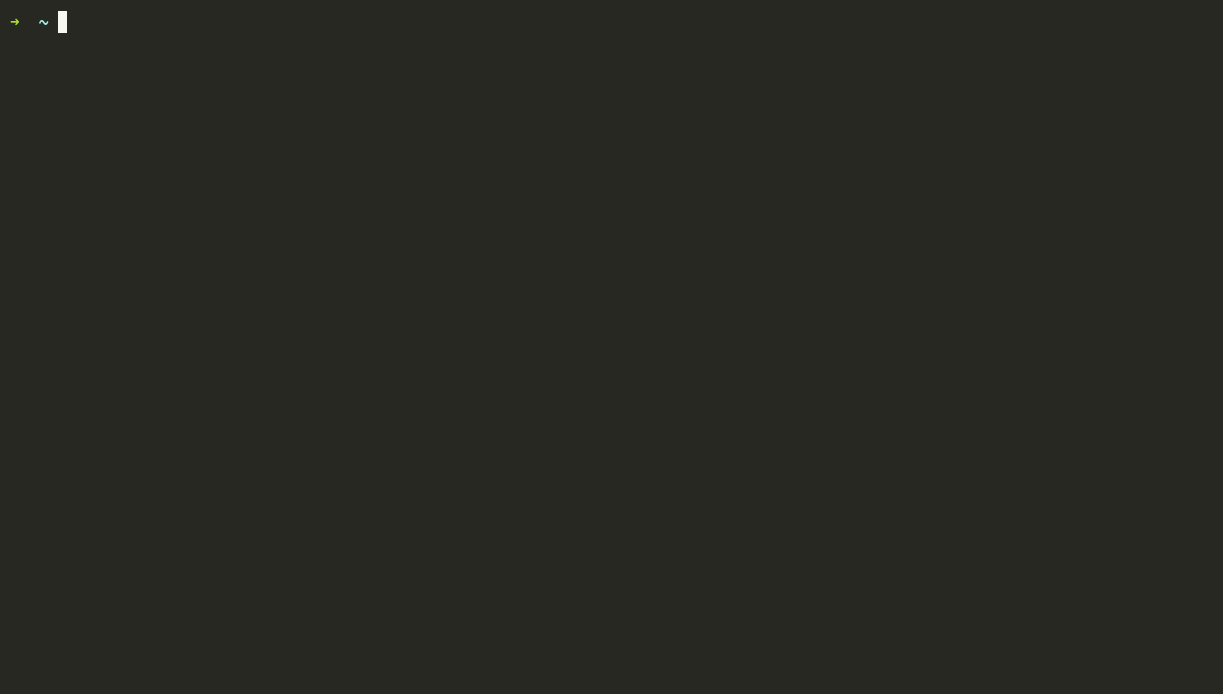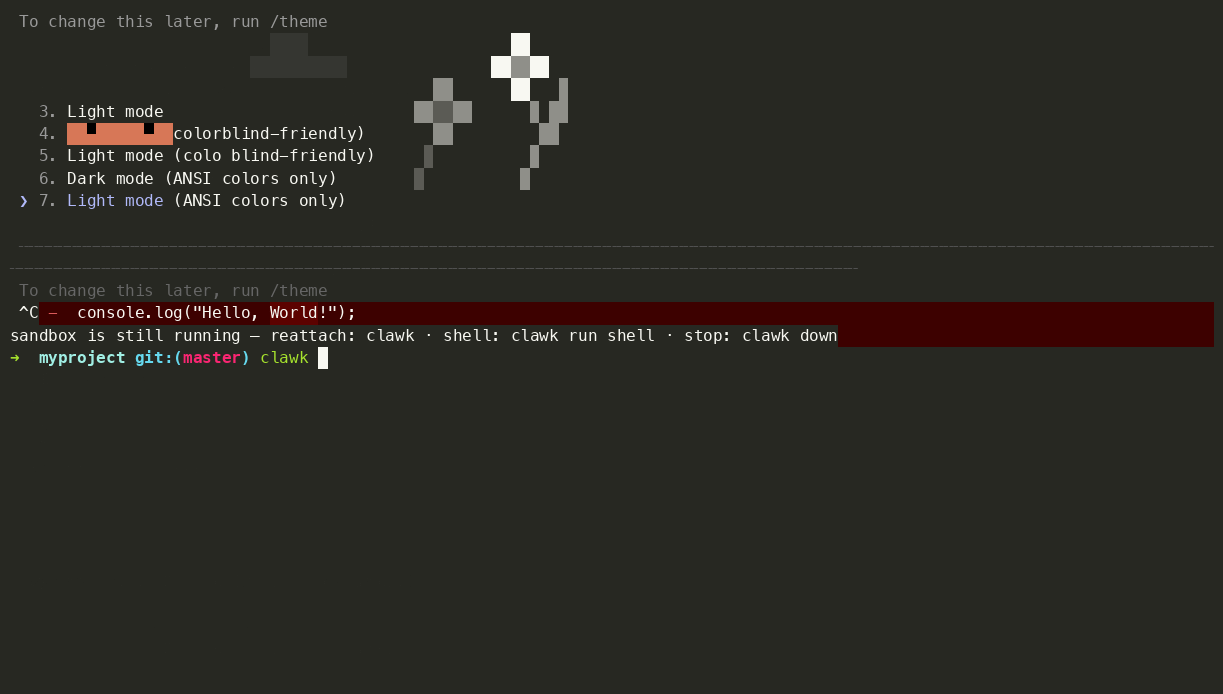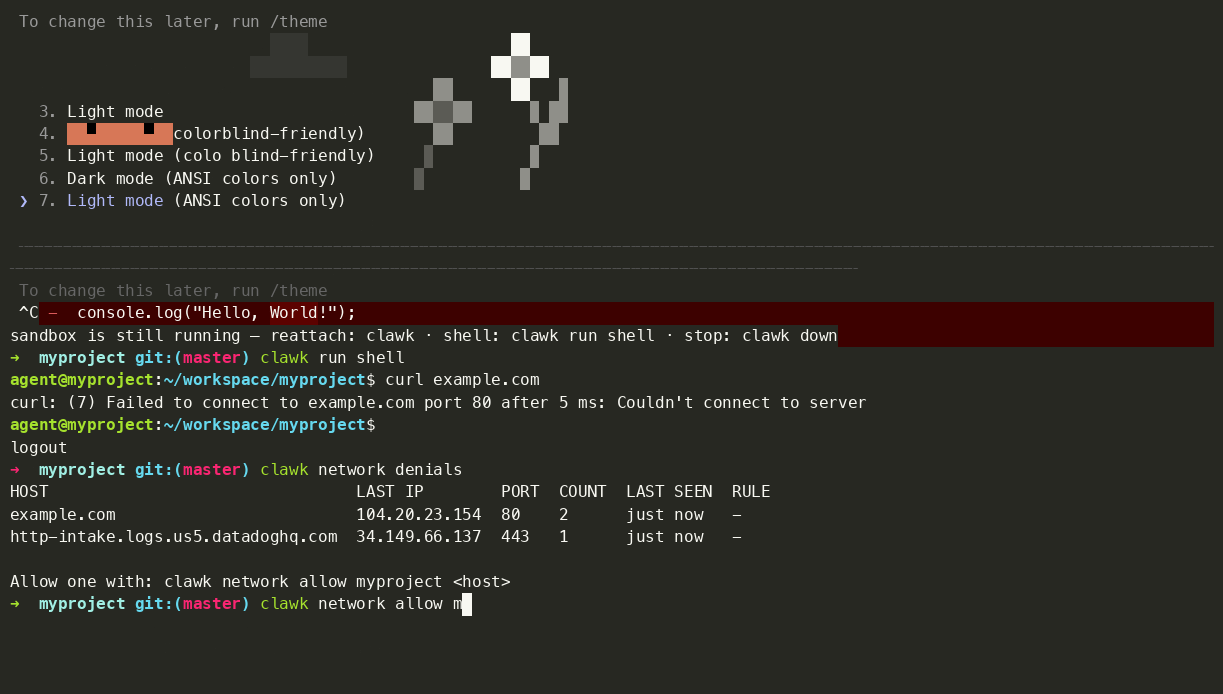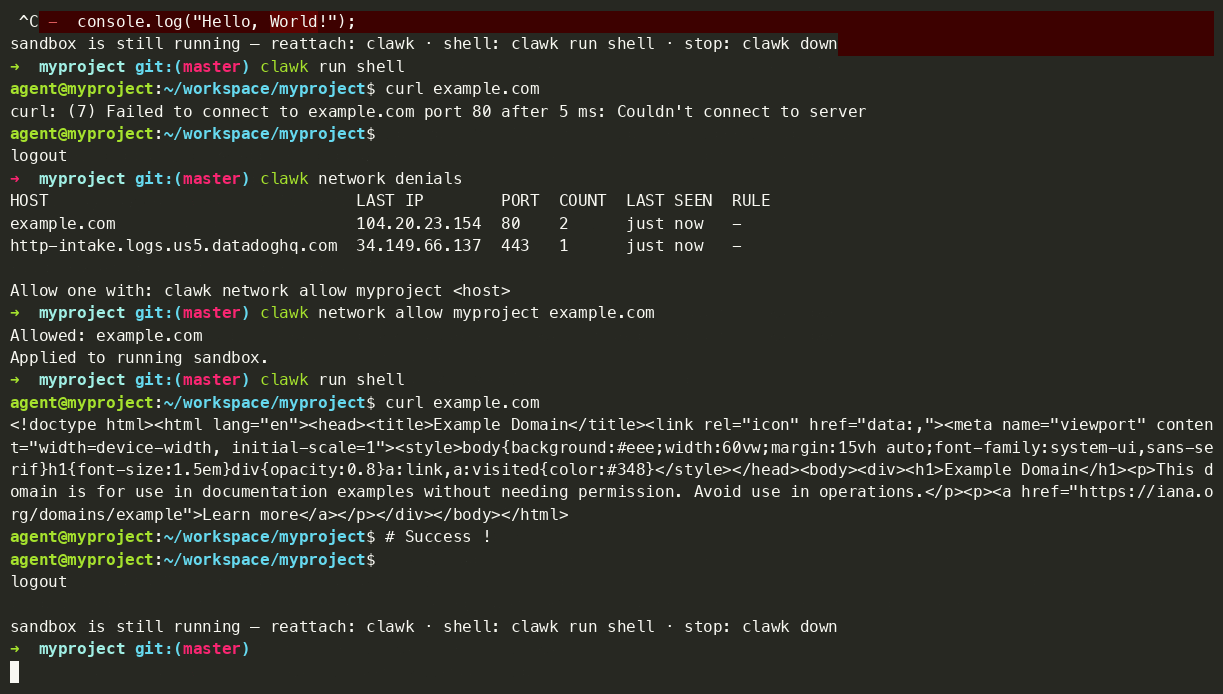 clawkwork/clawk
Dai agli agenti di codifica una VM Linux usa e getta, non il tuo laptop
 shiftleftsecurity/sast-scan
Scan è uno strumento DevSecOps gratuito e Open Source per eseguire test di sicurezza basati su analisi statica delle tue applicazioni e delle loro…
 prismorsec/prismor
Self-hosted runtime control plane for AI agents. Observe or HITL approve or Block rogue tool calls before it executes: secret leaks, prompt…
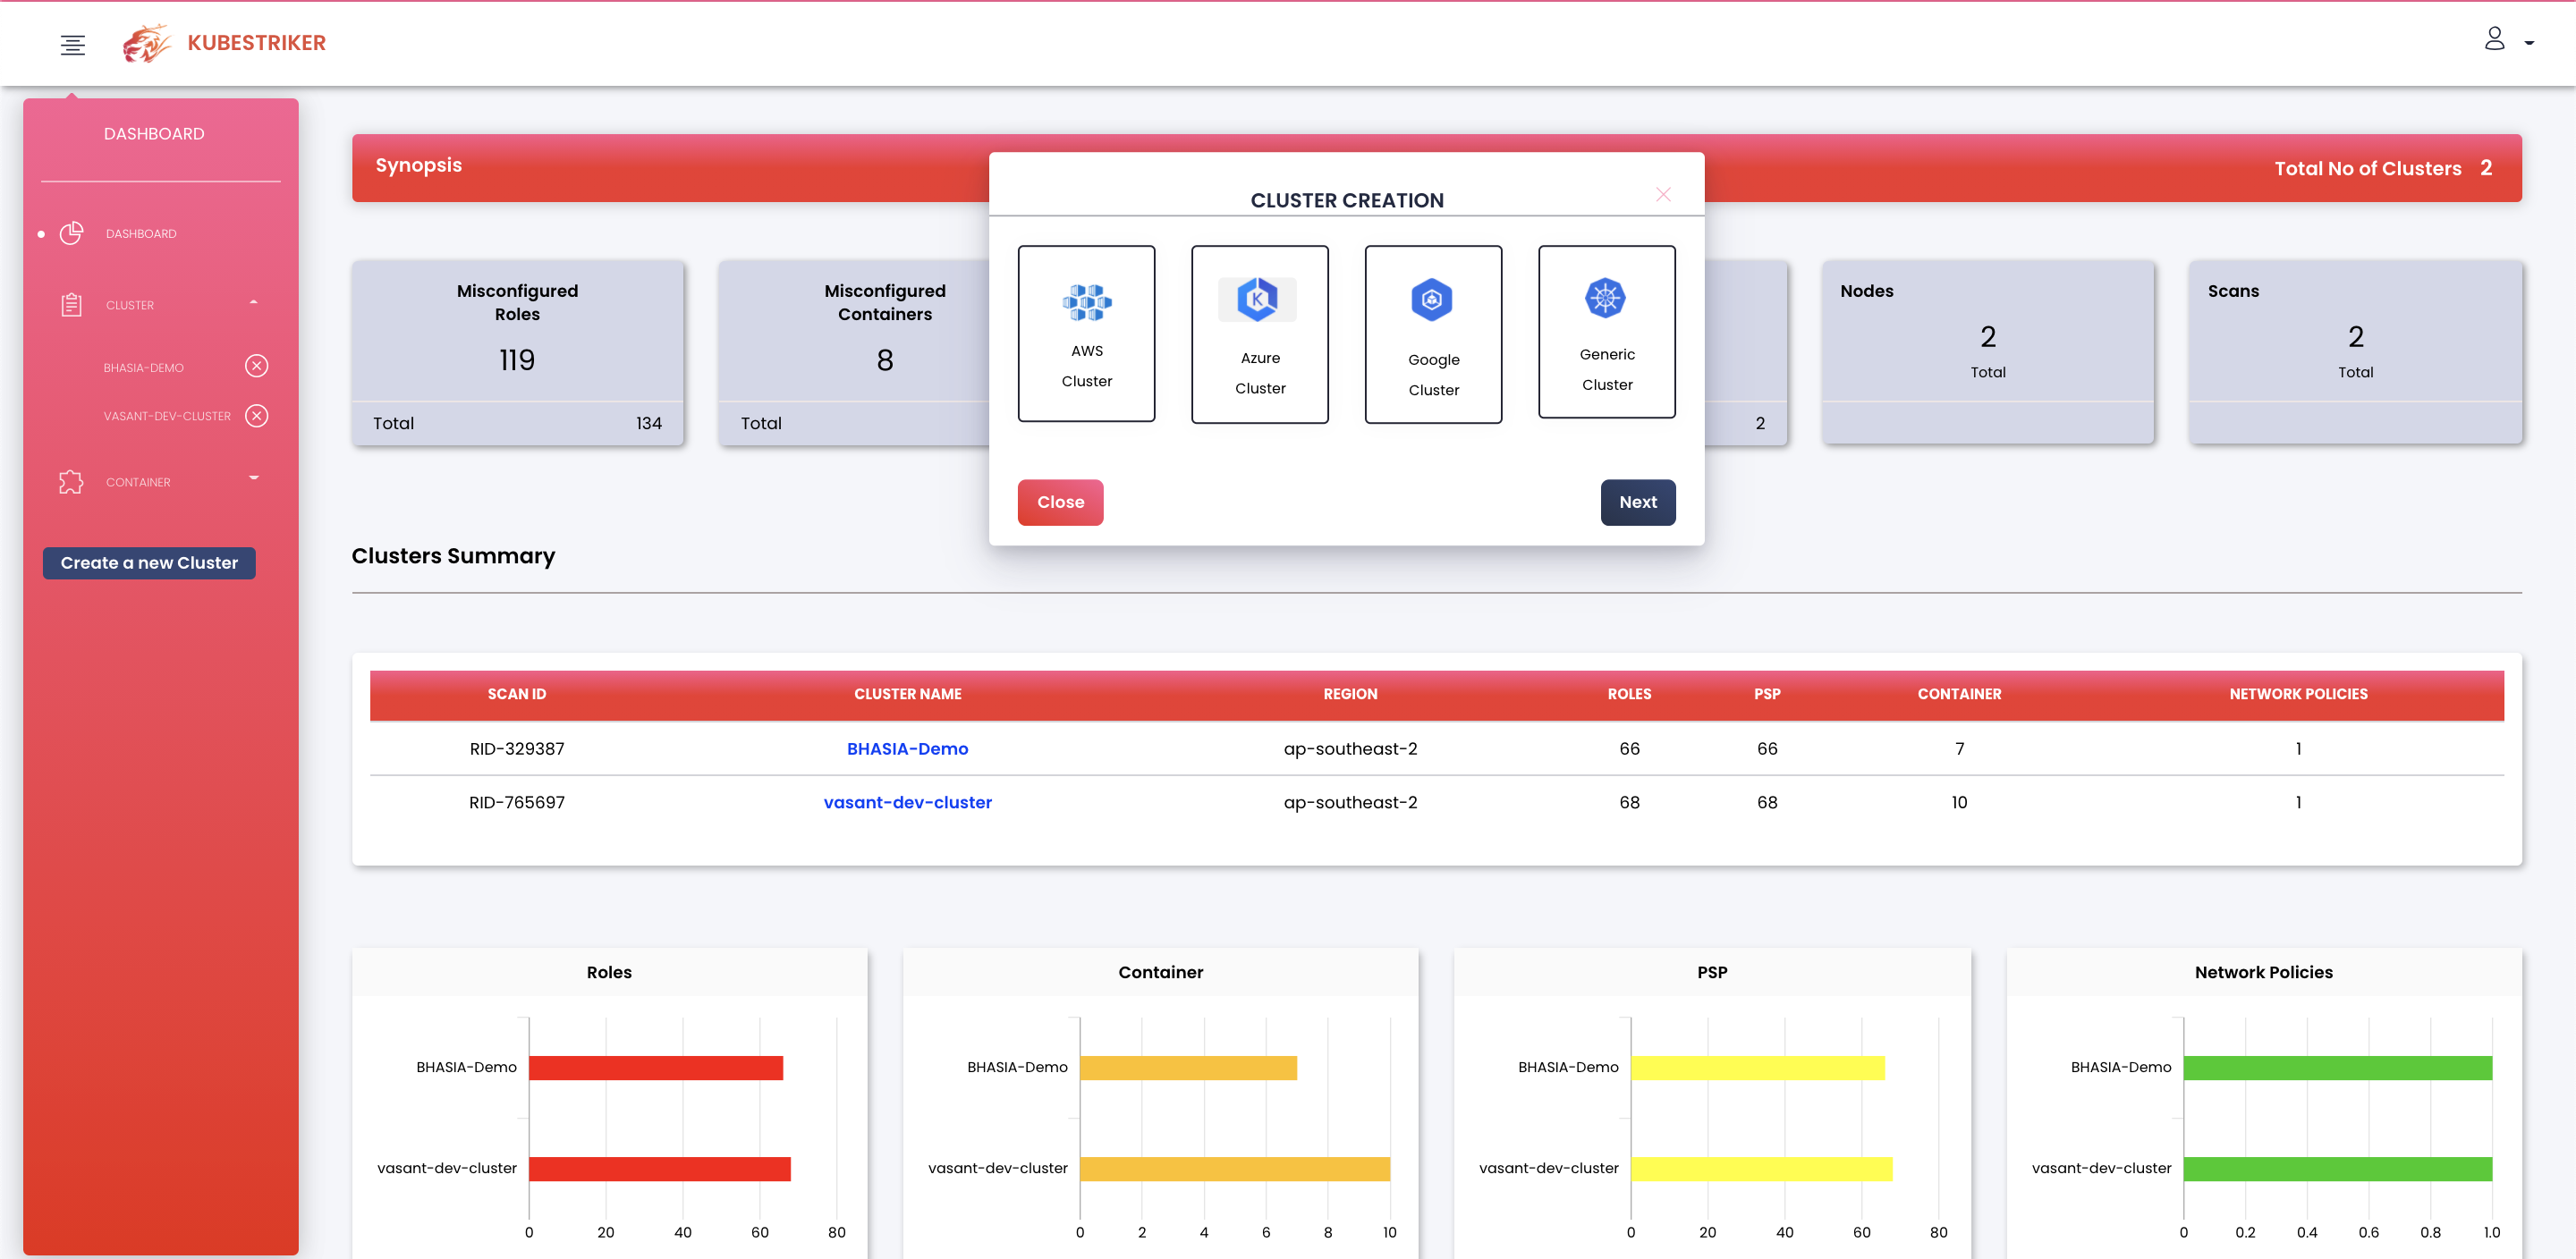 vchinnipilli/kubestriker
Uno strumento di audit per la sicurezza di Kubernetes eccezionalmente veloce
 kubesphere/kubeeye
Strumento di ispezione nativo per il cloud per cluster Kubernetes che rileva configurazioni errate delle applicazioni, componenti non salutari e…








