
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Krawl — Krawl è un server di deception web personalizzabile, leggero e nativo del cloud, e un anti-crawler che crea applicazioni web false con vulnerabilità di bassa complessità utilizzando dati esca realistici generati casualmente e template HTML generati dall'IA. | Kitploit
Strumenti/GitHubGitHub/blessedrebus/krawl
Sicurezza dei ContenitoriRaccolta InformazioniSicurezza WebSicurezza di ReteSicurezza CloudThreat IntelligenceRisposta agli IncidentiAnti-BotSicurezza dell'IA
GitHubblessedrebus/krawl

Krawl

Krawl è un server di deception web personalizzabile, leggero e nativo del cloud, e un anti-crawler che crea applicazioni web false con vulnerabilità di bassa complessità utilizzando dati esca realistici generati casualmente e template HTML generati dall'IA.

55845574 giorni faRevisionato da Kitploit

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →
Condividi
Vedi RepositorySito web

Krawl

Un server honeypot web moderno e personalizzabile progettato per rilevare e tracciare attività malevole da parte di attaccanti e web crawler attraverso pagine web ingannevoli, credenziali false e canary token.

License Release
GitHub Container Registry Kubernetes Helm Chart

Indice

  • Demo
  • Cos'è Krawl?
  • Dashboard di Krawl
  • Modalità di Deployment
  • Banlist di Krawl
  • Avvio Rapido
    • Docker Run
    • Docker Compose
    • Kubernetes
    • Uvicorn (Python)
  • Configurazione
    • config.yaml
    • Variabili d'Ambiente
  • Bannare IP Malevoli
  • Reputazione IP
  • Esecuzione dietro un Reverse Proxy o CDN
  • Metriche e Monitoraggio
  • Documentazione Aggiuntiva
  • Inganno tramite AI
  • Contribuire

Demo

Suggerimento: esegui la scansione dei percorsi in robots.txt per ulteriore divertimento

URL di Krawl: http://demo.krawlme.com

Visualizza la dashboard http://demo.krawlme.com/das_dashboard

Cos'è Krawl?

Krawl è un server di inganno cloud‑native progettato per rilevare, ritardare e analizzare attaccanti malevoli, web crawler e scanner automatizzati.

Crea applicazioni web false realistiche piene di facili bersagli come pannelli di amministrazione, file di configurazione e credenziali false esposte per attirare e identificare attività sospette.
dashboard

Sprecando le risorse degli attaccanti, Krawl aiuta a distinguere chiaramente il comportamento malevolo dai crawler legittimi.

Include:

  • Pagine di Inganno Generate dall'AI: Lascia che gli attaccanti contribuiscano a generare la tua falsa superficie d'attacco vulnerabile
  • Pagine Spider Trap: Link casuali infiniti per sprecare le risorse dei crawler basate sul progetto spidertrap
  • Pagine di Login False: WordPress, phpMyAdmin, pannelli di amministrazione
  • Percorsi Honeypot: Pubblicizzati in robots.txt per catturare gli scanner
  • Credenziali False: Nomi utente, password e chiavi API dall'aspetto realistico
  • Integrazione Canary Token: Attivazione di avvisi esterni
  • Header del server casuali: Confondono gli attacchi basati sull'header e sulla versione del server
  • Dashboard in Tempo Reale: Monitora attività sospette
  • Wordlist Personalizzabili: Configurazione semplice basata su JSON
  • Iniezione Casuale di Errori: Simula il comportamento di un server reale

Puoi facilmente esporre Krawl insieme agli altri tuoi servizi per proteggerli da web crawler e utenti malevoli utilizzando un reverse proxy. Per maggiori dettagli, consulta la documentazione sul Reverse Proxy.
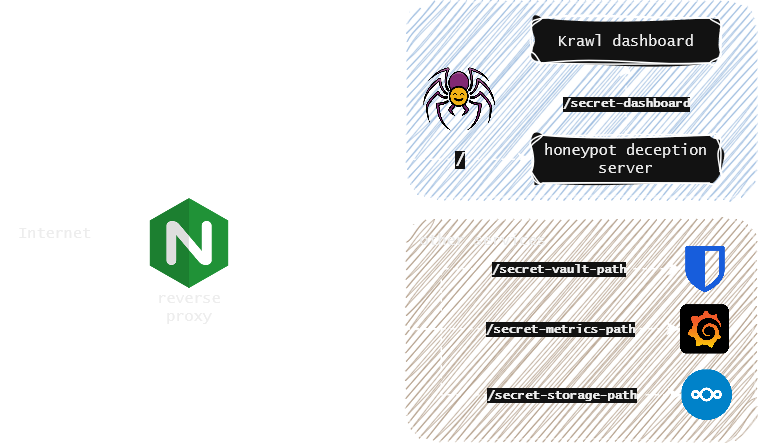
use case

Dashboard di Krawl

Krawl fornisce una dashboard completa, accessibile a un percorso segreto casuale generato all'avvio o a un percorso personalizzato configurato tramite KRAWL_DASHBOARD_SECRET_PATH. Questo mantiene la dashboard nascosta agli attaccanti che scansionano il tuo honeypot.

La dashboard è organizzata in sei schede:
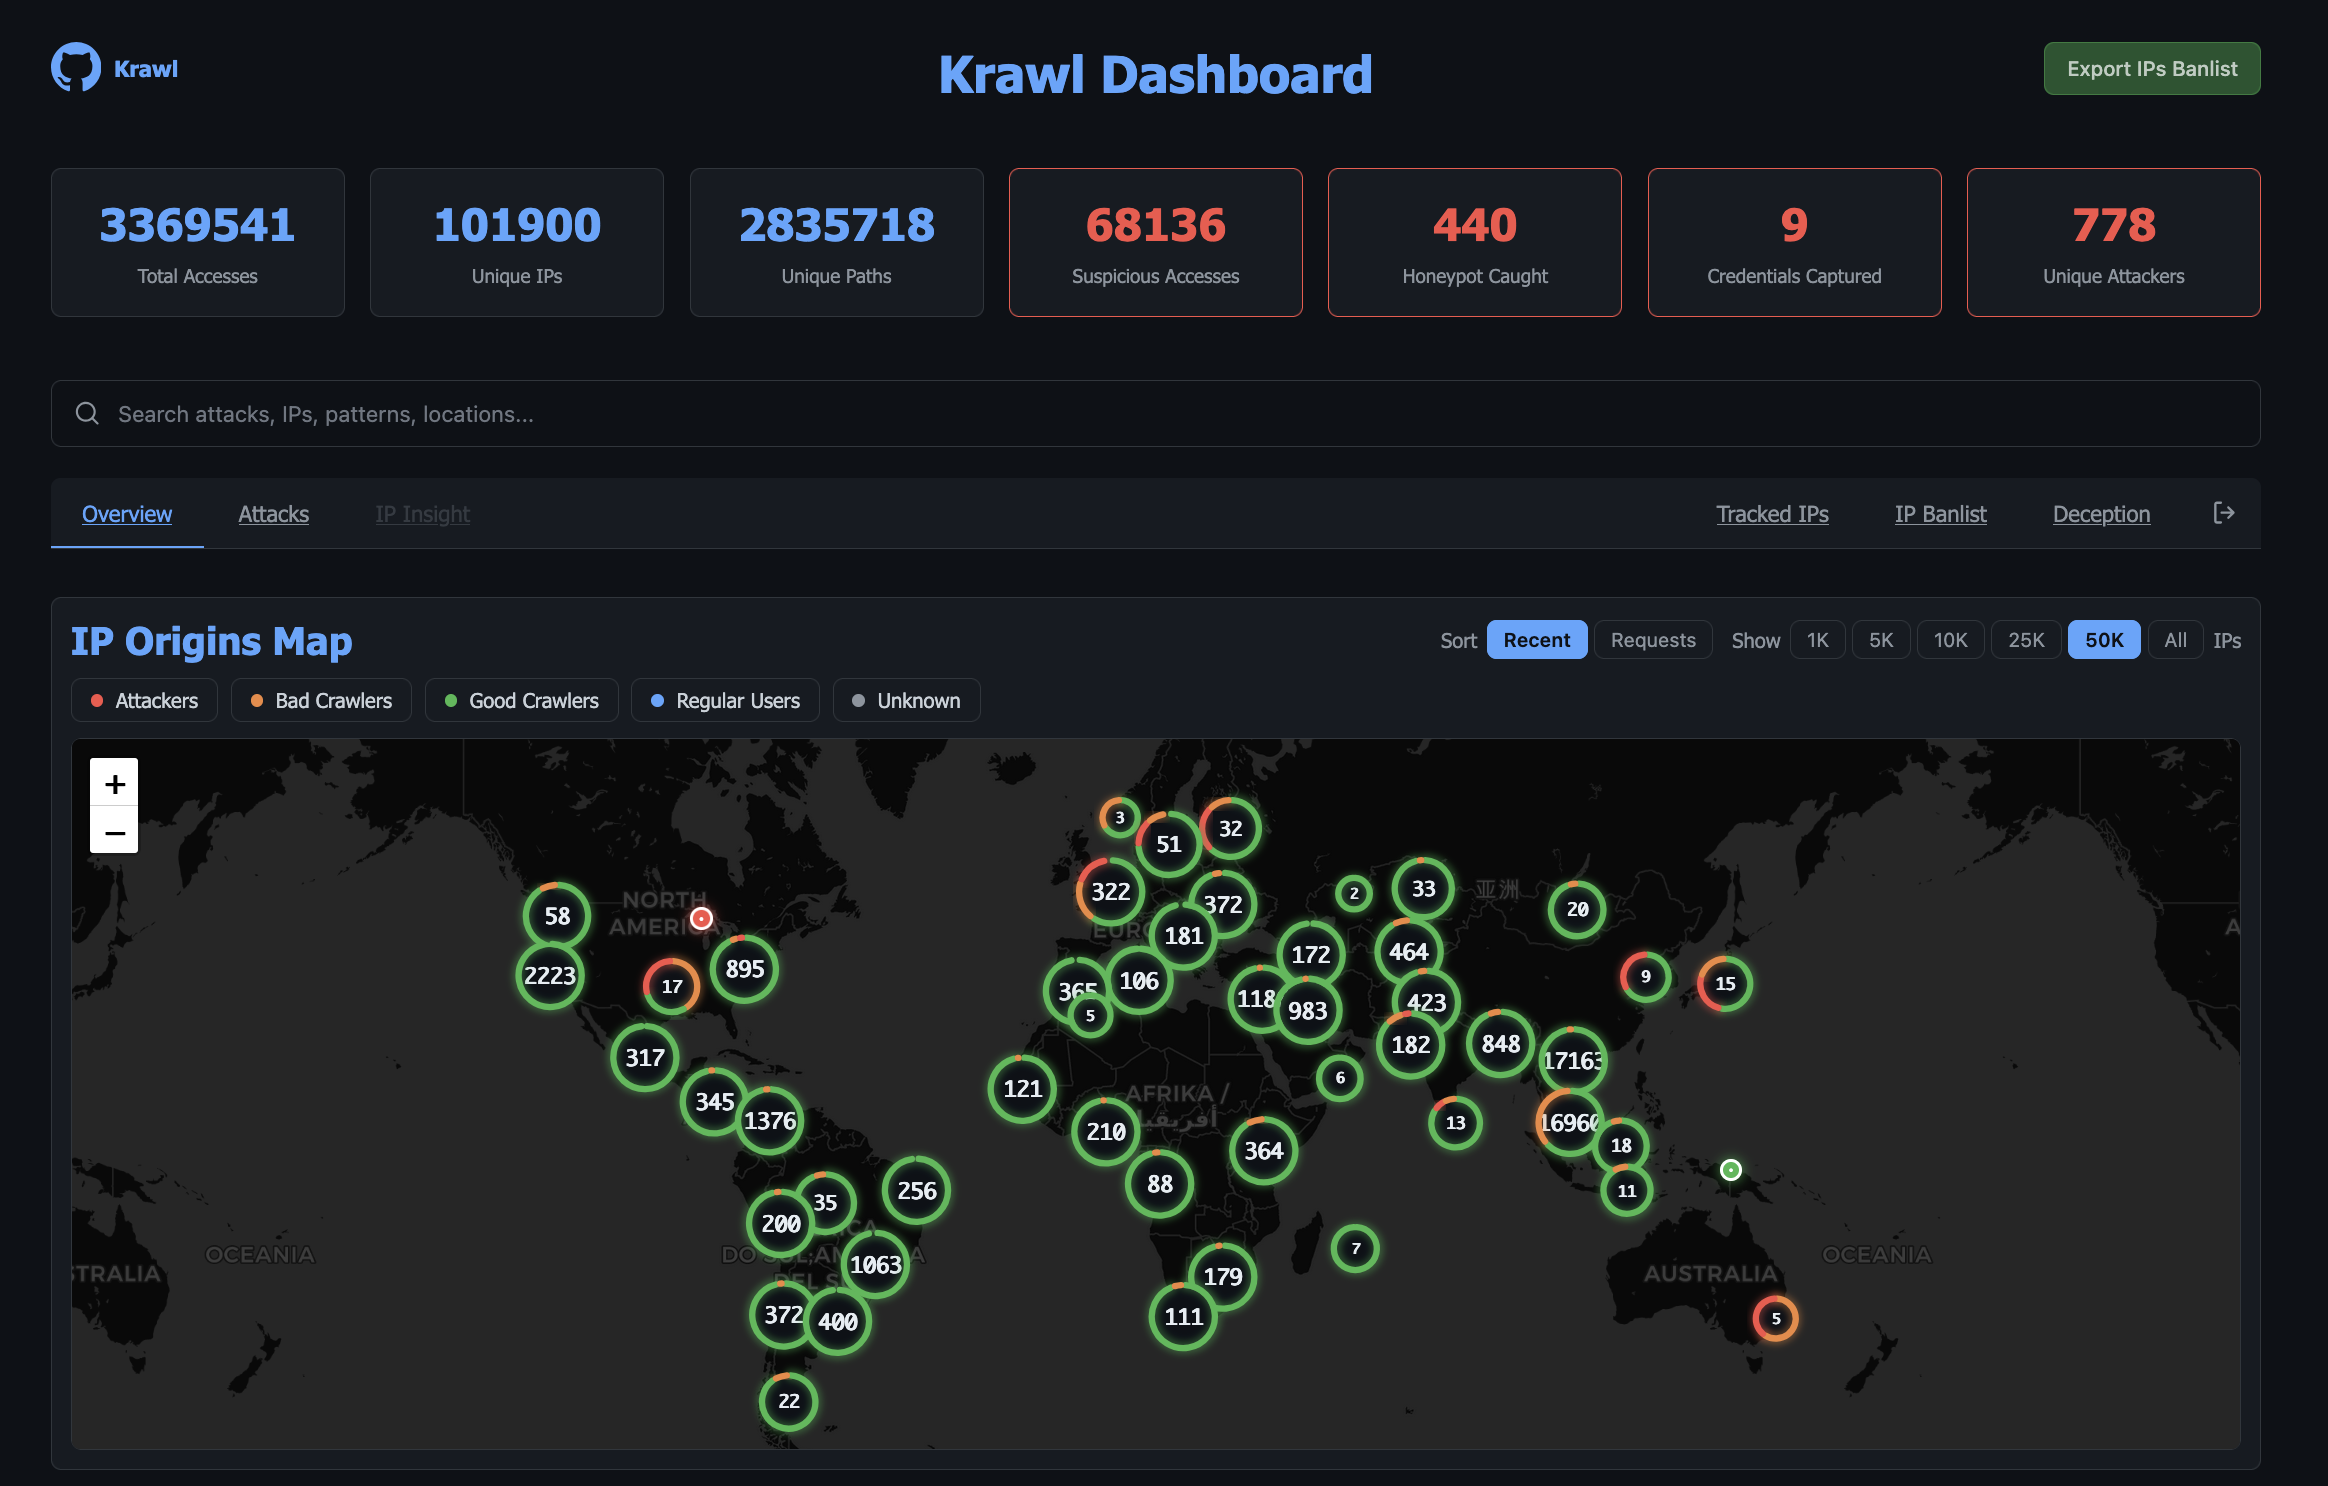
  • Panoramica: vista di alto livello dell'attività di attacco: una mappa interattiva delle origini IP, richieste sospette recenti e IP, User-Agent e percorsi più frequenti.

geoip

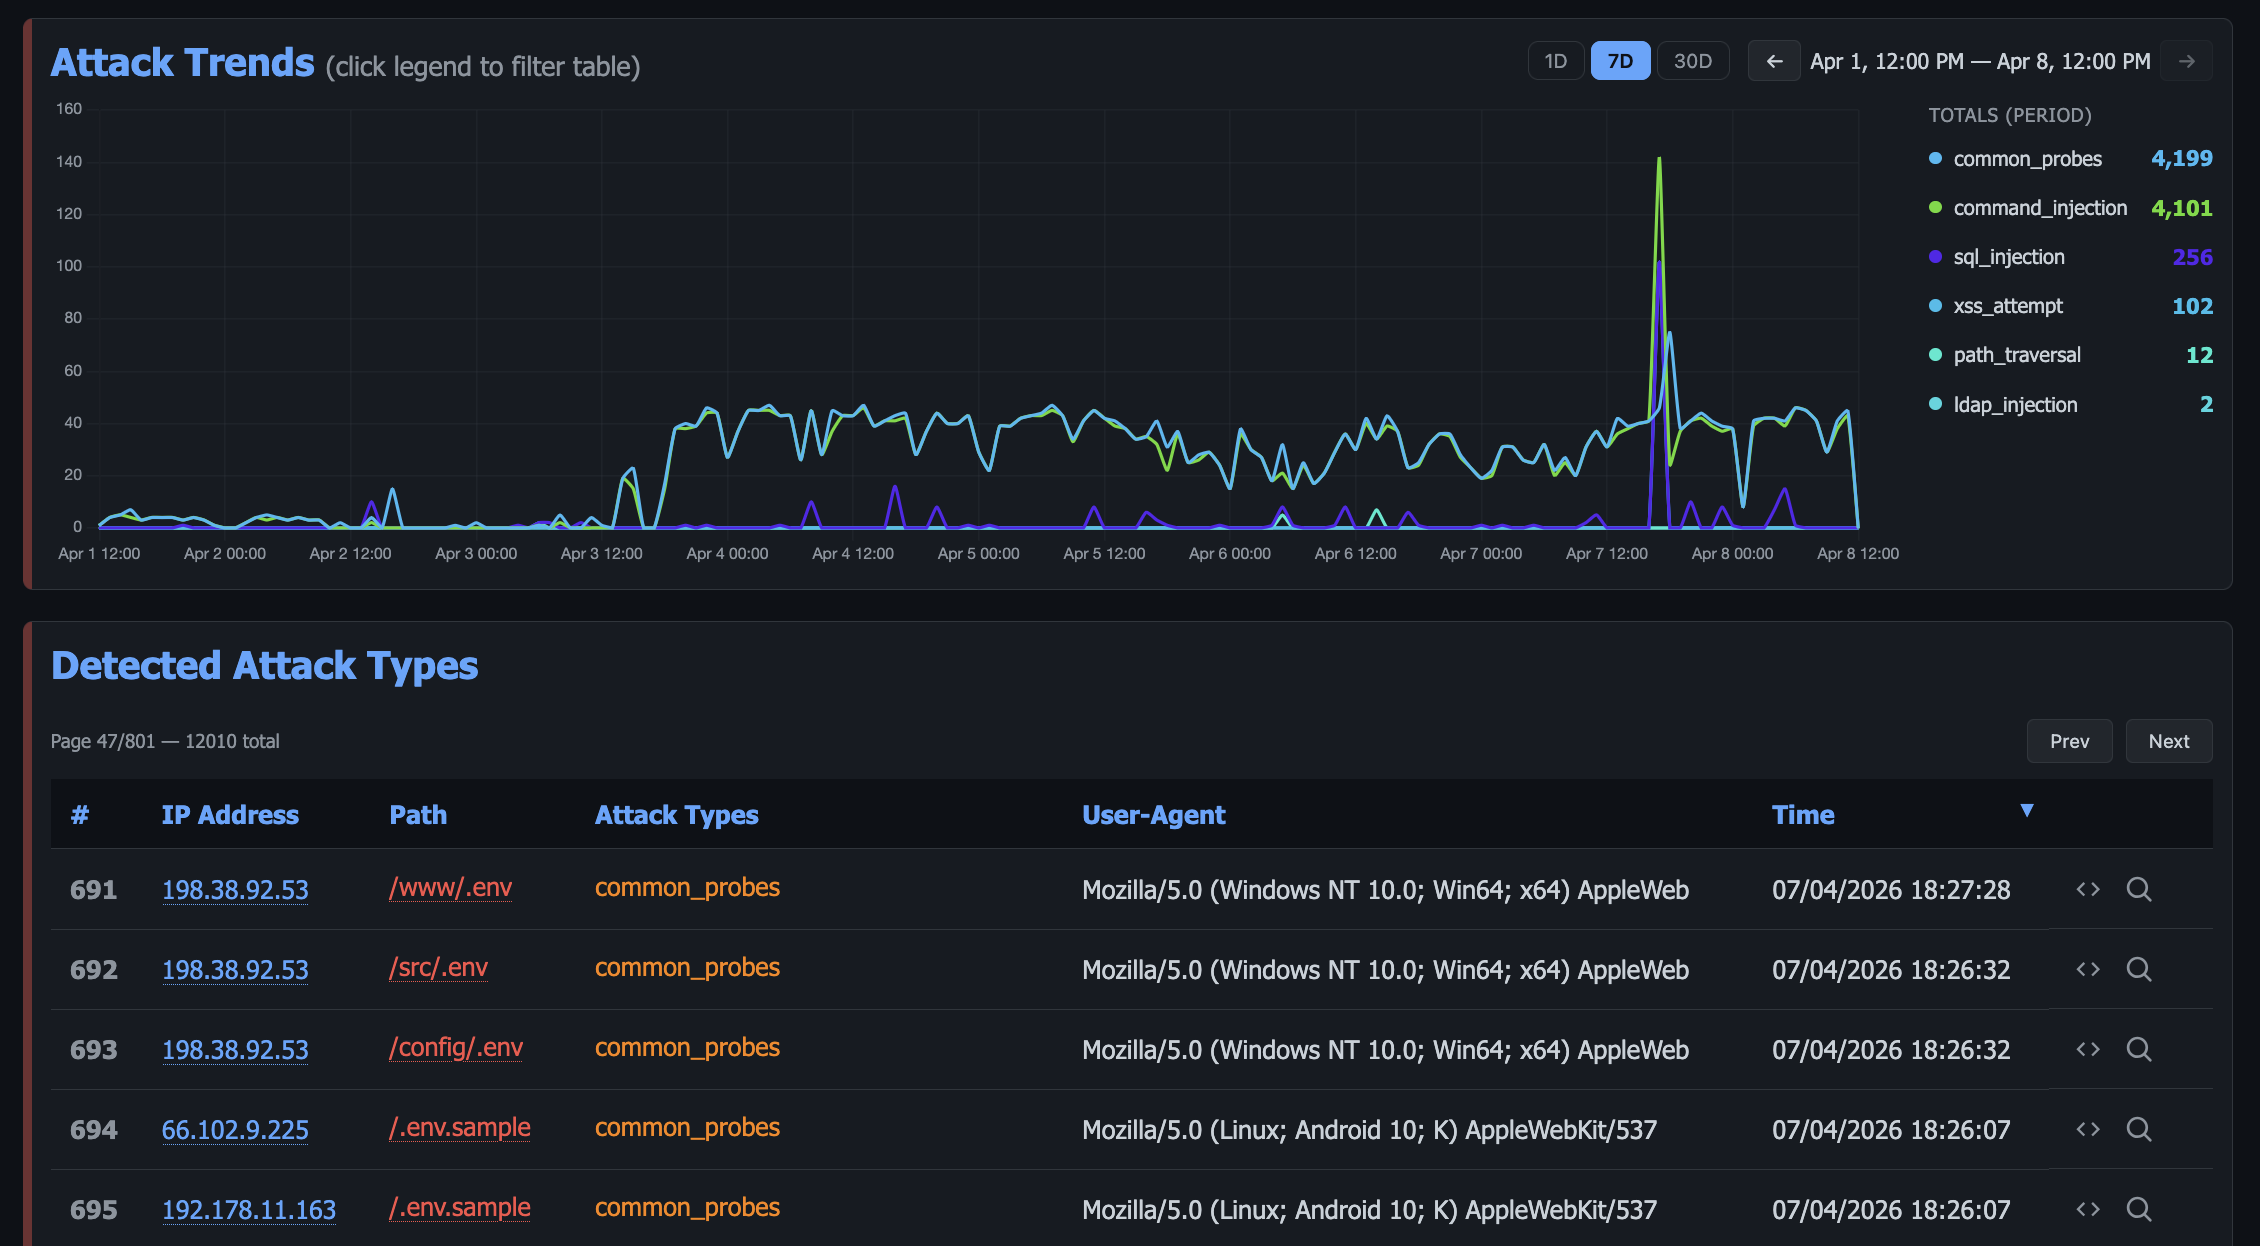
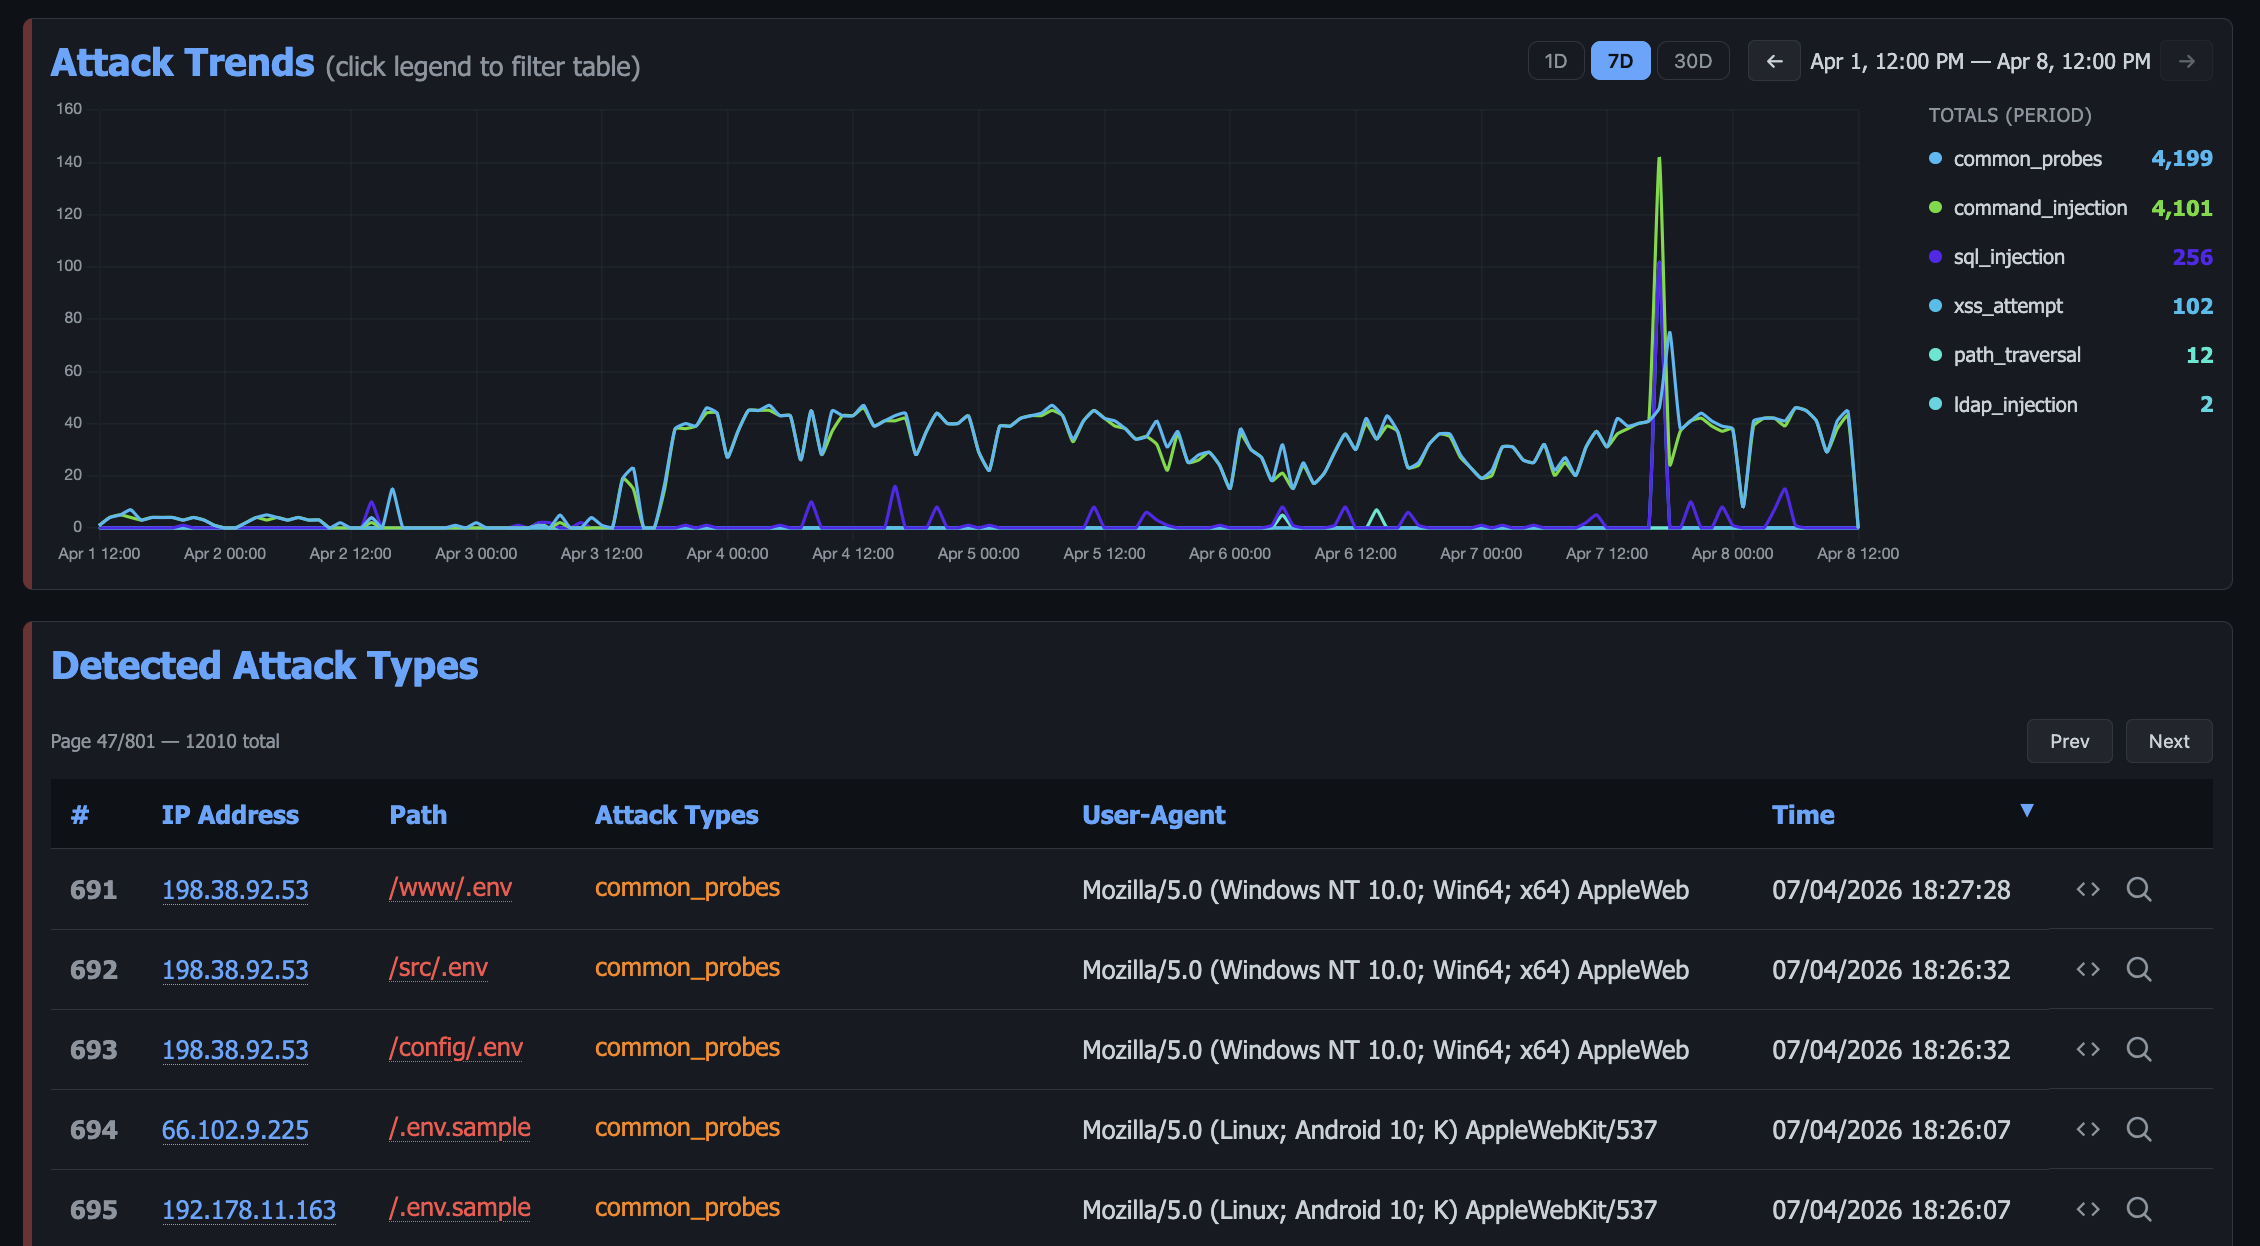
  • Attacchi: analisi dettagliata delle credenziali catturate, degli trigger degli honeypot e dei tipi di attacco rilevati (SQLi, XSS, path traversal, ecc.) con grafici e tabelle.

attack_types

  • Minacce: payload raggruppati in campagne tramite hash fuzzy TLSH, così una webshell e le sue varianti modificate vengono lette come un'unica campagna anziché come hit non correlate, con un indice di ogni file catturato.

  • Approfondimento IP: vista forense approfondita di un IP selezionato: geolocalizzazione, informazioni ISP/ASN, indicatori di reputazione, cronologia comportamentale, distribuzione dei tipi di attacco, cronologia dei referer, file e credenziali catturati e cronologia completa degli accessi.
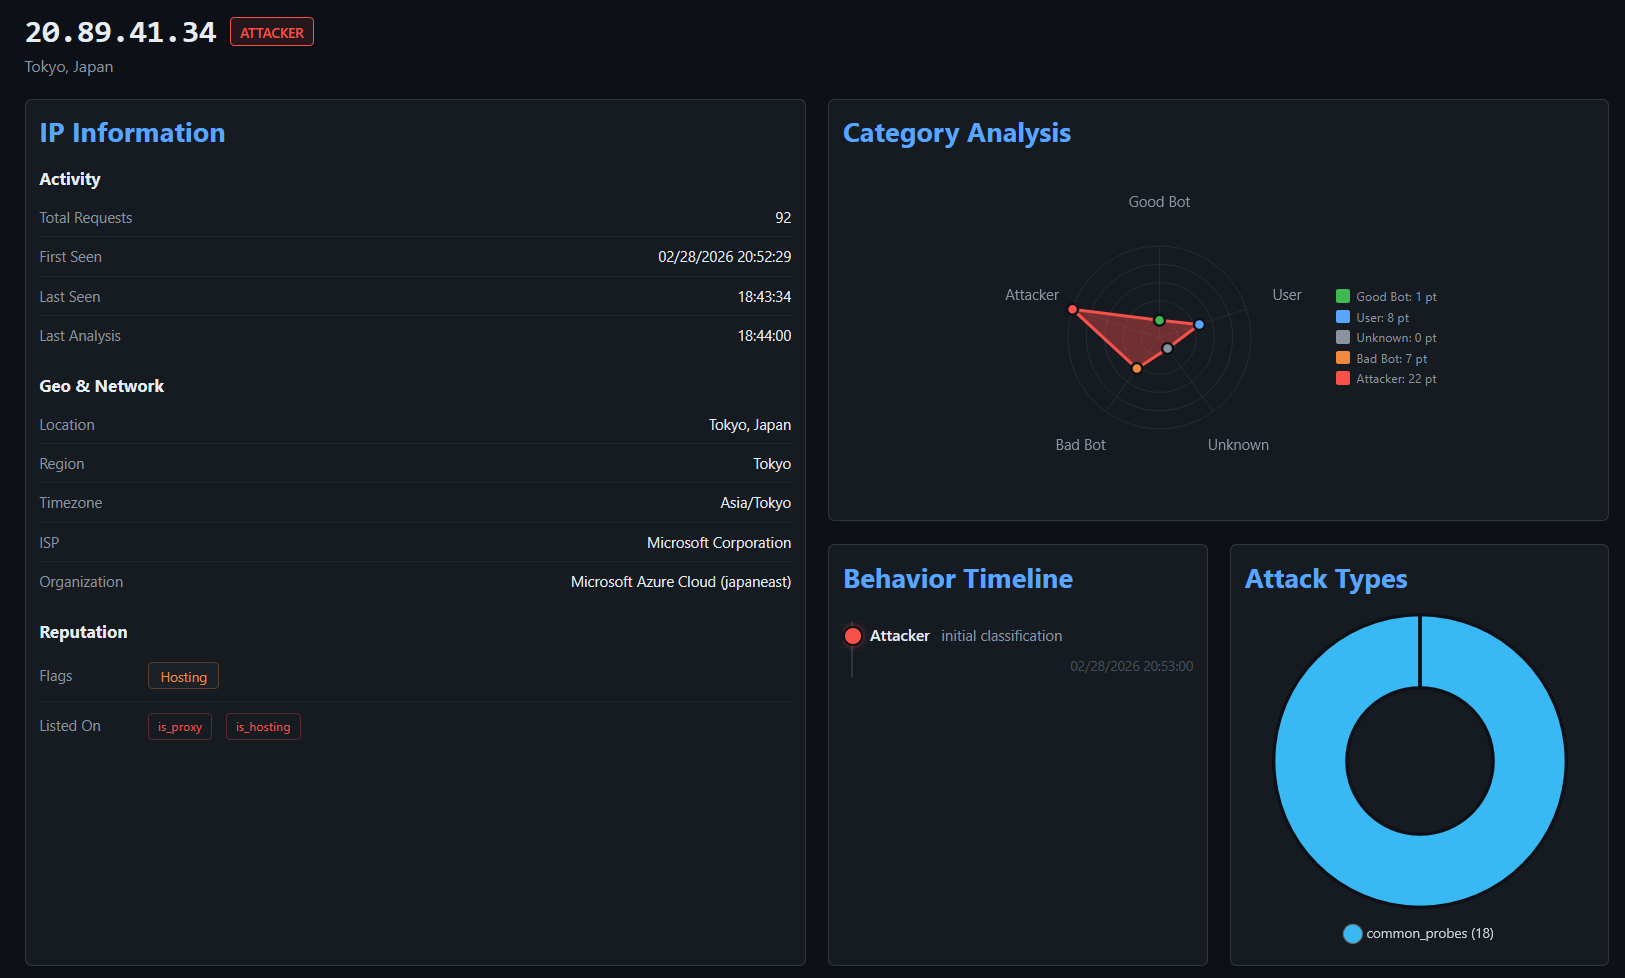
ipinsight

Inoltre, dopo l'autenticazione con la password della dashboard, diventano disponibili schede protette:

  • IP Tracciati: mantieni una watchlist di indirizzi IP che vuoi monitorare nel tempo.
  • Banlist IP: gestisci i ban degli IP, visualizza gli attaccanti rilevati ed esporta la banlist in formato raw o IPTables.
  • IP in Timeout: rivedi gli IP attualmente trattenuti nel tarpit ed esenta quelli che non dovrebbero esserlo.
  • Inganno: gestisci le pagine generate dall'AI, esportale o importane di nuove.
  • Webhook: inoltra i ban a CloudFlare e ad altri firewall.

Le icone nell'intestazione aprono la documentazione API, l'esportazione della banlist e un pannello delle impostazioni che mostra la configurazione in esecuzione e una pagina di manutenzione per eseguire attività pianificate su richiesta.

Per maggiori dettagli, consulta la documentazione della Dashboard.

Modalità di Deployment

Krawl supporta due modalità di deployment, controllate dall'impostazione mode in config.yaml o dalla variabile d'ambiente KRAWL_MODE.

StandaloneScalabile
DatabaseSQLite (modalità WAL)PostgreSQL
CacheDizionario Python in memoriaRedis (TTL multi-livello)
Repliche1 (istanza singola)1+ (scalabilità orizzontale)
Dipendenze esterneNessunaPostgreSQL + Redis
Ideale perSviluppo, homelab, <500k richiesteProduzione, HA, >500k richieste
Scarica lo strumento