
 #1
Strumenti per tecniche di evasione container, escalation dei privilegi e test di evasione sandbox.
Raccomandato da Kitploit
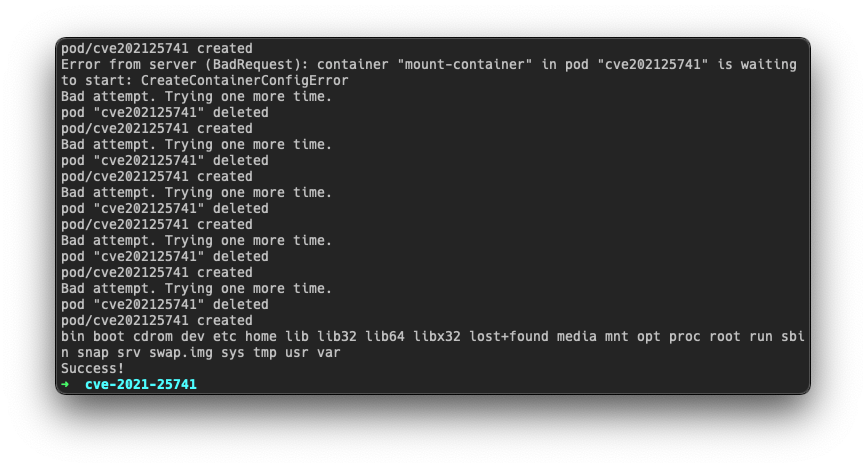
 betep0k/cve-2021-25741
Exploit per la vulnerabilità CVE-2021-25741 di Kubernetes che consente il mount del filesystem host nei pod tramite una race condition, con script di…
 chenaotian/cve-2022-0492
Analisi tecnica dettagliata ed exploit funzionante per CVE-2022-0492, fuga dal container del kernel Linux tramite cgroup release_agent, con…
 bgeesaman/subpath-exploit
Writeup di CVE-2017-1002101 con esempio di "exploit"/escape
 greyorder/cve-2021-21978
CVE-2021-21978 exploit
 masasron/copyescape-cve-2026-17106
Repository PoC per il post del blog CopyEscape: Come assumere il controllo degli host Docker con docker cp
 qi4l/cve-2026-31431-container-escape
Proof-of-concept di sfruttamento della fuga dal container che prende di mira CVE-2026-31431 in runC, dimostrando l'escalation dei privilegi e la…
 nccgroup/insject
insject è uno strumento per sondare i container. Consente di eseguire un comando arbitrario in un container o in qualsiasi combinazione di namespace…
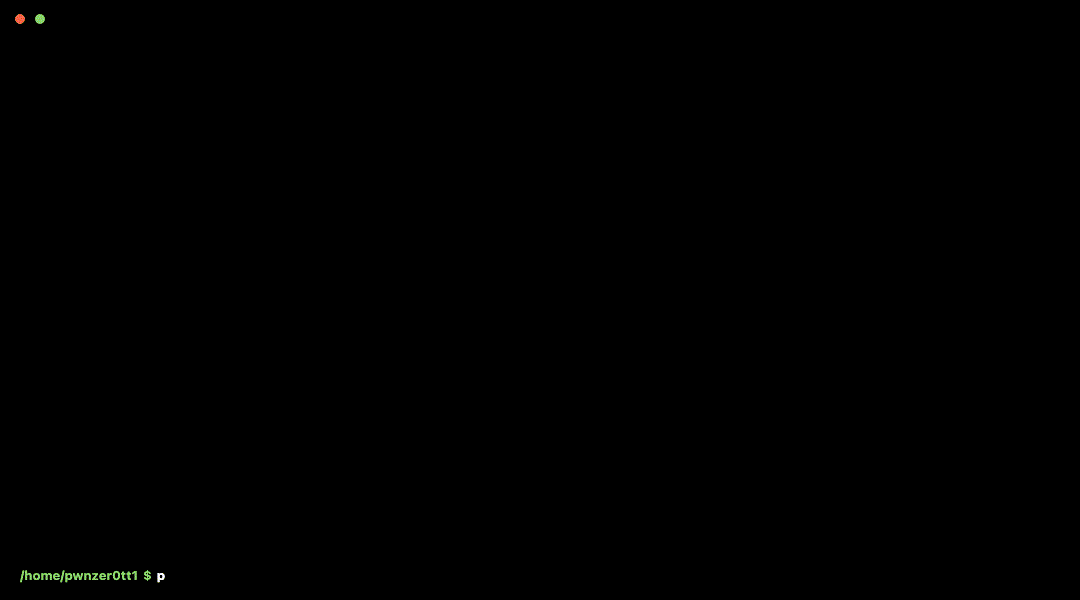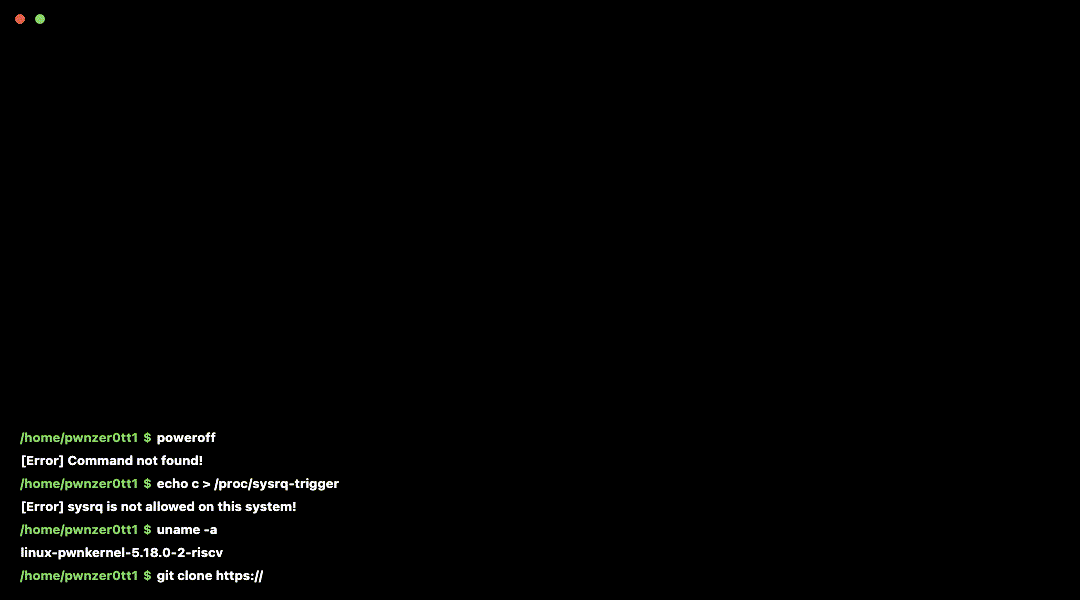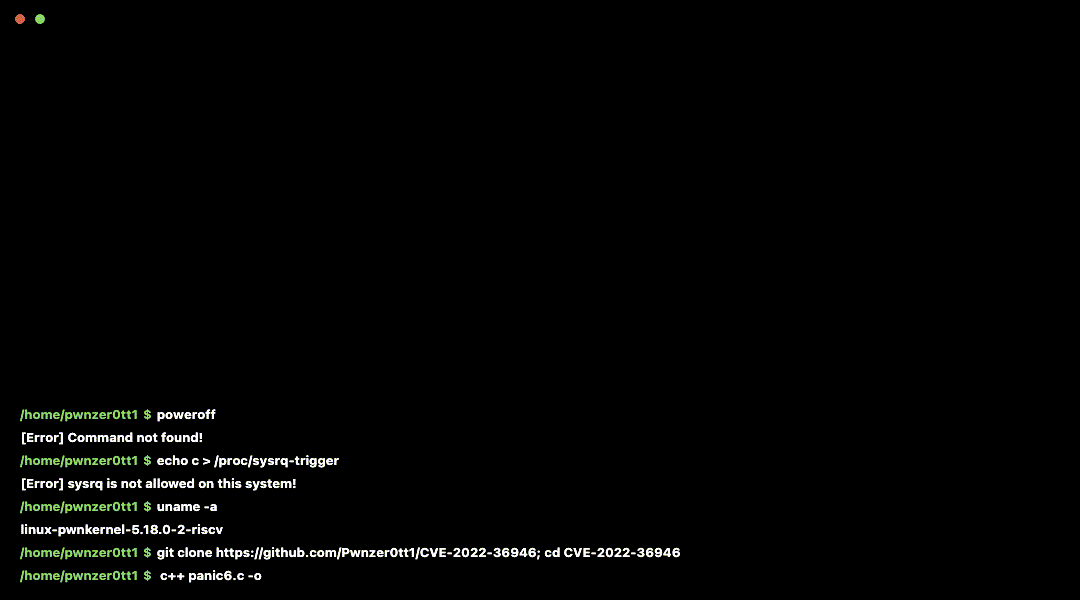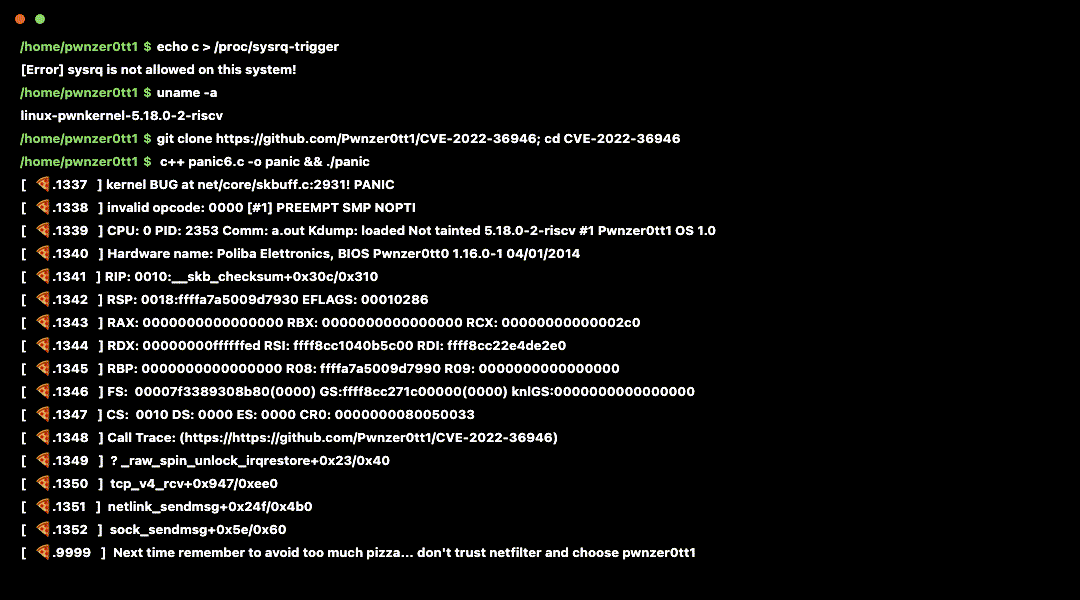 pwnzer0tt1/cve-2022-36946
CVE-2022-36946 panic del kernel linux in netfilter_queue
 sgkdev/ptrace_may_dream
CVE-2026-31431-killed page-cache exploit — esecuzione di codice in container che condividono lo stesso layer dell'immagine
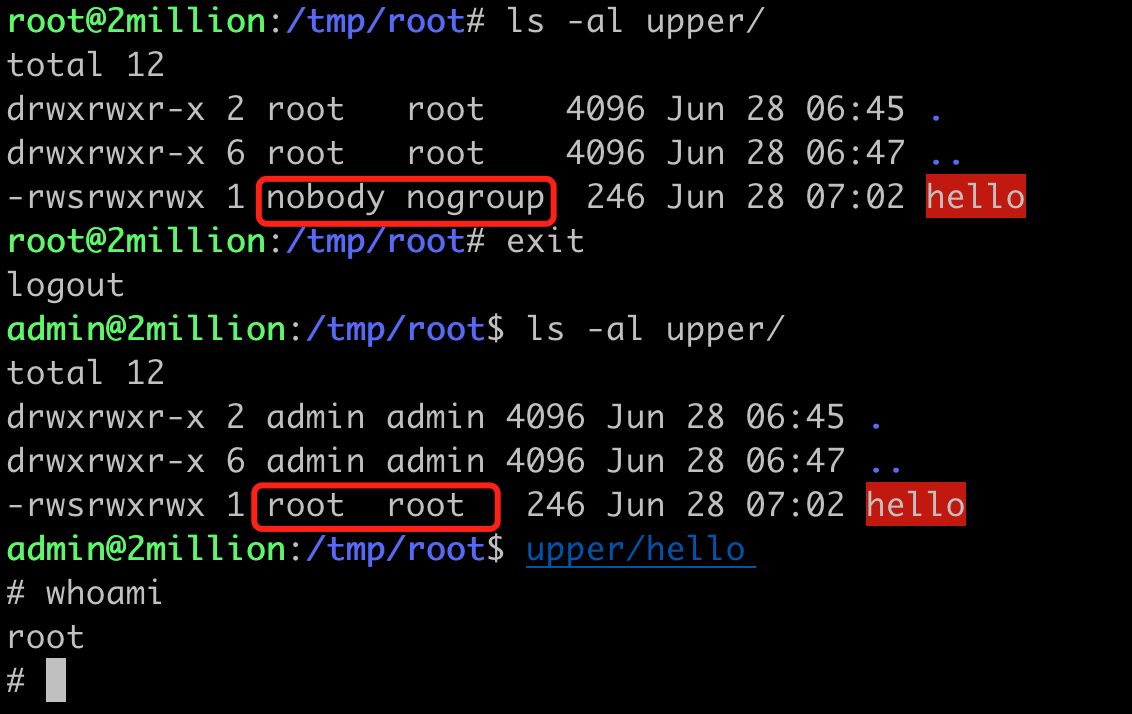 fanxiaoyao66/cve-2023-0386
L'exp e l'analisi di CVE-2023-0386 molto semplici. Usa C e sh.
 jas502n/cve-2019-5736
Exploit per CVE-2019-5736: fuga dal contenitore runc che sovrascrive il binario docker-runc dell'host con un payload, attivato tramite docker exec.
 nccgroup/abstractshimmer
Prova di concetto per CVE-2020-15257 in containerd.
 sofianehamlaoui/cve-2022-0492-checker
Uno script per verificare se un ambiente container è vulnerabile a fughe di container tramite CVE-2022-0492.
 spiralbl0ck/cve-2023-1206-cve-2025-40040-cve-2024-49882
3 catene di bug del kernel Linux per realizzare un'app di comunicazione sicura utilizzando un canale laterale per stabilire la chiave e creare un…
 jpts/cve-2025-23266-poc
Exploit proof-of-concept per CVE-2025-23266 (NVIDIAScape) che mira al runtime contenitori AI NVIDIA. Dimostra la fuga dal contenitore tramite una…
 securityronin/memory-forensic
Esamina qualsiasi memory dump. Trova ciò che è nascosto. Analisi forense del kernel Linux + Windows da un singolo binario Rust statico — nessun…
 ricterz/pie-stack-clash-cve-2017-1000253
Demo di CVE-2017-1000253 in un container
 agppp/cve-2019-5736-poc
getshell test








