

Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
subpath-exploit — Writeup di CVE-2017-1002101 con esempio di "exploit"/escape | Kitploit

Strumenti/GitHubGitHub/bgeesaman/subpath-exploit
Analisi delle VulnerabilitàExploitSicurezza CloudApprendimento e FormazioneEscape dal ContainerLab e Pratica
GitHubbgeesaman/subpath-exploit

subpath-exploit

Writeup di CVE-2017-1002101 con esempio di "exploit"/escape

Vedi Repository
342308 anni faRevisionato da Kitploit
Sito web
Condividi

Esempio di fuga da Kubernetes tramite CVE-2017-1002101

Descrizione

Dopo aver letto del problema e aver seguito questa guida, ho voluto approfondire un po' la cosa. Questo repository contiene un paio di deployment di pod e script shell di supporto che dimostrano il meccanismo di attacco nel modo più semplice possibile, così che amministratori e operatori Kubernetes possano comprendere appieno la gravità e i potenziali rischi. Devi essere un utente autenticato o poter controllare lo spec/template di un pod al momento della creazione, quindi questa fuga non è probabile che avvenga in forma anonima, a meno che non venga combinata con altri attacchi come questo.

Spiegazione rapida

Quando il Kubelet monta un volume/secret/configmap, ecc., segue erroneamente i symlink all'interno del volume verso posizioni fuori dall'ambito dovuto. Poiché il Kubelet gira come root, ciò significa che può essere ingannato facendogli montare parti privilegiate del filesystem dell'host all'interno del container di un pod non privilegiato.

Il mio approccio è stato usare un singolo pod con due container "normali". Un container crea il symlink a / o /home/ubuntu e l'altro entra in crash loop finché l'operazione non riesce (forzando il rimontaggio del volume e seguendo quel percorso di symlink), consentendo all'utente di eseguire exec nel secondo container e accedere al punto di mount.

Esecuzione rapida

Nota: questi esempi funzionano senza modifiche su un host Ubuntu 16.04, ma possono essere facilmente adattati ad altre configurazioni.

  1. Esamina i file nel repository prima di eseguire qualsiasi cosa.
  2. Esegui ./run-as-root.sh se il tuo cluster è abbastanza "standard".
  3. Esegui ./run-as-root-no-chroot.sh o ./run-as-user-1000.sh per altre varianti.
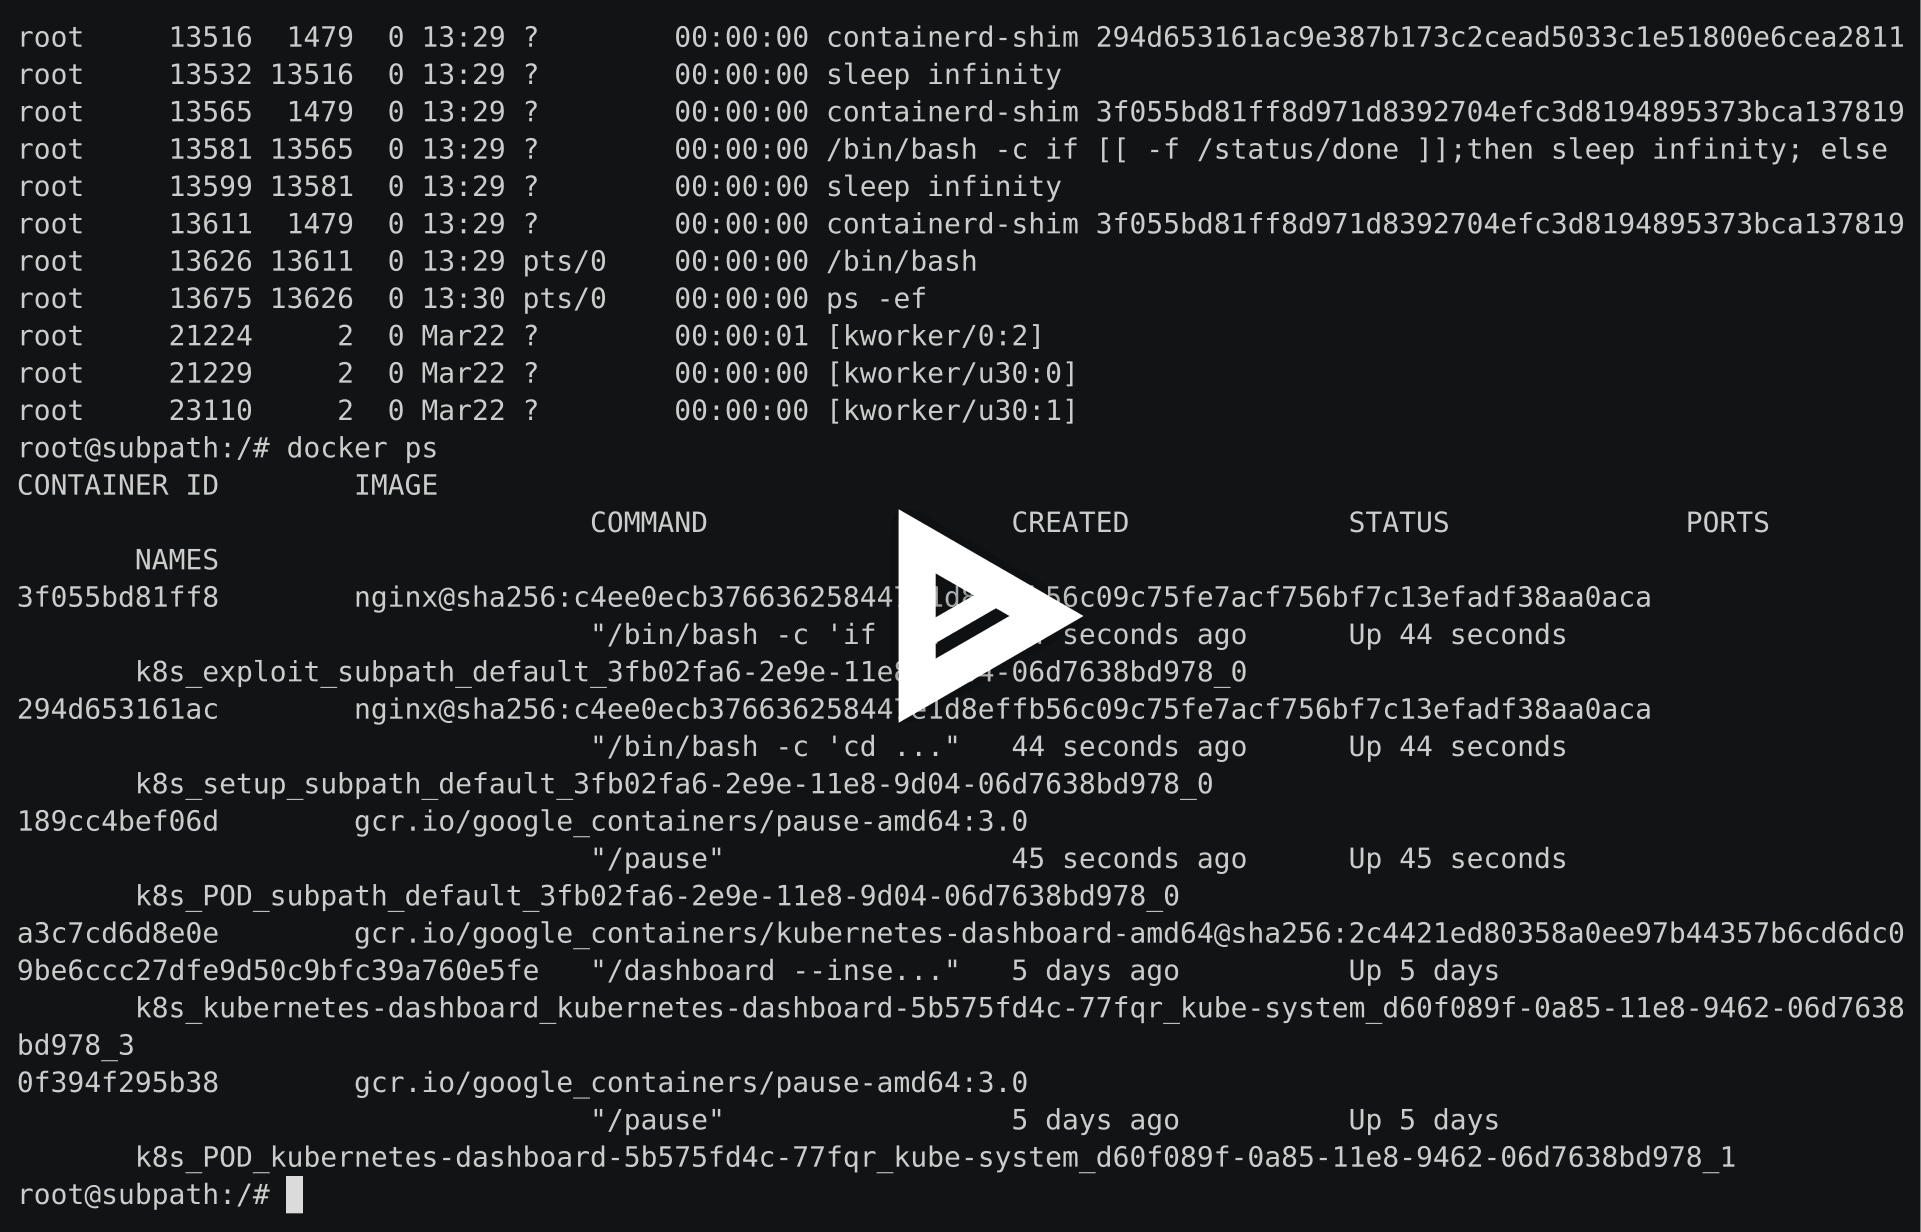
asciicast

Strategia di mitigazione

È davvero una situazione "must-patch". Purtroppo, le soluzioni alternative elencate qui non sono particolarmente pratiche per la maggior parte delle persone. Quasi tutte le versioni precedenti sono vulnerabili.


Riferimenti

  • https://github.com/kubernetes/kubernetes/issues/60813
  • https://nvd.nist.gov/vuln/detail/CVE-2017-1002101
  • https://www.twistlock.com/2018/03/21/deep-dive-severe-kubernetes-vulnerability-date-cve-2017-1002101/
Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    837
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    536
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    424
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    355
  • 5

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    294
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    276

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →




