
 #1
Strumenti per tecniche di evasione container, escalation dei privilegi e test di evasione sandbox.
Raccomandato da Kitploit

 bishopfox/asminject
Fork pesantemente modificato del progetto dlinject di David Buchanan. Inietta payload di assembly arbitrario (o binari precompilati) direttamente nei…
 markakd/container_escape
Container escape proof-of-concept exploits for CVE-2026-80521 and CVE-2026-52910, with a disposable QEMU/Ubuntu VM harness for safe PoC execution.
 twistlock/runc-cve-2019-5736
CVE-2019-5736 POCs
 eshlomo1/cloudsec
Padroneggia l'arte dell'exploitation cloud. Una risorsa specializzata per ricercatori di sicurezza offensiva e red teamer focalizzata sulla…
 sgkdev/page_inject
CVE-2026-31431-killed page-cache exploit — esecuzione di codice nei container che condividono lo stesso layer dell'immagine
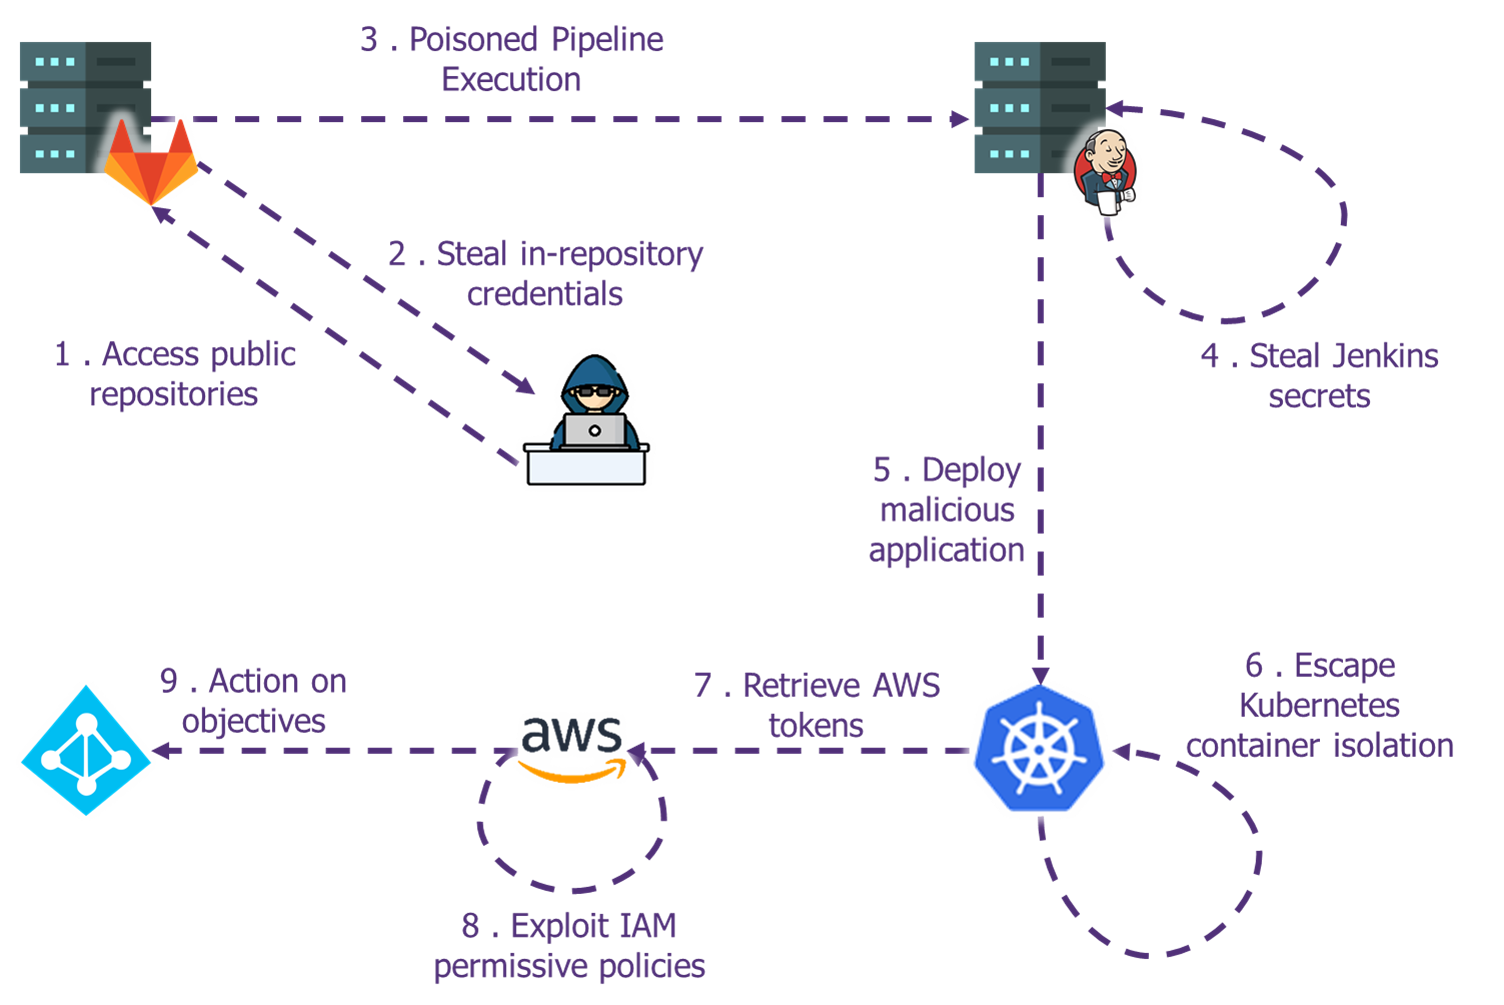 wavestone-cdt/defcon-cicd-pipelines-workshop
Workshop pratico sulla sicurezza delle pipeline CI/CD con lab Terraform, sfruttamento di AWS, fuga da Kubernetes ed esercizi di backdooring degli…
 veritas501/pipe-primitive
Una primitiva di exploit nel kernel Linux ispirata a DirtyPipe
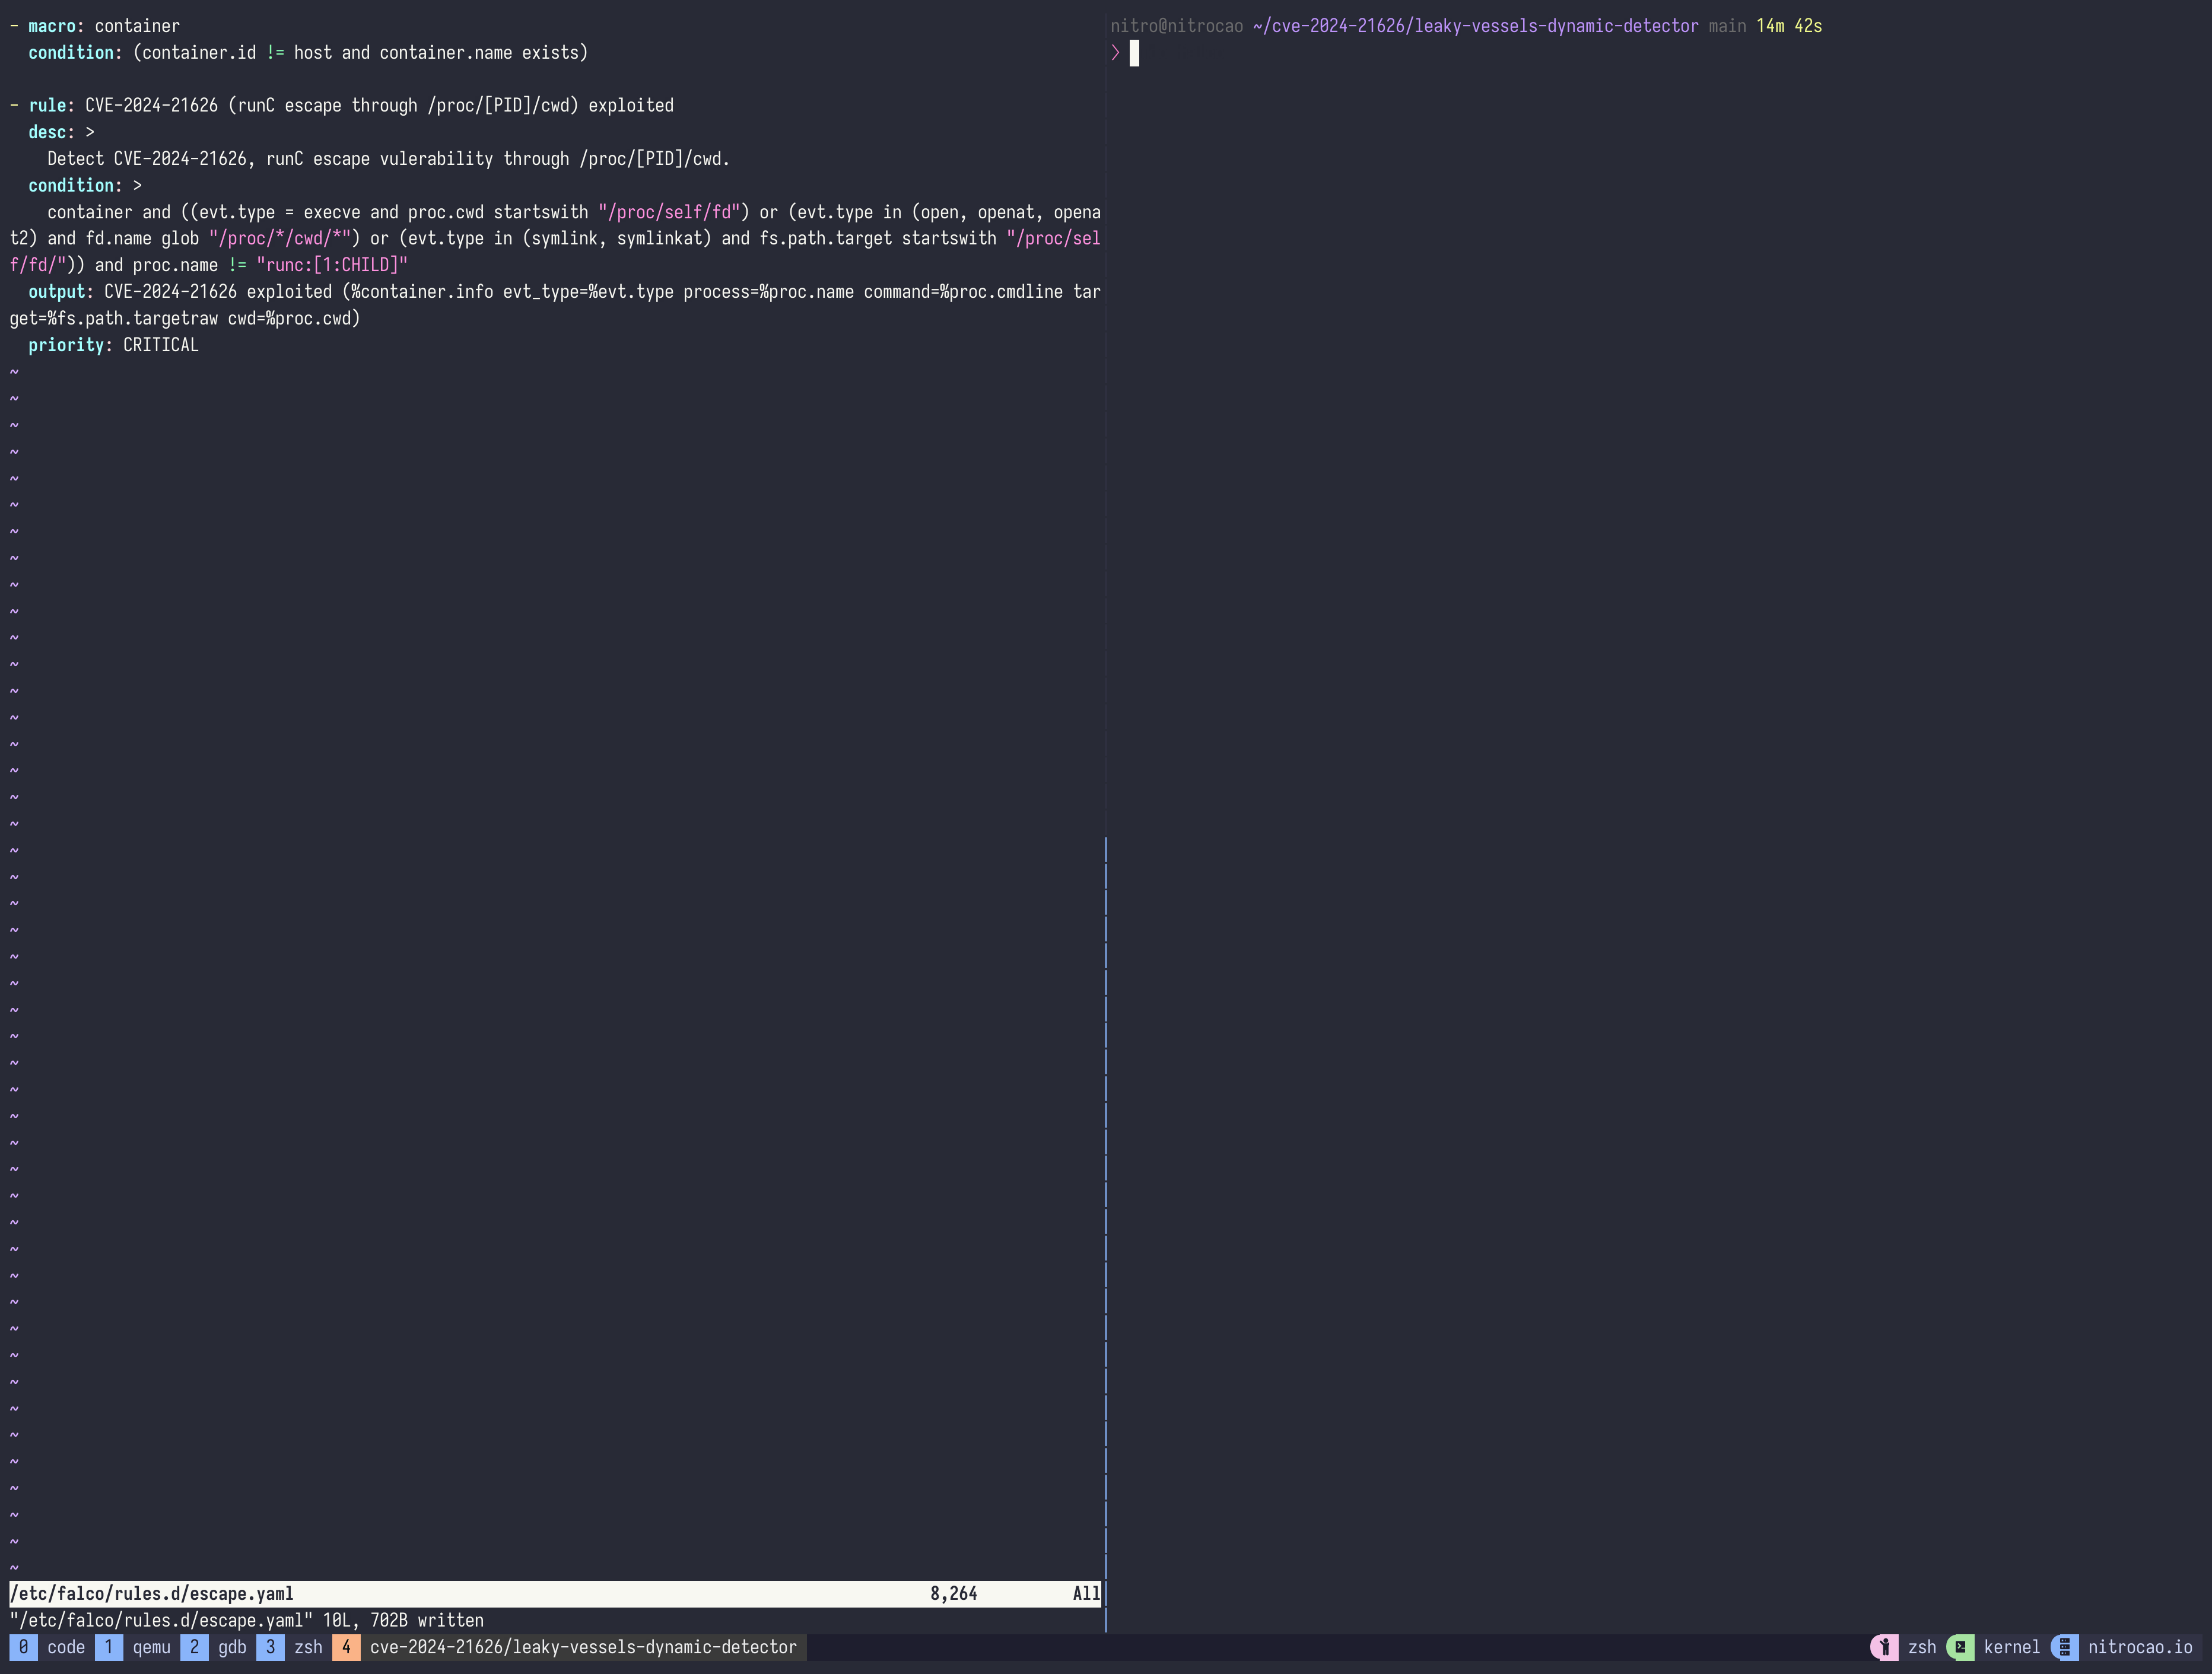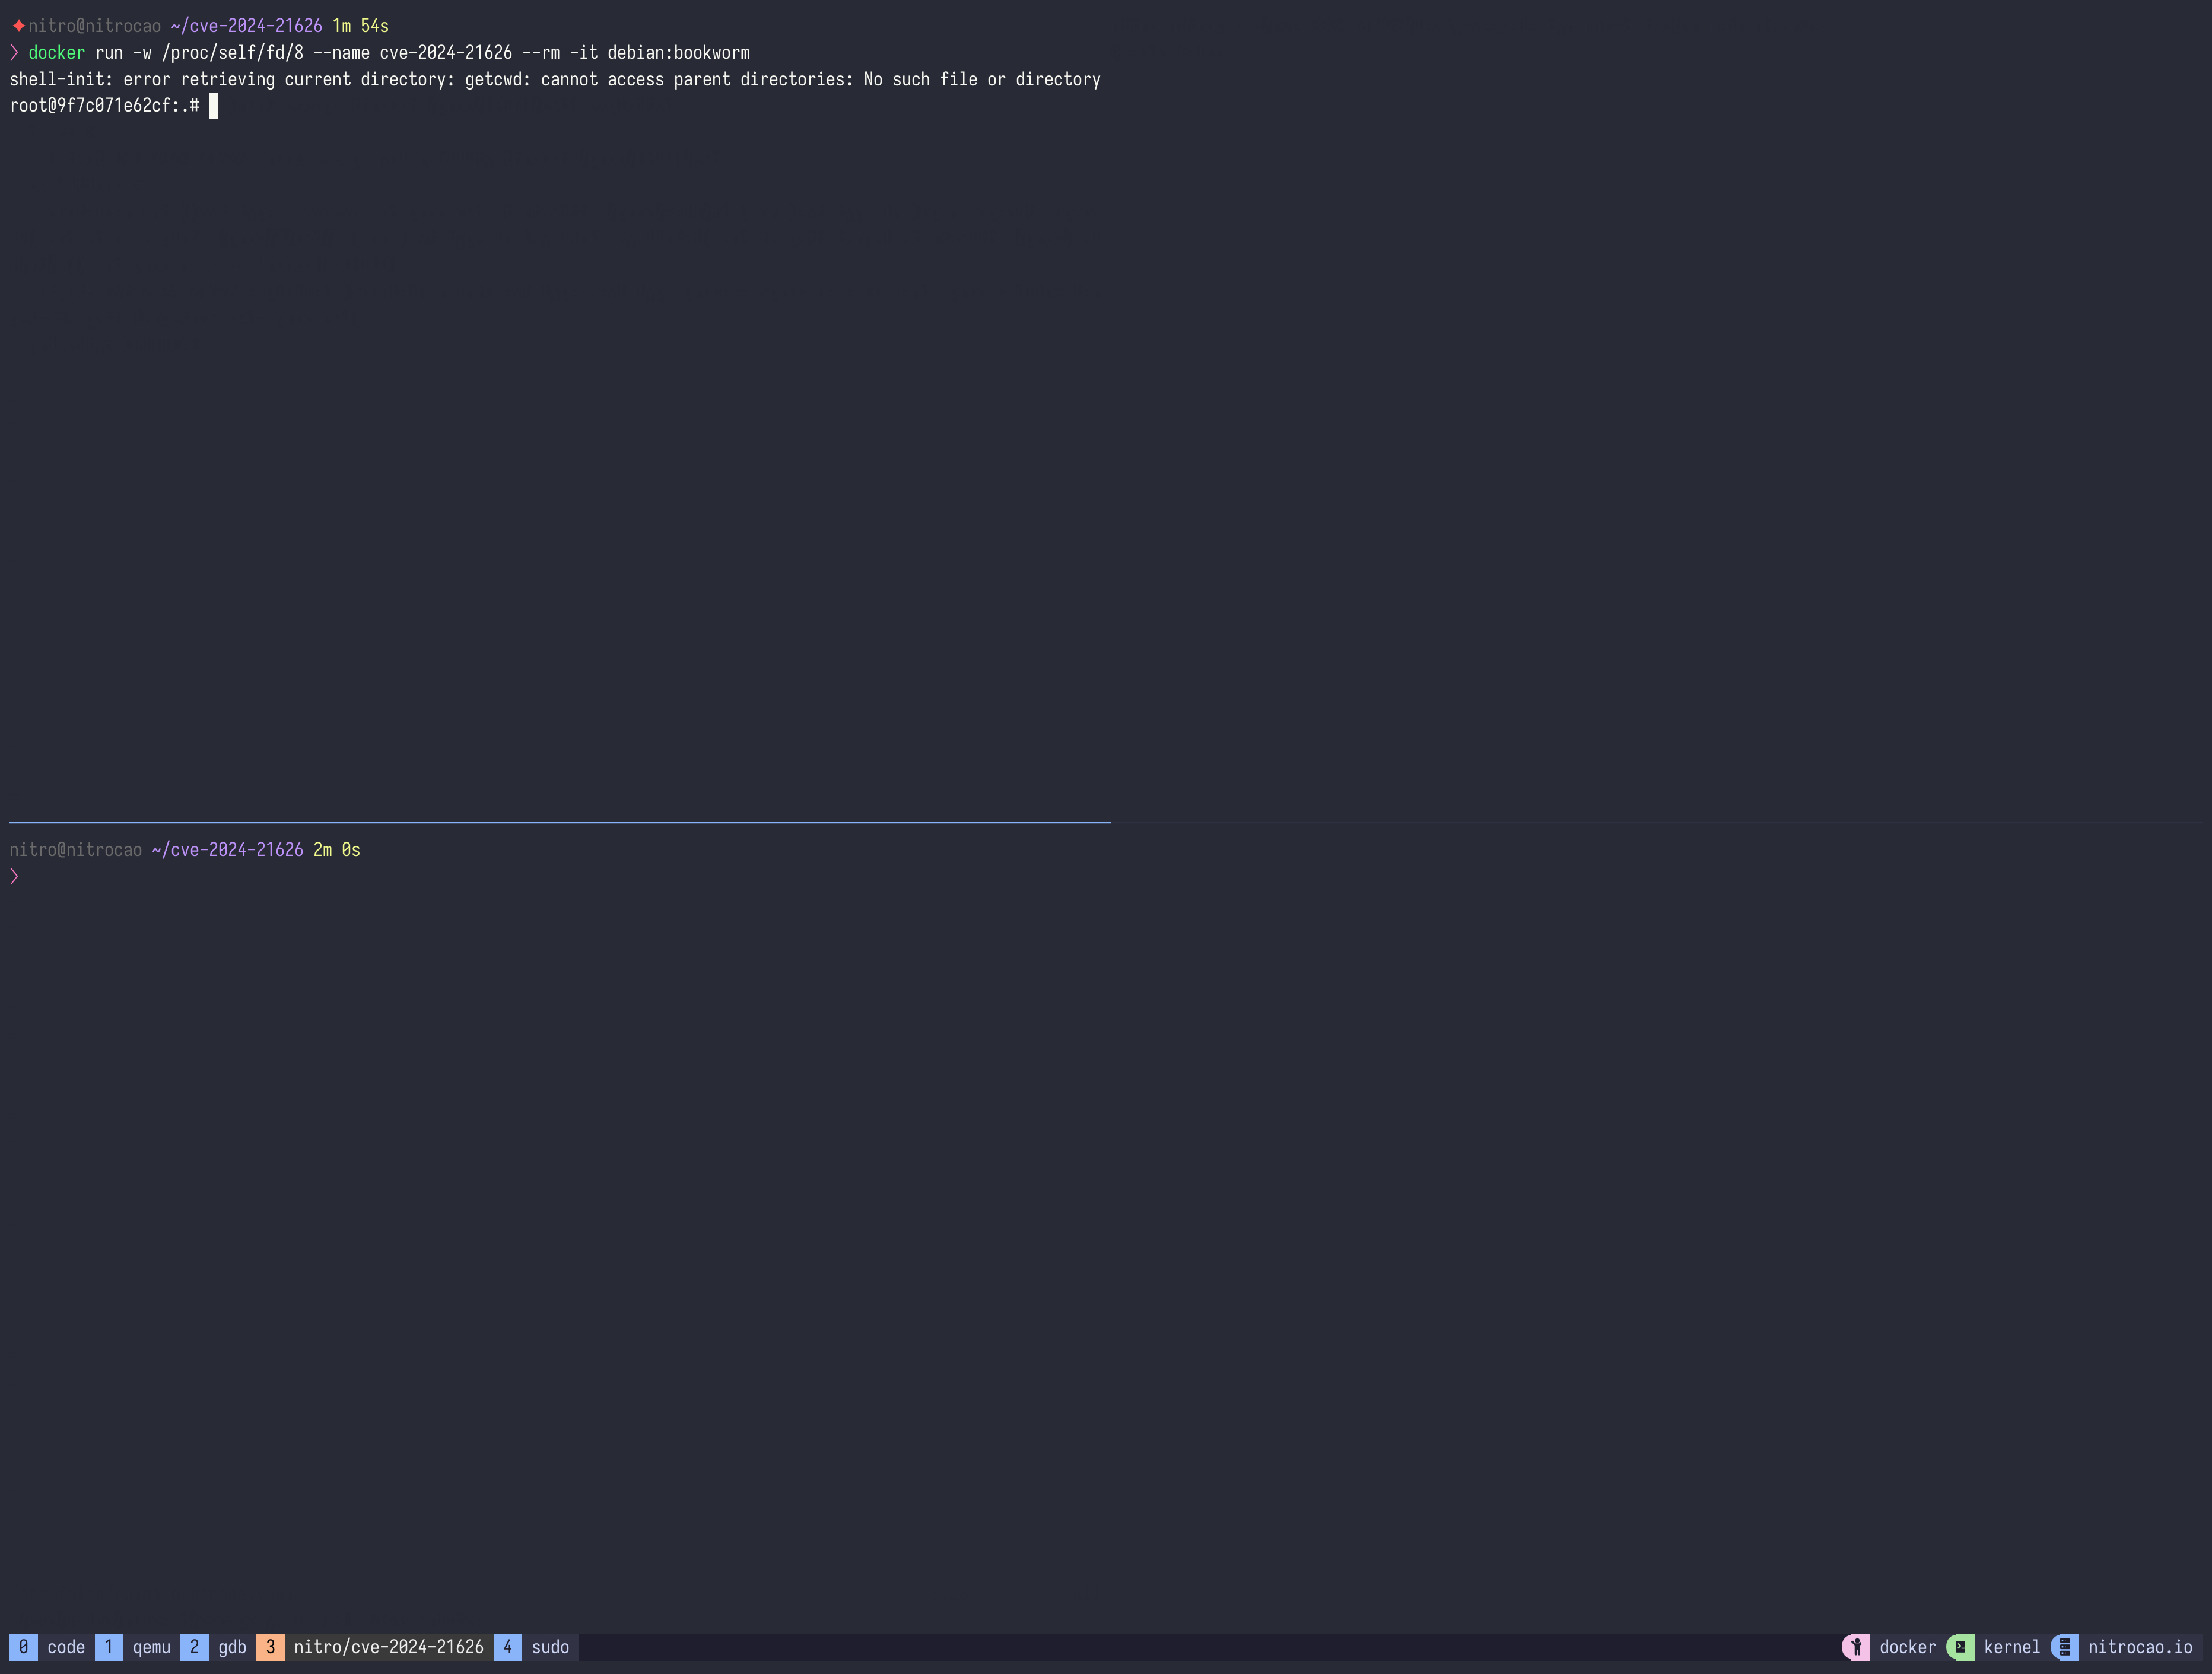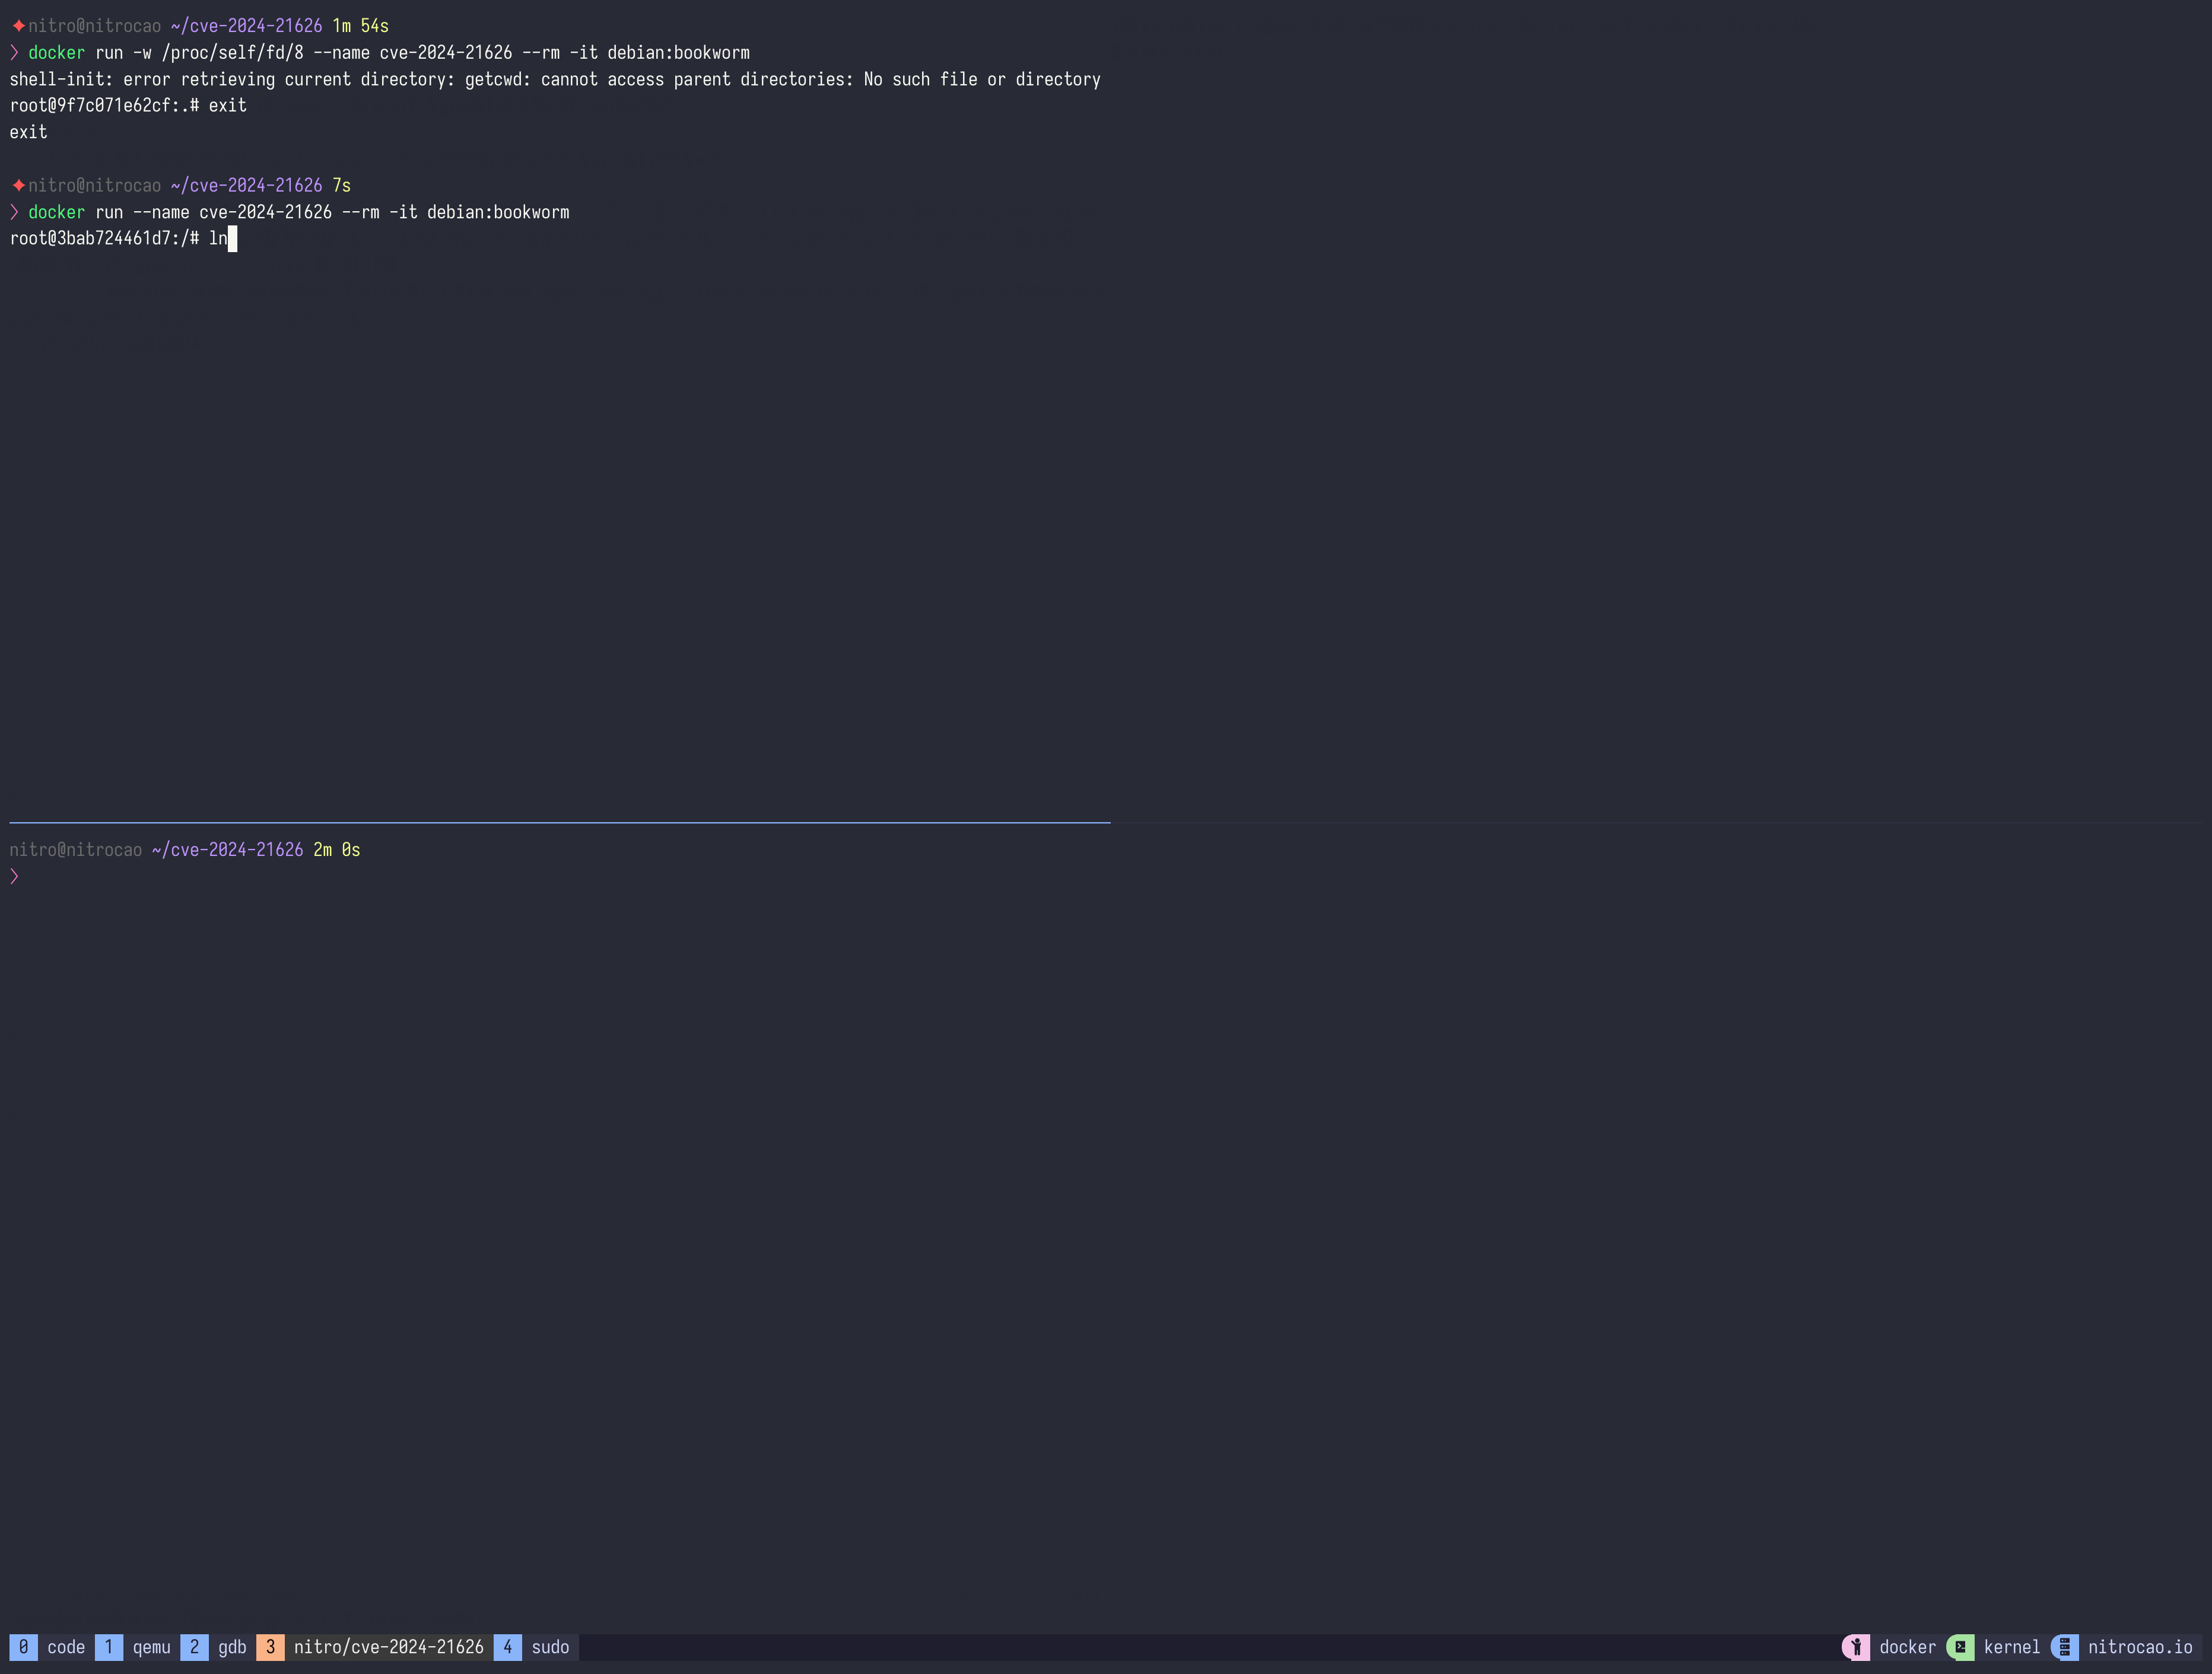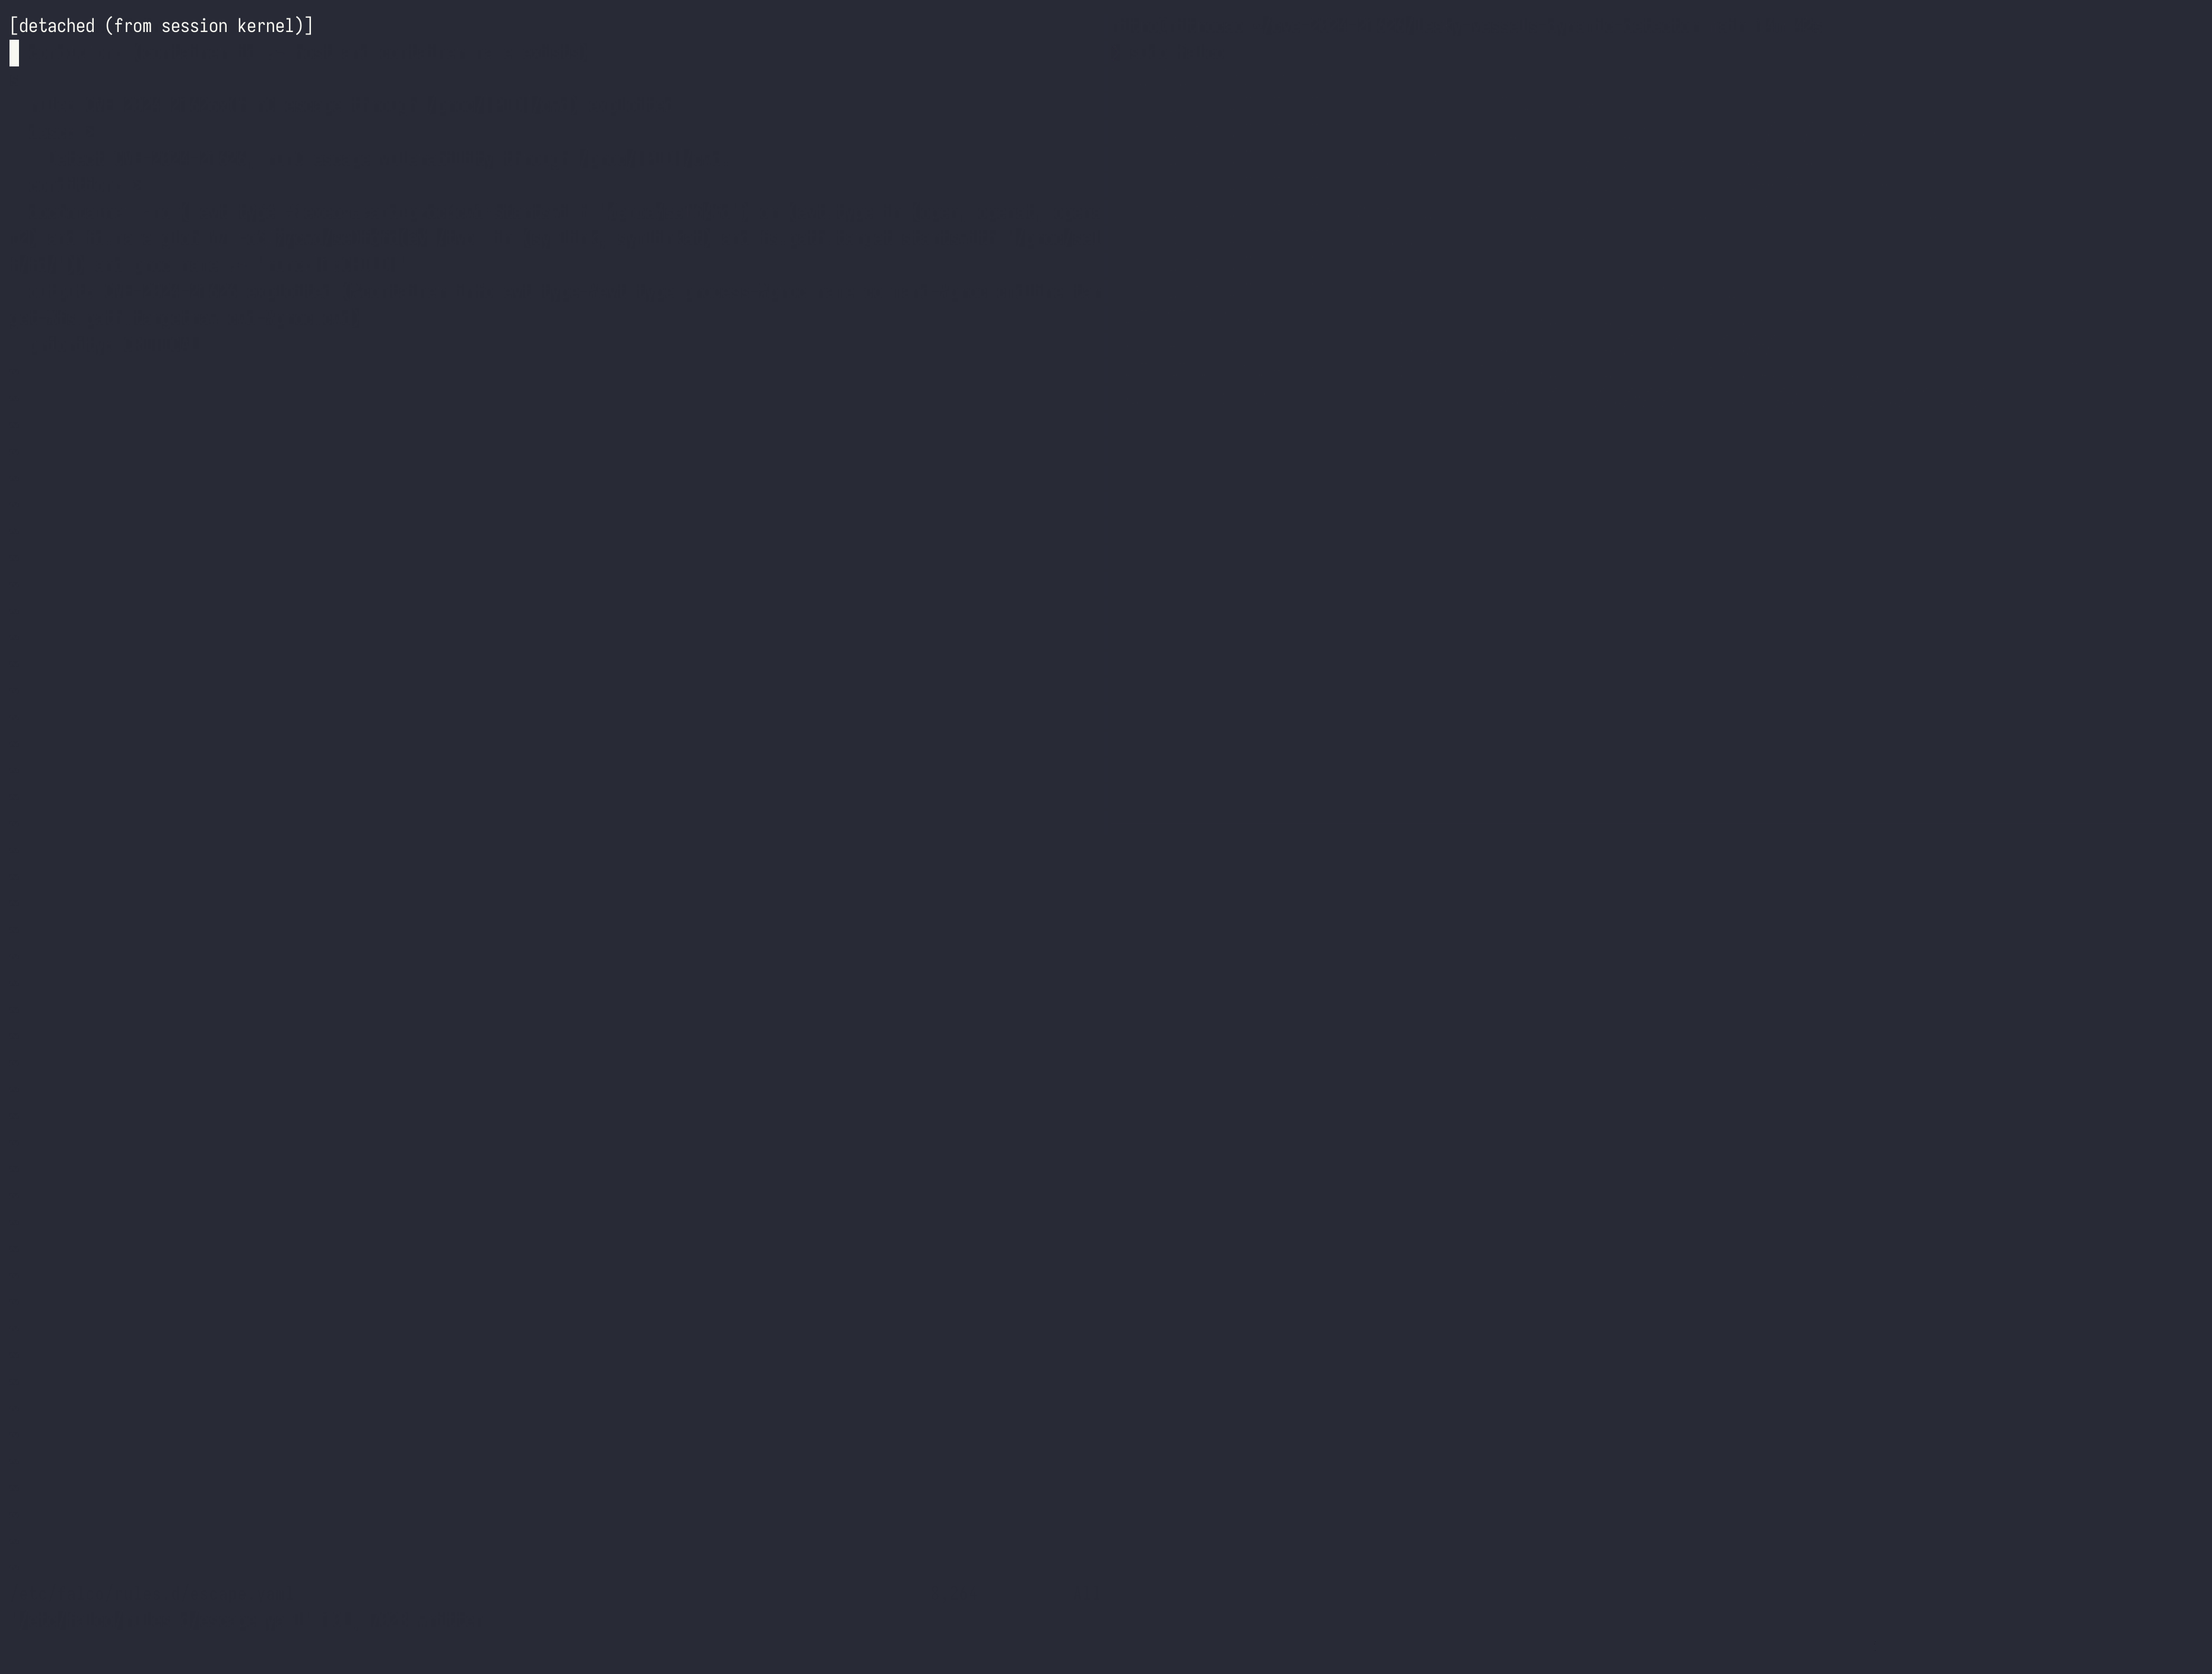 nitrocao/cve-2024-21626
PoC e rilevamento per CVE-2024-21626
 galoryber/fawkes
Fawkes è un agente C2 Mythic in golang scritto esclusivamente da AI.
 sgkdev/ipv6_frag_escape
Linux LPE - Affidabile evasione da Jail/Container
 paloaltonetworks/can-ctr-escape-cve-2022-0492
Verifica se un ambiente contenitore è vulnerabile a fughe da contenitori tramite CVE-2022-0492
 yoshino-s/cve-2025-1974
Exploit per CVE-2025-1974 che prende di mira i controller ingress-nginx in Kubernetes, consentendo la fuga dal container tramite l'iniezione di…
 greenhandatsjtu/cve-2022-0847-container-escape
CVE-2022-0847 usato per ottenere la fuga dal container — Utilizzo di CVE-2022-0847 (Dirty Pipe) per realizzare la fuga dal container
 sgkdev/bad_garbage
CVE-2026-53361 AF_UNIX GC vs MSG_PEEK use-after-free fuga dal container
 karazajac/dirtyfail
Detector + PoC per le vulnerabilità di scrittura nella cache delle pagine di Linux: Copy Fail (CVE-2026-31431) e Dirty Frag (CVE-2026-43284/43500).…
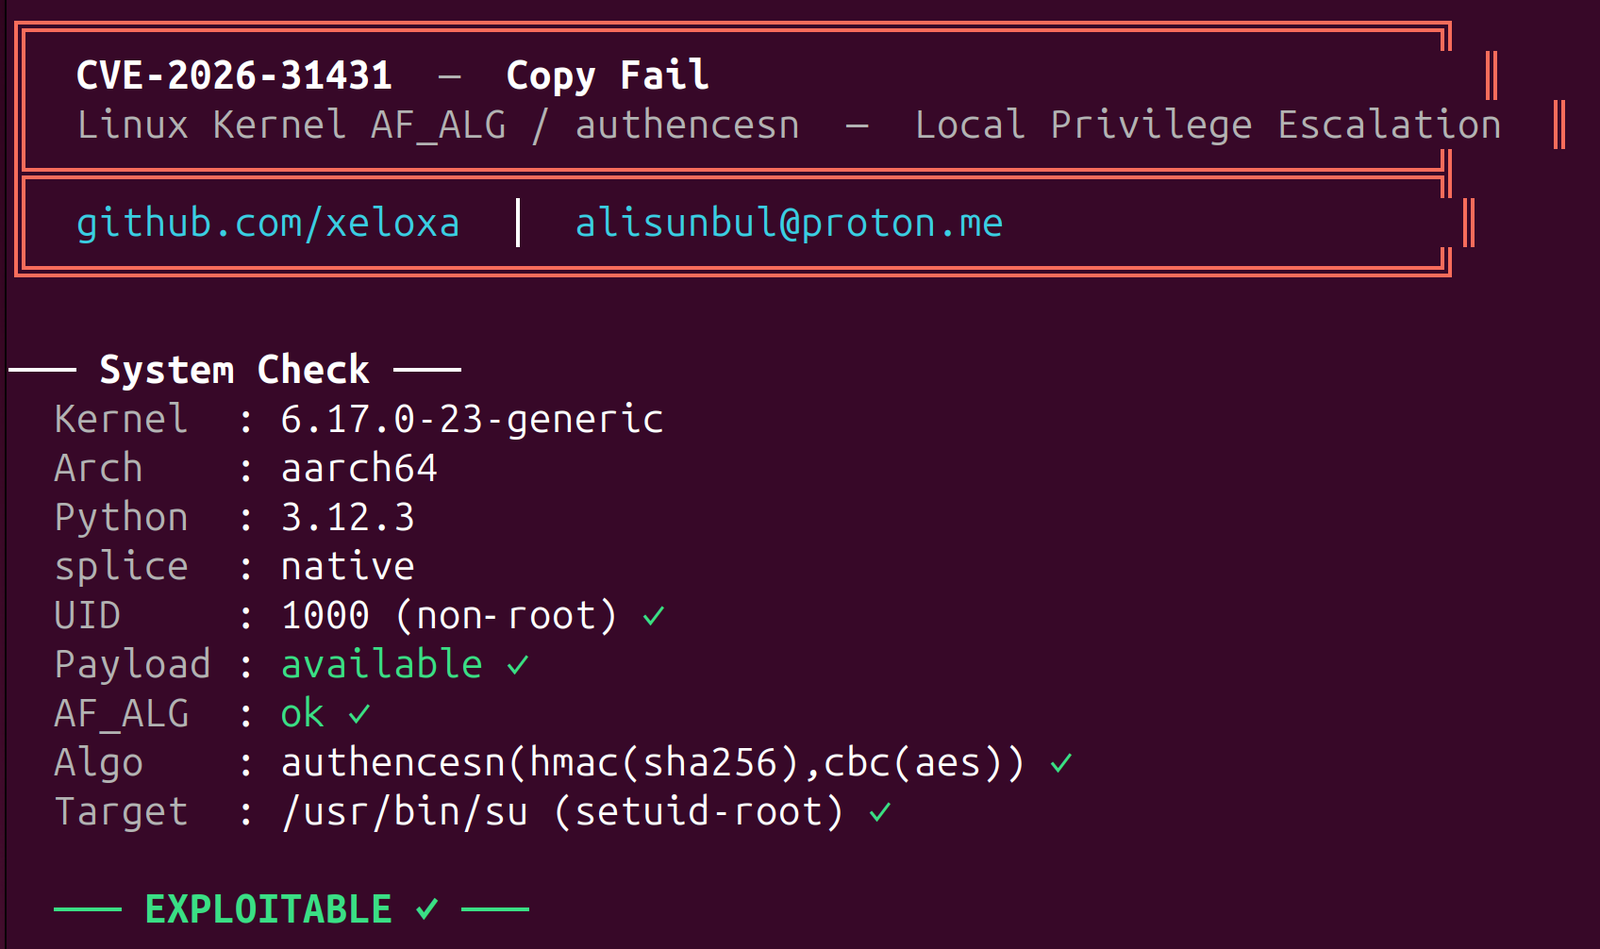 xeloxa/copyfail-exploit
Copy Fail (CVE-2026-31431) exploit LPE. Una reimplementazione Python pulita e multi-architettura che mira alla vulnerabilità della cache di pagina…
 bridgeralderson/cve-2025-9074-poc
È stata identificata una vulnerabilità in Docker Desktop. Un attaccante remoto potrebbe sfruttare questa vulnerabilità per attivare un bypass delle…
 chenaotian/cve-2022-0185
CVE-2022-0185 POC, Docker e analisi scritta








