
 #1
Strumenti per tecniche di evasione container, escalation dei privilegi e test di evasione sandbox.
Raccomandato da Kitploit

 markakd/container_escape
Container escape proof-of-concept exploits for CVE-2026-80521 and CVE-2026-52910, with a disposable QEMU/Ubuntu VM harness for safe PoC execution.
 starscow/copy-fail-cve-2026-31431-kubernetes-poc
Proof-of-concept che dimostra l'evasione dal container su Kubernetes tramite la corruzione della page-cache del kernel CVE-2026-31431, ottenendo…
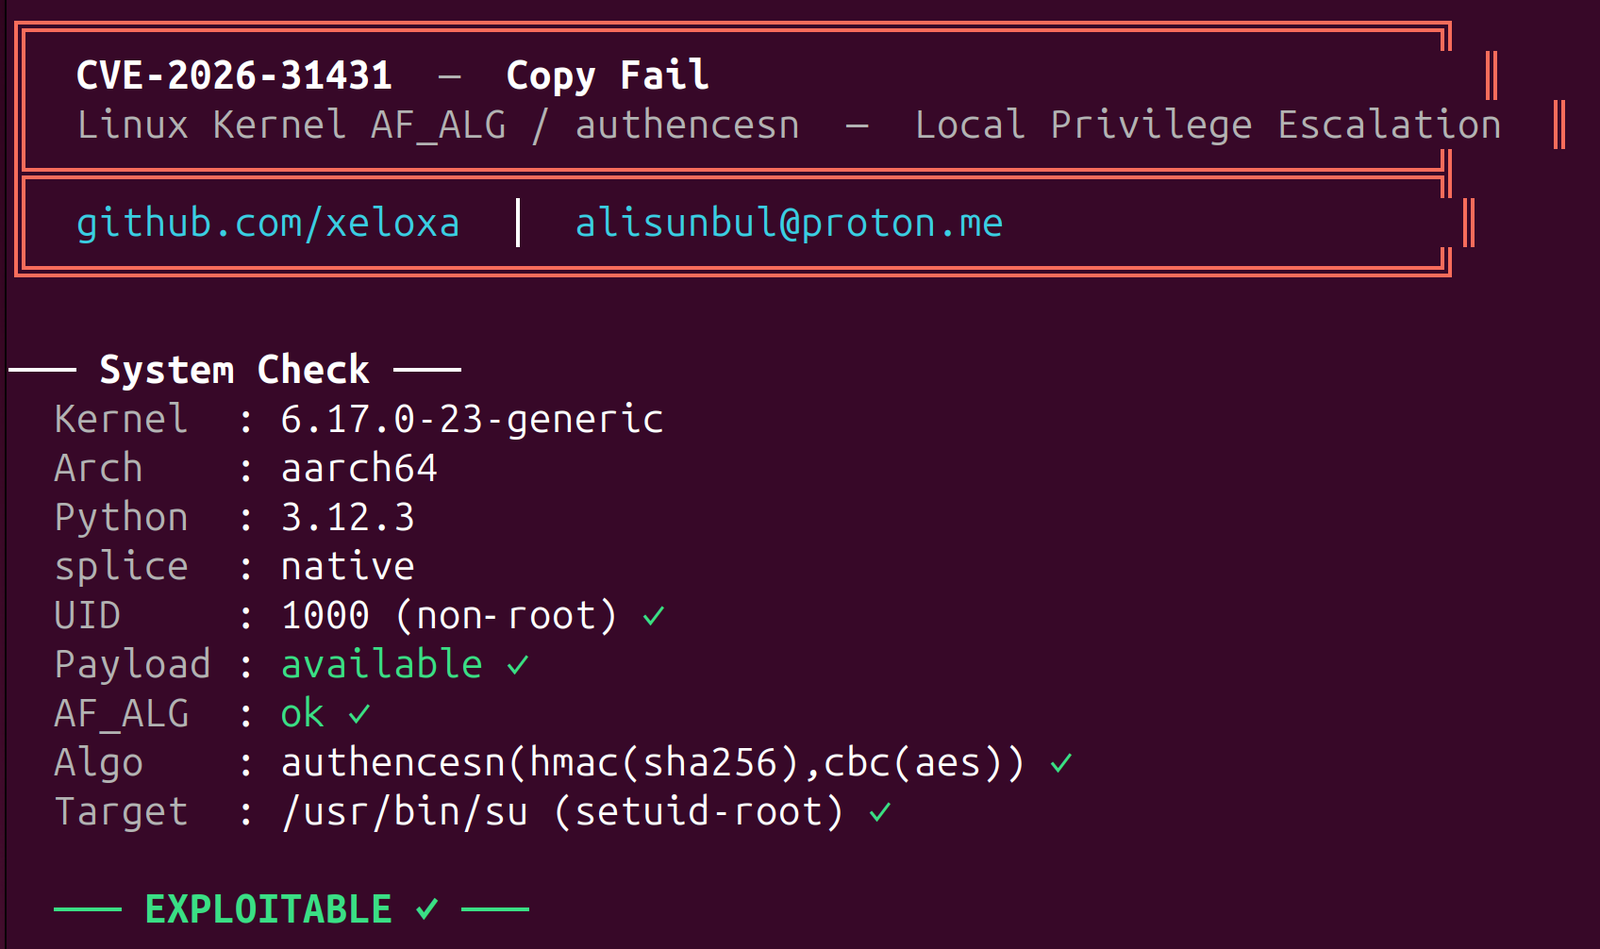 xeloxa/copyfail-exploit
Copy Fail (CVE-2026-31431) exploit LPE. Una reimplementazione Python pulita e multi-architettura che mira alla vulnerabilità della cache di pagina…
 krish-foren6/cve-2026-31431-report-copy-fail-vulnerability-
Analisi dettagliata della vulnerabilità Copy Fail (CVE-2026-31431) nel kernel Linux, inclusi il meccanismo di corruzione della memoria, il flusso di…
 hans362/cve-2026-31431-copy-fail-container-escape
# Evasione del container su qualsiasi container Docker con healthcheck abilitato tramite CVE-2026-31431
 gr-1m/cve-2026-31431
# Riscrittura in Golang dell'exploit di escalation dei privilegi locali Copy Fail (CVE-2026-31431), che corrompe la cache di pagina per ottenere i…
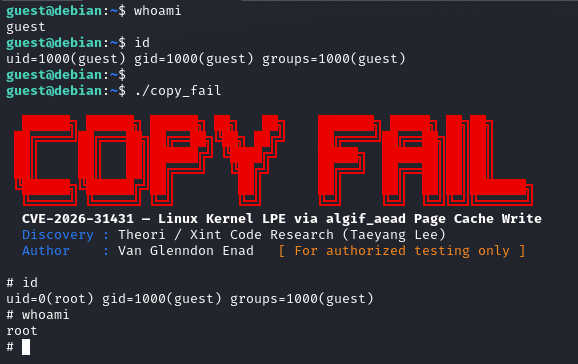 sl4ck0th/cve-2026-31431-poc
Proof-of-concept exploit per CVE-2026-31431, un'escalation dei privilegi locale nel kernel Linux tramite scrittura nella page cache di AF_ALG, che…
 recofu/cve-2026-31431-copy-fail
Exploit di escalation dei privilegi locali per CVE-2026-31431 nel sottosistema crypto del kernel Linux, che fornisce accesso root e fuga dal…
 m4xsec/cve-2026-31431-rce-exploit
# Exploit di escalation dei privilegi locali per CVE-2026-31431 Exploit di escalation dei privilegi locali per CVE-2026-31431, un difetto logico nel…
 christbowel/cve-2026-41900-poc
Proof-of-concept exploit per CVE-2026-41900, una esecuzione remota di codice non autenticata in OpenLearnX tramite montaggio di volumi container, che…
 mishl-dev/cve_2026_31431
Exploit per CVE-2026-31431, una primitiva di scrittura nella page-cache del kernel Linux che consente l'escalation dei privilegi locali e la fuga dal…
 luotian2/cve-2026-31431
Exploit per CVE-2026-31431, un bug di authencesn del kernel Linux che consente l'escalation dei privilegi locali e la fuga dal container tramite una…
 gmeghnag/test-cve-2026-31431
Proof-of-concept exploit per CVE-2026-31431 che dimostra la fuga dal container e l'escalation dei privilegi negli ambienti OpenShift.
 percivalll/dirty-frag-kubernetes-poc
Proof-of-concept che dimostra l'evasione dal container su Amazon EKS sfruttando Dirty Frag (CVE-2026-43284), una corruzione della page-cache del…
 qi4l/cve-2026-31431-container-escape
Proof-of-concept di sfruttamento della fuga dal container che prende di mira CVE-2026-31431 in runC, dimostrando l'escalation dei privilegi e la…
 fulucky0-yuri/cve-2026-31431-pocc
Implementazione in C di un proof-of-concept per CVE-2026-31431, una vulnerabilità di avvelenamento della cache delle pagine AF_ALG del kernel Linux…
 wuzuowei/copy-fail-cve-2026-31431
# Exploit per CVE-2026-31431, una vulnerabilità authencesn del kernel Linux che consente l'escalation locale dei privilegi a root e la fuga dal…
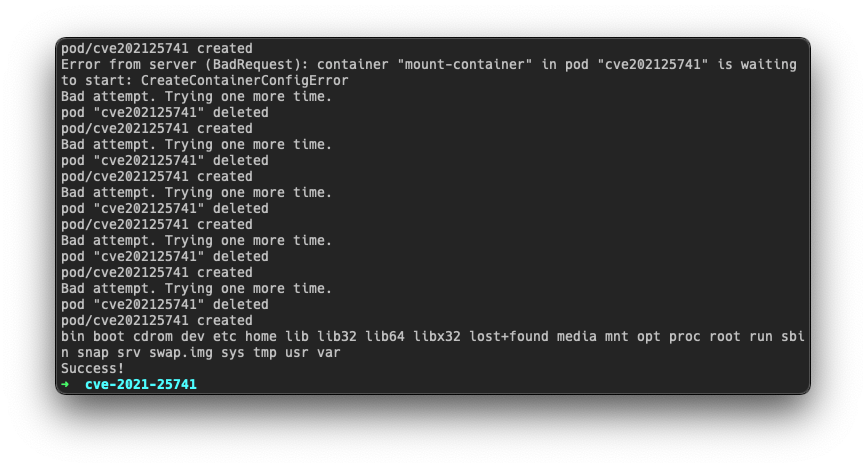 betep0k/cve-2021-25741
Exploit per la vulnerabilità CVE-2021-25741 di Kubernetes che consente il mount del filesystem host nei pod tramite una race condition, con script di…








