
 #1
Strumenti per tecniche di evasione container, escalation dei privilegi e test di evasione sandbox.
Raccomandato da Kitploit

 anchore/grype
Uno scanner di vulnerabilità per immagini container e filesystem
 kubescape/kubescape
Piattaforma di sicurezza Kubernetes open-source che analizza cluster, manifest e immagini alla ricerca di configurazioni errate, vulnerabilità e…
 aquasecurity/trivy
Trova vulnerabilità, configurazioni errate, segreti, SBOM in contenitori, Kubernetes, repository di codice, cloud e altro
 madhuakula/kubernetes-goat
Ambiente cluster Kubernetes intenzionalmente vulnerabile per formazione pratica sulla sicurezza. Include oltre 22 scenari che coprono fuga dal…
 falcosecurity/falco
Agente di sicurezza runtime cloud-native in tempo reale per Linux che monitora le syscall e i metadati di container/Kubernetes per rilevare…
 kata-containers/kata-containers
Kata Containers è un progetto e una community open source che lavorano per costruire un'implementazione standard di Macchine Virtuali (VM) leggere…
 aquasecurity/kube-hunter
Caccia alle debolezze di sicurezza nei cluster Kubernetes

 secure-system/insular
Isola le tue app da grande fratello https://secure-system.gitlab.io/Insular/
 liamg/traitor
:arrow_up: :skull_and_crossbones: :fire: Escalation automatica dei privilegi Linux tramite lo sfruttamento di frutti a portata di mano, es. gtfobins,…
 agppp/cve-2019-5736-poc
getshell test
 open-policy-agent/opa
Motore di policy dichiarativo che consente autorizzazione e applicazione delle policy su servizi, Kubernetes, Terraform, Docker e API utilizzando il…
 google/gvisor
Isola in sandbox i container tramite un kernel applicativo in spazio utente che intercetta le chiamate di sistema, limita l'accesso al kernel…
 cdk-team/cdk
📦 Rendi più facile il test di sicurezza di K8s, Docker e Containerd.
 markakd/container_escape
Container escape proof-of-concept exploits for CVE-2026-80521 and CVE-2026-52910, with a disposable QEMU/Ubuntu VM harness for safe PoC execution.
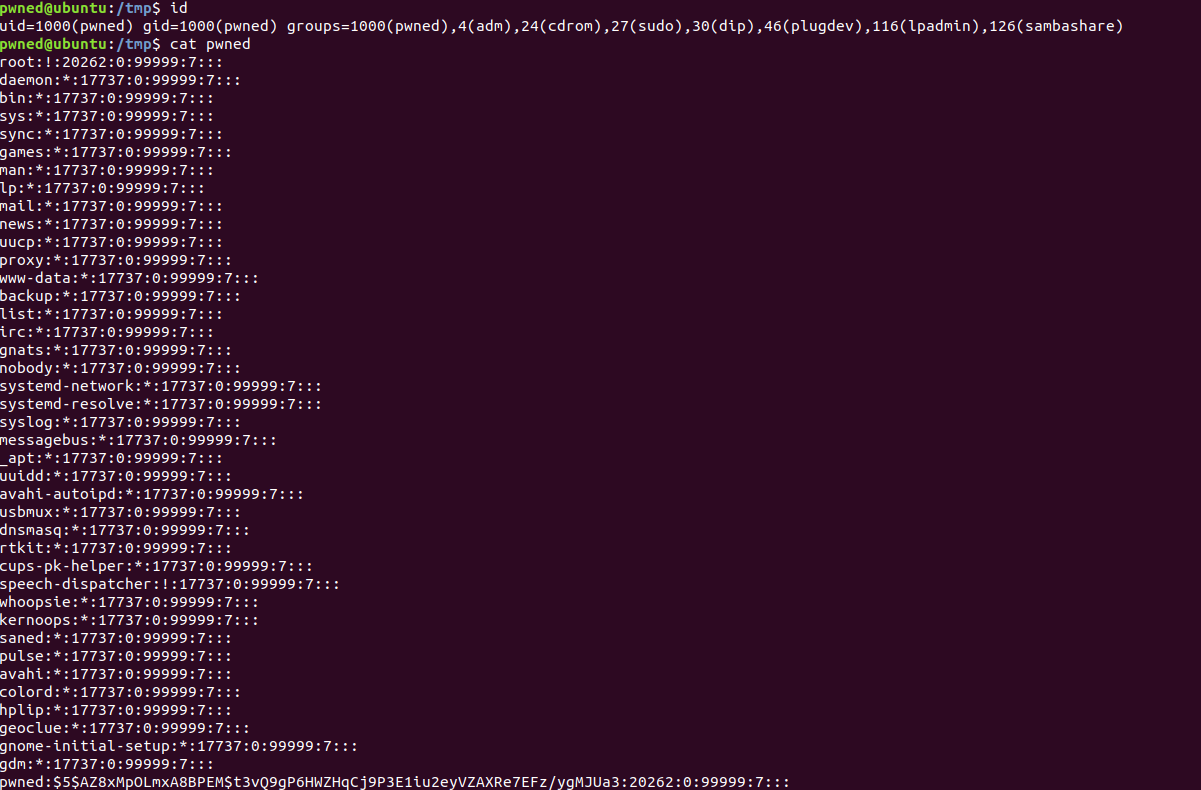 perimora/cve_2019-5736-poc
PoC basato su C per CVE-2019-5736
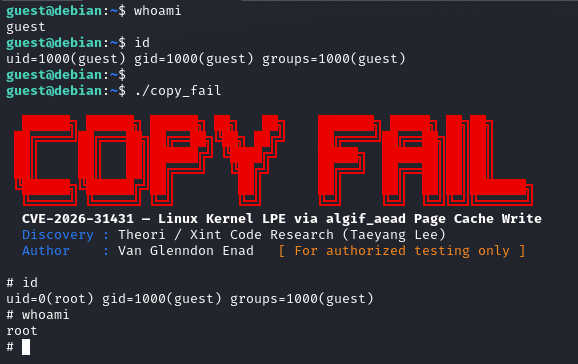 sl4ck0th/cve-2026-31431-poc
Proof-of-concept exploit per CVE-2026-31431, un'escalation dei privilegi locale nel kernel Linux tramite scrittura nella page cache di AF_ALG, che…
 metarget/k0otkit
k0otkit è una tecnica universale di post-penetrazione che può essere utilizzata in penetration test contro cluster Kubernetes.
 mishl-dev/cve_2026_31431
Exploit per CVE-2026-31431, una primitiva di scrittura nella page-cache del kernel Linux che consente l'escalation dei privilegi locali e la fuga dal…



