
 #1
Strumenti per la revisione delle configurazioni di sistemi e applicazioni per debolezze di sicurezza e conformità.
Raccomandato da Kitploit

 hubly12/javafix
Verifica e corregge i runtime Java per CVE-2026-91403 (intermediari eMudhra compromessi) su Windows e macOS — con consenso preventivo, senza…
 infiniroot/ansible-mitigate-copyfail-dirtyfrag
Semplice Playbook Ansible per mitigare le vulnerabilità CopyFail (CVE-2026-31431) e DirtyFrag (CVE-2026-43284).
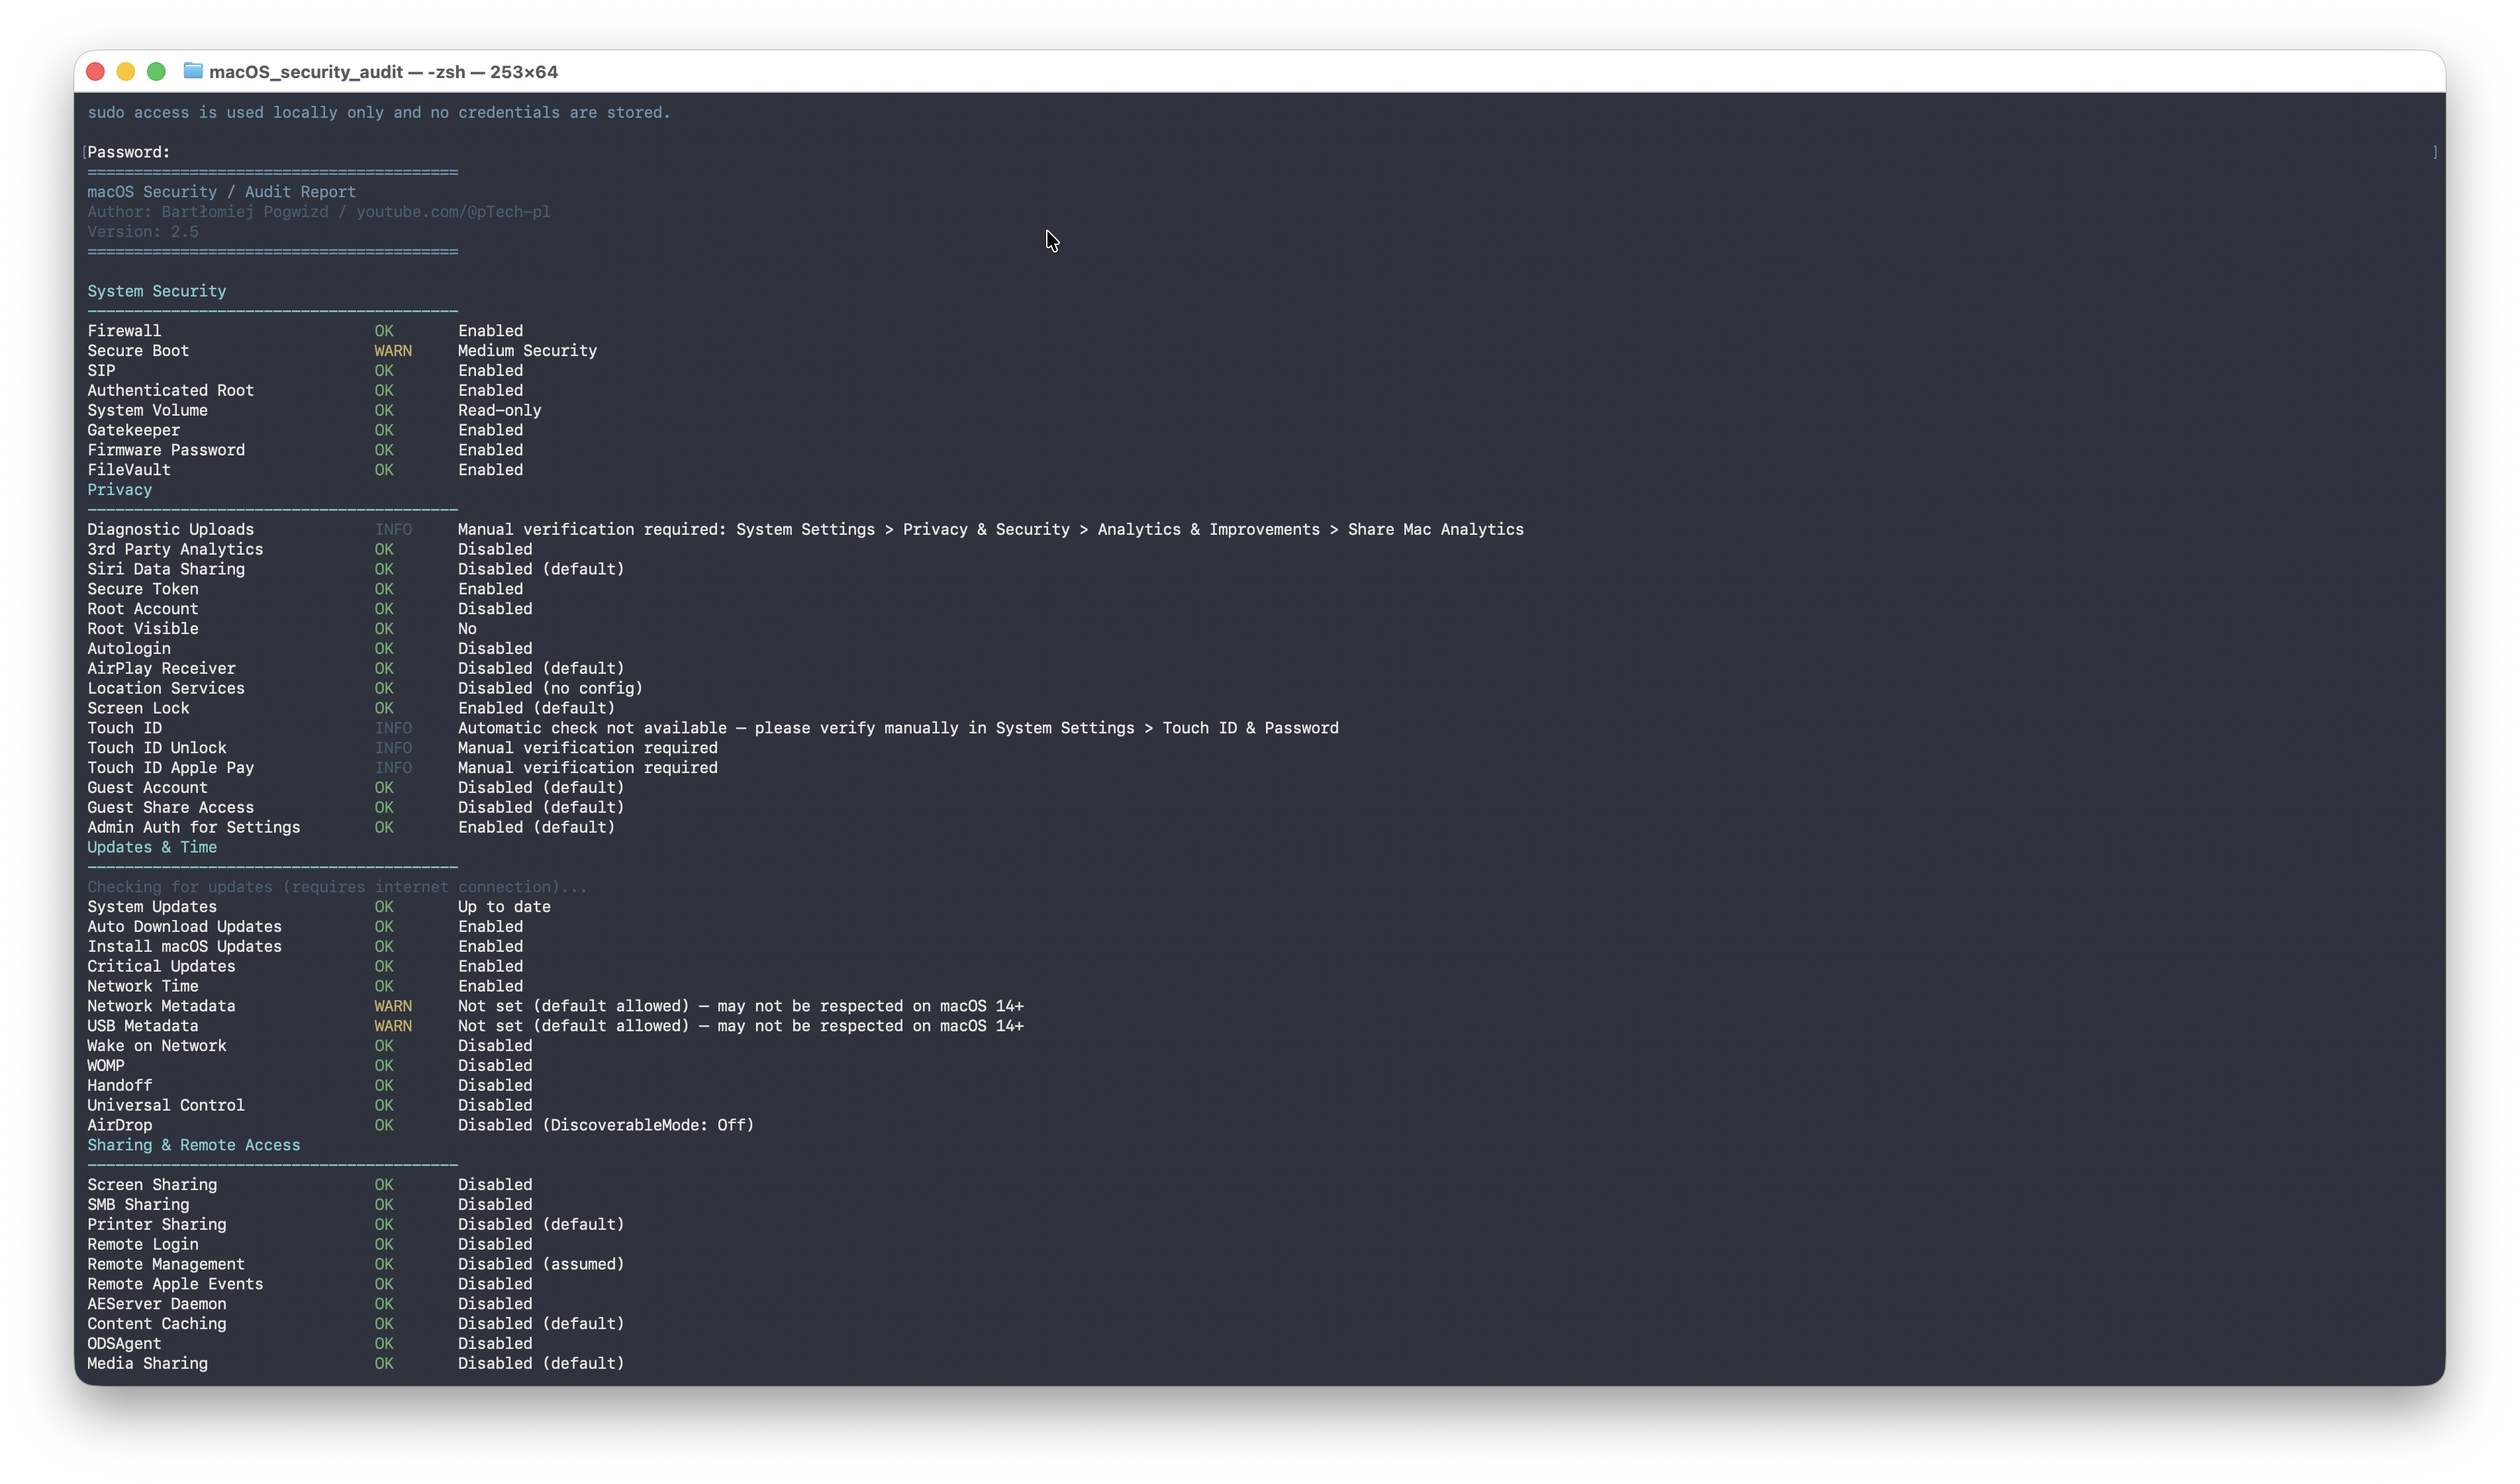 ptechpl/macos_security_audit
script macOS per auditing
 marcelofmatos/cve-2026-98432-check
Verifica se un host scarta SYN TCP IPv4 con IP options (mitigazione della CVE-2026-98432)

 titancsa/registryguard
SDK per il filtro del registro del kernel di Windows e interfaccia utente nativa in C++ per l'audit e il controllo delle scritture limitate alle…
 oriolrius/kafka-keycloak-oauth
Apache Kafka 4.1.0 (KRaft) con autenticazione Keycloak OAuth2 tramite Strimzi - bypassa la restrizione dell'allowlist URL CVE-2025-27817
 affolter-engineering/hvt
CLI Rust che verifica i metodi HTTP (inclusi i verbi WebDAV e DeltaV) su un URL di destinazione per far emergere il verb tampering, i bypass dei…
 bigbiuewhale/cve-2026-98432-kernel-upgrade
Aggiornamento sicuro del kernel per CVE-2026-98432 su Ubuntu 24.04 con NVIDIA, e un'analisi del bug
 keysau/get-log4j-windows.ps1
Identificazione di tutti i componenti log4j su tutti i server Windows, intero dominio, può essere multi-dominio. CVE-2021-44228
 quaerendir/cve-2026-98432-audit
Read-only bash audit script that triages CVE-2026-98432, a Linux kernel IPv4 TCP use-after-free, by checking kernel changelogs, distro fix matrices,…
 heroku/heroku-cve-2013-0333
Scansiona le applicazioni Heroku per una vulnerabilità critica di esecuzione remota di codice in Rails (CVE-2013-0333) e identifica le istanze non…
 leonlai-tw/php-eol-cve-2026-109618-109619
Patch non ufficiali per PHP CVE-2026-109618 / CVE-2026-109619 (RCE, CVSS 9.2) su piattaforme EOL: PHP 7.3 su CentOS/RHEL 7 (Remi), PHP 5.4 su Amazon…
 lucab85/ansible-role-log4shell
Playbook Ansible per verificare gli host Linux target utilizzando lo script ufficiale di rilevamento Log4j di Red Hat RHSB-2021-009 per Log4Shell…
 imxur/wordpress-cve-2026-63030-analysis
Analisi tecnica, scomposizione della causa principale e metodologia di rilevamento non distruttivo per CVE-2026-63030.
 mahfuzreham/ovswrap-cve-2026-64531-mitigation-tool
Script di shell che rileva i moduli del kernel Open vSwitch vulnerabili, blocca il caricamento automatico, rimuove il modulo interessato e verifica…
 mrk336/from-foothold-to-domain-admin-weaponizing-cve-2025-54918-in-real-world-devops
Sfruttamento e mitigazione simulati di CVE-2025-54918 (vulnerabilità NTLM di Windows). Include script di rilevamento, patch Ansible e hardening…
 vvpoglazov/cve-2024-41110-checker
Scanner parallelo basato su SSH che rileva CVE-2024-41110 nelle installazioni Docker, identifica versioni vulnerabili e plugin AuthZ, e genera un…
 r3dcl1ff/cve-2022-41040
Script di mitigazione per la vulnerabilità del server MS Exchange








