
 #1
Strumenti per la revisione delle configurazioni di sistemi e applicazioni per debolezze di sicurezza e conformità.
Raccomandato da Kitploit

 mahdi13830510/cve-2026-31431-mitigation-suite
Framework di difesa a runtime a livello di kernel per le vulnerabilità AF_ALG, con tracciamento dei socket tramite eBPF, hardening Ansible e un…
 schnied/cve-2026-98432-mitigation-iptables
Script shell che verificano gli host Linux per CVE-2026-98432 e applicano una regola iptables u32 temporanea che scarta i pacchetti TCP IPv4 con…
 reverseclabs/azuredevops-enum
# Strumento di enumerazione Azure DevOps in sola lettura Strumento di enumerazione Azure DevOps in sola lettura che interroga l'API REST per portare…
 bplinux/chackd
Demone per randomizzare tcp_challenge_ack_limit per prevenire attacchi side-channel CVE-2016-5696

 roccoammon/active-directory-health-check
Strumento GUI PowerShell che esegue 54 controlli di integrità e sicurezza secondo le best practice su Active Directory, segnalando Kerberoasting,…
 sqzer-x/cve-2026-99999-scanner
Shell script that checks whether a Linux host is affected by CVE-2026-99999 (PwnEscape) and prints or applies the distribution-specific kernel fix.
 omniversetr/omnicheck_cve-2026-98432
Non-destructive checker for CVE-2026-98432 (Linux kernel TCP use-after-free): patch status, exposed listeners and mitigation verification. By…
 aa22396584/synology-nas-cli
nas: una CLI Python a dipendenze zero + server MCP per Synology DSM 7. Audit e correzione con un solo comando per la campagna ransomware C3RB3R /…
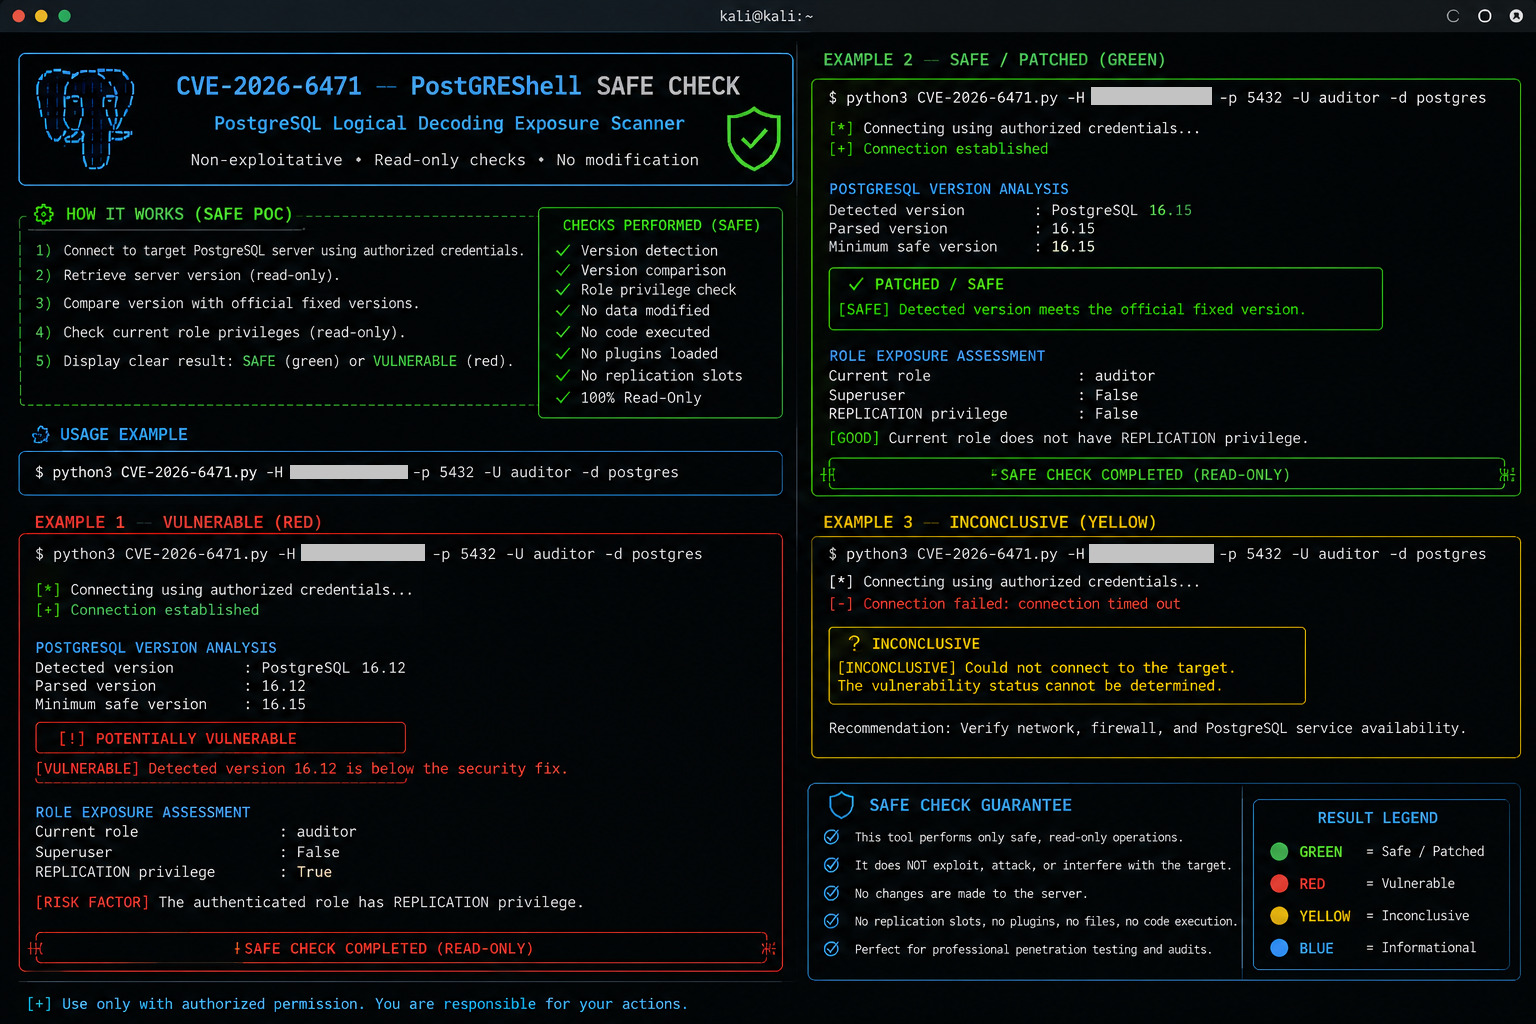 0xblackash/cve-2026-6471
# Checker non distruttivo delle vulnerabilità PostgreSQL per CVE-2026-6471 Audit della versione del server e dei privilegi REPLICATION per…
 xiaoqimikko/log4j-check
Autoverifica delle 7 CVE «configurazione silenziosamente inefficace» di log4j 2025/2026: determina 4 moduli in base a CVE×modulo, analizza in modo…
 liamromanis101/dead.letter-cve-2026-45185
Scanner di vulnerabilità basato su shell per CVE-2026-45185 (Dead.Letter) in Exim MTA. Rileva l'uso dopo il rilascio (use-after-free) nelle build…
 fauxrougee/smartscanner-source
Scanner di vulnerabilità web realizzato con C++17 e Qt 6, con GUI, CLI, crawling configurabile e report JSON. Ricostruito per scopi educativi.
 konstruktoid/prescryb
Server MCP per l'orchestrazione della remediation di CVE/configurazioni: inventario SSH, ricerche OSV/NVD, suggerimenti di playbook Ansible mappati…
 virologi-info/papercut-toolkit
#PaperCut CVE-2026-81578 + CVE-2026-82078 Defense Toolkit 2 3 Un toolkit **difensivo** per verificare e comprendere l'esposizione alla catena
 cybercondor/fix-winverifytrustsignaturevalidationvuln
Correggi la vulnerabilità di convalida della firma di WinVerifyTrust, CVE-2013-3900, QID-378332
 juliosuas/copyfail-guard
Mitigazione rapida e verificabile per Linux di CVE-2026-31431 Copy Fail: blocco algif_aead, verifica e hardening seccomp di AF_ALG.
 mikesplain/cve-2015-0235-cookbook
Un cookbook Chef per testare la vulnerabilità GHOST
 legendile7/cve-2026-78122-poc
Proof-of-concept exploit per CVE-2026-78122, che dimostra l'esfiltrazione del filesystem del container e delle variabili d'ambiente attraverso le…








