
 #1
Framework C2, redirector, listener e strumenti di infrastruttura di comando.
Raccomandato da Kitploit

 aipentest/cyberstrikeai
Il sistema d'azione per la cybersecurity nativa dell'IA—dove l'intento diventa esecuzione governata, l'evidenza diventa memoria operativa e ogni…
 ed1s0nz/cyberstrikeai
Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni…
 s3n4t0r-0x0/bear-c2
The exploit server for out-of-band findings. Point a target at a domain you own. Every HTTP request and every email it sends back lands in a…
 s3n4t0r-0x0/apts-adversary-simulation
This repository contains detailed adversary simulation APT campaigns targeting various critical sectors. Each simulation includes custom tools, C2…
 bigbodycobain/shadowbroker
Real-time geospatial OSINT platform aggregating 60+ public telemetry feeds (ADS-B, AIS, satellites, CCTV) into a unified map with server-side recon…
 goshs-labs/goshs
Feature-rich single-binary file server for red teamers and developers. HTTP/S · WebDAV · FTP/SFTP · SMB · LDAP/S · NTLM hash capture · DNS/SMTP…
 drb-ra/c2intelfeeds
Feed di threat intelligence C2 generati automaticamente con IP, domini, percorsi URL e metadati di configurazione degli implant, derivati dalla…
 oyesanyf/oshoosiclaw
Autonomous Rust endpoint security agent combining Ring-0 Windows driver and Linux eBPF pre-execution blocking, YARA detection, MITRE ATT&CK mapping,…
 sshuttle/sshuttle
Server proxy trasparente che funge da VPN per poveri. Inoltra via ssh. Non richiede privilegi di amministratore. Funziona con Linux e MacOS. …
 fortra/impacket
Libreria Python per la manipolazione di protocolli di rete a basso livello, con implementazioni di SMB, MSRPC, Kerberos e WMI e strumenti per…
 vulncheck-oss/go-exploit
Framework di sviluppo exploit basato su Go con fasi integrate per verifica del target, scansione delle versioni, sfruttamento e C2. Supporta…
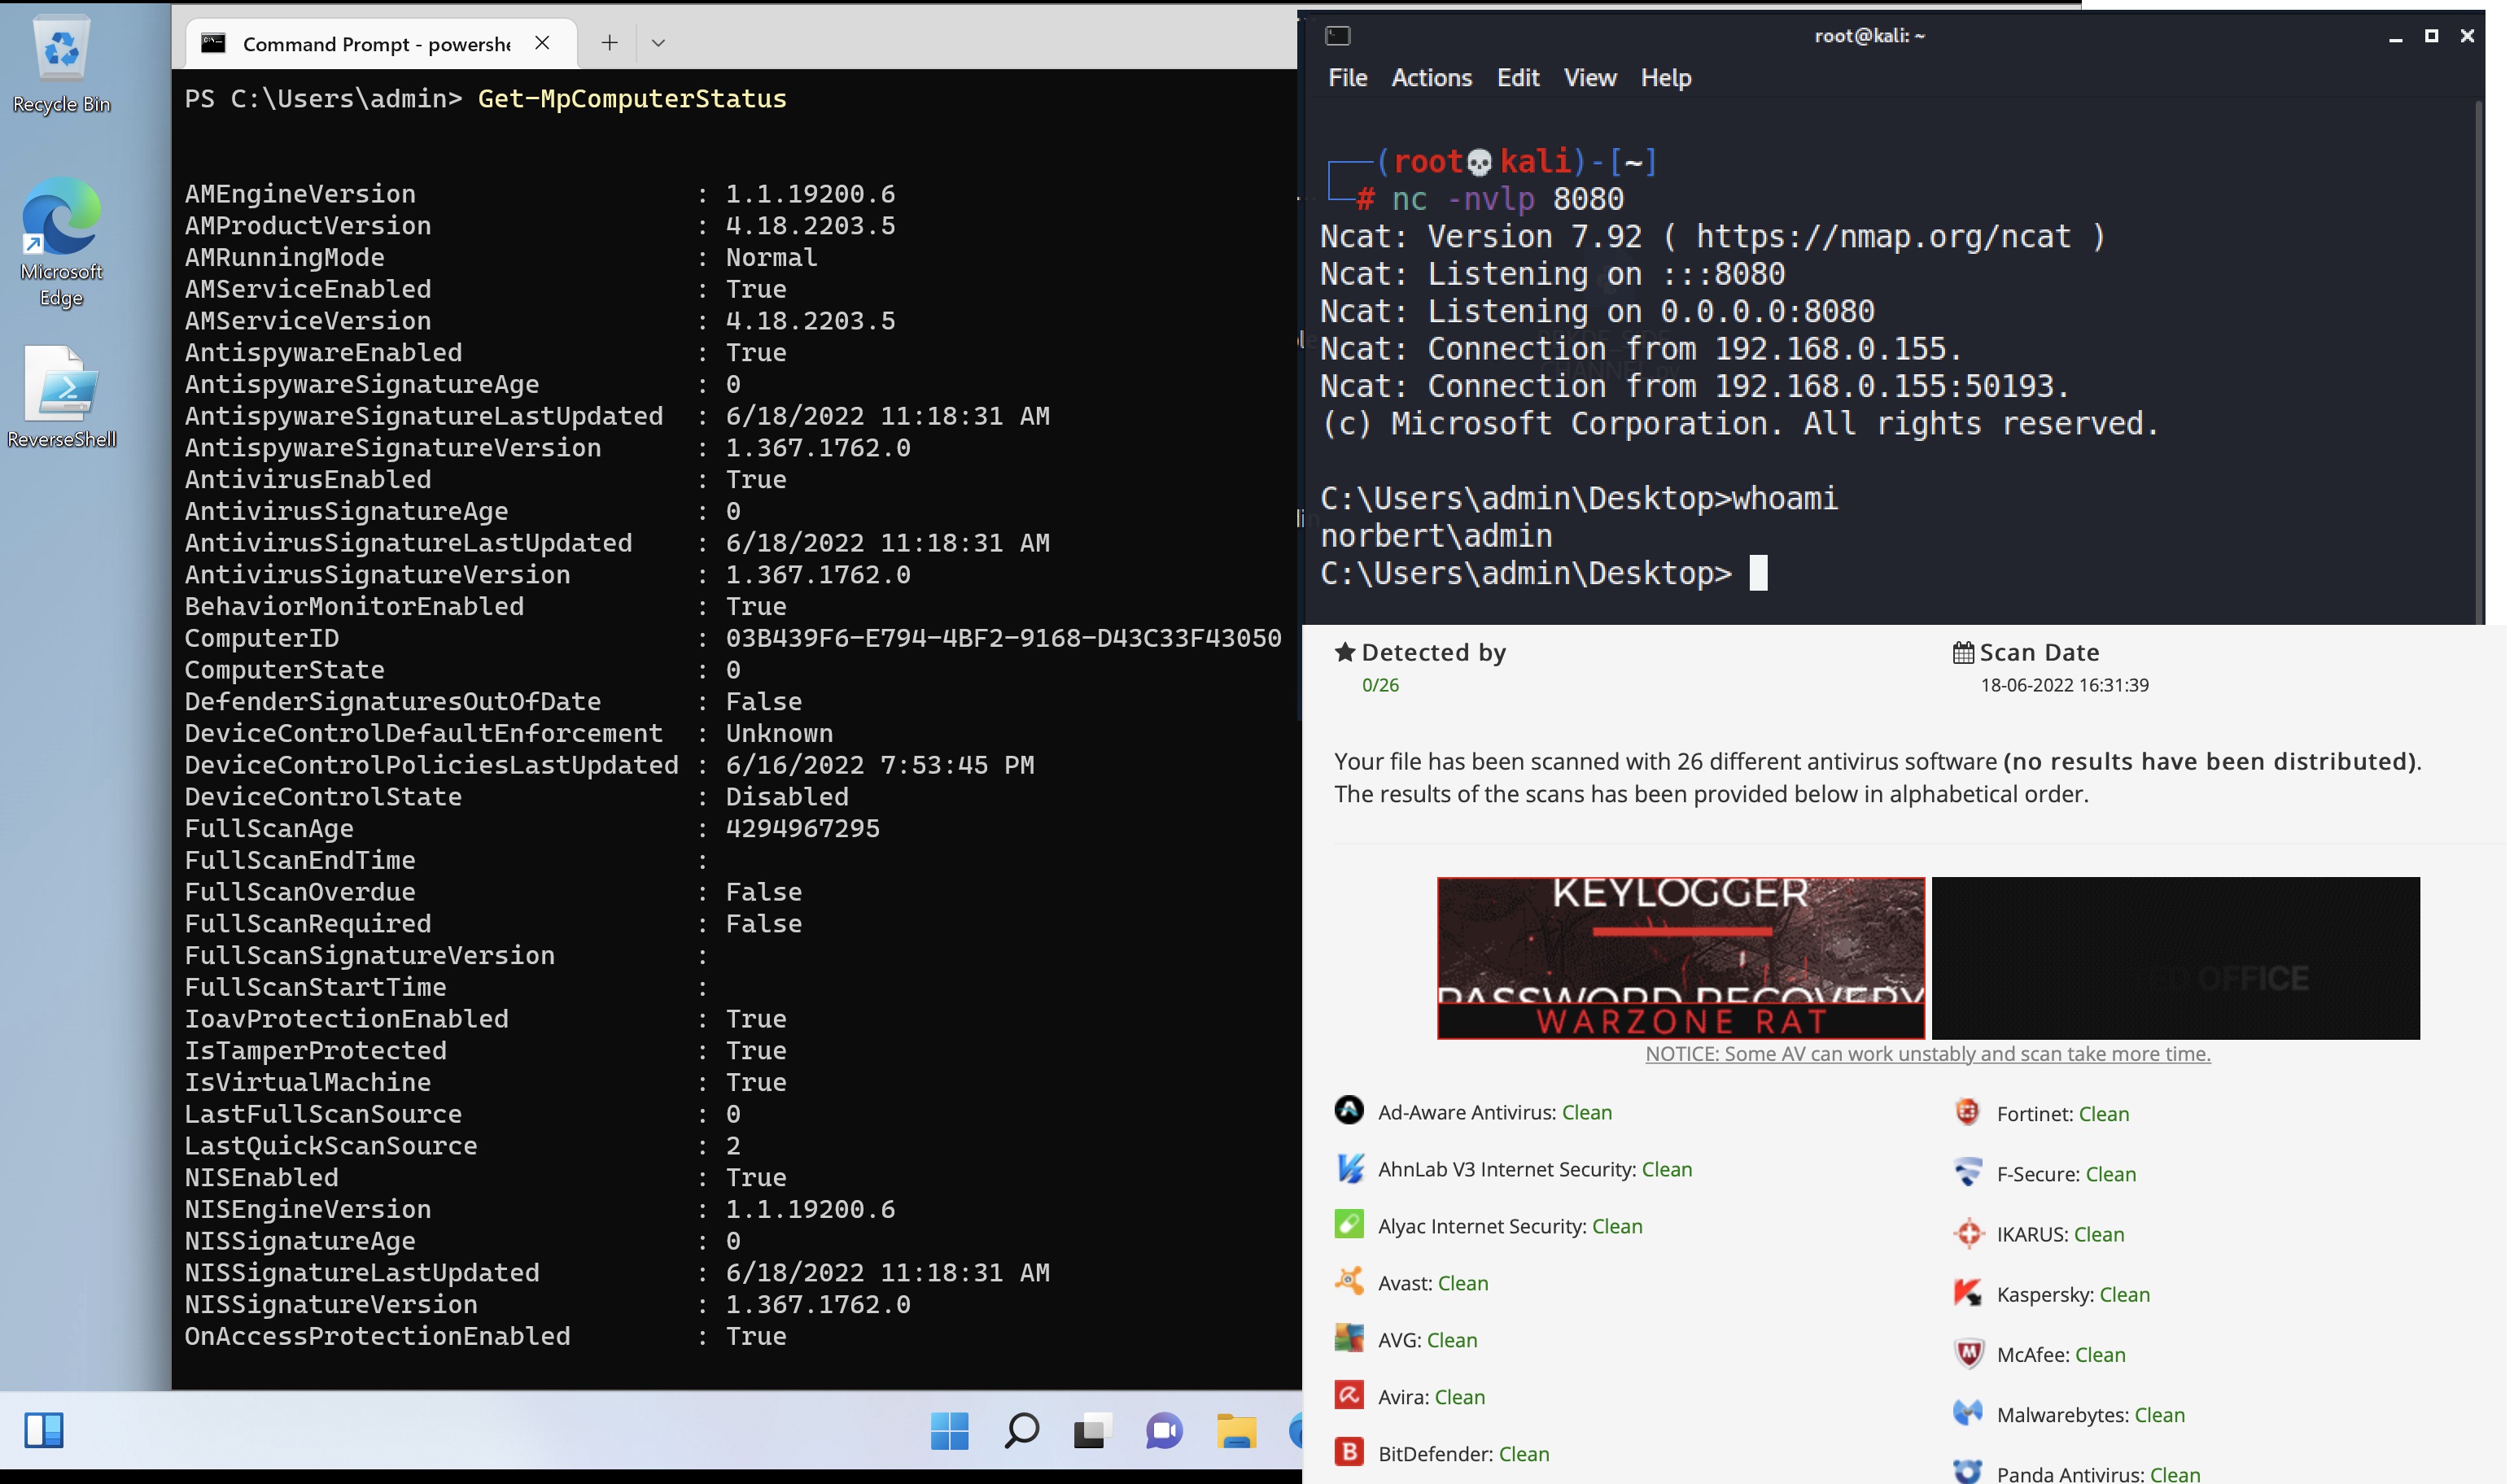 tihanyin/pssw100avb
Un elenco di script Powershell utili con bypass AV al 100% (Al momento della pubblicazione).
 beefproject/beef
Il Progetto Browser Exploitation Framework
 node9-ai/node9-proxy
Access control for AI agents. Set what Claude Code, Codex, Gemini, Cursor and any MCP server are allowed to do, review risky actions before they run,…

 yukibtc/redknife
A Swiss Army knife for offensive security.
 mafifrizi/ares
Piattaforma autonoma per engagement di red-team con orchestrazione di moduli MITRE ATT&CK, risoluzione di percorsi di attacco tramite DAG, controlli…
 threatexpert/gonc
Netcat con NAT traversal automatizzato, P2P sicuro e funzionalità avanzate per accesso alla shell, trasferimento file e proxy di rete.
 voidsecsoftwares/voidsyscall
Impianto & C2 cross-platform basato su syscall — syscall dirette (Win), syscall raw (Linux), canali HTTPS/DNS/ICMP. Nessun layer winapi.







