
 #1
Strumenti focalizzati su penetration test, reverse engineering e protezione di app e OS Android.
Raccomandato da Kitploit

 0xdad0/papimonitor
Monitor API runtime basato su Frida per app Android che registra le API invocate, i parametri, i valori di ritorno e le origini delle chiamate…
 anonymous941/zygote-injection-toolkit
Una utility a riga di comando per sfruttare l'iniezione Android Zygote (CVE-2024-31317)
 danieldev23/frida-ssl-bypass
Toolkit Frida che aggira il certificate pinning SSL/TLS nelle app Android, effettuando l'hook di Java TrustManager, OkHttp, Conscrypt e dei livelli…
 mobilehackinglab/cve-2026-28576-poc
Dimostrazione educativa proof-of-concept che illustra una vulnerabilità di SQL injection nel Contacts Provider di Android 17, consentendo a un'app…
 scs-labrat/android_autorooter
Esfiltra dati sensibili degli utenti dalle app su Android 12 e 13 usando la vulnerabilità CVE-2024-0044 da remoto
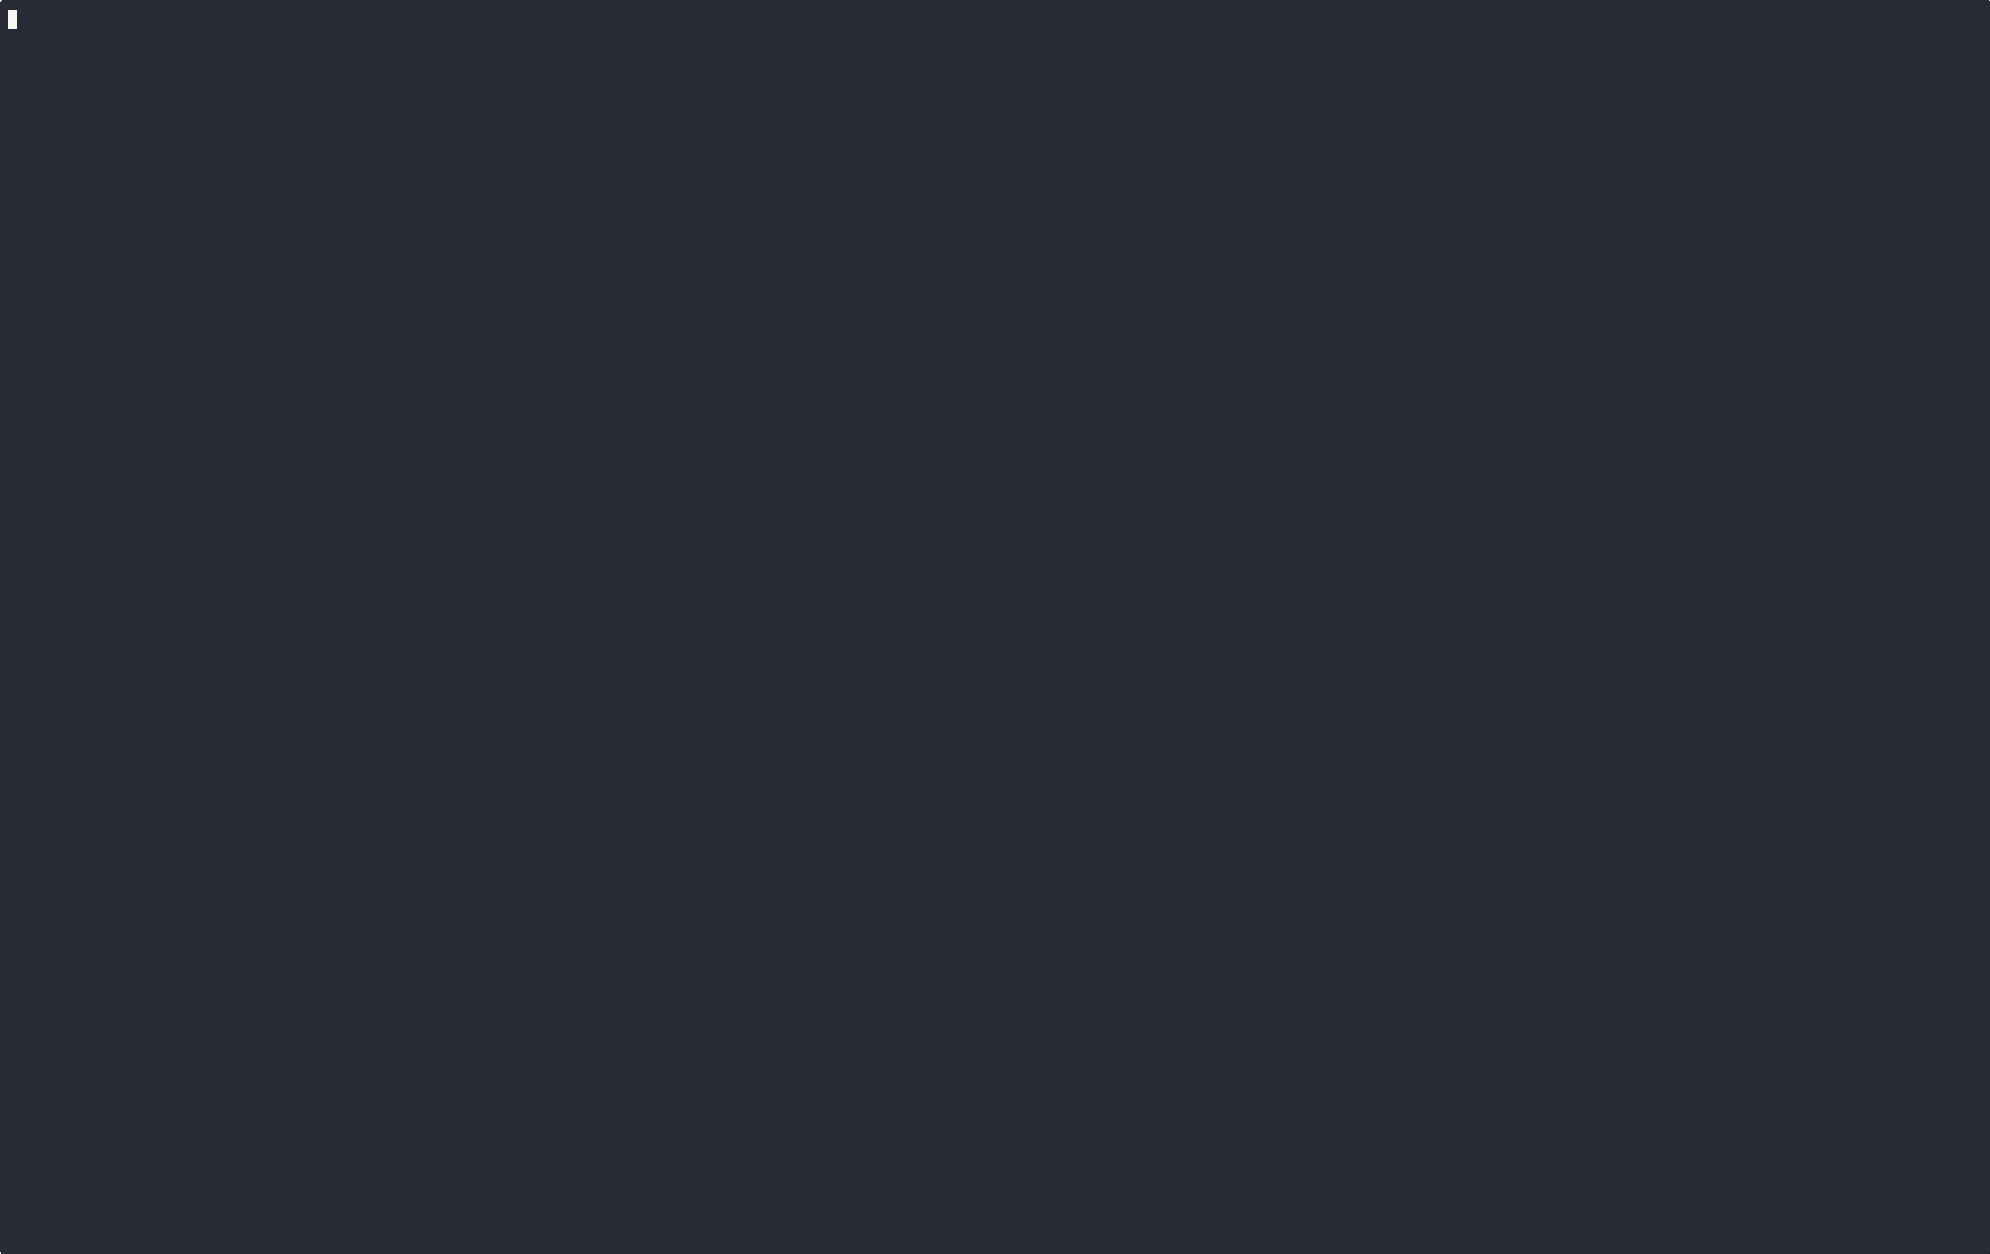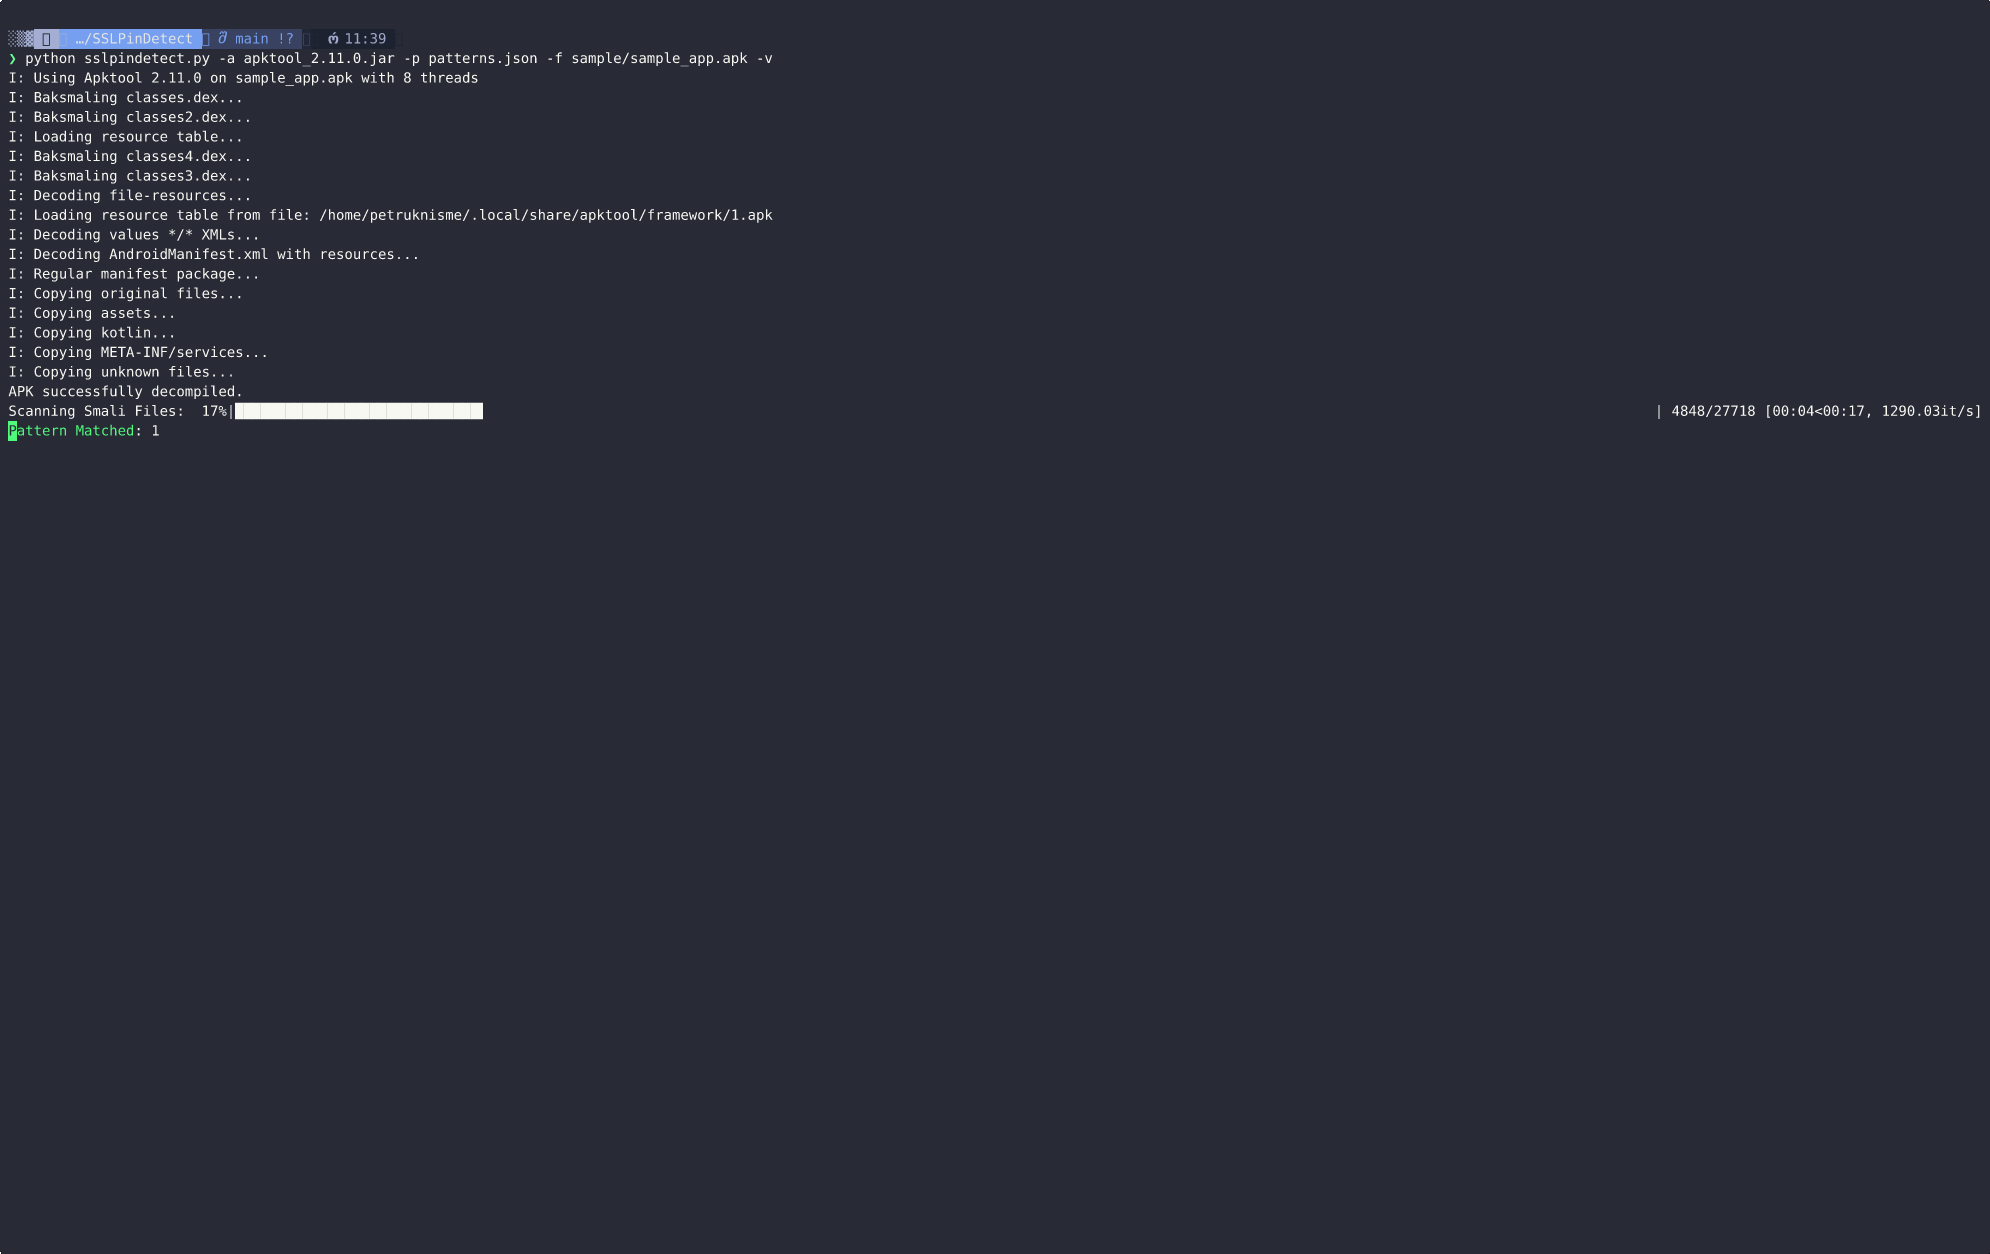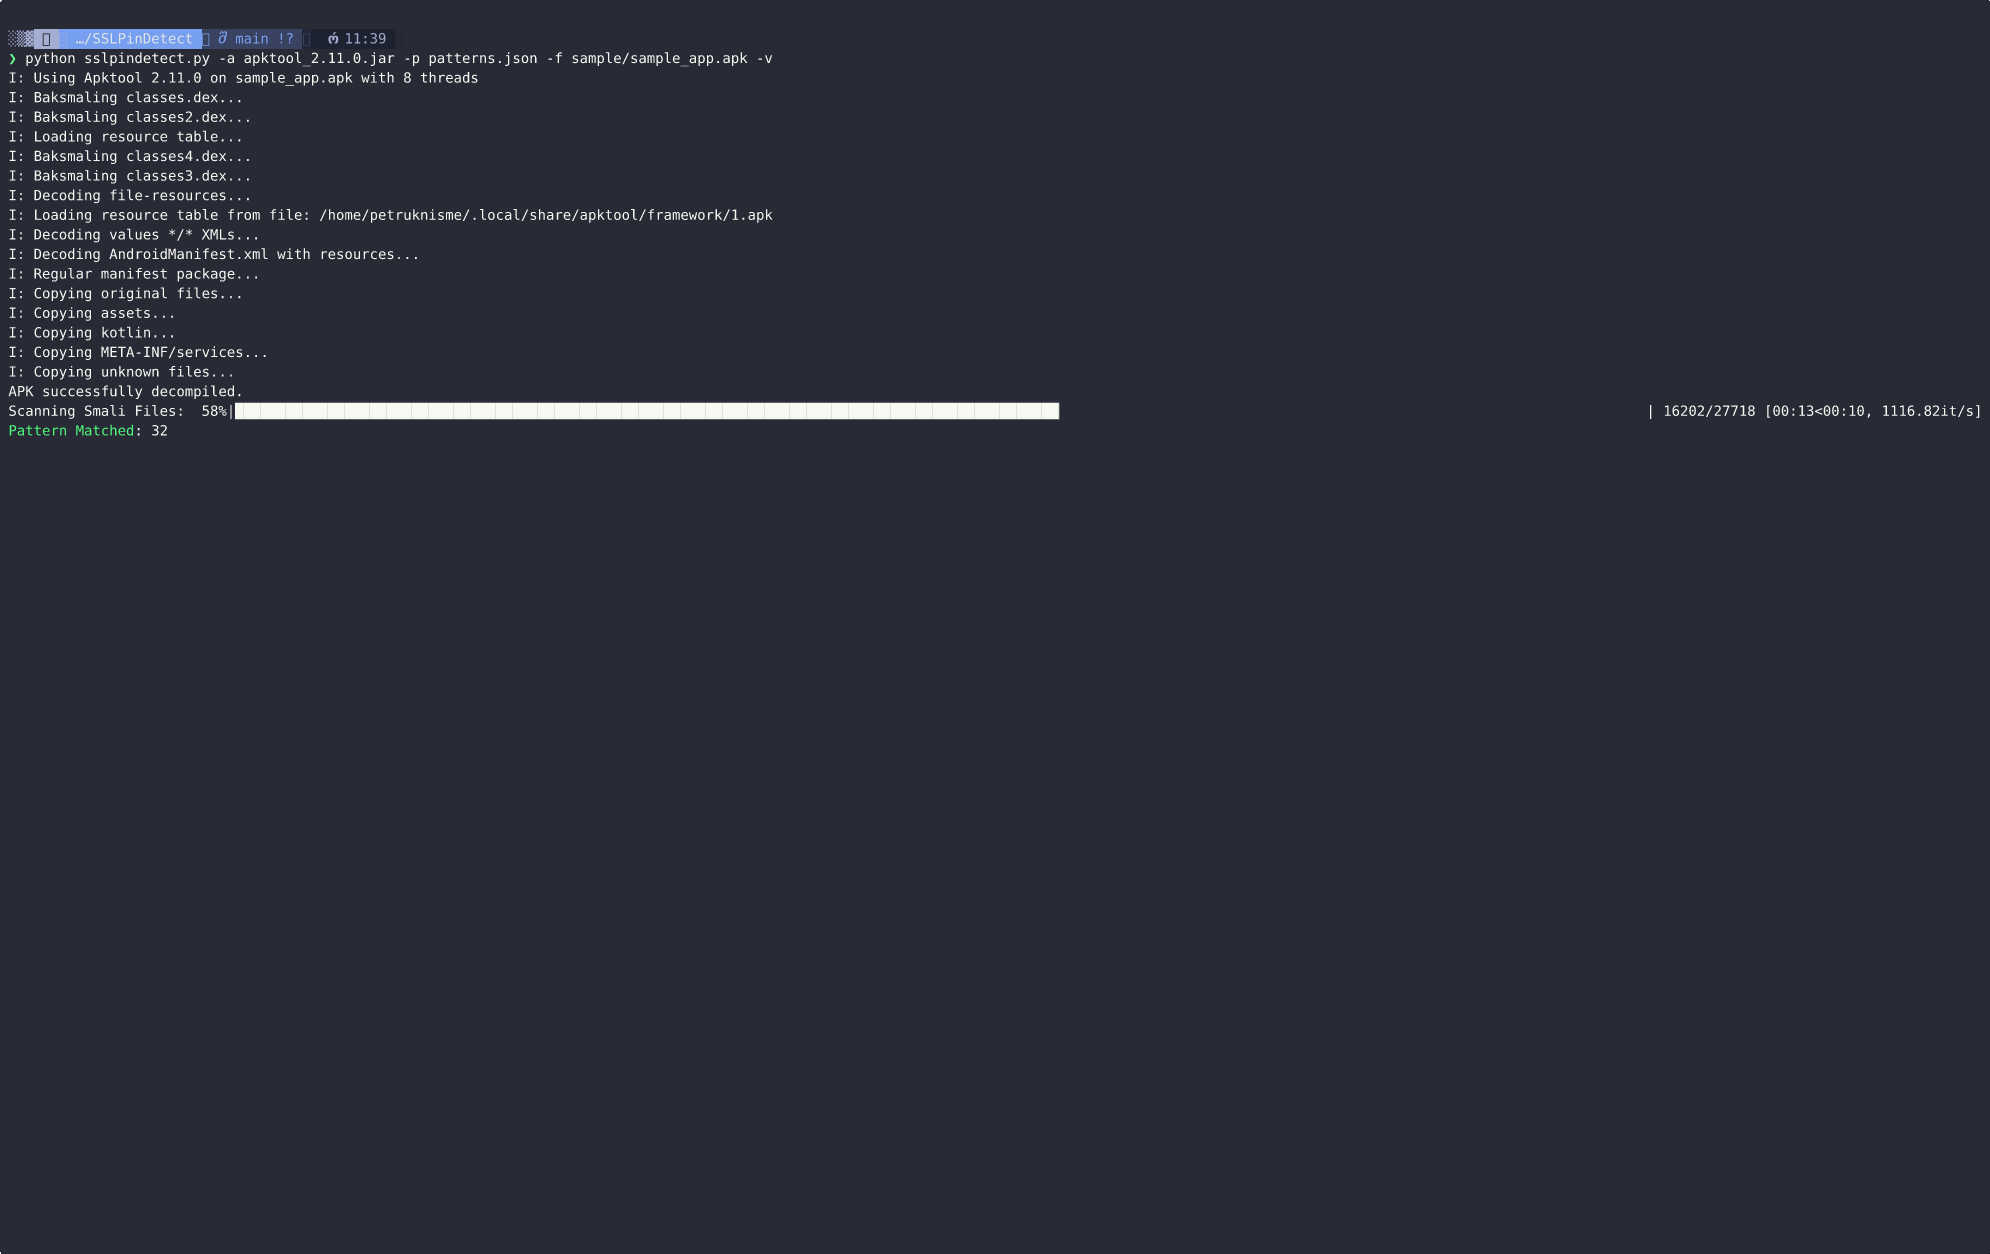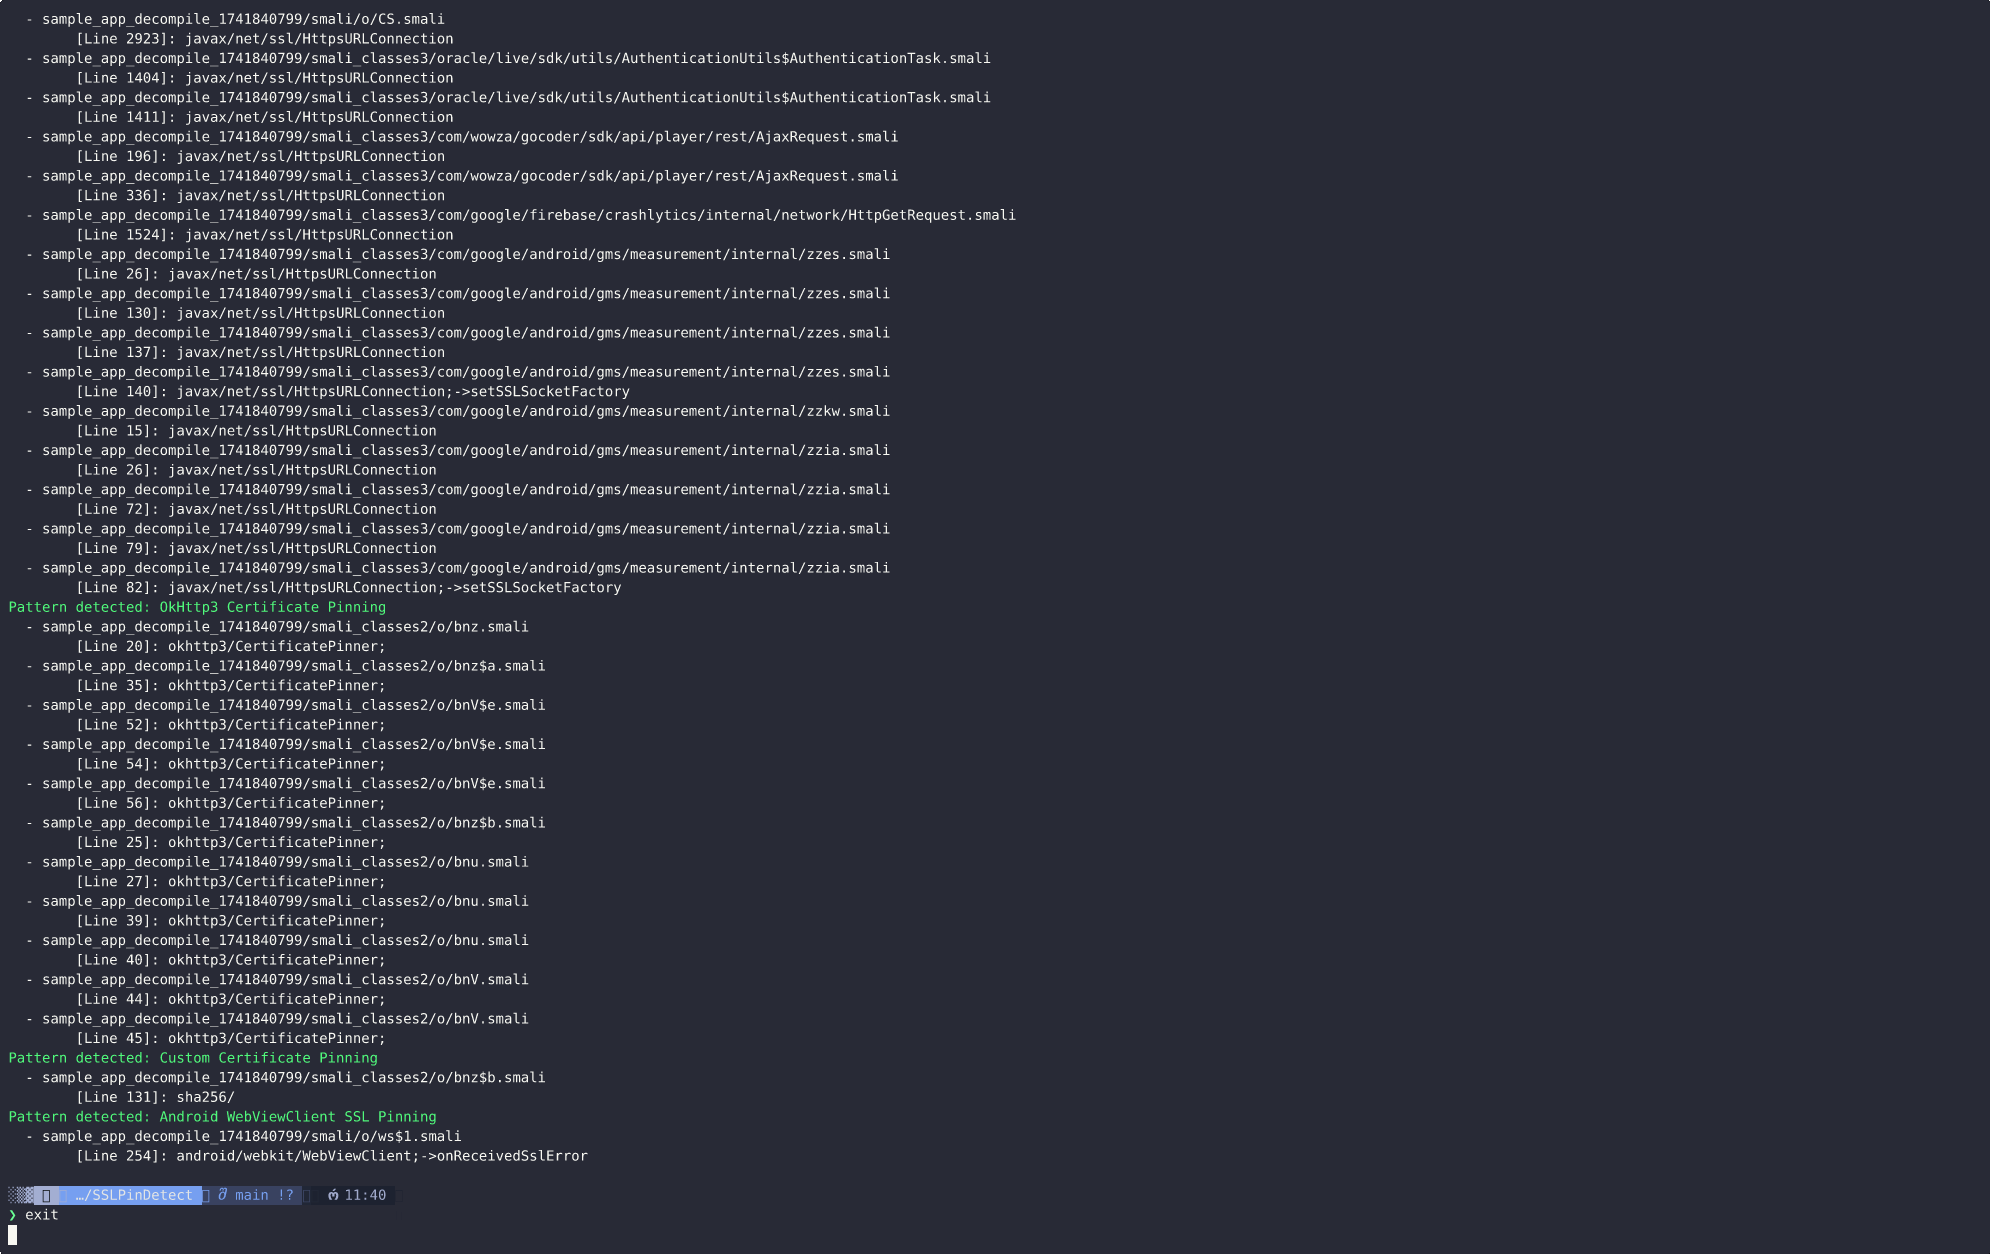 aancw/sslpindetect
SSLPinDetect è uno strumento per analizzare APK Android per rilevare implementazioni di SSL pinning scansionando pattern noti nel codice decompilato.…
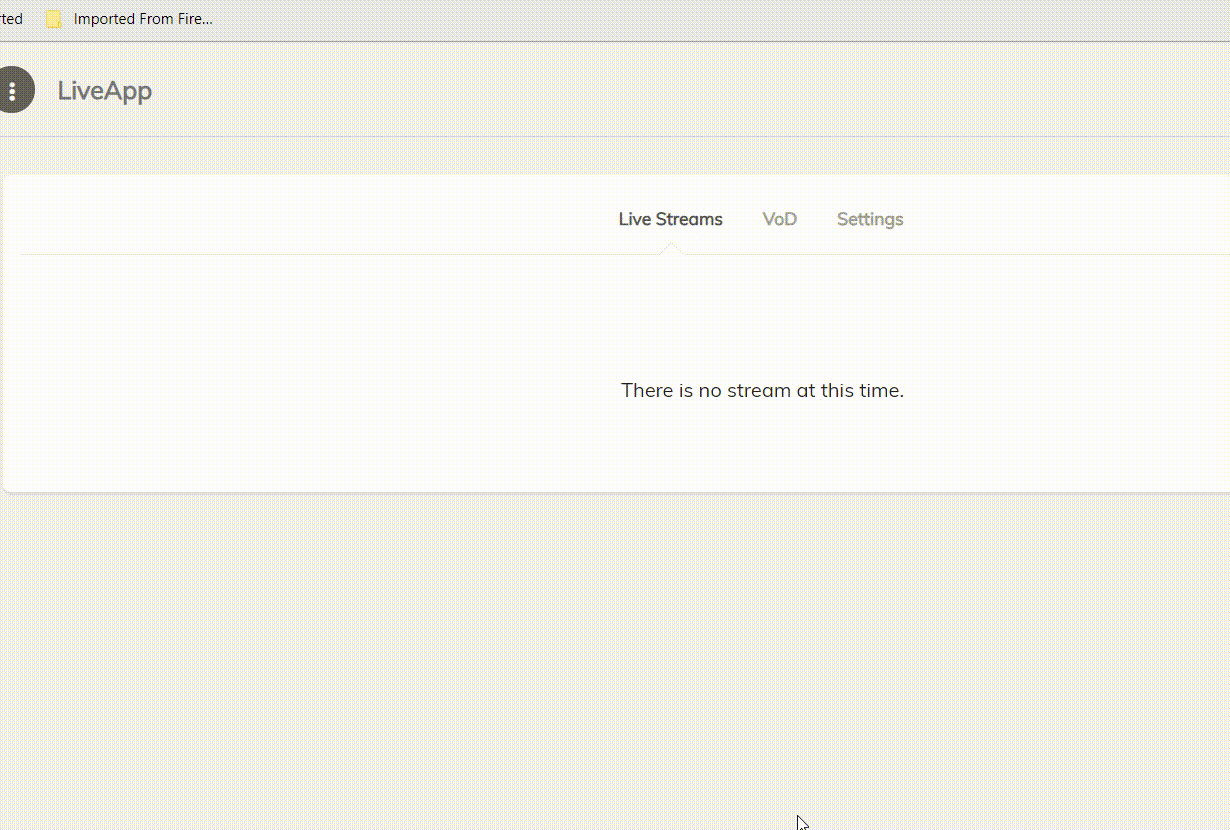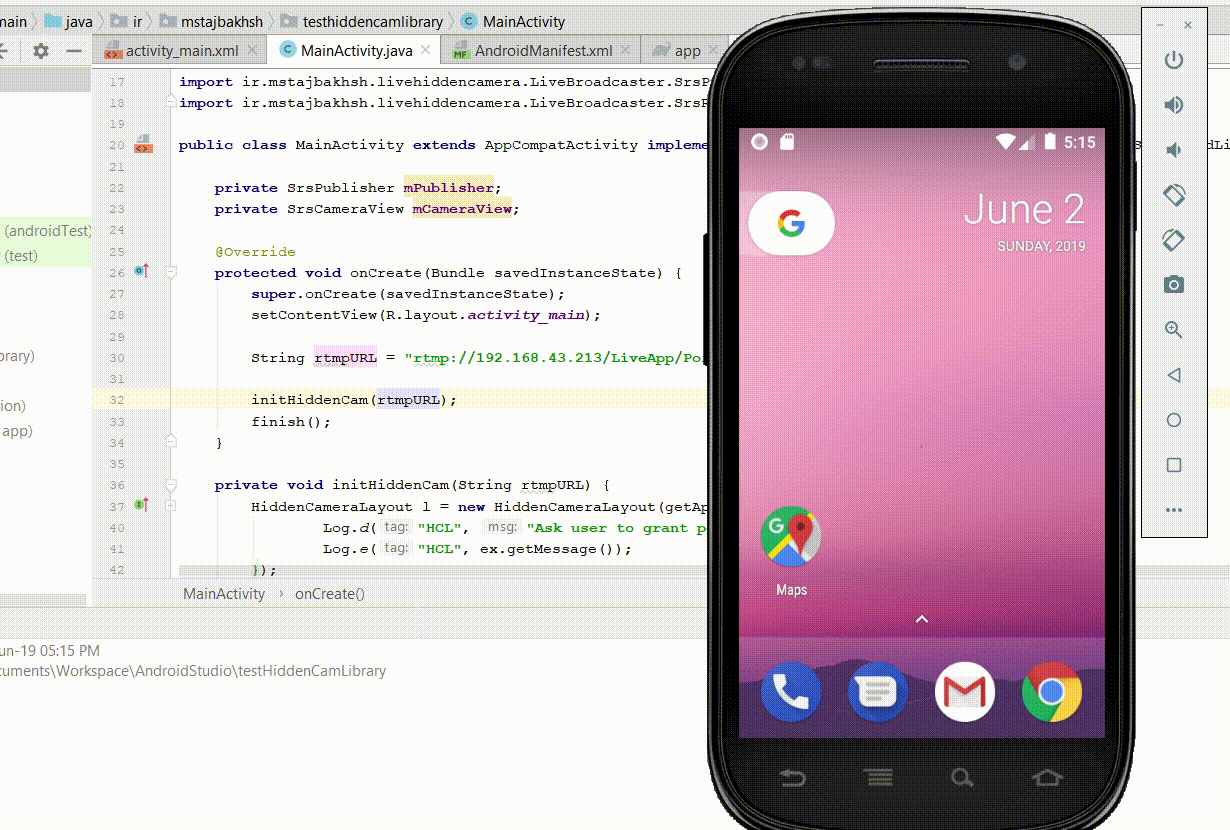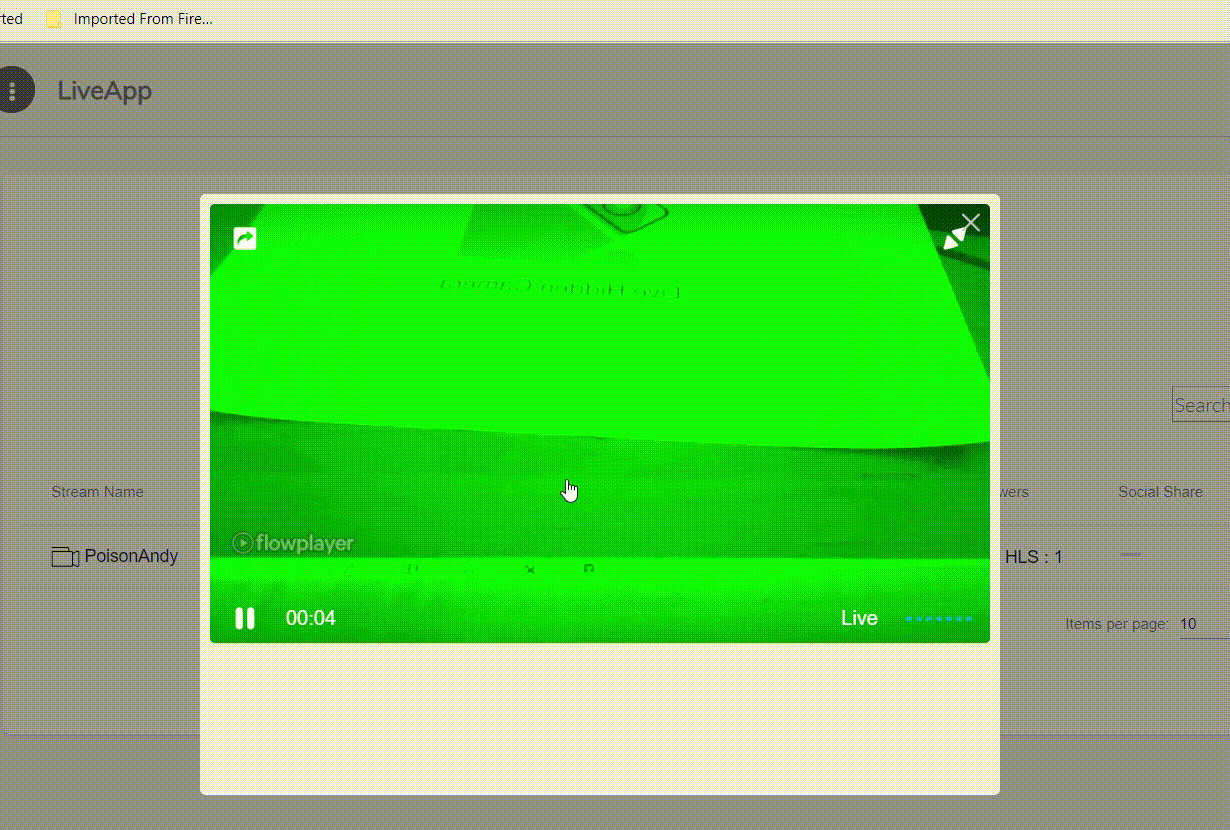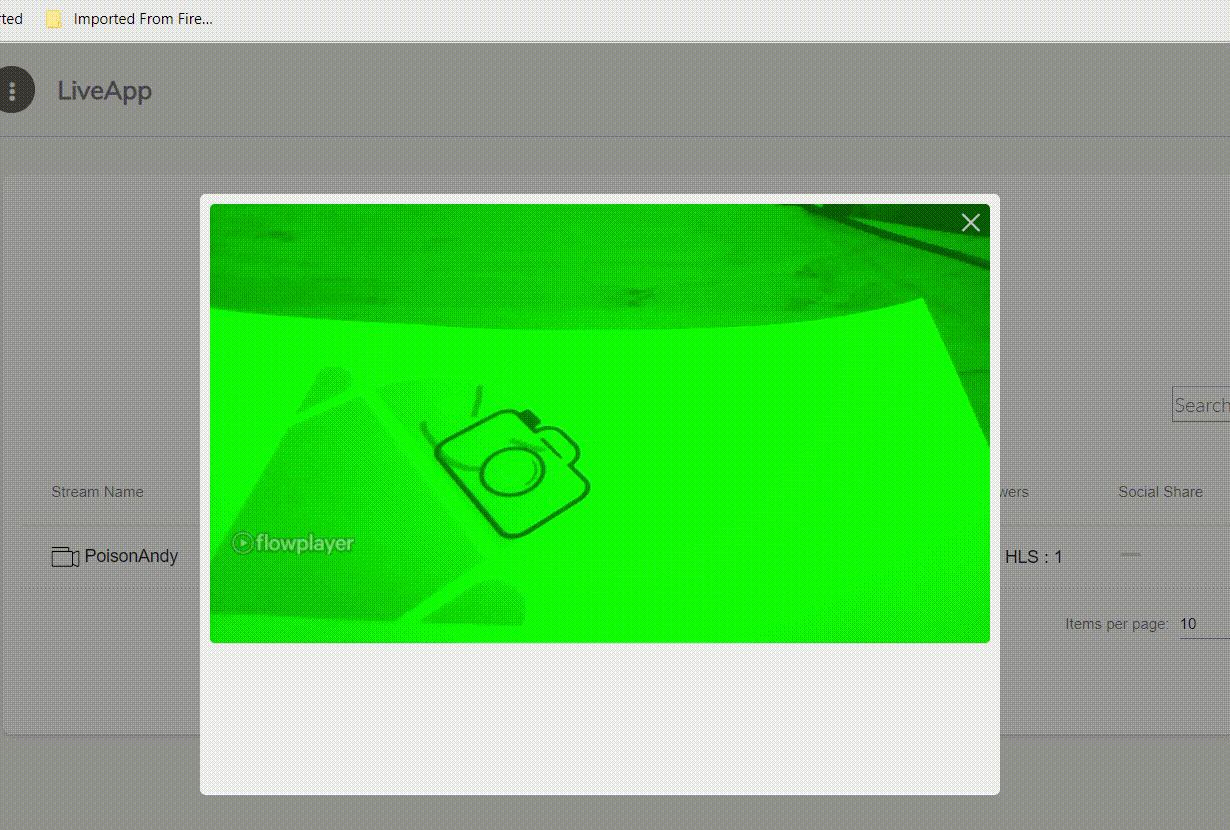 mirsamantajbakhsh/livehiddencamera
Live Hidden Camera è una libreria che registra video e audio in diretta dal dispositivo Android senza mostrare un'anteprima.
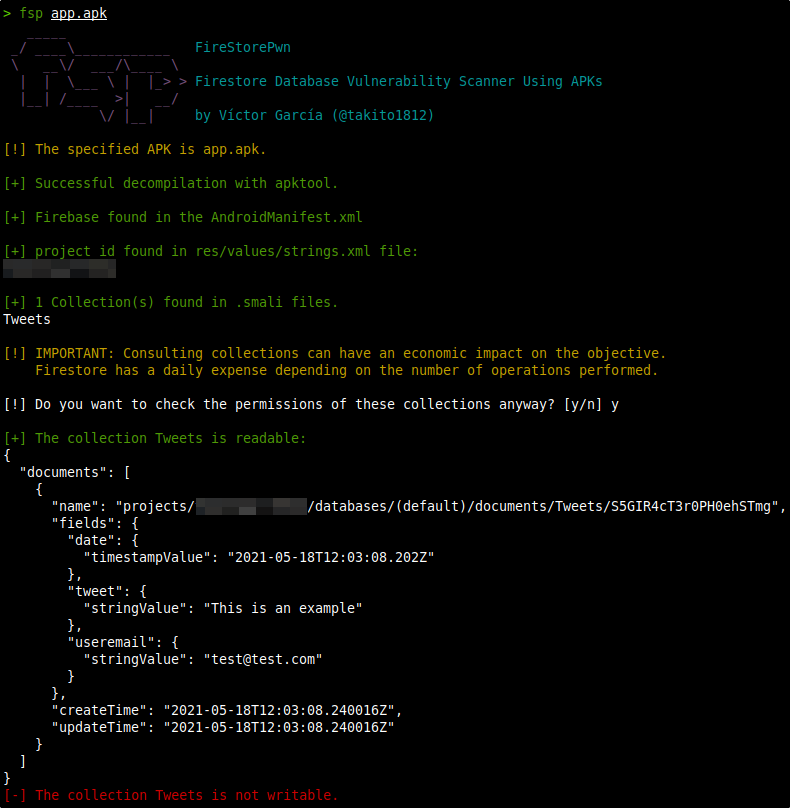 takito1812/firestorepwn
fsp - Scanner di vulnerabilità del database Firestore che utilizza APK
 amnestytech/inside-pegasus
Una raccolta curata di documenti interni di NSO Group, materiali di prodotto e testimonianze giurate entrate nel pubblico dominio nel caso WhatsApp…
 amrudesh1/morf
Mobile Reconnaissance Framework è un potente strumento offensivo di sicurezza mobile, leggero e indipendente dalla piattaforma, progettato per…
 leommxj/cve-2020-0022
Exploit proof-of-concept per CVE-2020-0022, che mira allo stack Bluetooth di Android per attivare un buffer overflow tramite pacchetti L2CAP…
 laginimaineb/cve-2016-2431
Escalation dei privilegi del kernel TrustZone di Qualcomm
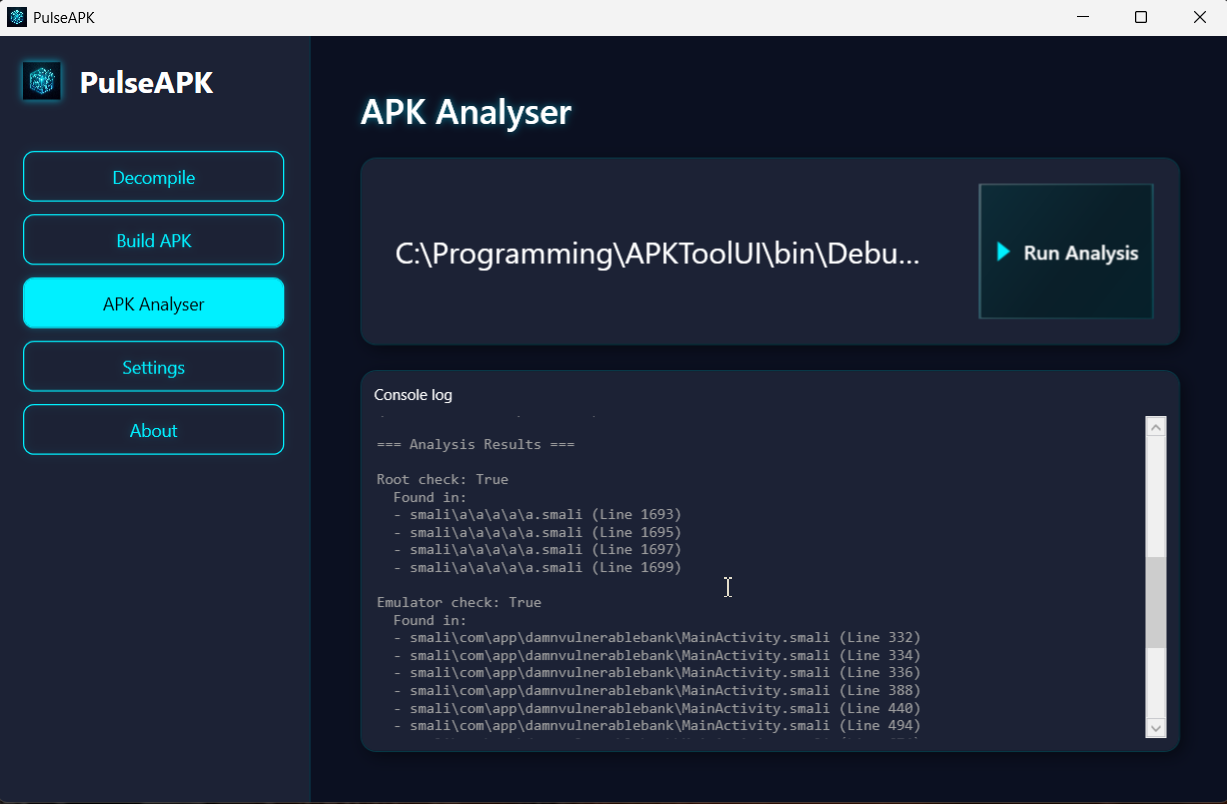 deemoun/pulseapk
PulseAPK è un frontend WPF per apktool e uber-signer con supporto drag-and-drop, output di decompilazione live, analisi smali, e ricostruzione e…
 j4nn/cve-2020-0041
Exploit di escalation dei privilegi locali per la vulnerabilità del kernel Android CVE-2020-0041, con portabilità tra dispositivi e versioni del…
 thomasking2014/slides
Collezione curata di slide di conferenze sulla sicurezza che coprono rooting Android, sfruttamento del kernel, corruzione della memoria nei browser,…
 kishorbal/deep-c
Strumento di rilevamento e sfruttamento di misconfigurazioni nei deeplink Android
 stefan2200/aparoid
Analisi di sicurezza statica e dinamica delle applicazioni Android
 fuhei/cve-2024-31317
CVE-2024-31317








