 kishorbal/deep-c
Strumento di rilevamento e sfruttamento di misconfigurazioni nei deeplink Android
Deep-C è un Android Deep Link Exploitation Framework che decompila automaticamente APK, identifica punti di ingresso esposti e insicuri dei deep link, verifica l'exploitabilità utilizzando analisi statica e verifica AI opzionale, e genera adb Proof-of-Concepts (PoCs) eseguibili.
Deep-C è progettato per test di penetrazione di applicazioni mobili, valutazioni red team e ricerca sulla sicurezza Android, con una forte attenzione all'exploitabilità nel mondo reale piuttosto che a risultati rumorosi.
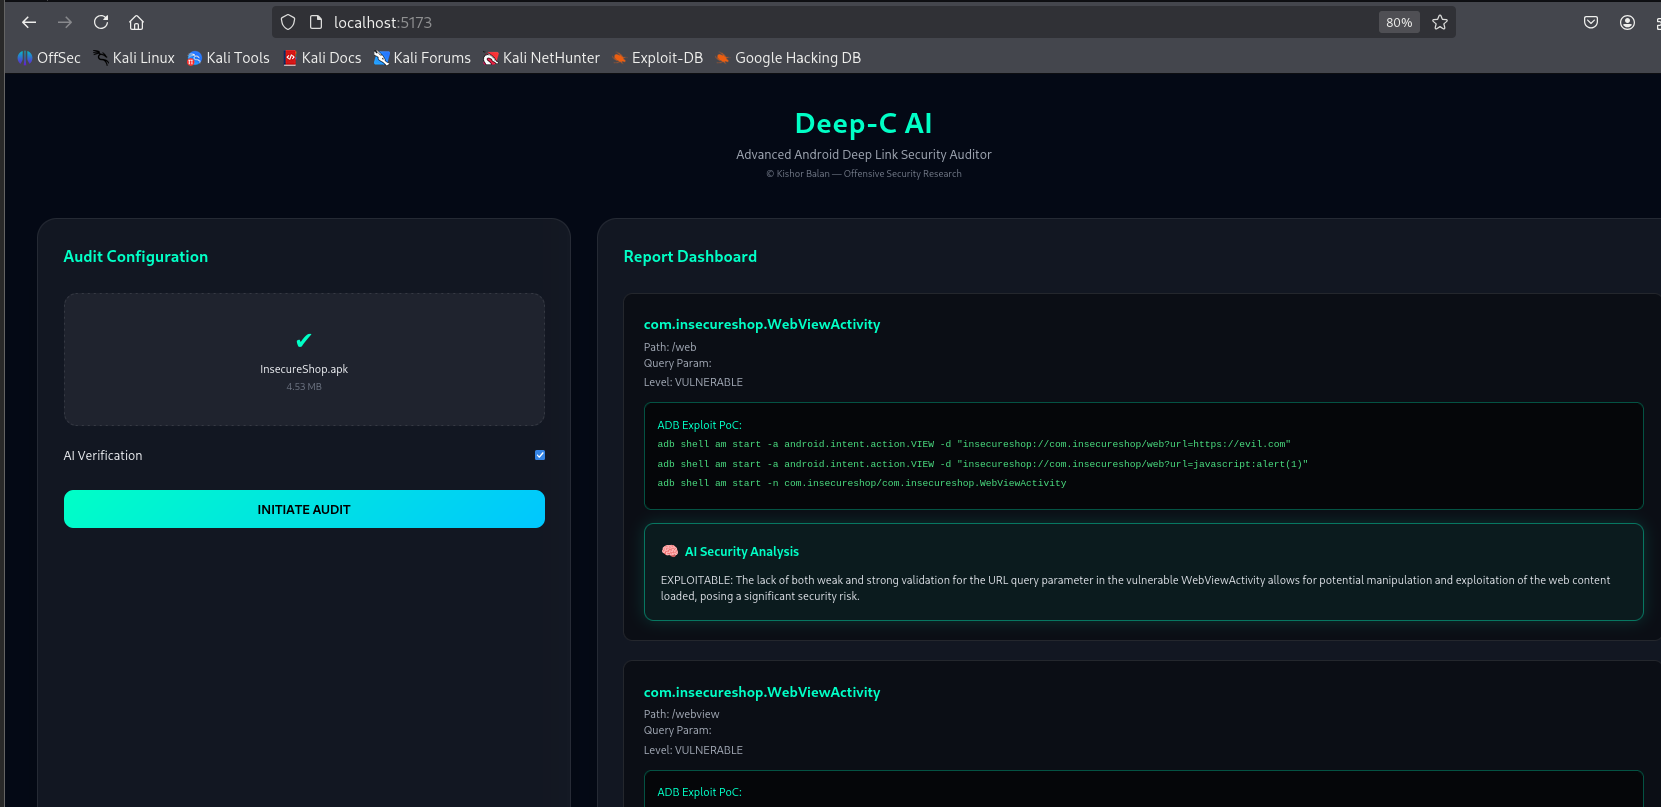
WebdeepC -(Versione Web)
CLI

http / https)VIEW + BROWSABLE)WebView.loadUrlendsWith, contains, regex)--ai-review)L'integrazione AI è opzionale e disabilitata per impostazione predefinita.
javascript:Come funziona Deep-C
APK
 ↓
Decompila APK (apktool)
 ↓
Estrai Manifest e Bytecode
 ↓
Identifica Punti di Ingresso Deep Link Esportati
 ↓
Decompila Sorgente (dex2jar + jadx)
 ↓
Valida Exploitabilità (codice / euristiche)
 ↓
(Opzionale) Verifica AI (--ai-review)
 ↓
Genera PoC adb
 ↓
Output Console + Report JSON
🔧 Requisiti
Assicurati che i seguenti strumenti siano installati e disponibili nel tuo PATH:
Python 3.8+ apktool adb (Android Platform Tools) d2j-dex2jar openai
Verifica dell'installazione apktool --version adb version python3 --version
Per l'analisi basata su AI (openAI)
Esporta la tua chiave API di openAI nelle variabili d'ambiente
export OPENAI_API_KEY="Your_openai_API_key"
Utilizzo
🔍 Analizza APK (Senza Sfruttamento) python deepc.py -a target.apk
💥 Analizza + Esegui PoC tramite adb python deepc.py -a target.apk --exec
⚠️ Assicurati che un dispositivo/emulatore sia connesso tramite adb prima di usare --exec.
Scopri gli strumenti più utilizzati dalla nostra community.
Nessun dato di popolarità ancora.


