#1
Strumenti focalizzati su penetration test, reverse engineering e protezione di app e OS Android.
Raccomandato da Kitploit

 androguard/androguard
Reverse engineering and pentesting for Android applications
 ironfox-oss/ironfox
Hardened Android web browser forked from Mull/Firefox with privacy-focused patches, anti-fingerprinting, telemetry removal, and secure defaults for…
 frida/frida
Repo principale per l'hosting dei binari di rilascio
 reversenseorg/dexcalibur
[Ufficiale] Strumento di reverse engineering Android focalizzato sull'automazione dell'instrumentazione dinamica sfruttando Frida. Disassembla dex,…
 mitmproxy/mitmproxy
Un proxy HTTP interattivo in grado di intercettare e gestire TLS, per penetration tester e sviluppatori di software.
 skylot/jadx
Strumento da riga di comando e GUI per decompilare file Android Dex e APK in codice sorgente Java leggibile, con decodifica delle risorse,…
 librepods-org/librepods
AirPods liberated from Apple's ecosystem.
 yukonga/ghostlock-app
# App di esecuzione con un tocco GhostLock (CVE-2026-43499)
 dedsec1121fk/dedsec
Educational Android (Termux) toolkit for learning penetration testing, OSINT, social engineering, and network security through hands-on scripts,…
 ch0pin/rdx
A native APK and DEX decompiler written in Rust
 zenyxx-xd/rootmyvivo
One-click root per dispositivi vivo/iQOO con bootloader bloccato | CVE-2026-43499 + KernelSU
 zenyxx-xd/rootmyvivo-exploit
GhostLock (CVE-2026-43499) exploit fork for RootMyVivo Neo — iQOO Neo 11 (PD2520, SM8750, 6.6.89). For authorized research on own devices only.
 nowsecure/r2frida
Radare2 e Frida meglio insieme.
 sgswzglwlx/vivo-root-build
Costruisce un exploit di root per dispositivi vivo/iQOO che prende di mira CVE-2026-43499, sfruttando tecniche a livello di kernel come il bypass di…
 symbioticsec/hermes-decomp
Un potente decompilatore che consente di eseguire il reverse engineering di app mobili React Native convertendo i loro file bytecode Hermes compilati…
 zaproxy/zaproxy
Scanner di sicurezza per applicazioni web open-source per il rilevamento automatico delle vulnerabilità, test di penetrazione manuali e test di…
 ashishb/android-security-awesome
Una raccolta di risorse relative alla sicurezza di Android
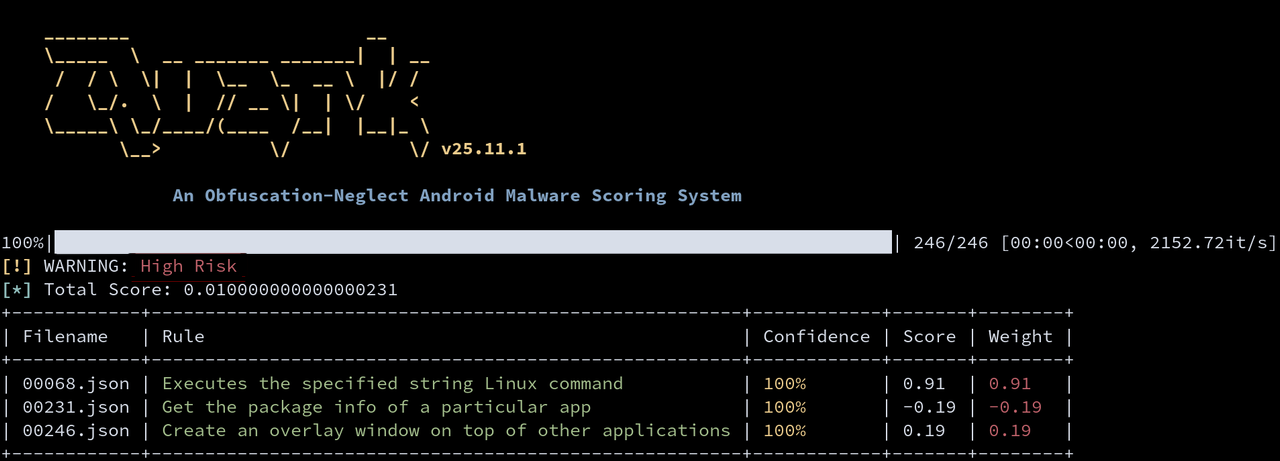 ev-flow/quark-engine
Motore di punteggio per malware Android basato su regole che analizza gli APK utilizzando analisi statica e dinamica per rilevare vulnerabilità,…