#1
Strumenti focalizzati su penetration test, reverse engineering e protezione di app e OS Android.
Raccomandato da Kitploit
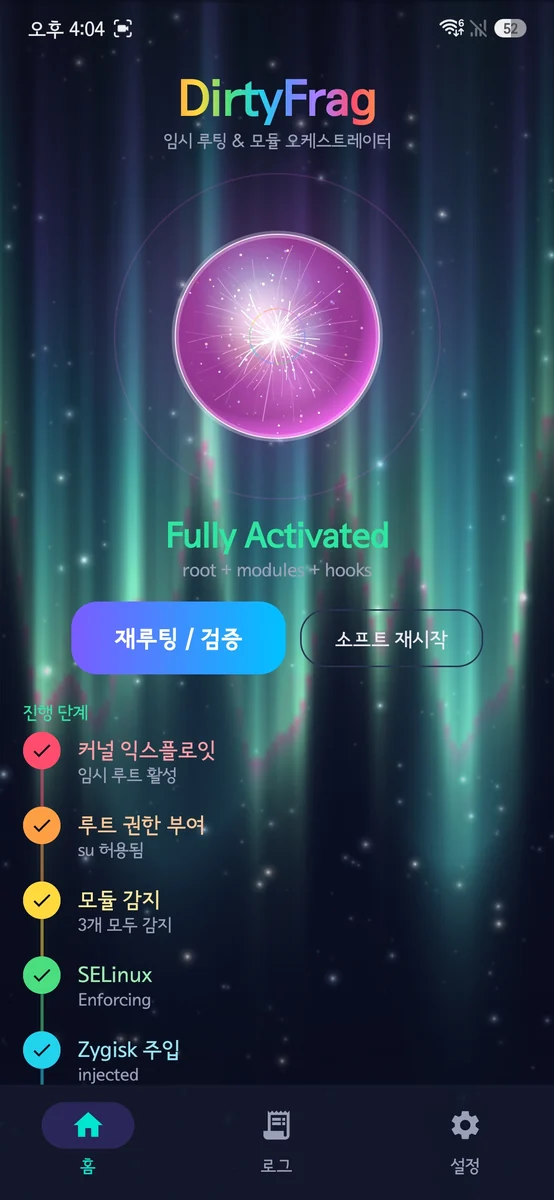
 coey0814/dirtyfrag-galaxy
Root KernelSU temporaneo con un clic (late-load) per Samsung Galaxy tramite DirtyFrag (CVE-2026-43284). Nessun Shizuku/PC/ADB.
 ejfkdev/avdroot
Effettua il root di un emulatore Android Studio applicando una patch al suo ramdisk con Magisk — in puro Go.
 ejfkdev/ddc
DEX → Decompilatore Java in Rust — veloce, analisi progressiva, CLI bilingue
 ejfkdev/dae
Analizzatore di snapshot AOT Dart basato su configurazione che esporta simboli e struct compatibili con blutter per IDA, radare2 e Frida, e decompila…
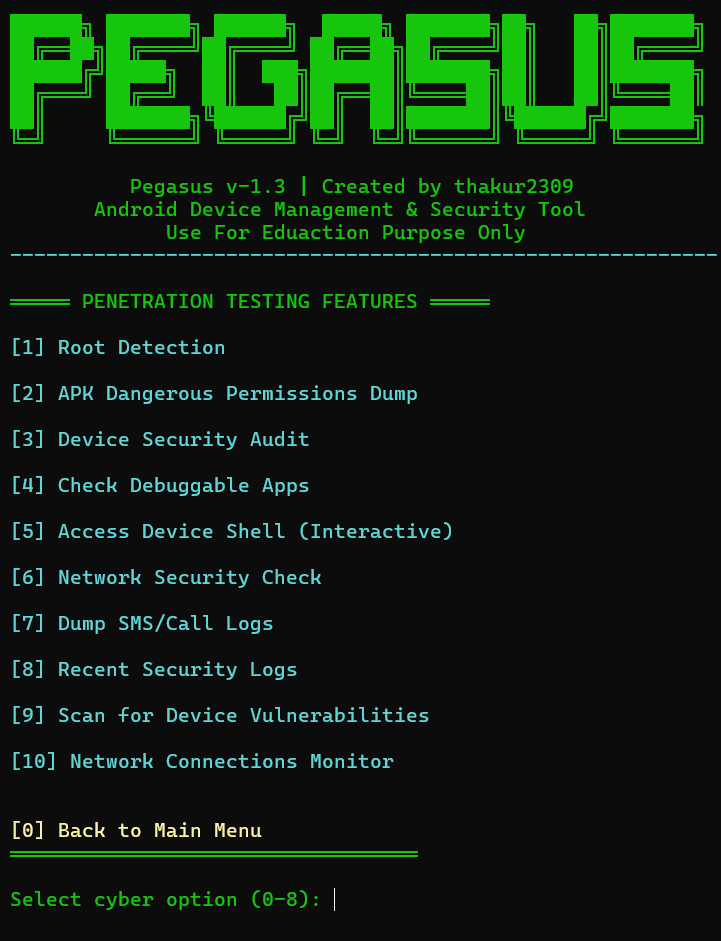 thakur2309/pagasus-pro
Toolkit Python per la gestione di dispositivi Android e l'audit di sicurezza basato su ADB, con un menu interattivo per il rilevamento del root, il…
 florentineprinzessinzusachsen/badbox-h713-projector
Guida all'analisi e alla pulizia del malware BadBox sui proiettori Android Allwinner H713: accesso ADB, prova dell'infezione, backup del firmware,…
 ablation-tool/ablation
Framework di reverse engineering con disassemblaggio, decompilazione, analisi del taint, diffing di versioni e ricerca semantica, oltre all'analisi…
 a23bc/op13-cve-2026-64560
Exploit del kernel Android specifico per dispositivo per CVE-2026-64560 sulle build di OnePlus 13, che fornisce root temporaneo tramite shell ADB con…
 become-illusory/cve-2026-64560-a16
Toolkit CVE-2026-64560: toolchain Go a binario singolo + porta target realme RMX5010 (A16, SM8750)
 wangs-official/opace6-cve-2026-64560
Strumento root temporaneo per OnePlus Ace 6 che sfrutta la use-after-free del timer CPU POSIX del kernel Linux CVE-2026-64560 per ottenere i…
 qingle009/opace6-cve-2026-64560
Strumento di root temporaneo per OnePlus Ace 6 (CVE-2026-64560) - port verificato sul dispositivo con indirizzo bootidParent corretto
 isec-tugraz/file-notification-attacks
Artefatti di ricerca per attacchi side-channel basati sulle notifiche dei file su Linux, Windows e macOS, che dimostrano la fuga di informazioni…
 fkie-cad/sandroid_dexray-intercept
Un tool di analisi malware Android che crea profili runtime completi intercettando il comportamento delle applicazioni attraverso crittografia, file…
 1-3-7/disrobe
Suite CLI in Rust che decompila staticamente, deoffusca e decomprime codice nativo, bytecode, script, firmware e pacchetti di app attraverso oltre 15…
 newliver666/apk-reverse
Agent skill per il reverse engineering di APK Android: dex patching, unpacking, repacking, rimozione di annunci e paywall, analisi di .so nativi e…
 ch0pin/rdx
A native APK and DEX decompiler written in Rust
 diyiqiuye/cve-2025-21479-fx5p
Temporary root for OPPO Find X5 Pro (PFEM00) via CVE-2025-21479 + KernelSU LKM late-load (cloud-buildable)
 owasp/android-security-masterclass
Laboratorio pratico di formazione sulla sicurezza Android di OWASP con 78 moduli MASVS/MASTG che abbinano app vulnerabili, sicure e di attacco per…