
 #1
Strumenti focalizzati su penetration test, reverse engineering e protezione di app e OS Android.
Raccomandato da Kitploit
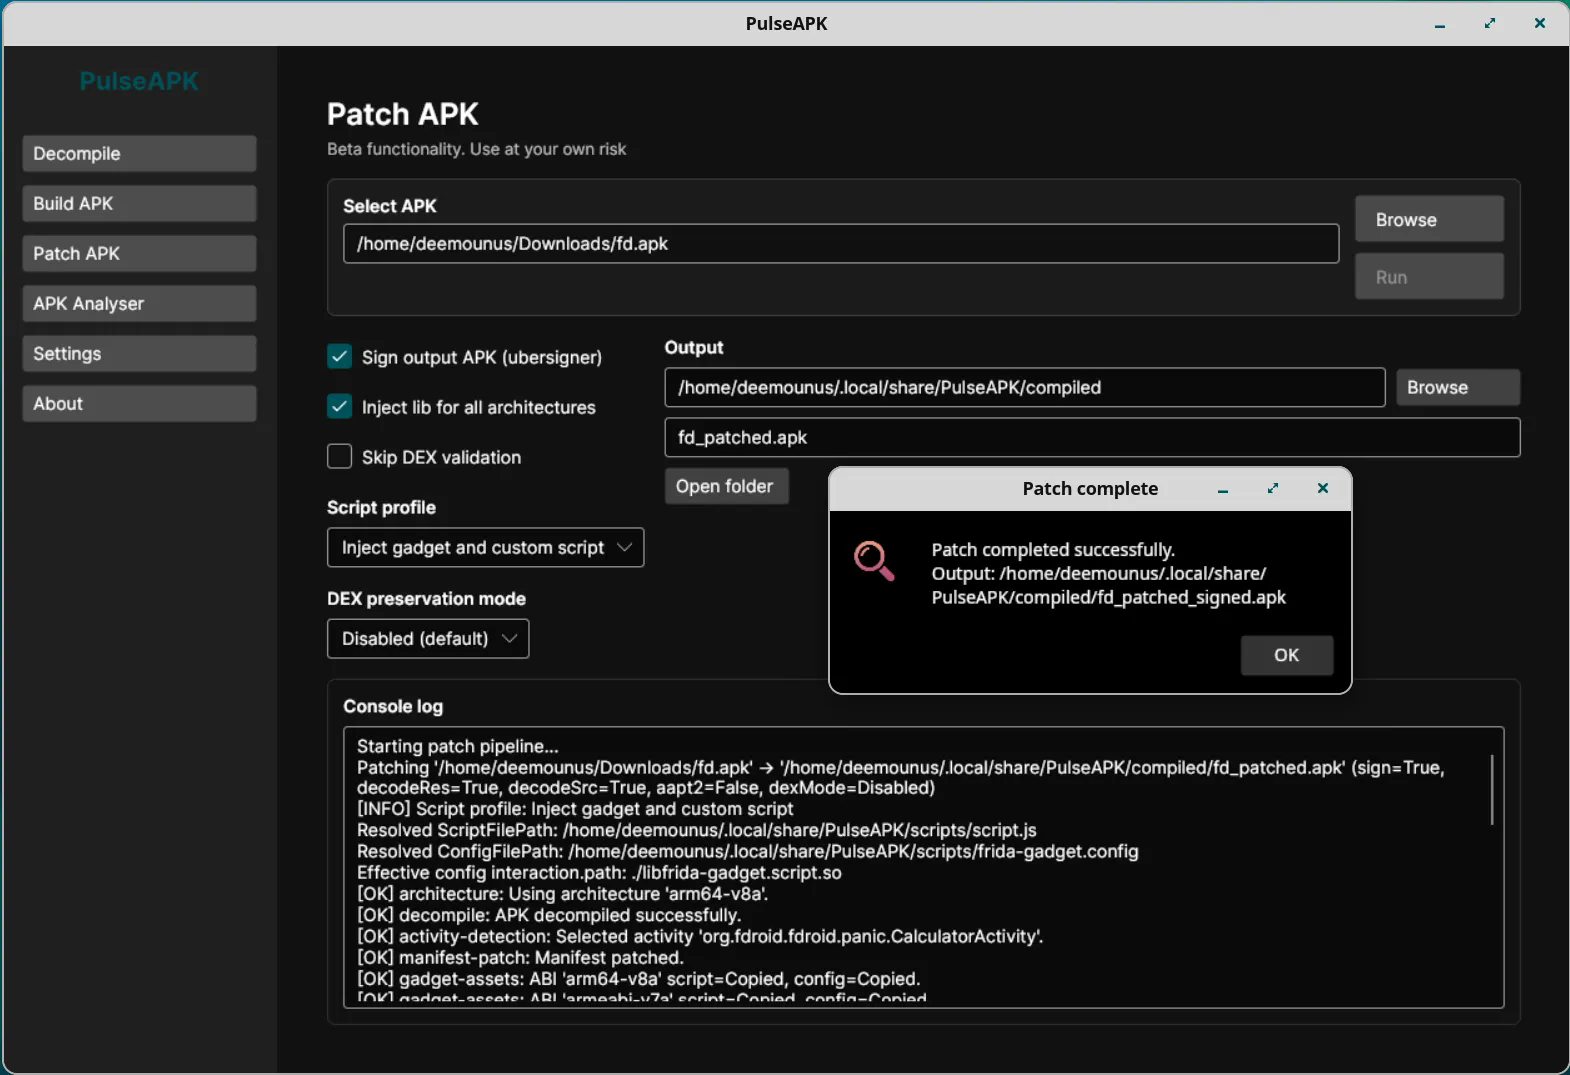
 deemoun/pulseapk-core
PulseAPK Core: strumento multipiattaforma per lavorare con file APK: Decompilazione, Analisi, Costruzione
 timwr/cve-2019-2215
# Exploit di escalation dei privilegi del kernel Android per CVE-2019-2215 Proof-of-concept per ottenere accesso root tramite una vulnerabilità…
 laginimaineb/cve-2014-7920-7921
Codice exploit per CVE-2014-7920 e CVE-2014-7921 - esecuzione di codice in mediaserver fino ad Android 5.1
 android-rooting-tools/libpingpong_exploit
CVE-2015-3636 exploit
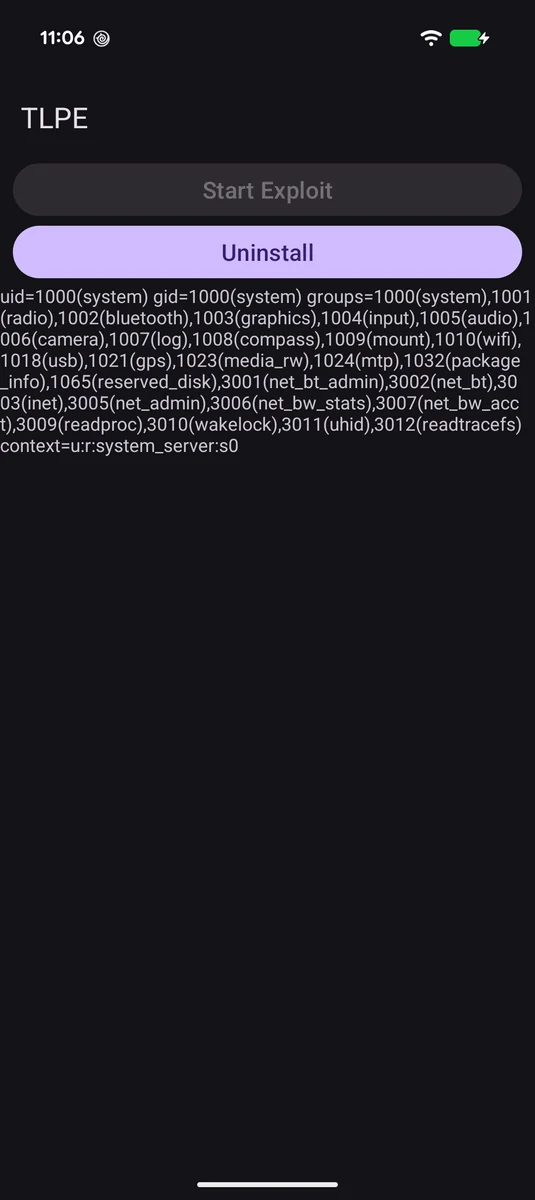 supersonic/tlpe
CVE-2026-49881, sfruttando la creazione di contesto non sicura nel servizio Telecom di Android 17 per eseguire codice arbitrario come UID 1000…
 nightwatchcybersecurity/truegaze
Strumento di analisi statica per app Android/iOS che si concentra su problemi di sicurezza al di fuori del codice sorgente.
 aau-network-security/hostage
Honeypot mobile a bassa interazione
 wxxsfxyzm/ghostlock-galaxy
Roota il tuo Galaxy usando CVE-2026-43499
 michalbednarski/thelastbundlemismatch
Writeup ed exploit per CVE-2023-45777, bypass per la validazione degli Intent all'interno di AccountManagerService su Android 13 nonostante la…
 alterakey/trueseeing
Scanner di vulnerabilità per app iOS/Android senza decompilazione (DC25 demo lab, CB17)
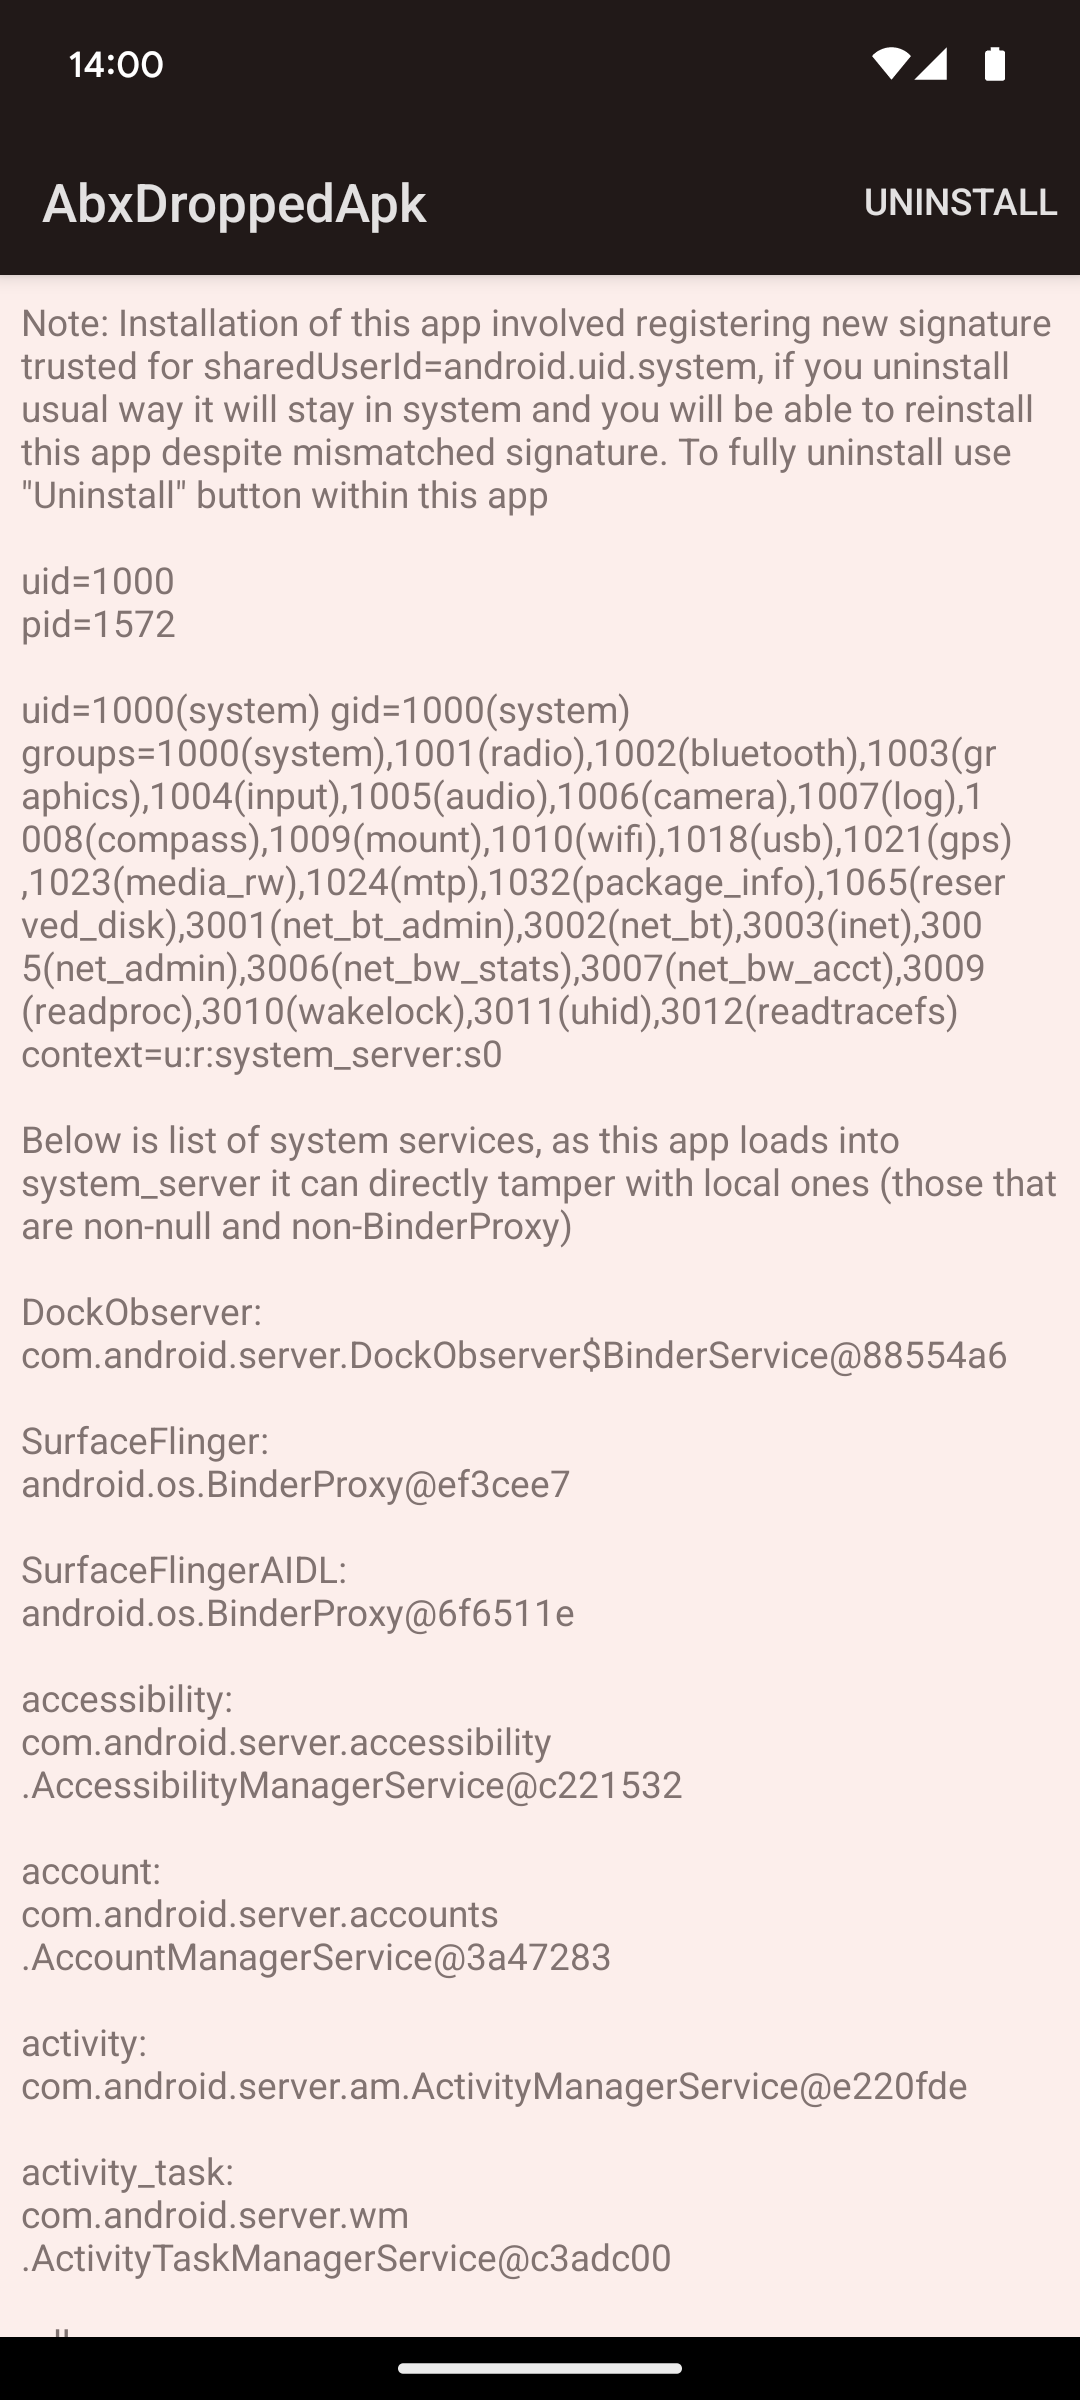 michalbednarski/abxoverflow
Writeup ed exploit per CVE-2024-34740, overflow di intero in BinaryXmlSerializer di Android che porta a scrittura di file su system_server e poi a…
 federicodotta/ghidra2frida
Estensione di Ghidra che collega l'analisi statica e dinamica tramite Frida, consentendo l'instrumentazione runtime scriptabile per il reverse…
 metaredteam/rtx-cve-2023-45779
Codice proof-of-concept per la vulnerabilità di riutilizzo delle chiavi APEX di Android
 adityatelange/poc-cve-2026-0073
CVE-2026-0073 - PoC per il Bypass dell'Autenticazione Reciproca Wireless ADB
 commando-x/vuln-bank-mobile
Un'applicazione bancaria mobile deliberatamente vulnerabile, progettata per esercitarsi nel mobile security testing. Include vulnerabilità comuni…
 nccgroup/assethook
LD_PRELOAD magic per l'AssetManager di Android
 mailinneberg/broadpwn
Bug Broadpwn (CVE-2017-9417)
 jianqiangzhao/cve-2016-2434
Exploit per CVE-2016-2434, un buffer overflow in Android mediaserver che permette l'esecuzione arbitraria di codice tramite un file multimediale…








