
 #1
Strumenti focalizzati su penetration test, reverse engineering e protezione di app e OS Android.
Raccomandato da Kitploit
 michalbednarski/thisseemswrong
Writeup e exploit per CVE-2024-49746: il metodo Parcel::continueWrite di Android chiude descrittori di file che vengono successivamente utilizzati.
 brnpl/flutter-reverse-engineering-labs
Sfide pratiche per imparare a fare reverse engineering di applicazioni Flutter.
 cakestwix/android-cve-2026-43499
Tester per versione Android CVE-2026-43499
 pwnipc/badparcel
CVE-2023-20963 PoC (mismatch di logica parcel/unparcel di Android WorkSource)
 s4dp4nd4/frida-c2-mcp
Server MCP in stile C2 agentico per la strumentazione Frida su Android rooted e iOS jailbroken.
 kasnria001/pwnage24mtk
Exploit dei certificati per dispositivi MTK. C'è un difetto logico nel processo di verifica dei certificati MTK. Simile a CVE-2023-20696.
 xtiankisutsa/twiga
Uno strumento che enumera i dispositivi Android per ottenere informazioni utili per comprendere il loro funzionamento interno e per lo sviluppo di…
 mrtiz/cve-2023-35671
Problema di sicurezza del PIN delle app Android che consente pagamenti non autorizzati tramite Google Wallet

 crissyfield/super-trouper
MCP server exposing Frida instrumentation as tools for coding agents to connect to devices, inspect processes, manage sessions, and load JavaScript…
 busung-dev/cve-2026-43499-s25u
Autonomo CVE-2026-43499 PoC per Galaxy S25 Ultra SM-S938N S938NKSUACZF1
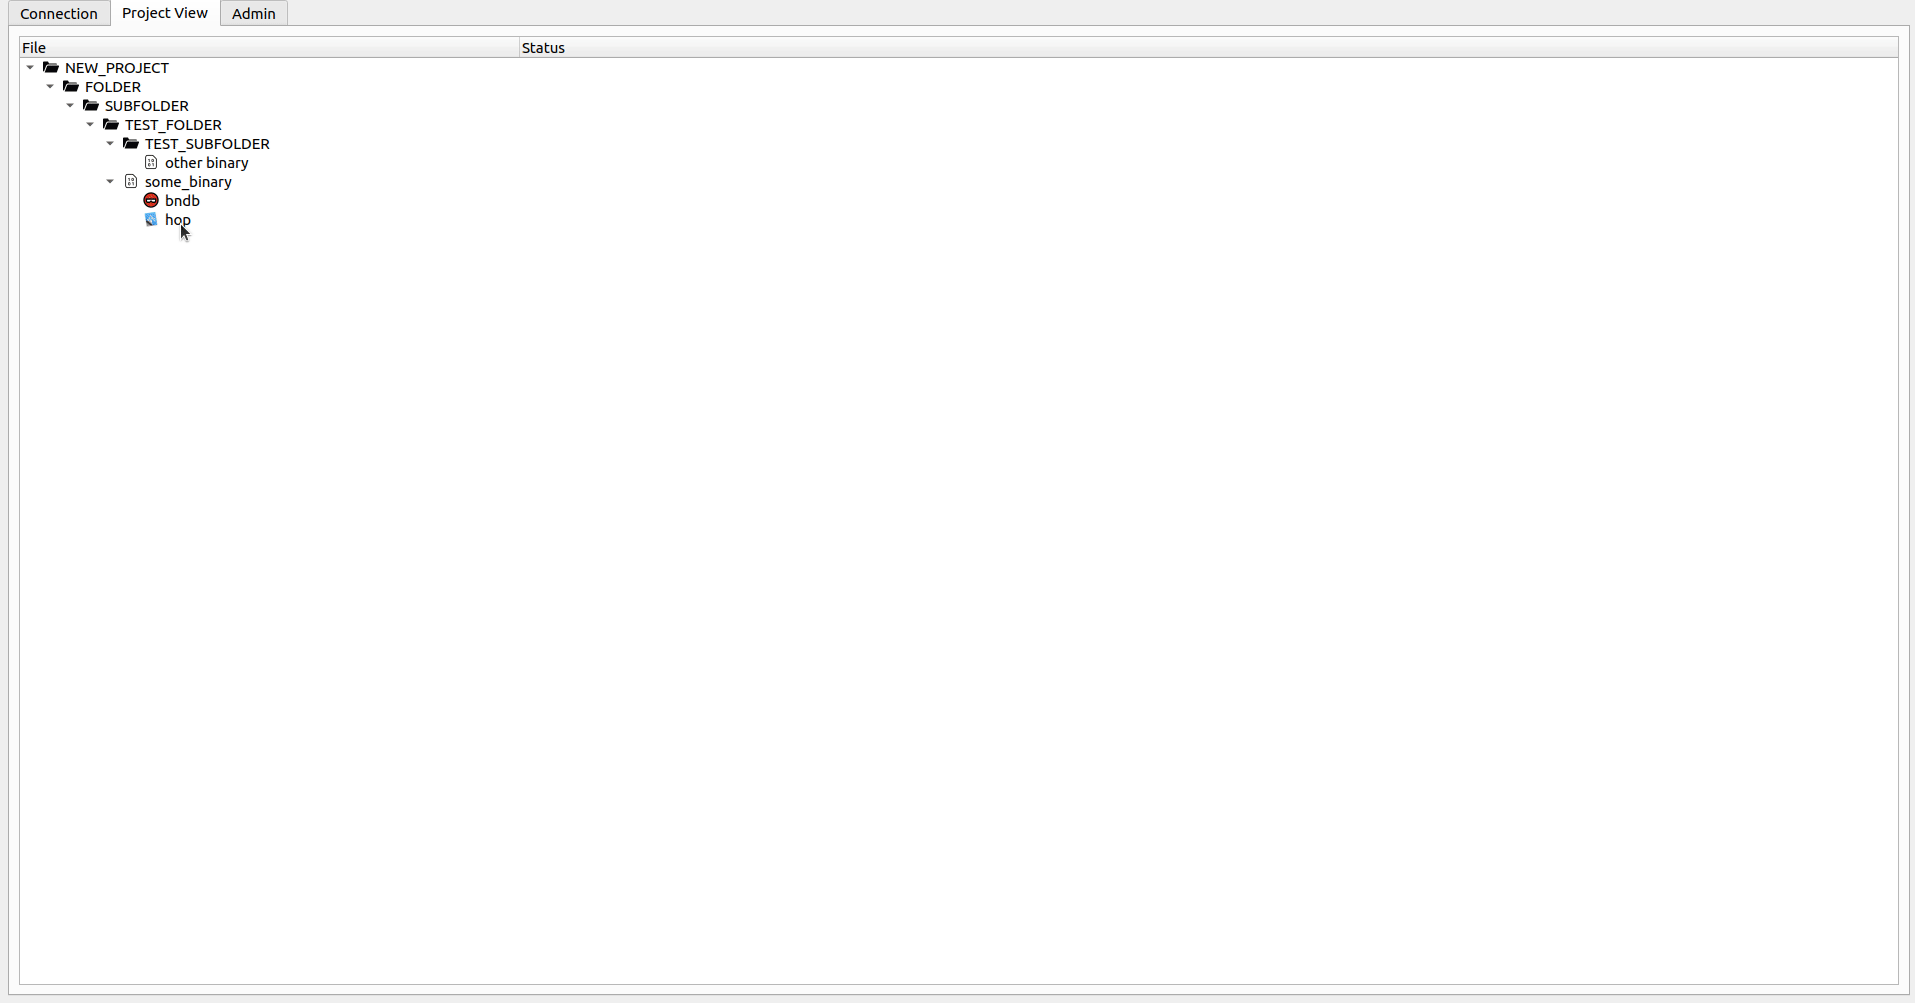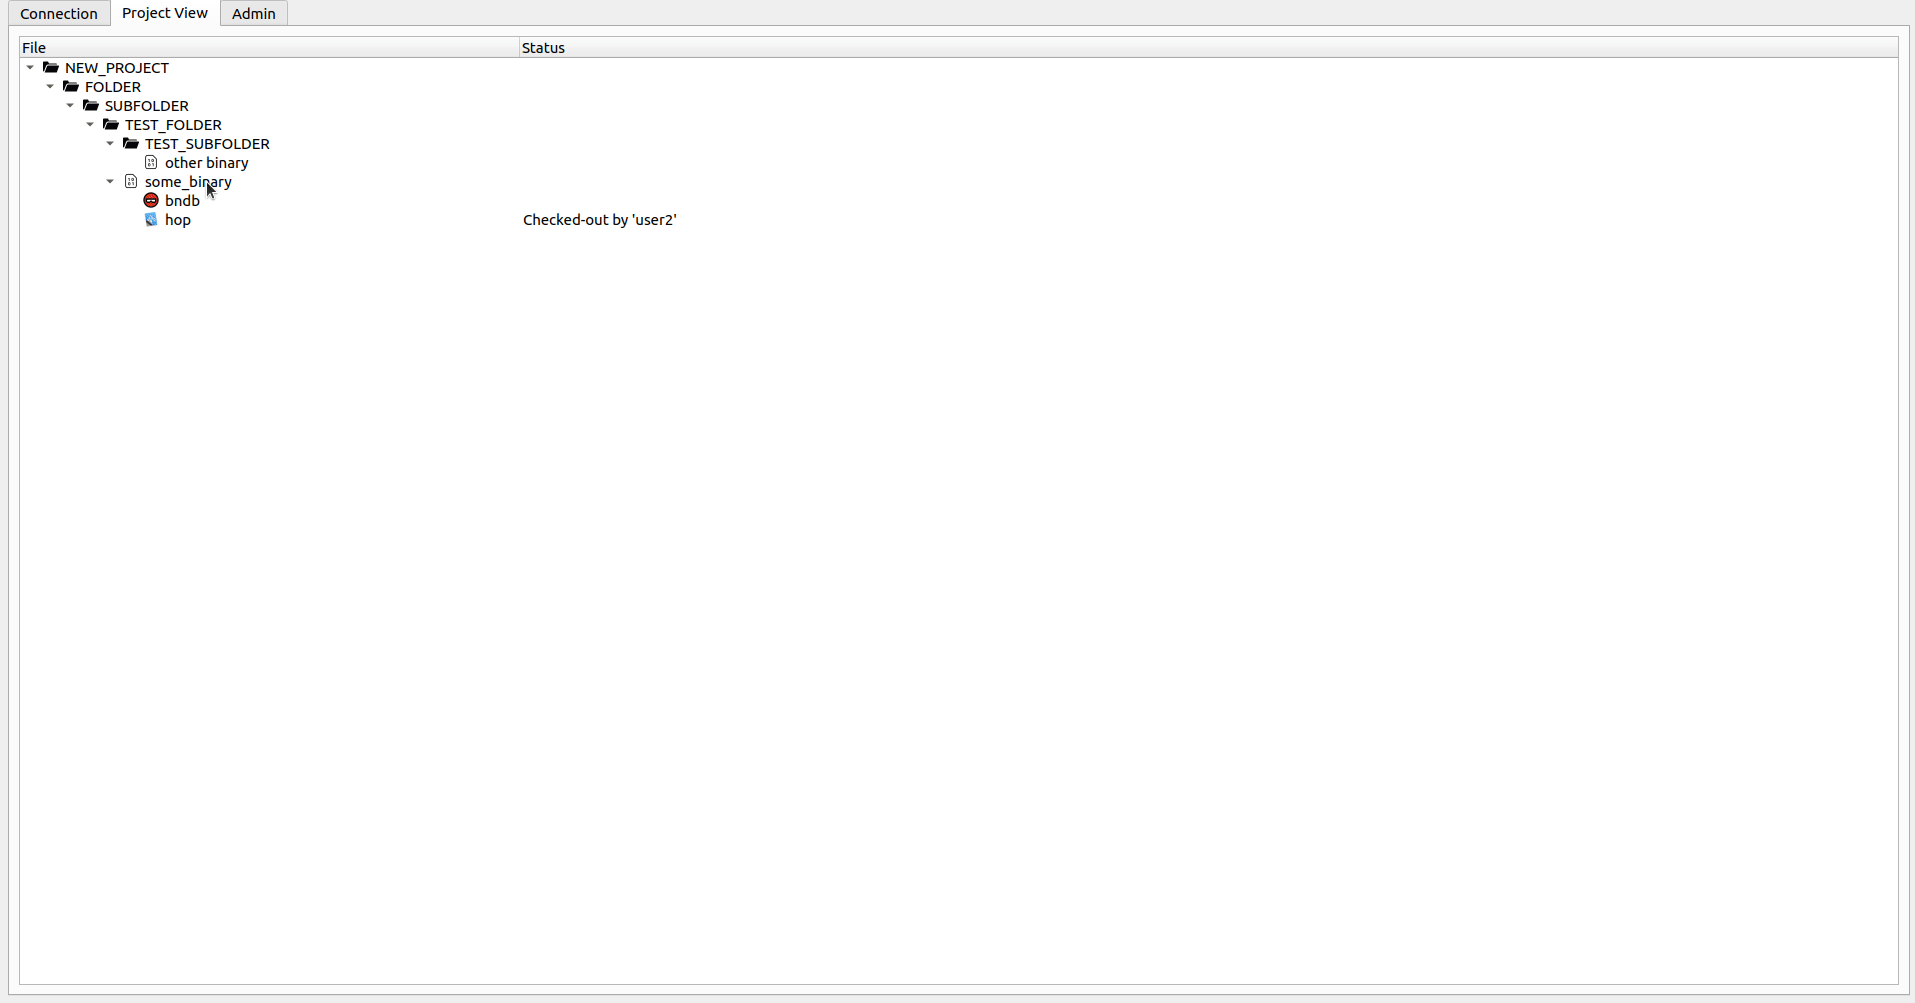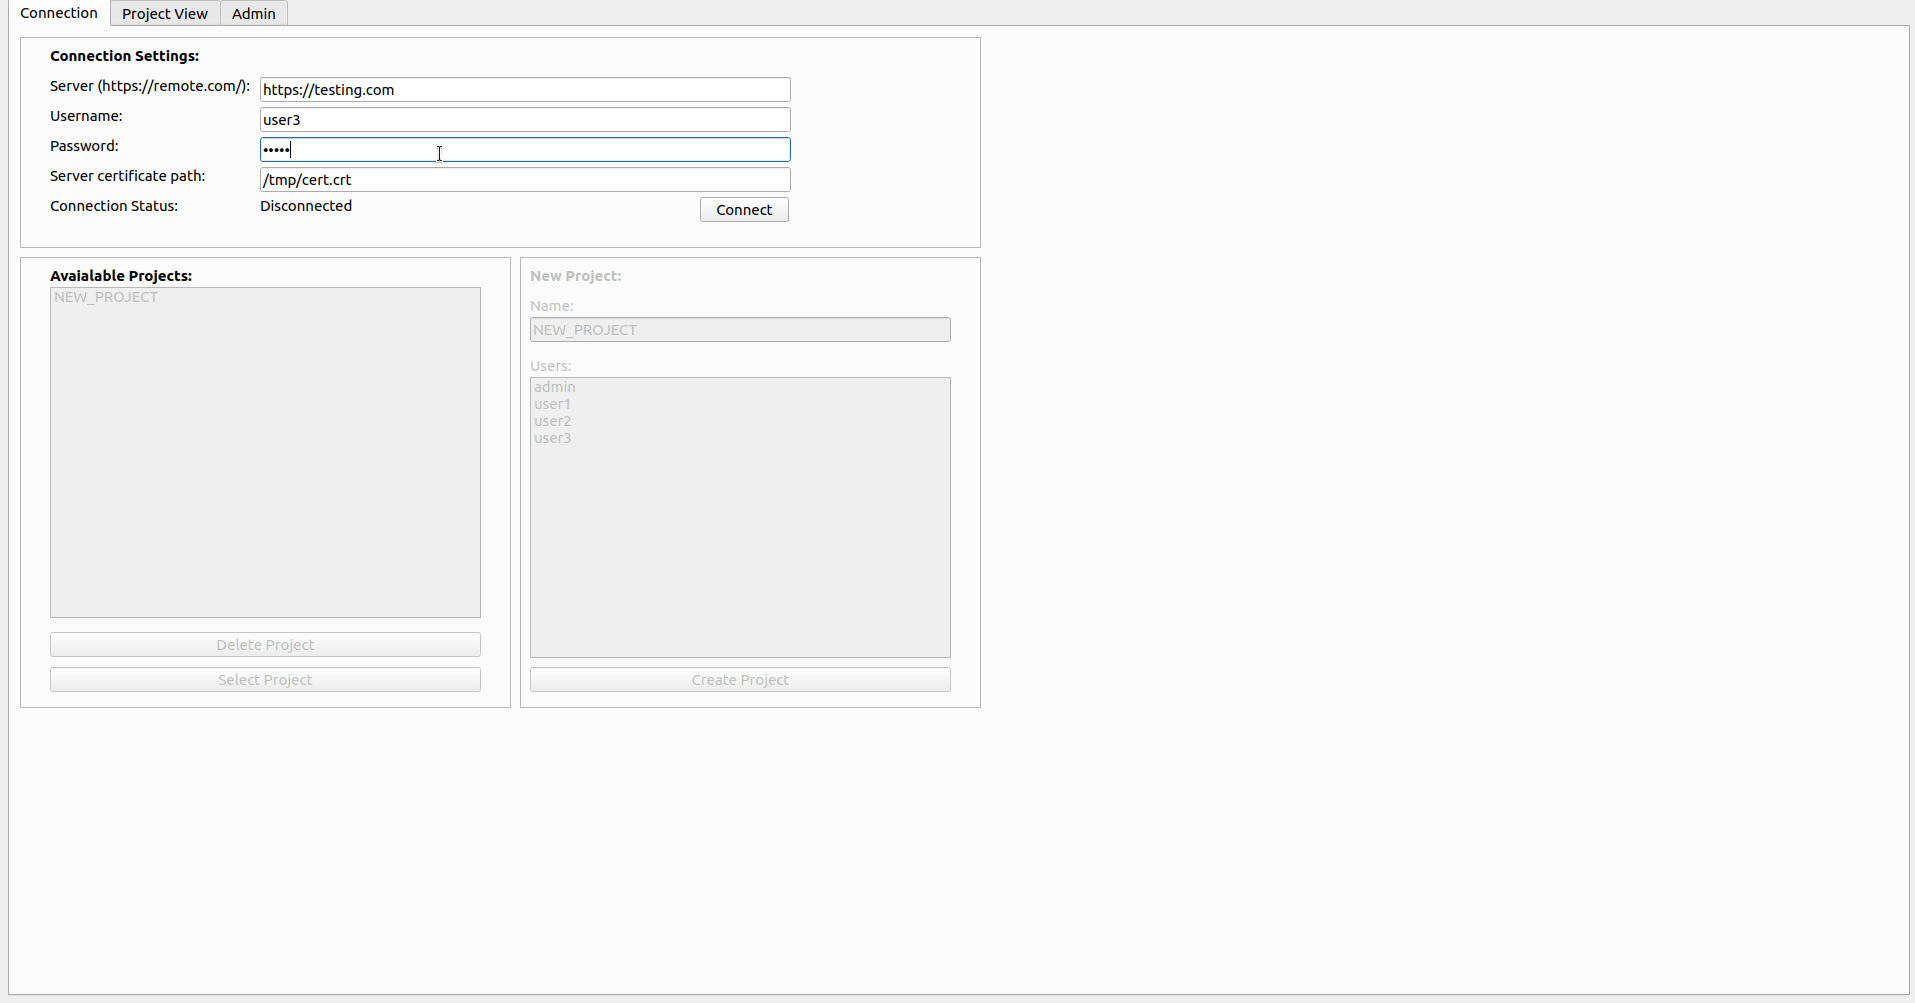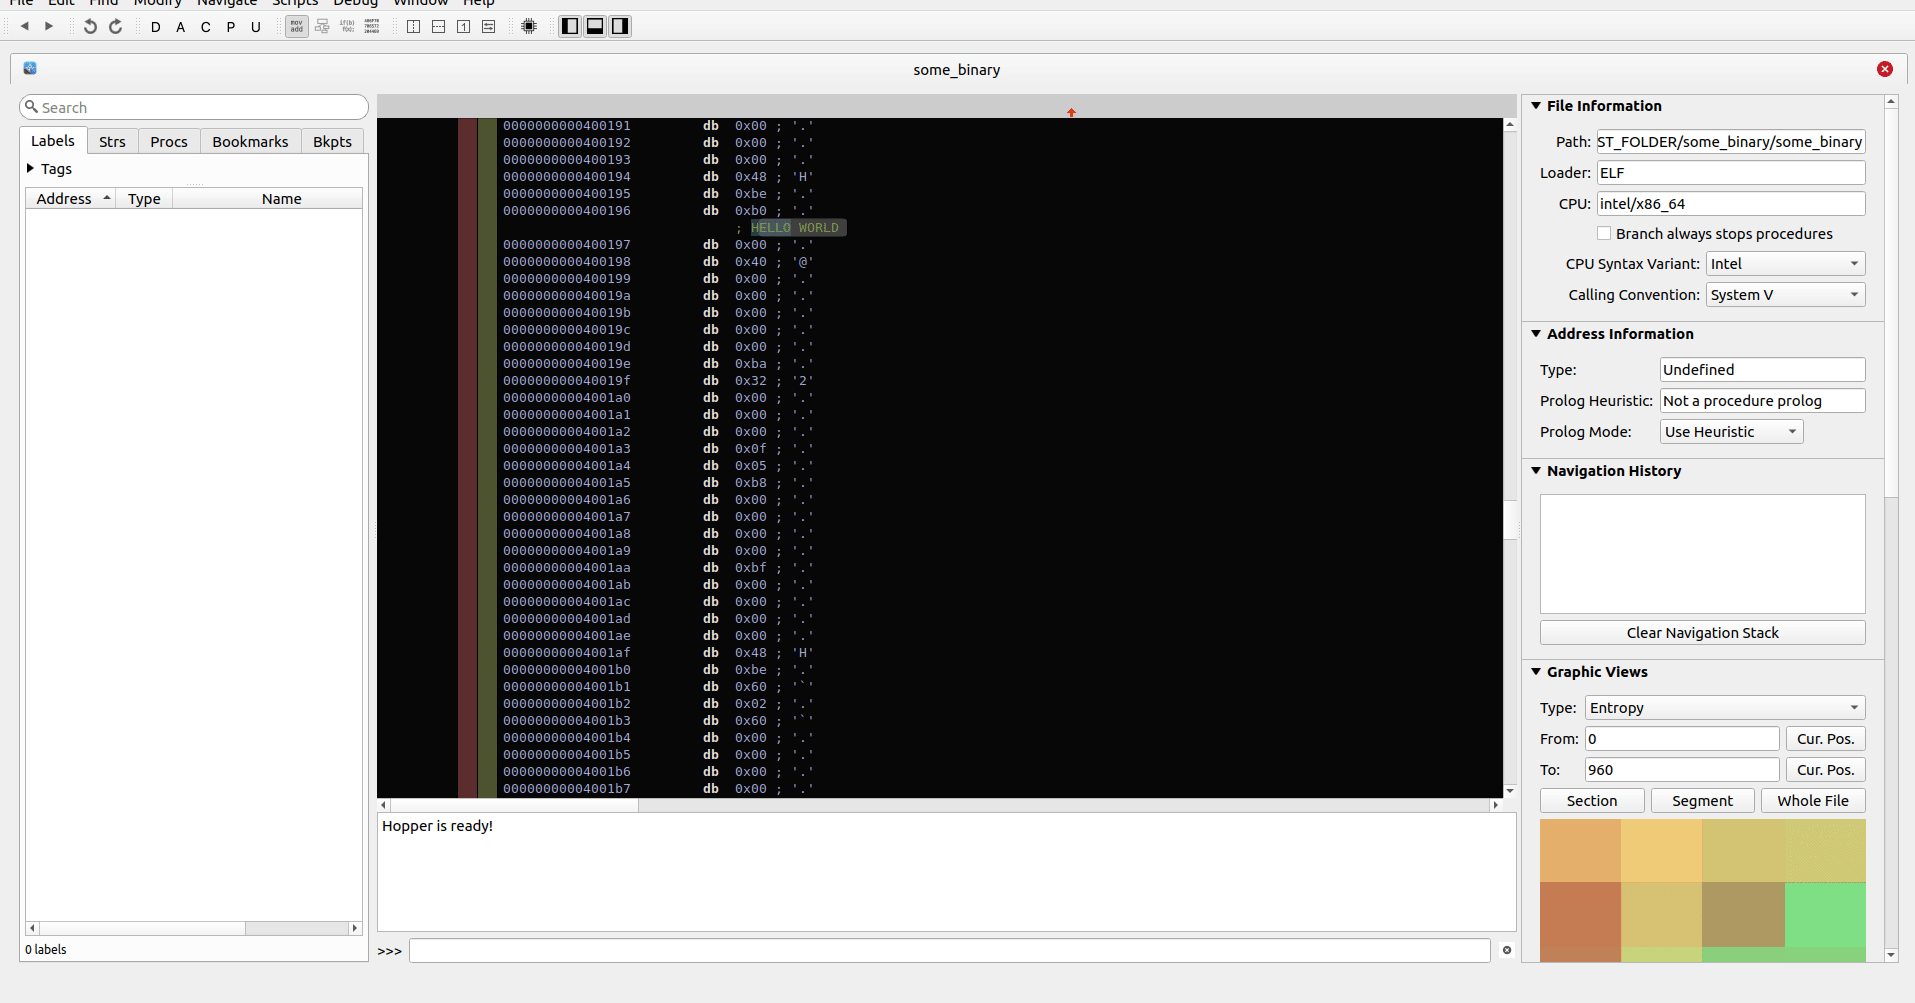 martyx00/collare
Soluzione di collaborazione multi-strumento per il reverse engineering.
 vikramaditya015/samsung-android-lpe
PoC per CVE-2026-20980, CVE-2026-20981, CVE-2026-20982
 flankerhqd/cve-2015-6620-poc
POC per CVE-2015-6620, scrittura arbitraria tramite unmarshal di AMessage
 quarkslab/android-hardware-attestation-demo
Una demo di Android HW Attestation
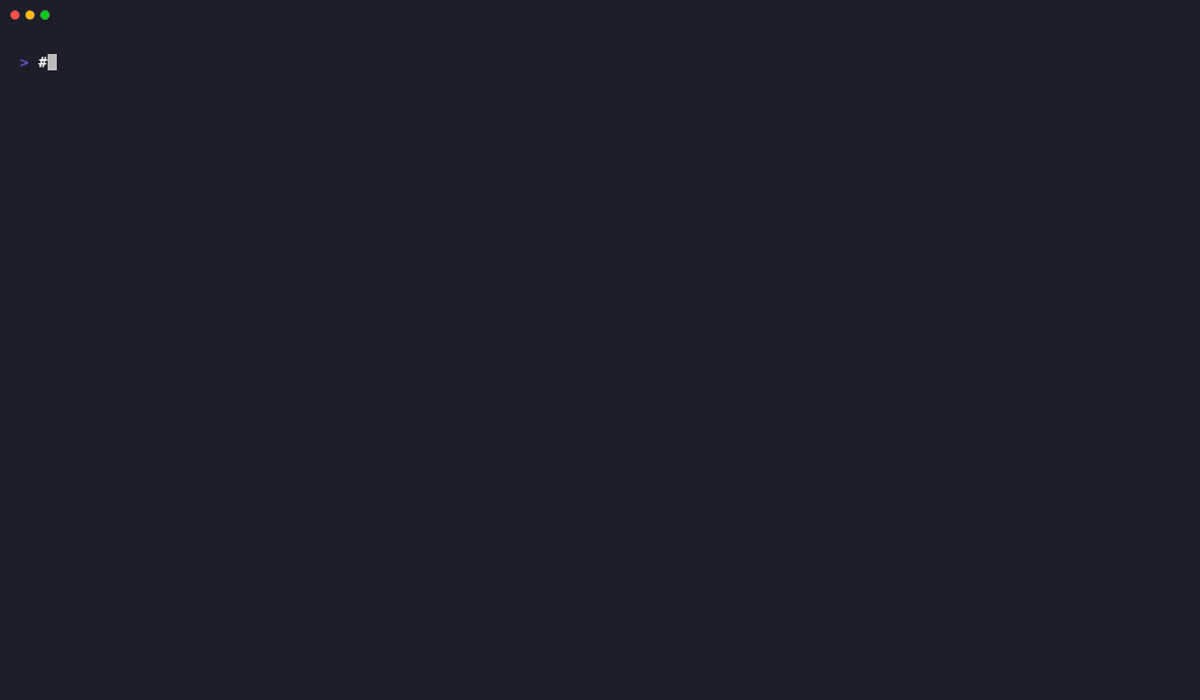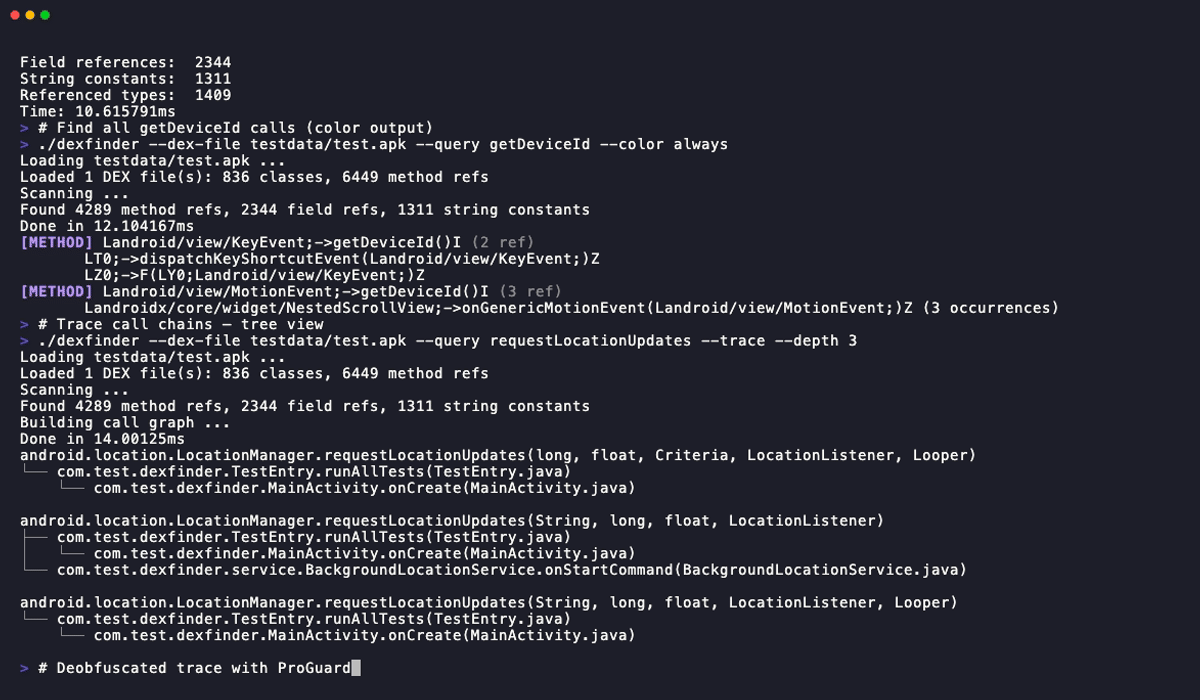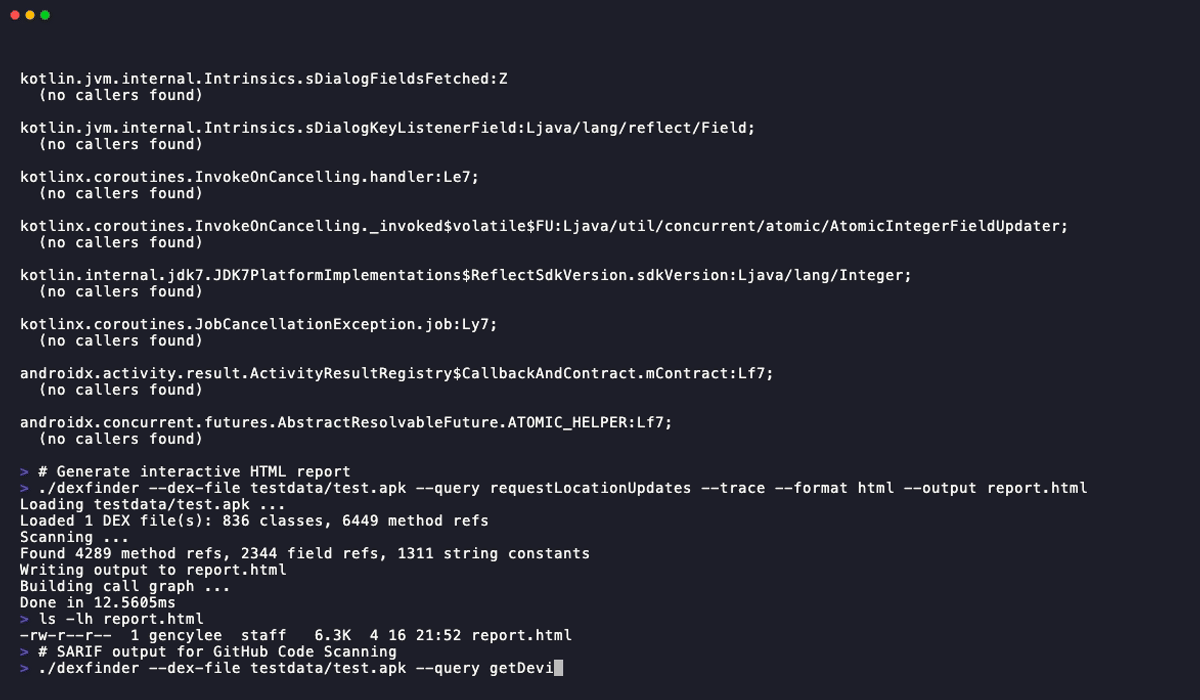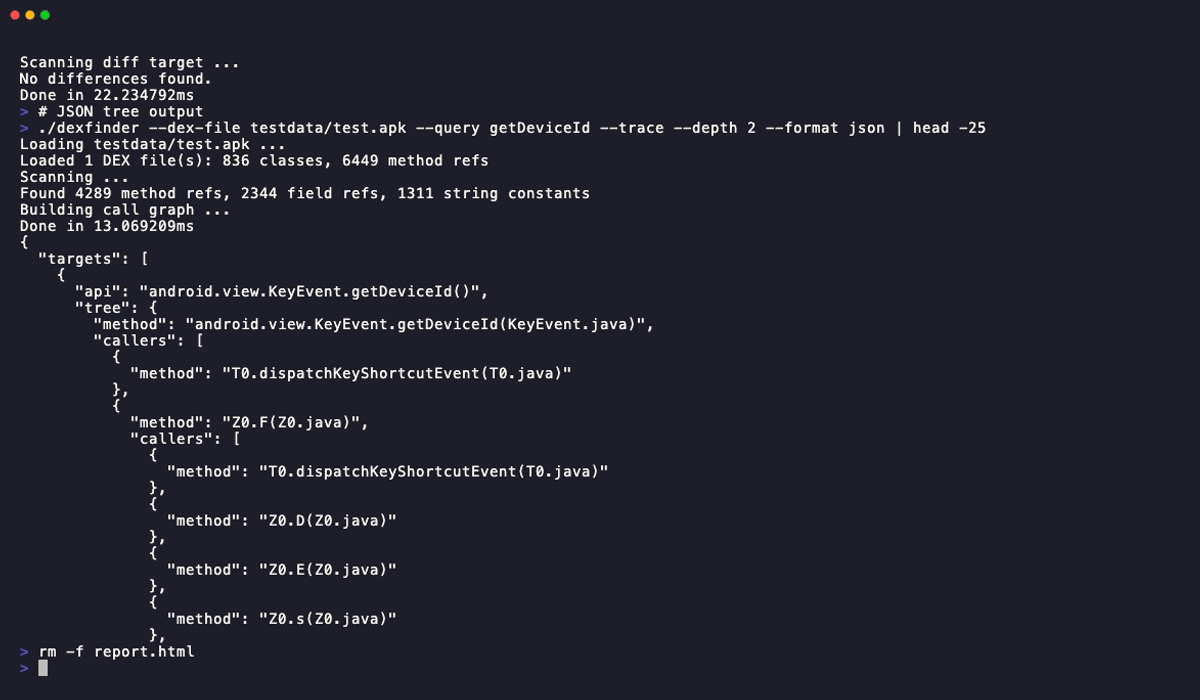 junelegency/dexfinder
Cercatore di metodi APK/DEX multipiattaforma con tracciamento della catena di chiamate, deoffuscamento ProGuard e rilevamento di API nascoste
 yijiacloud/ghostlock-cve-2026-43499-4.19-k40
CVE-2026-43499 (GhostLock) rtmutex remove_waiter() UAF local-root PoC adattato per i kernel Qualcomm Android 4.19 (Redmi K40 / classe Snapdragon…
 oneplusoss/android_kernel_modules_and_devicetree_oneplus_sm8550
Moduli kernel di basso livello e sorgenti device tree per OnePlus 11 (sm8550), che consentono il bring-up dell'hardware, l'analisi dei driver e la…








