
 #1
Strumenti focalizzati su penetration test, reverse engineering e protezione di app e OS Android.
Raccomandato da Kitploit

 census/whatsapp-mitd-mitm
PoC e strumenti per lo sfruttamento di CVE-2020-6516 (Chrome) e CVE-2021-24027 (WhatsApp)
 symbioticsec/hermes-decomp
Un potente decompilatore che consente di eseguire il reverse engineering di app mobili React Native convertendo i loro file bytecode Hermes compilati…
 romainthomas/the-poor-mans-obfuscator
Binari e script associati alla presentazione "The Poor Man's Obfuscator"
 r0rt1z2/ghostlock
Exploit root del kernel (CVE-2026-43499) per alcuni dispositivi Amazon
 githubsecuritylab/seclab-taskflows
Flussi di lavoro di esempio per agenti AI e server MCP per l'auditing del codice sorgente, la triage delle issue e il rilevamento di vulnerabilità in…
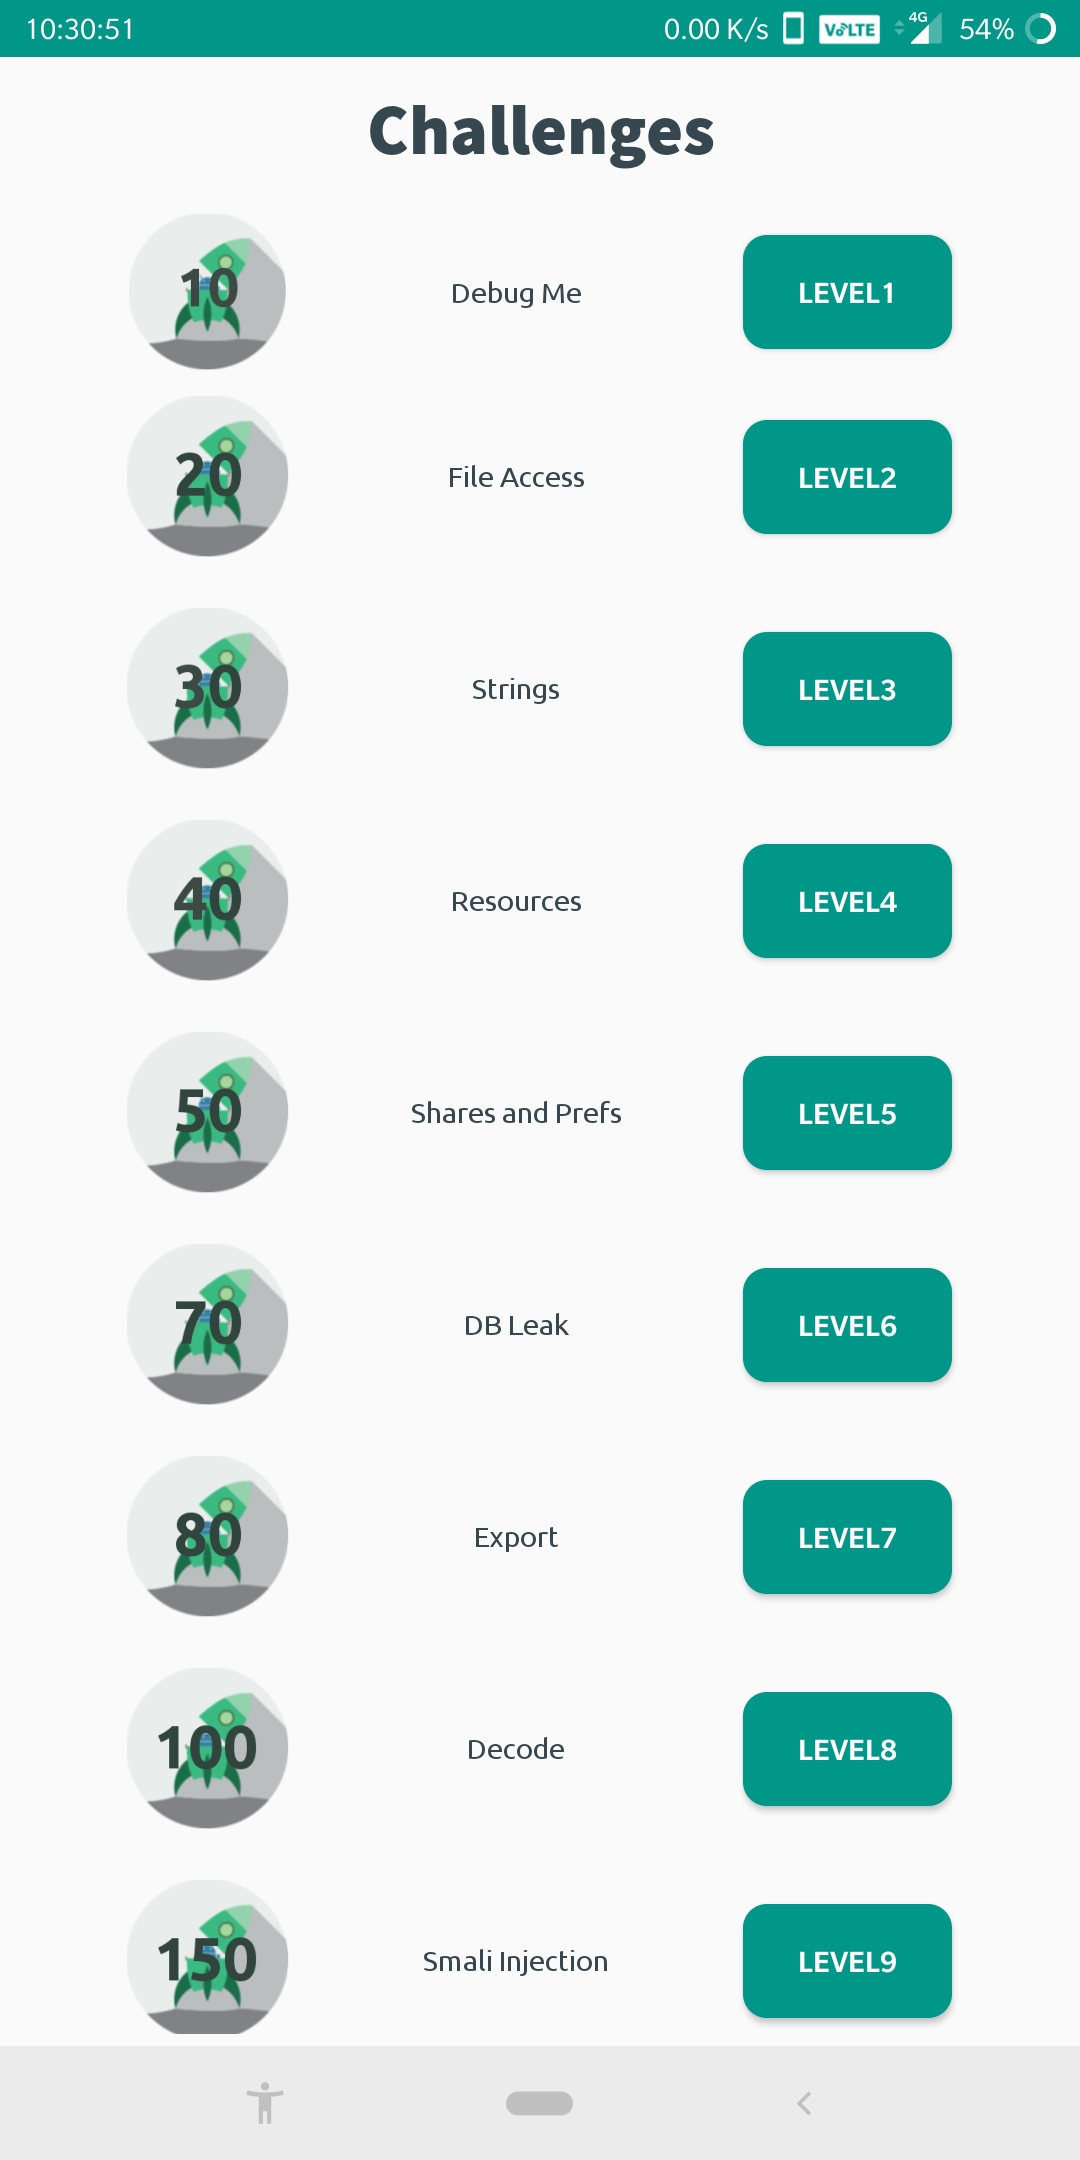 abhi-r3v0/evabs
Un'applicazione Android open source intenzionalmente vulnerabile per fungere da piattaforma di apprendimento per i principianti della sicurezza delle…
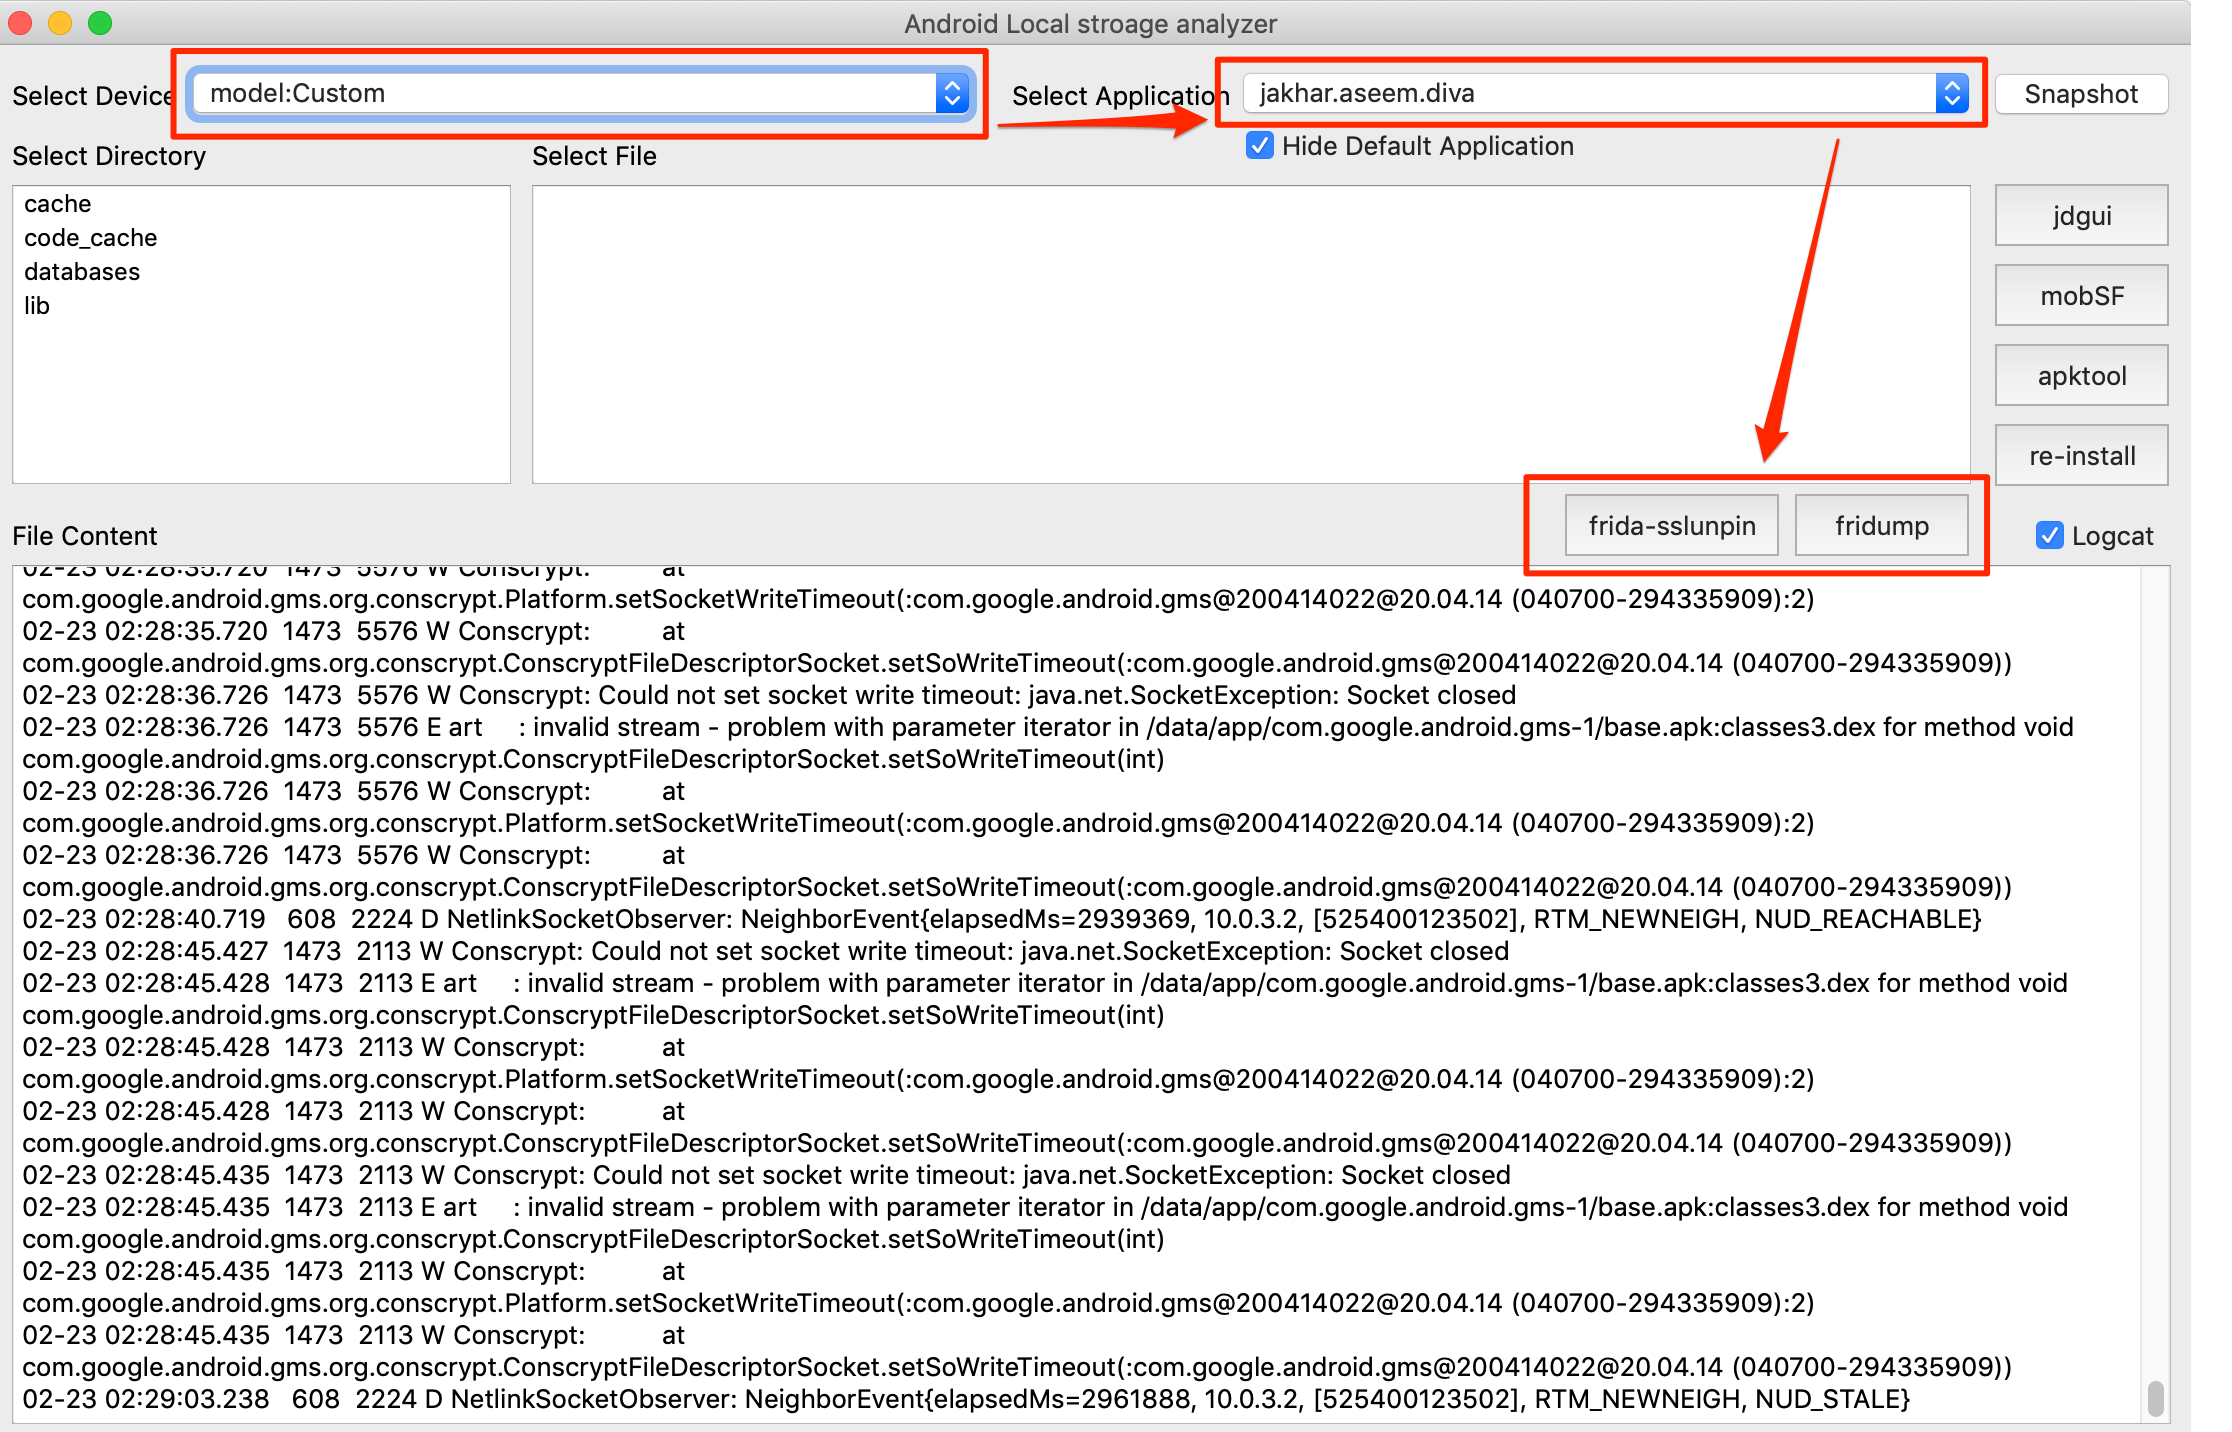 notsosecure/android_application_analyzer
Lo strumento è utilizzato per analizzare il contenuto dell'applicazione Android nella memoria locale.
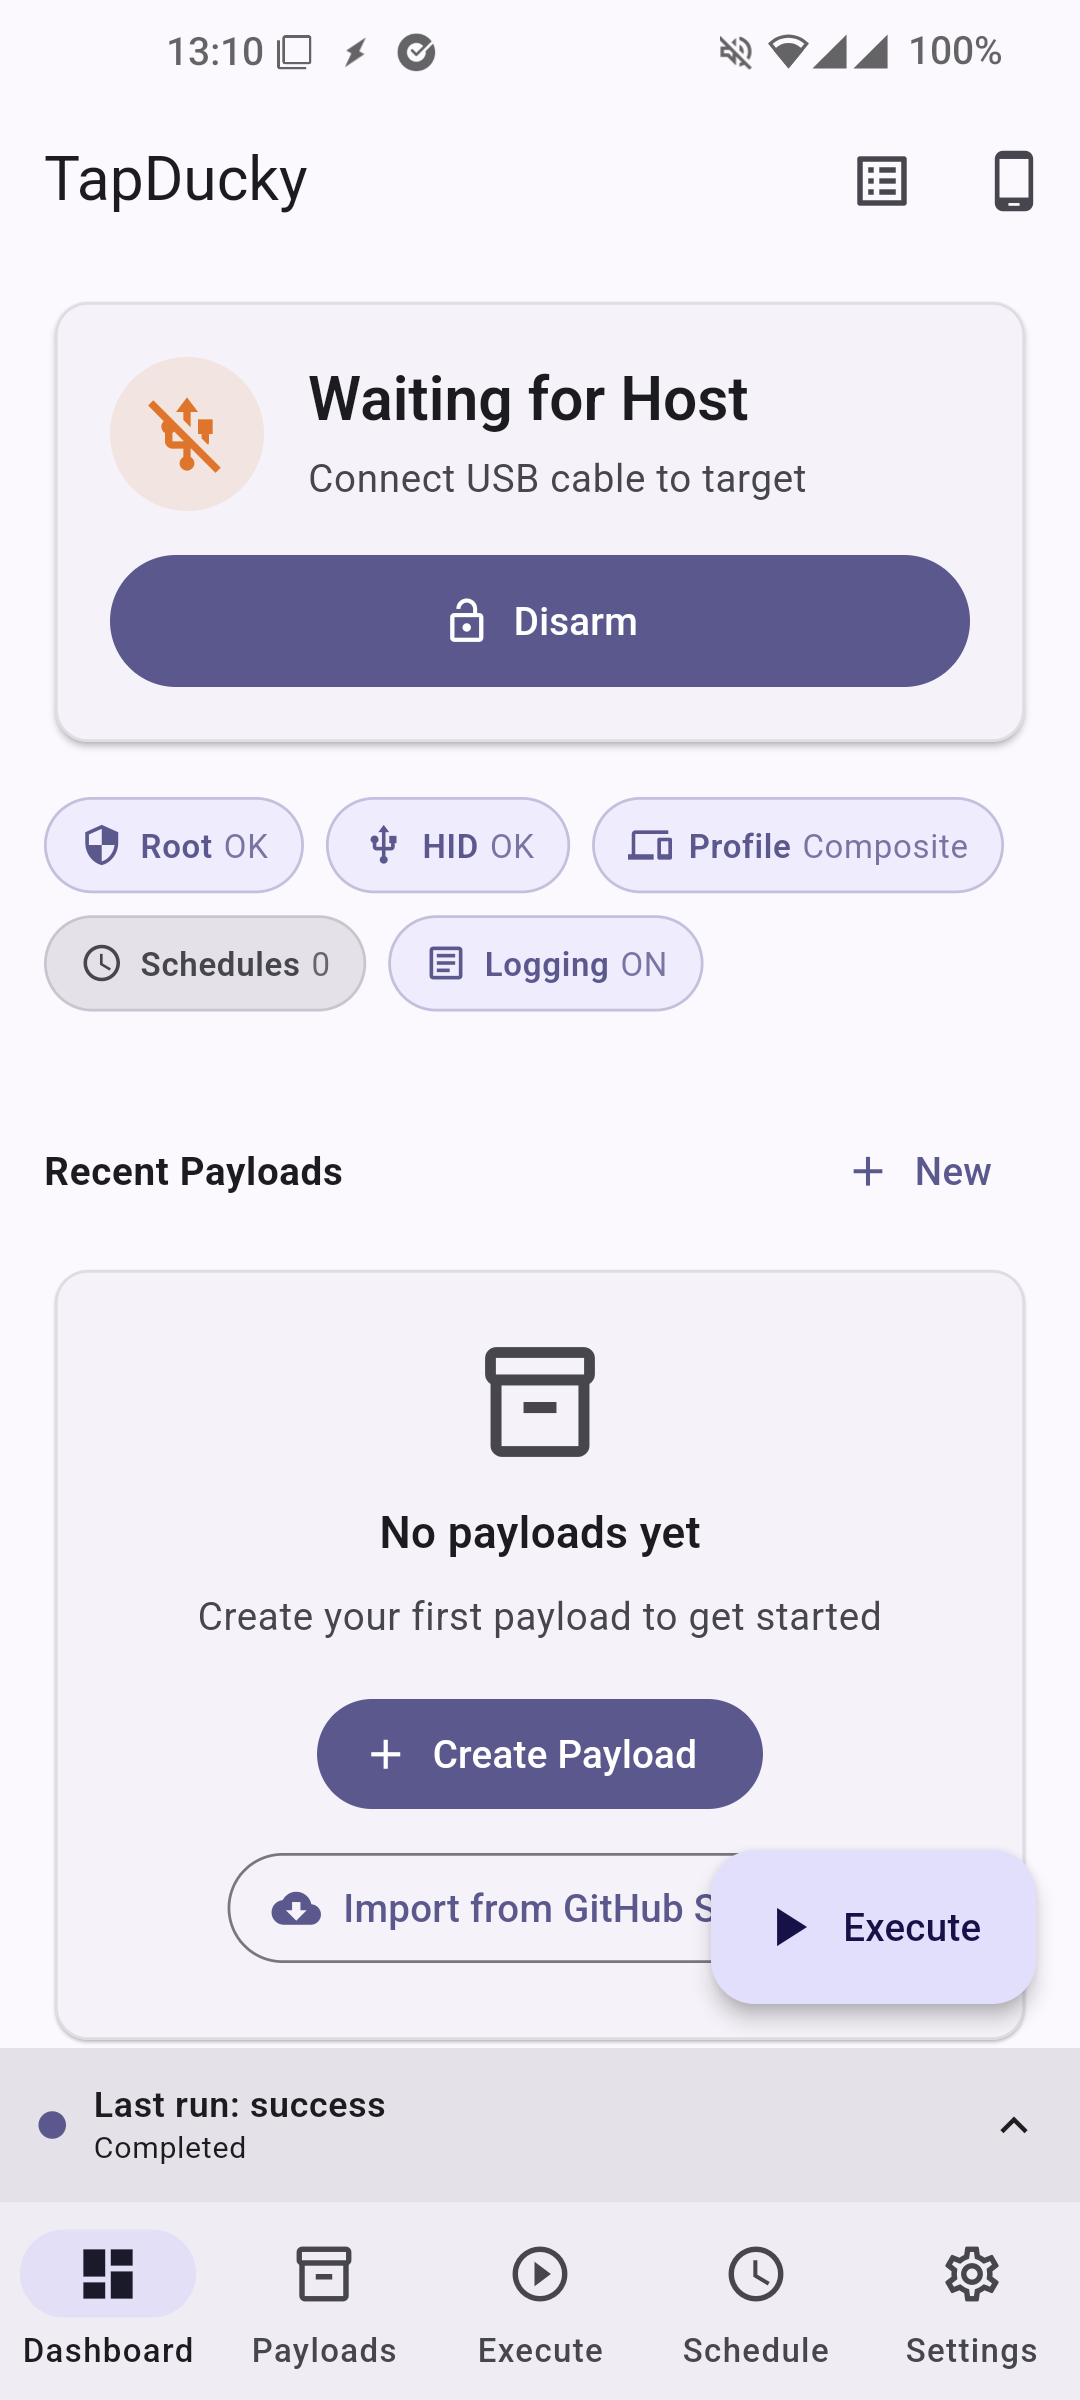 iodn/tap-ducky
Trasforma qualsiasi telefono rooted nel leggendario USB Rubber Ducky. Android USB HID Keystroke Injector
 frenchyeti/rasputin
Risorse e paper relativi alle mie conferenze e al mio lavoro su (un)RASPs. Questo lavoro è in corso, per favore abbiate pazienza :) Non esitate a…
 giveen/decomp.anything
decomp.wtf fork: Windows PE matching, MinGW/clang-cl toolchains, and an optional REA MCP bridge
 packetlss/android-locdump
dumper della cache del servizio di localizzazione Android
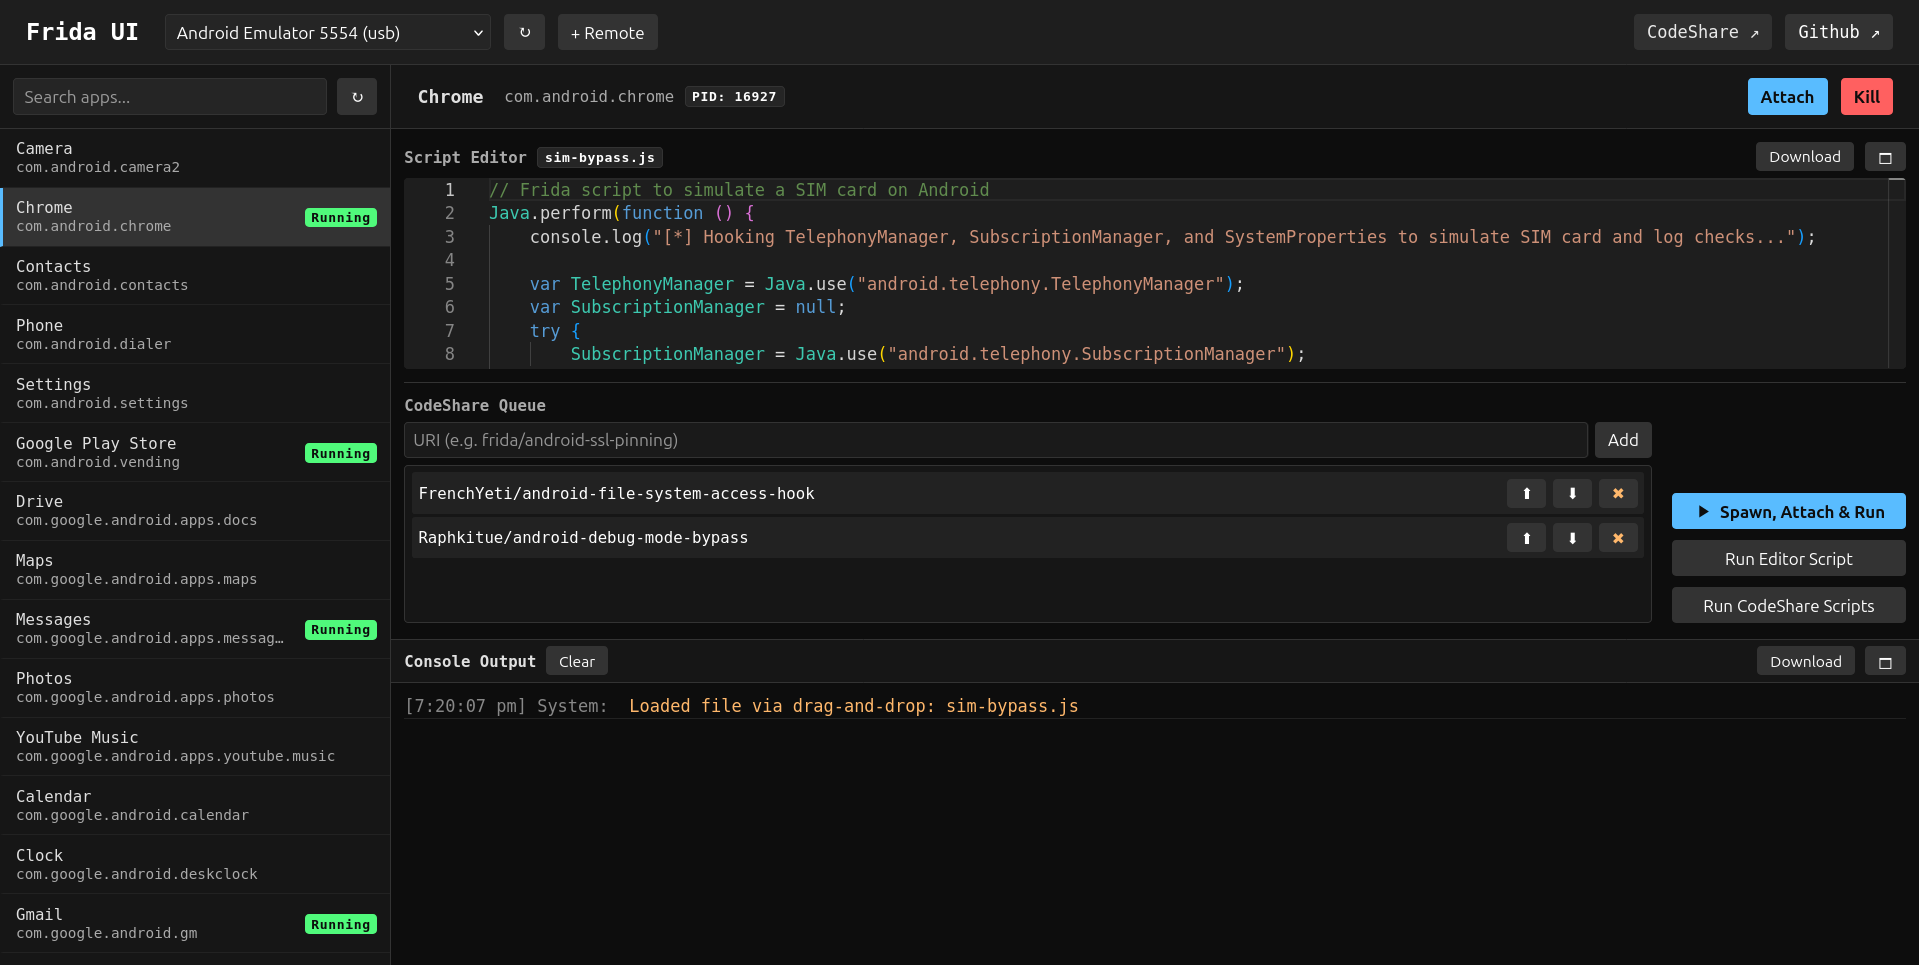 adityatelange/frida-ui
Interagisci con dispositivi Frida, processi e script direttamente dal tuo browser.
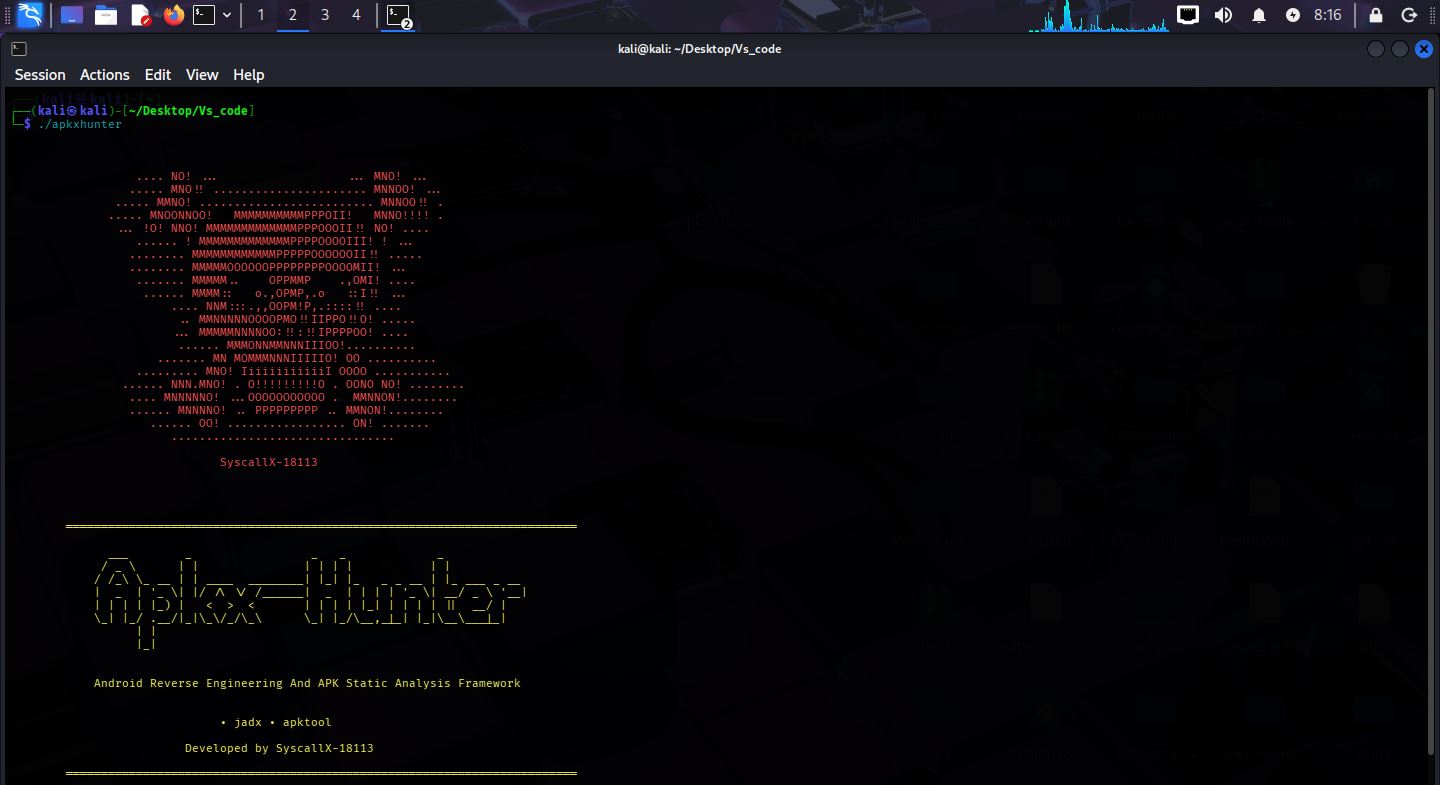 syscallx-18113/apkx-hunter
Framework di analisi statica per Android basato su C per decompilazione, rilevamento di segreti, scoperta di endpoint, analisi dei permessi e…
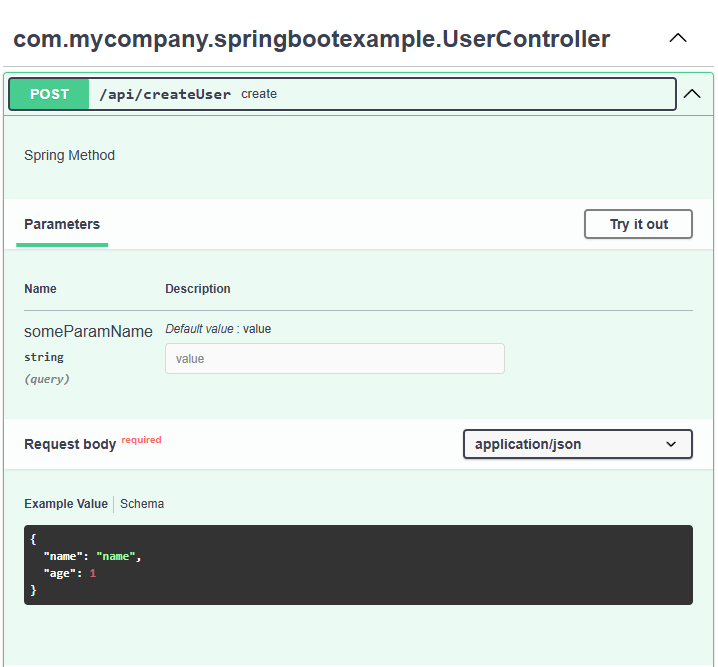 blackfan/bfscan
Strumento per trovare URL, percorsi, segreti e generare richieste HTTP grezze e specifiche OpenApi da file di configurazione e annotazioni utilizzati…
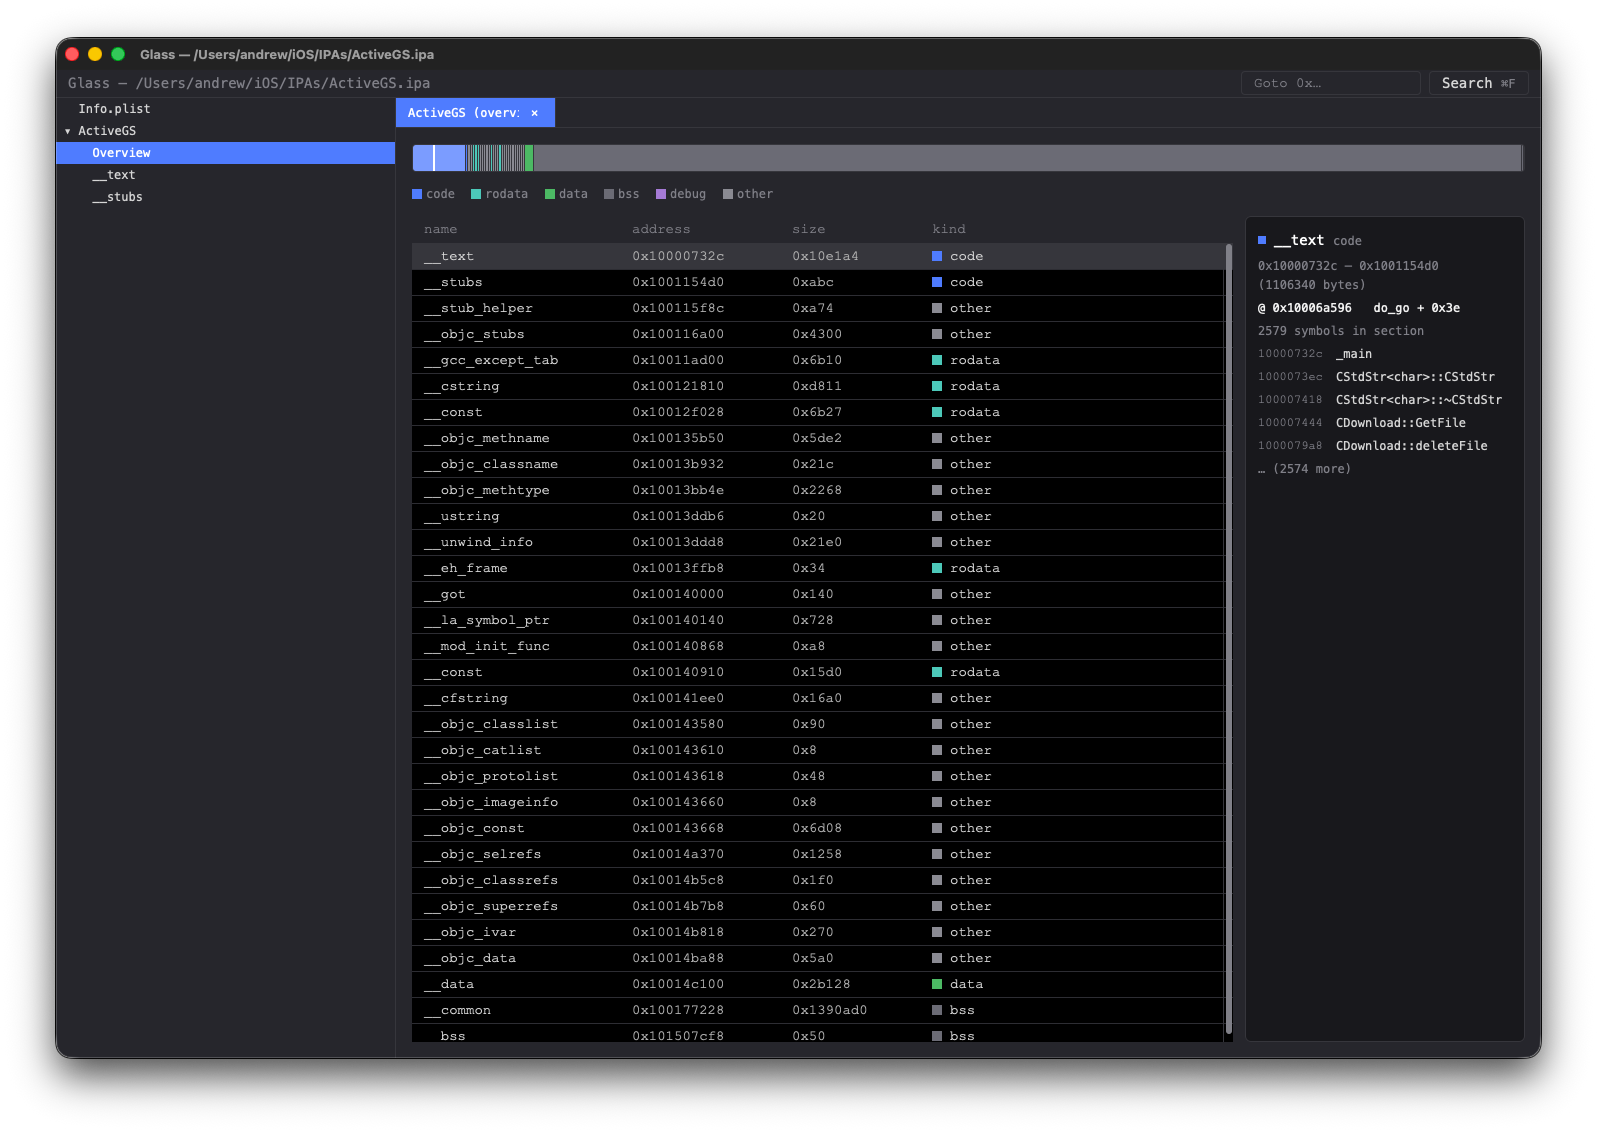 azw413/glass
Glass - un'alternativa veloce e gratuita a IDA Pro
 zenyxx-xd/rootmyvivo
One-click root per dispositivi vivo/iQOO con bootloader bloccato | CVE-2026-43499 + KernelSU
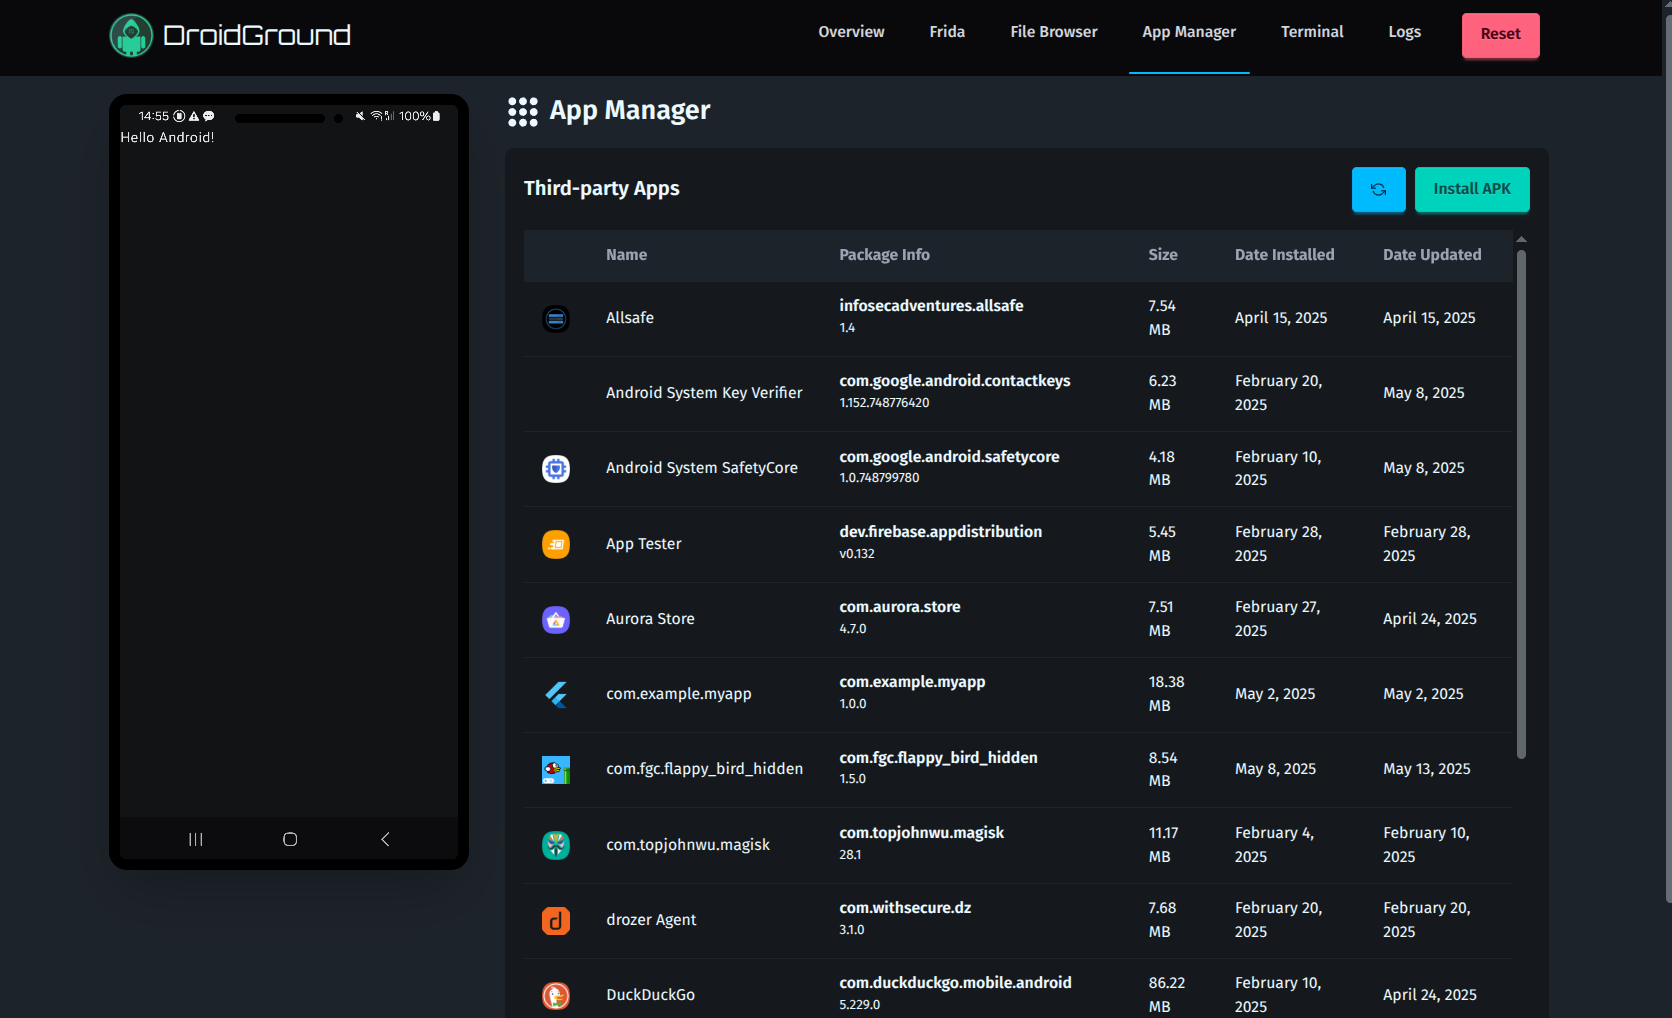 secforce/droidground
Un parco giochi flessibile per le sfide CTF su Android.
 project-artist/artist
Framework open-source di strumentazione per app Android e middleware Java, che modifica il codice durante la compilazione su dispositivo tramite il…








