Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Strumenti/GitHubGitHub/secforce/droidground
Sicurezza AndroidAnalisi Dinamica (Sandboxing)ExploitPentesting di App MobiliCTFPenetration TestingApprendimento e FormazioneLab e Pratica
GitHubsecforce/droidground

droidground

Un parco giochi flessibile per le sfide CTF su Android.

Vedi Repository
11779023 giorni faRevisionato da Kitploit
Condividi
Sito web


droidground

DroidGround


Sito web | Demo

Nelle tradizionali sfide CTF, è comune nascondere le flag in file sul sistema, richiedendo agli attaccanti di sfruttare vulnerabilità per recuperarle. Tuttavia, nel mondo Android, questo approccio non funziona bene. I file APK sono facilmente scaricabili e reversibili, quindi inserire una flag sul dispositivo la rende solitamente banale da estrarre tramite analisi statica o trucchi con l'emulatore. Questo limita severamente la capacità di creare sfide realistiche e focalizzate sul runtime.

DroidGround è progettato per risolvere questo problema.

È una piattaforma realizzata su misura per ospitare sfide di hacking mobile Android in un ambiente controllato e realistico, in cui gli attaccanti sono vincolati quanto basta per richiedere la risoluzione delle sfide nel modo previsto.

È importante notare che i partecipanti possono essere isolati all'interno dell'ambiente dell'app. La modularità dello strumento consente di stabilire se l'utente può o non può avviare una shell, leggere file arbitrari o caricare strumenti tramite sideload. Tutto può essere configurato in modo che l'unico modo per recuperare la flag sia comprendere e sfruttare l'app stessa.

📋 Indice

  • 🧭 Panoramica
  • ✨ Funzionalità
  • 📸 Screenshot
  • ⚙️ Configurazione
  • 🧩 Casi d'uso
  • ⚙️ Utilizzo
  • 💡 Suggerimenti
  • 🛠 Sviluppo
  • 🤝 Contribuire
  • 📚 Crediti
  • 🪪 Licenza

🧭 Panoramica

DroidGround abilita un'ampia varietà di sfide Android che altrimenti sarebbero difficili da implementare nelle configurazioni CTF tradizionali. Ad esempio, in una sfida di esecuzione di codice remoto (RCE), i giocatori potrebbero ricevere un APK per l'analisi locale. Dopo aver scoperto una vulnerabilità, possono sviluppare uno script Frida ed eseguirlo tramite DroidGround sul dispositivo di destinazione reale per estrarre la flag dall'archivio interno. Altri tipi di sfida possono coinvolgere activity nascoste, intent broadcast personalizzati, sfruttamento di servizi o analisi dinamica utilizzando strumenti precaricati.

Con lo streaming del dispositivo in tempo reale, il controllo granulare delle funzionalità, l'integrazione con Frida e script di configurazione e reset personalizzabili, DroidGround consente agli organizzatori di CTF di creare sfide Android sicure, flessibili e realistiche che vanno ben oltre ciò che è tipicamente possibile.

✨ Funzionalità

DroidGround offre un ricco set di funzionalità controllate dal server.

  • Schermo del dispositivo in tempo reale (tramite scrcpy), con controllo opzionale di mouse, touch e tastiera
  • Ripristino dello stato della sfida
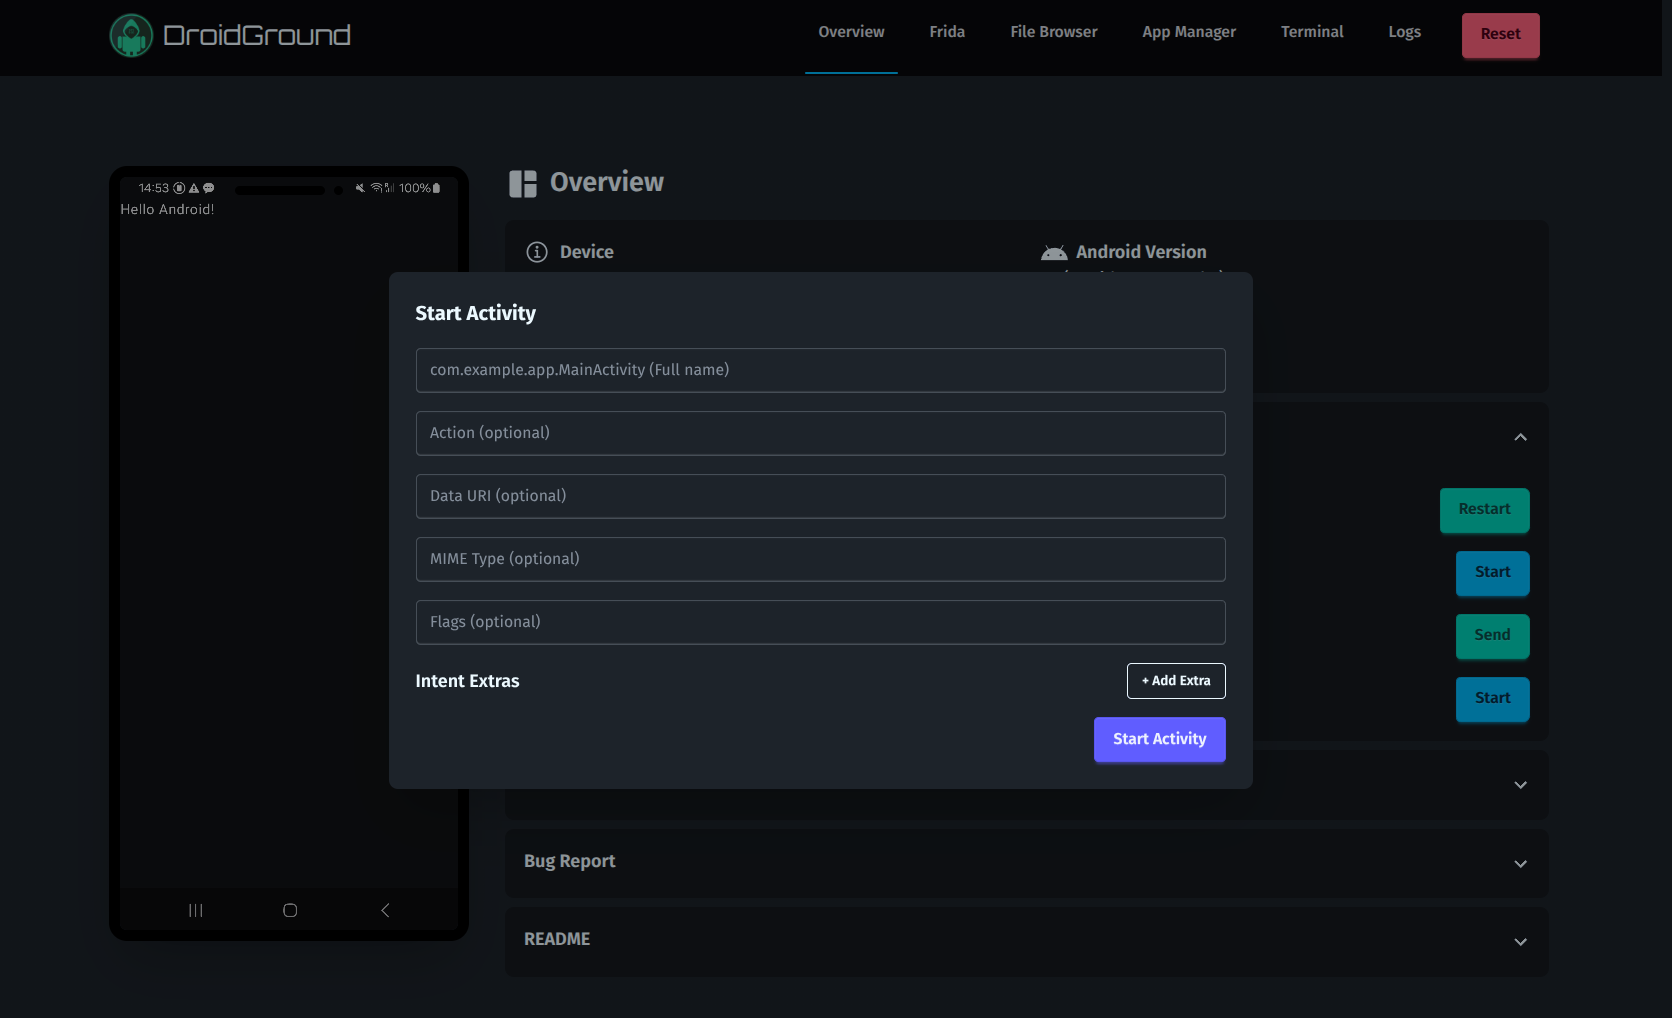
  • Riavvio dell'app / Avvio activity / Avvio servizio
  • Invio di intent broadcast
  • Spegnimento / Riavvio del dispositivo
  • Download del bugreport (bugreportz)
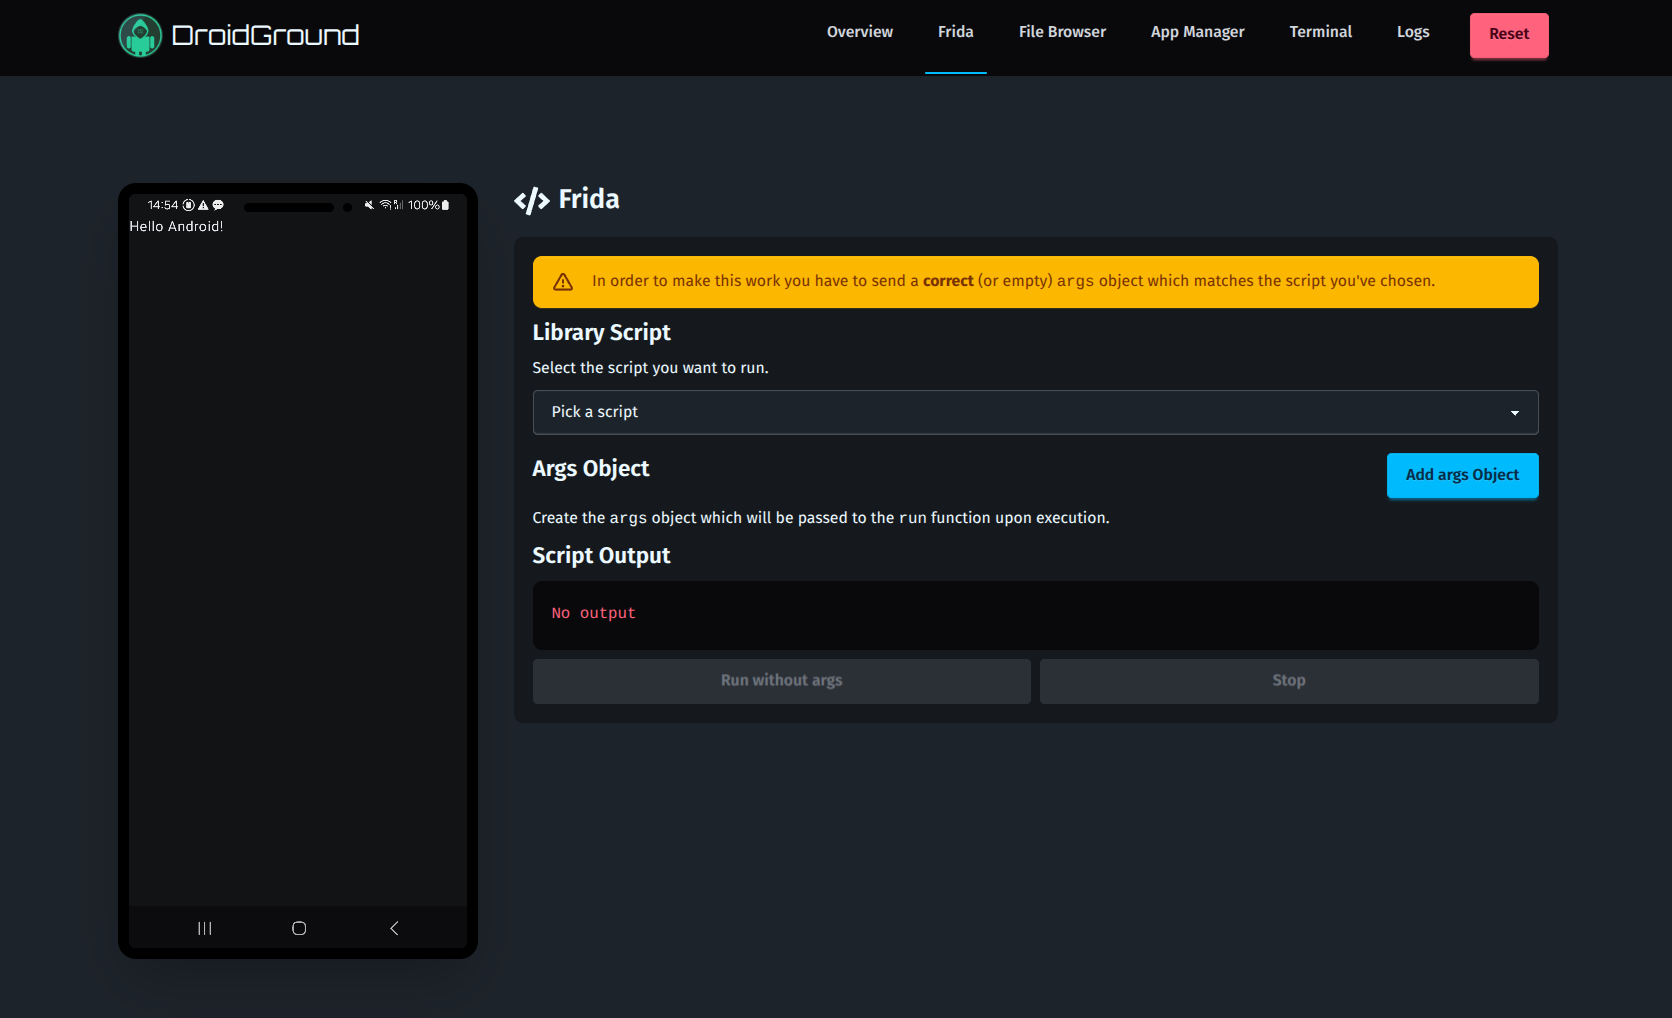
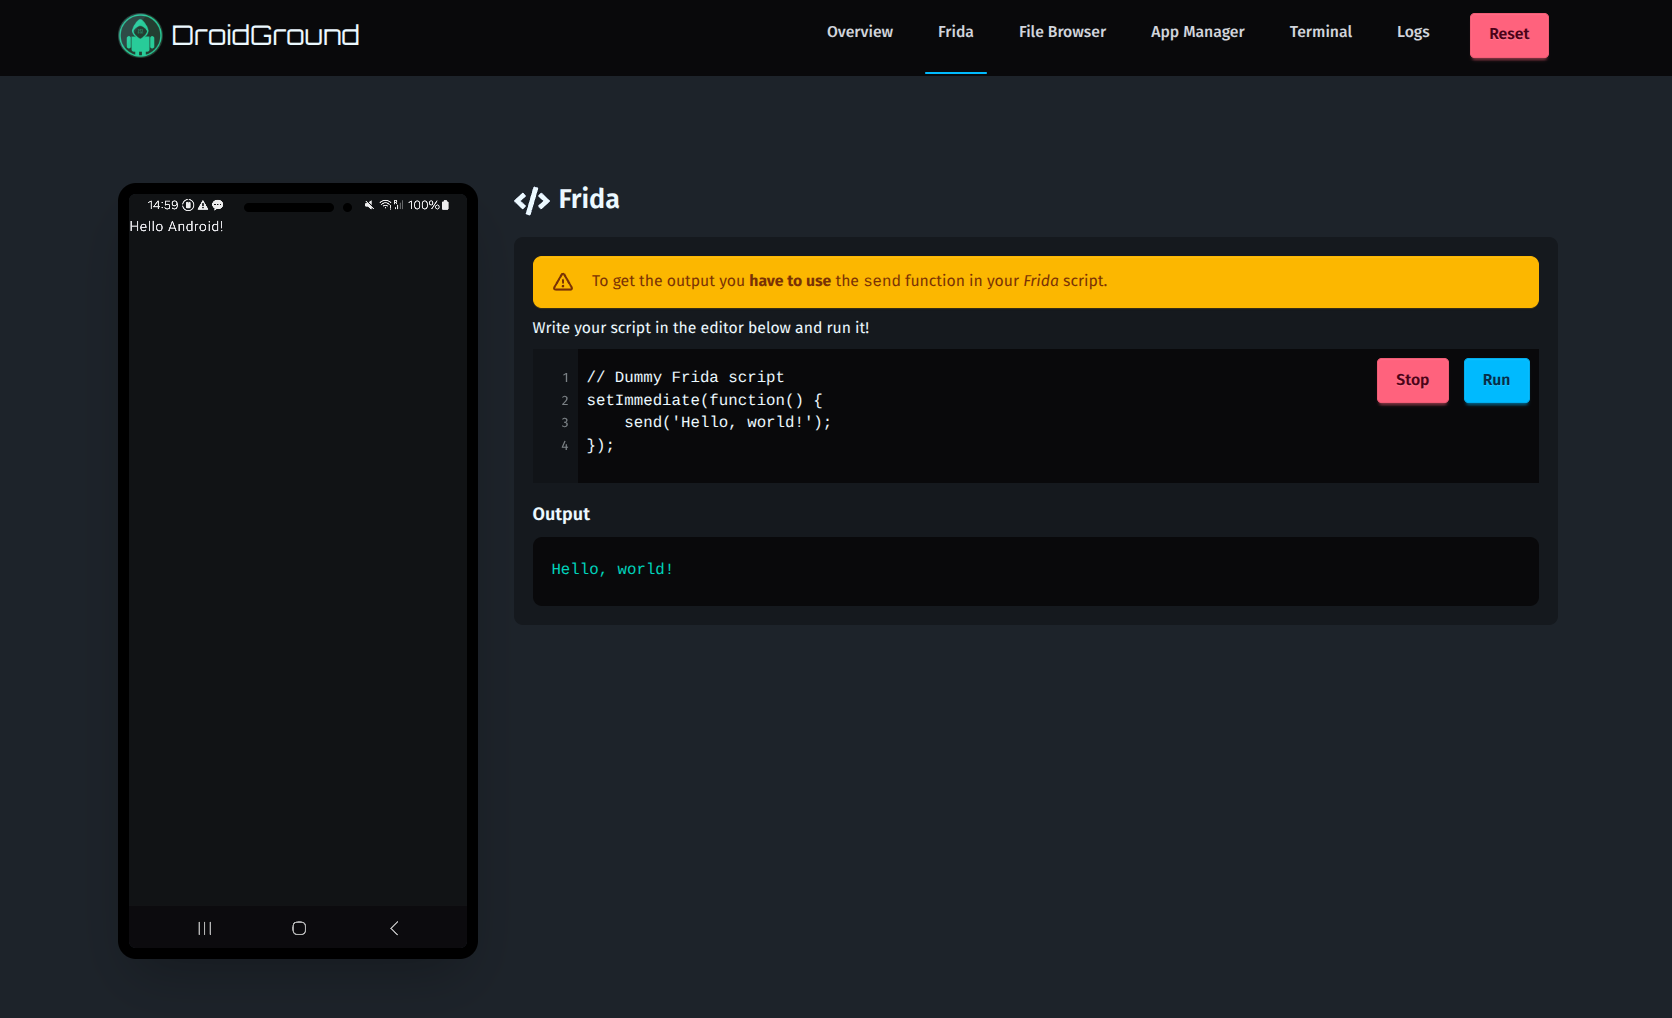
  • Scripting Frida
    • Esecuzione da libreria precaricata (modalità isolata)
    • Esecuzione di script arbitrari (modalità completa)
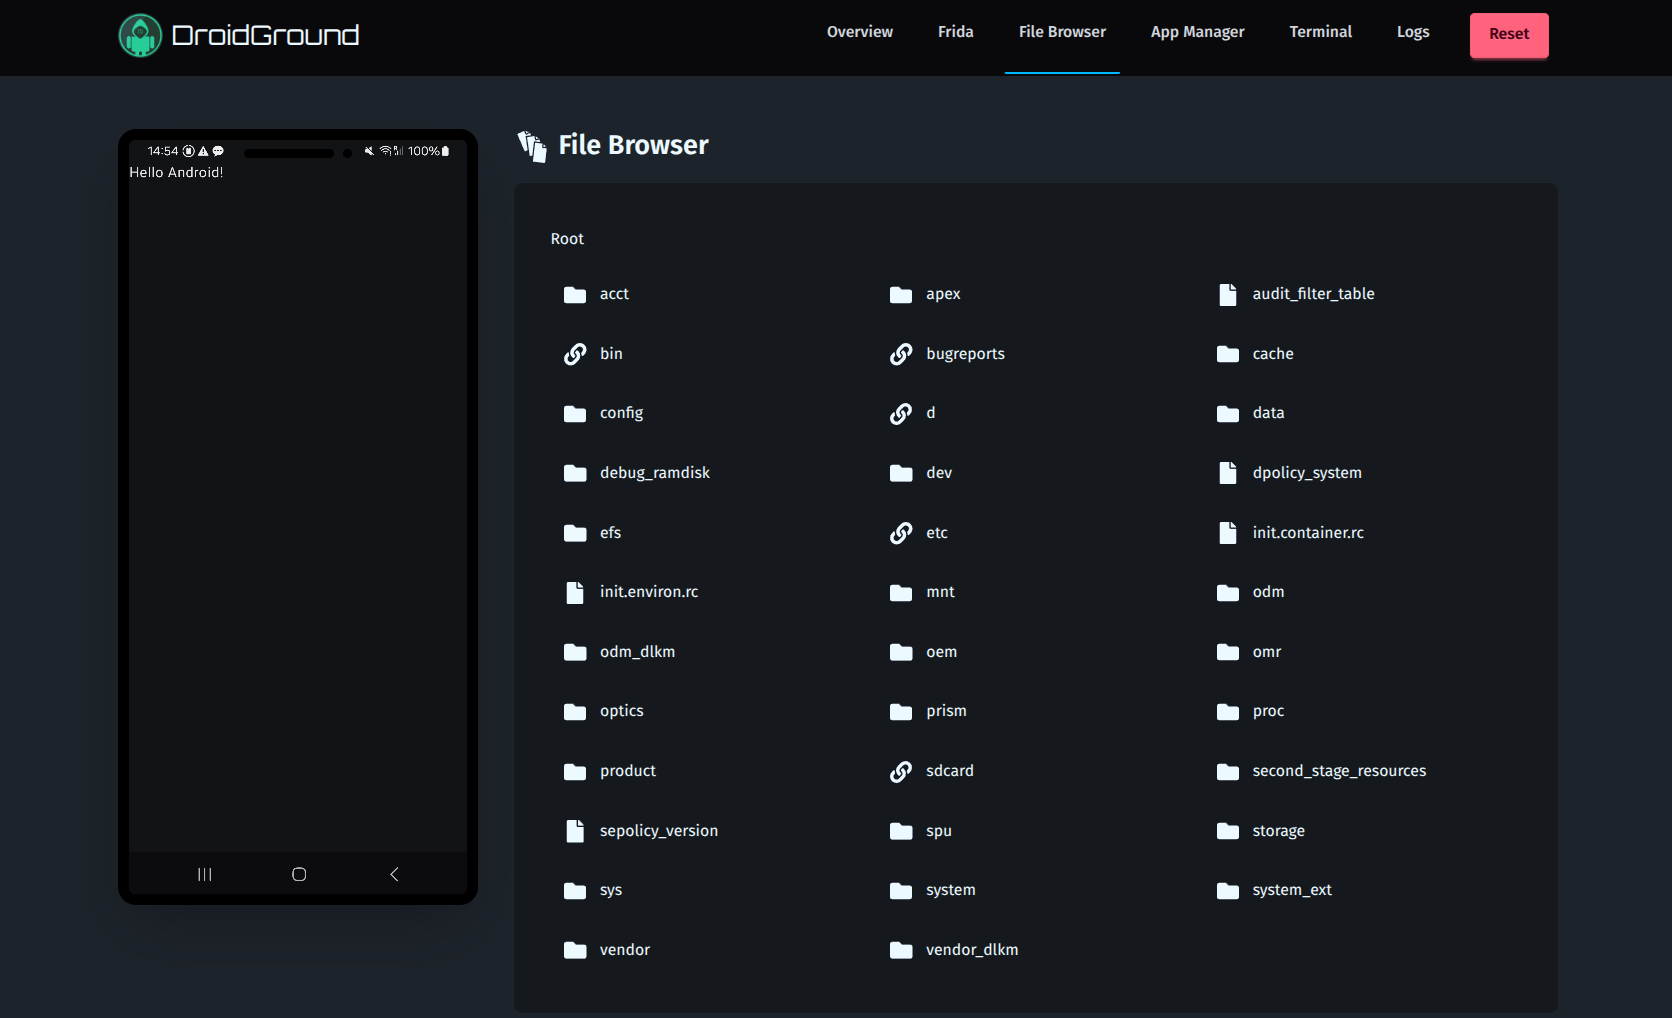
  • Browser dei file
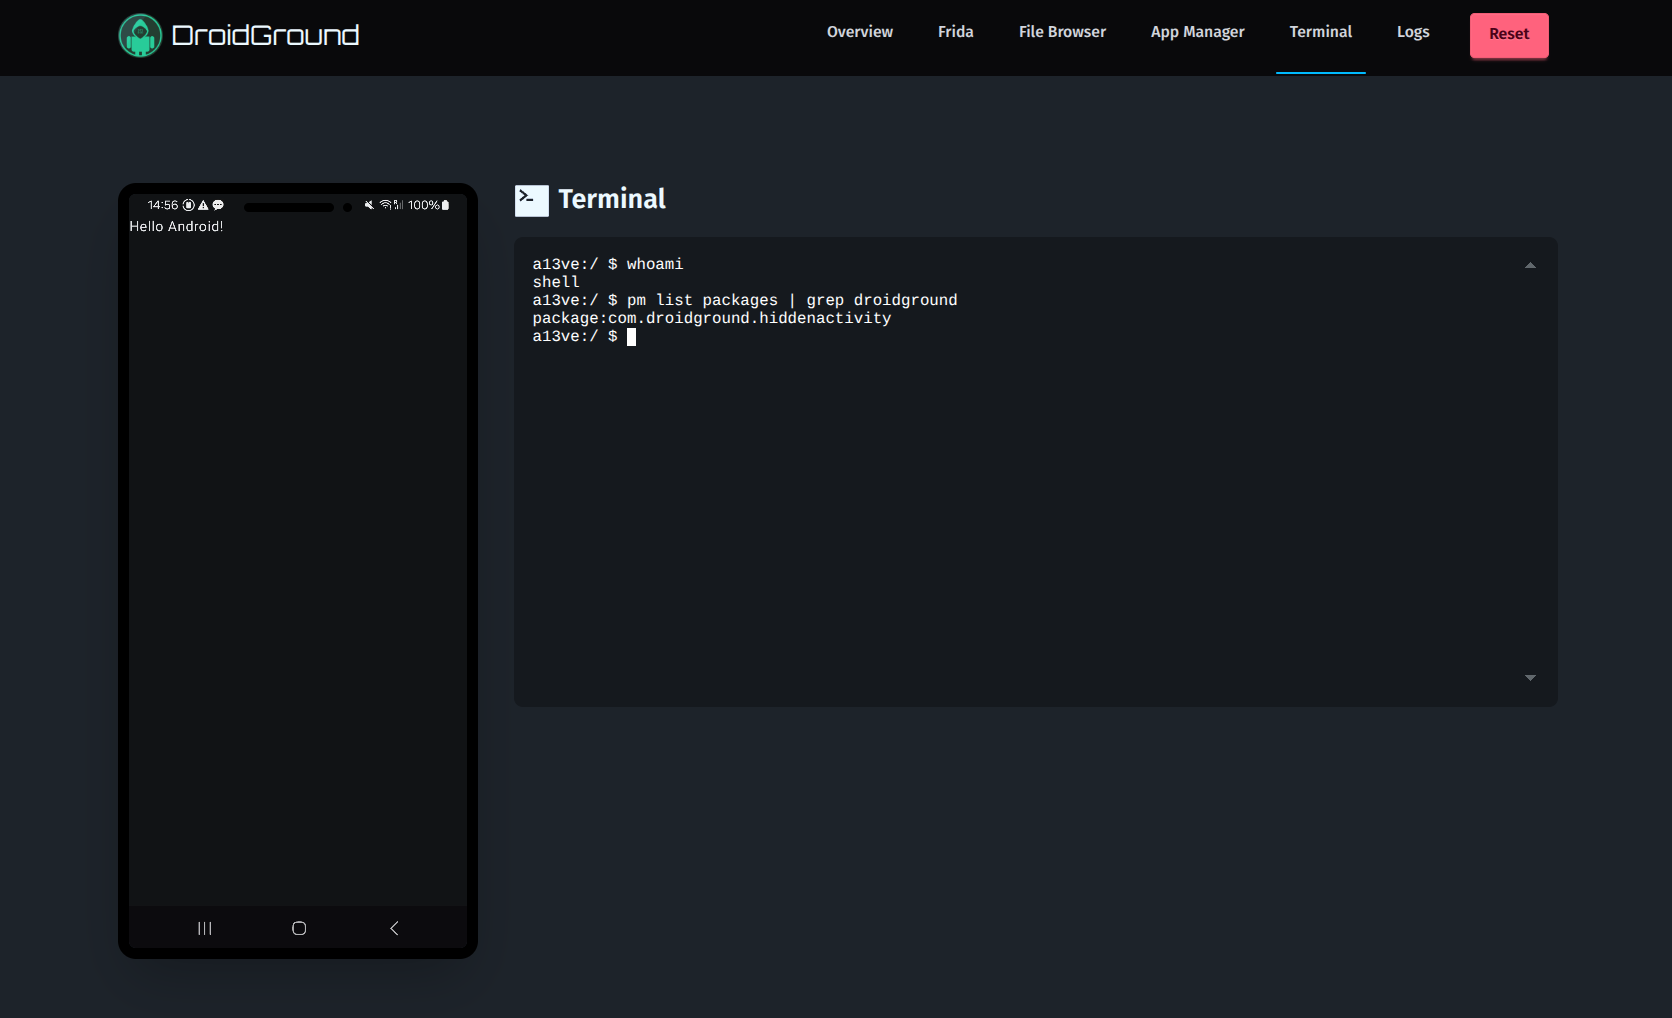
  • Accesso al terminale
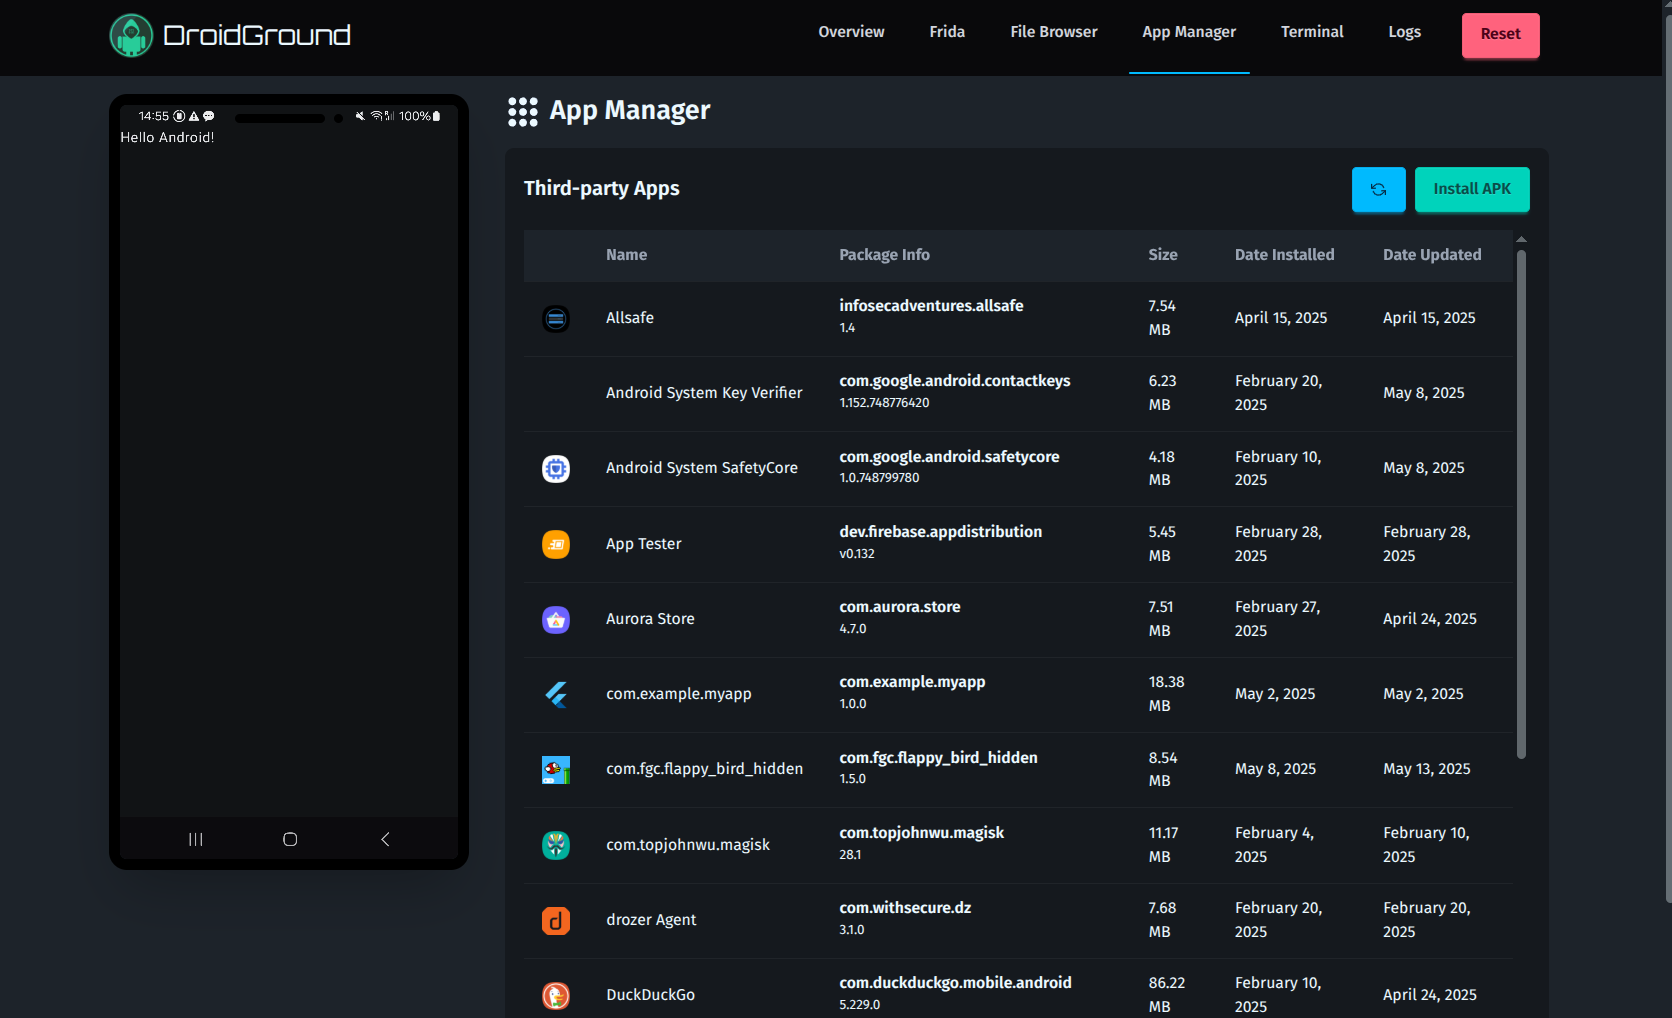
  • Gestione APK
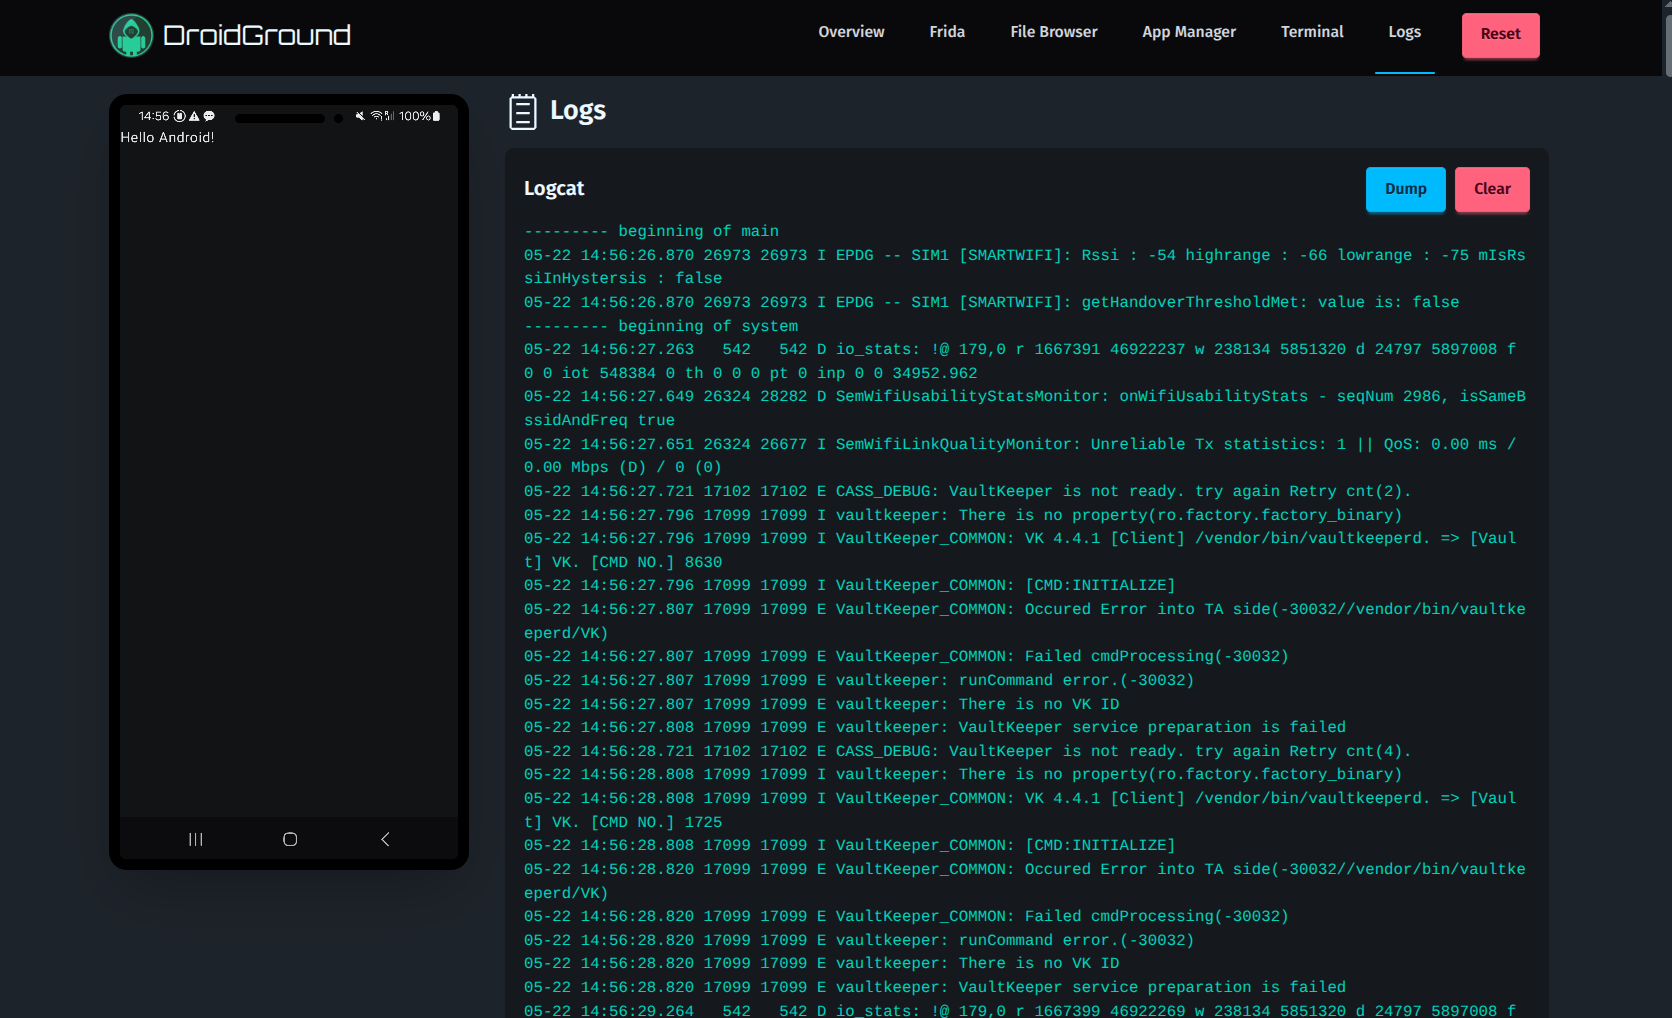
  • Visualizzatore Logcat
  • Server di exploit (se la modalità team è abilitata)

Quasi tutte le funzionalità sono modulari e definite tramite variabili d'ambiente, garantendo un controllo preciso sull'ambito della sfida.
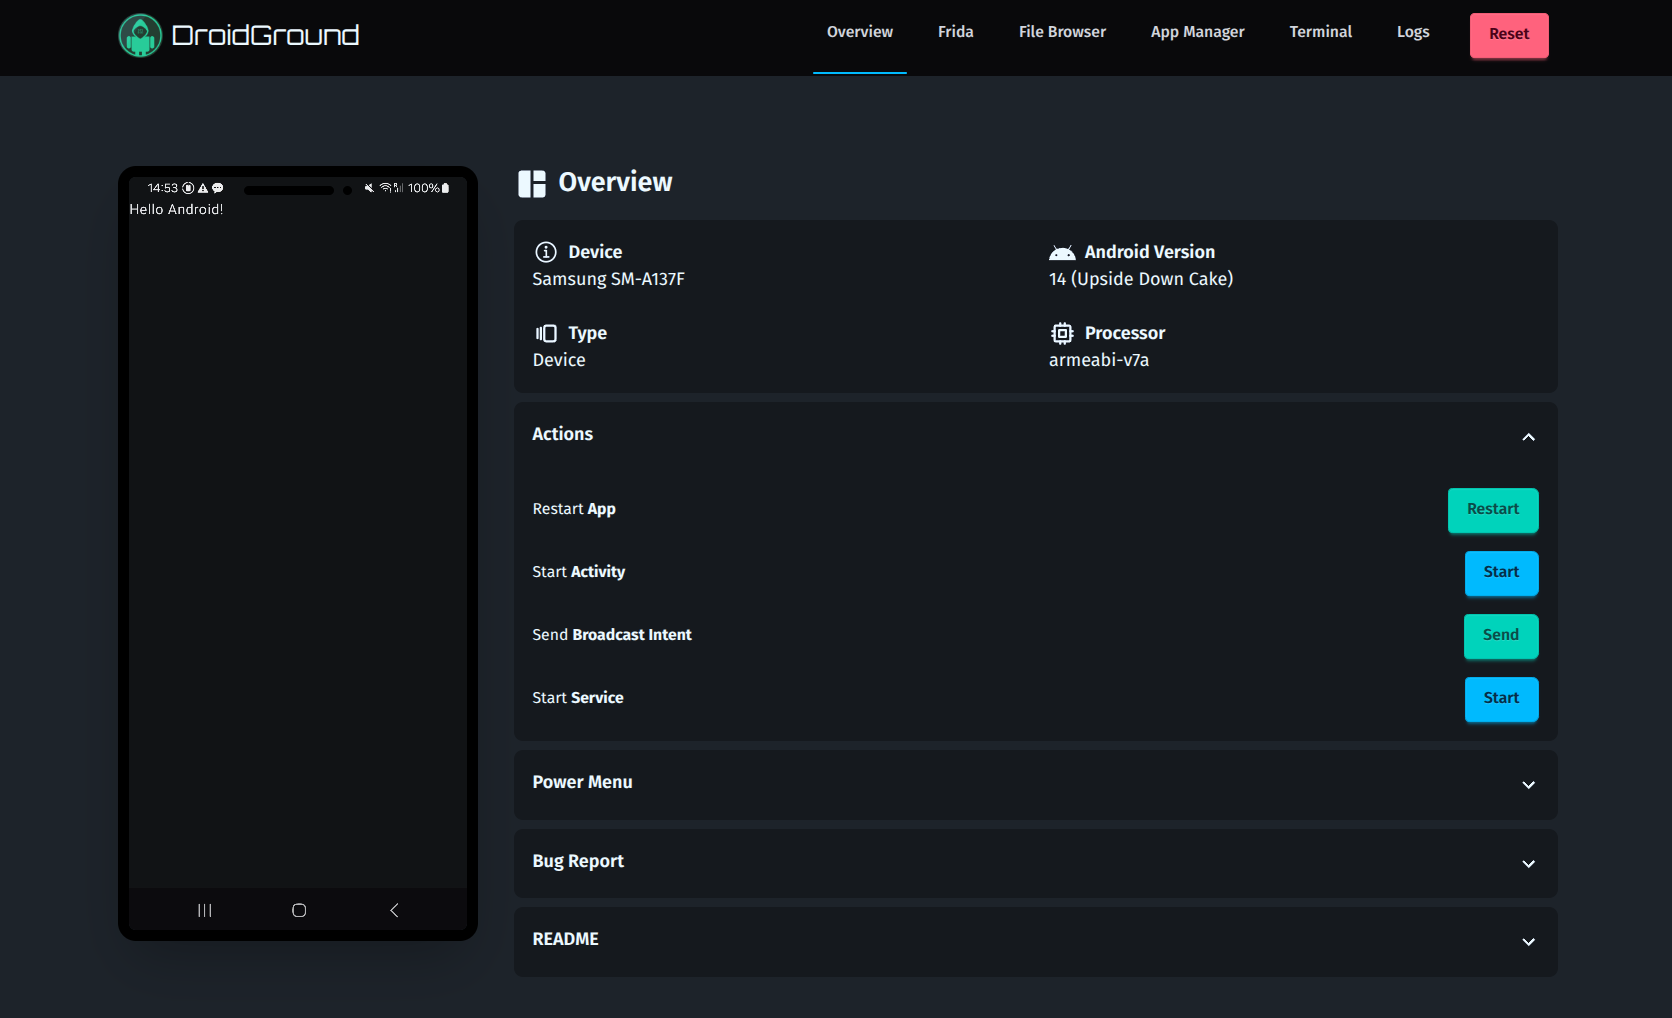
📸 Screenshot

Screenshot OverviewScreenshot Start Activity
PanoramicaAvvia Activity
Screenshot Frida Jailed ModeScreenshot Frida Full Mode
Modalità Frida JailedModalità Frida Full
Screenshot File BrowserScreenshot App Manager
Browser FileGestione App
Screenshot TerminalScreenshot Logs
TerminaleLog

⚙️ Configurazione

Il file .env.sample nella directory principale è un buon punto di partenza. Di seguito è riportato l'elenco completo di tutte le variabili d'ambiente attualmente supportate:

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    540
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    373
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    322
  • 5

    estorides

    grisuno/estorides

    Aggrega in parallelo oltre 99 fonti OSINT gratuite, risolve le entità in un knowledge graph ed esporta in STIX 2.1, MISP o GraphML con analisi assistita da LLM.

    278
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    251

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →