
 #1
Strumenti focalizzati su penetration test, reverse engineering e protezione di app e OS Android.
Raccomandato da Kitploit
 arguslab/argus-saf
Framework di analisi statica basato su Scala per bytecode Android e Java con analisi del flusso, decompilazione e analisi del codice nativo tramite…
 lauriewired/artful
La libreria ARTful per modificare dinamicamente il runtime Android
 jingmatrix/pixel-ksu-root
Ricerca e exploit CVE per aiutare a ottenere i root sui dispositivi Pixel
 canyie/magiskeop
Exploit e writeup per la escalation dei privilegi a root di un'app installata tramite CVE-2024-48336 (Magisk Bug #8279), vulnerabilità di escalation…
 starseed12345/queststack
Sblocca il bootloader del Meta Quest 1 e ottieni l'accesso root utilizzando GhostLock + CVE-2021-1931.
 wheregoes/byd-dolphin-hacking
Reverse engineering dell'head unit della BYD Dolphin — CAN bus, AVAS, chiavi NFC, OTA e altro. DiLink 3 / Android 10.
 secmob/pocforcve-2015-1528
Invierò il poc dopo blackhat.
 noveogroup/android-check
Plugin di analisi statica del codice per progetti Android. (Checkstyle, PMD)
 logicalhacking/dvhma
App Android ibrida intenzionalmente vulnerabile, progettata per consentire ai professionisti della sicurezza di testare strumenti e tecniche e agli…
 sysnets/atfuzzer
Fuzzer evolutivo guidato da grammatica per l'analisi dinamica delle interfacce dei comandi AT su smartphone Android tramite Bluetooth e USB,…
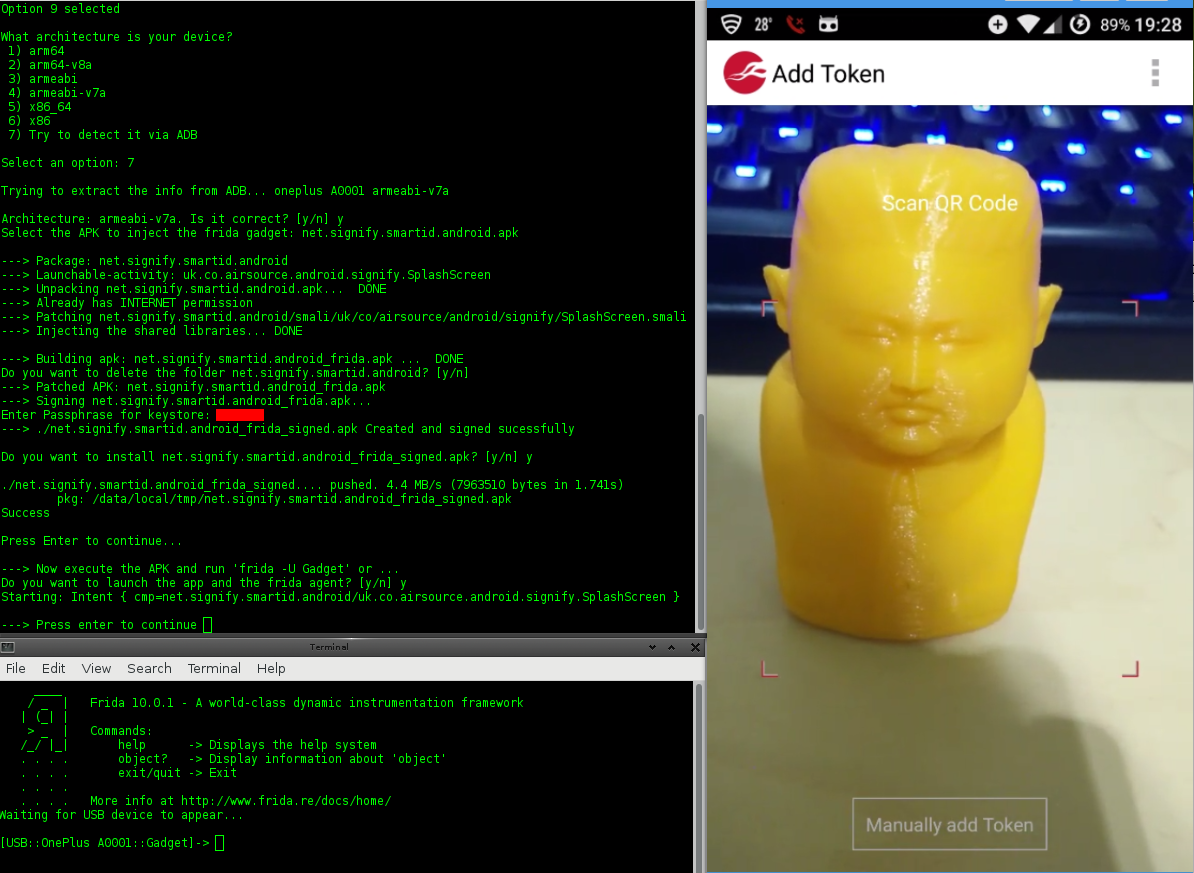 nccgroup/lazydroid
script bash per facilitare alcuni aspetti della valutazione di un'applicazione Android
 kangtastic/cve-2019-2215
Temproot per Pixel 2 e Pixel 2 XL tramite CVE-2019-2215
 symbioticsec/hermes-decomp
Un potente decompilatore che consente di eseguire il reverse engineering di app mobili React Native convertendo i loro file bytecode Hermes compilati…
 cybersecsi/dockerized-android
Un framework basato su contenitori per abilitare l'integrazione di componenti mobili nelle piattaforme di formazione sulla sicurezza.
 ojasookert/cve-2017-0781
Blueborne CVE-2017-0781: vulnerabilità di heap overflow su Android
 timwr/cve-2014-3153
CVE-2014-3153 noto come towelroot
 androguide/dsploit
dSploit - Il toolkit professionale di sicurezza informatica più completo e avanzato su Android.
 viliuskraujutis/androidbroadcastsmonitor
Uno strumento per registrarsi e ricevere tutte le trasmissioni Android standard sul tuo dispositivo Android.








