#1
वास्तविक समय में या कैप्चर फ़ाइलों से नेटवर्क ट्रैफ़िक को कैप्चर करने, निरीक्षण करने और विश्लेषण करने के उपकरण।
Kitploit अनुशंसित

 mitmproxy/mitmproxy
पेनिट्रेशन परीक्षकों और सॉफ्टवेयर डेवलपर्स के लिए एक इंटरैक्टिव TLS-सक्षम इंटरसेप्टिंग HTTP प्रॉक्सी।
 nmap/nmap
उच्च-प्रदर्शन नेटवर्क खोज और सुरक्षा ऑडिटिंग उपकरण, जिसमें उन्नत पोर्ट स्कैनिंग, OS पहचान, सेवा संस्करण पहचान, और स्वचालित टोही तथा भेद्यता मूल्यांकन…
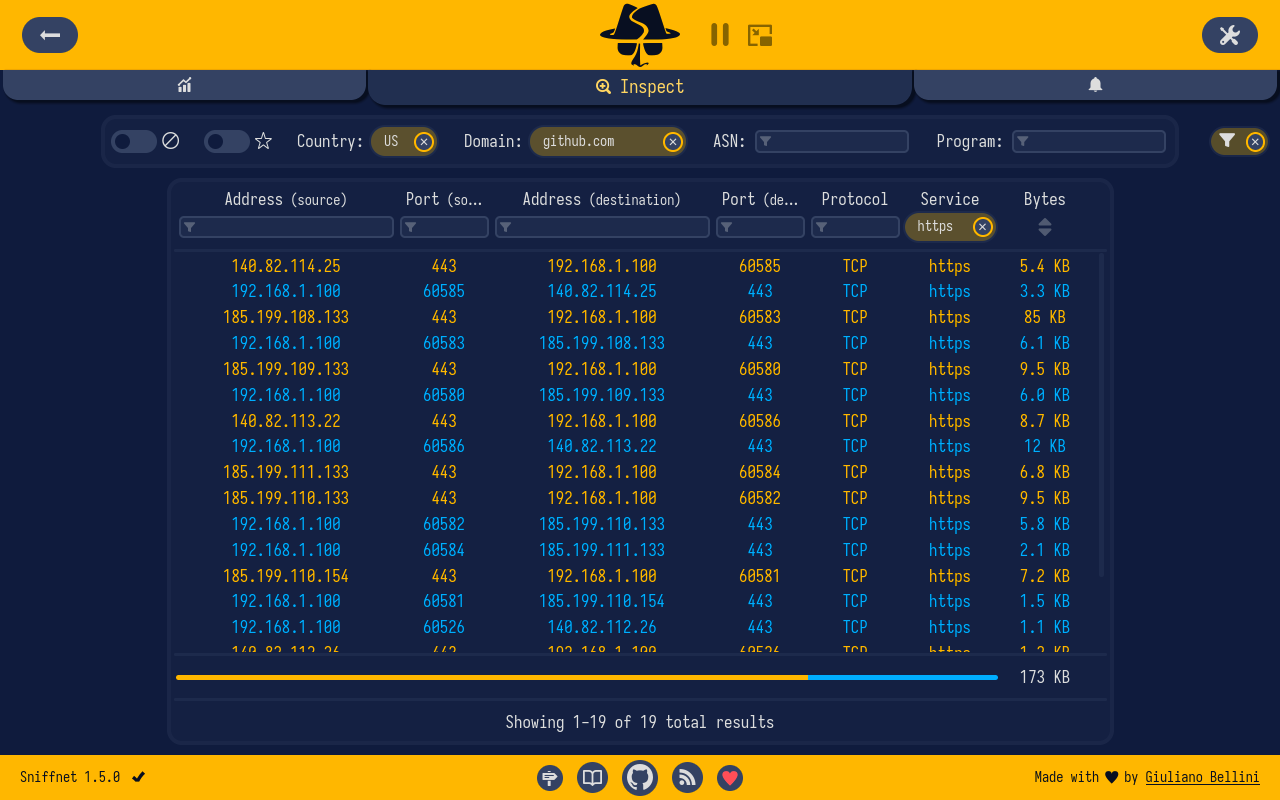 gyulyvgc/sniffnet
आराम से अपने नेटवर्क ट्रैफ़िक की निगरानी करें 🕵️♂️
 robertdavidgraham/masscan
TCP पोर्ट स्कैनर, अतुल्यकालिक रूप से SYN पैकेट भेजता है, 5 मिनट से कम समय में पूरे इंटरनेट को स्कैन करता है।
 secdev/scapy
प्रोटोकॉल की व्यापक श्रेणी में नेटवर्क पैकेटों को फोर्ज करने, डिकोड करने, भेजने, कैप्चर करने और विश्लेषण करने के लिए एक पायथन-आधारित इंटरैक्टिव पैकेट…
 bettercap/bettercap
802.11, BLE, HID, CAN-bus, IPv4 और IPv6 नेटवर्क टोही और MITM हमलों के लिए स्विस आर्मी चाकू।
 gojue/ecapture
eBPF का उपयोग करके बिना CA प्रमाणपत्र के SSL/TLS प्लेनटेक्स्ट को कैप्चर करना। Linux/Android कर्नेल के लिए amd64/arm64 पर समर्थित।
 zeek/zeek
Zeek एक शक्तिशाली नेटवर्क विश्लेषण ढांचा है जो आपके परिचित सामान्य IDS से काफी अलग है।
 aircrack-ng/aircrack-ng
वाईफाई नेटवर्क सुरक्षा ऑडिटिंग के लिए संपूर्ण सुइट, जिसमें पैकेट कैप्चर, इंजेक्शन हमले, डीऑथेंटिकेशन, नकली AP निर्माण, और कमांड-लाइन टूल्स के माध्यम…
wireshark/wiresharkडीप पैकेट निरीक्षण, सैकड़ों प्रोटोकॉल में प्रोटोकॉल डिकोडिंग, तथा समस्या निवारण, फोरेंसिक और सुरक्षा जांच के लिए कैप्चर-फ़ाइल समर्थन के साथ नेटवर्क…
 kubeshark/kubeshark
Kubernetes के लिए eBPF-संचालित नेटवर्क ऑब्ज़र्वेबिलिटी। पूर्ण K8s संदर्भ के साथ L4/L7 ट्रैफ़िक को इंडेक्स करता है, बिना कुंजियों के TLS को डिक्रिप्ट…
 telekom-security/tpotce
🍯 T-Pot - सभी एक में मल्टी हनीपॉट प्लेटफॉर्म 🐝
 oisf/suricata
रीयल-टाइम ट्रैफ़िक निरीक्षण, घुसपैठ का पता लगाने और रोकथाम, प्रोटोकॉल विश्लेषण, और नियम-आधारित खतरे की खोज के लिए ओपन-सोर्स नेटवर्क IDS/IPS/NSM इंजन।
 arkime/arkime
Arkime एक ओपन सोर्स, बड़े पैमाने पर, पूर्ण पैकेट कैप्चरिंग, इंडेक्सिंग और डेटाबेस सिस्टम है।
 ntop/ntopng
वेब-आधारित ट्रैफ़िक और साइबर सुरक्षा नेटवर्क ट्रैफ़िक निगरानी
 borntoberoot/networkmanager
नेटवर्क प्रबंधन और नेटवर्क समस्याओं के निवारण के लिए एक शक्तिशाली ओपन-सोर्स टूल!
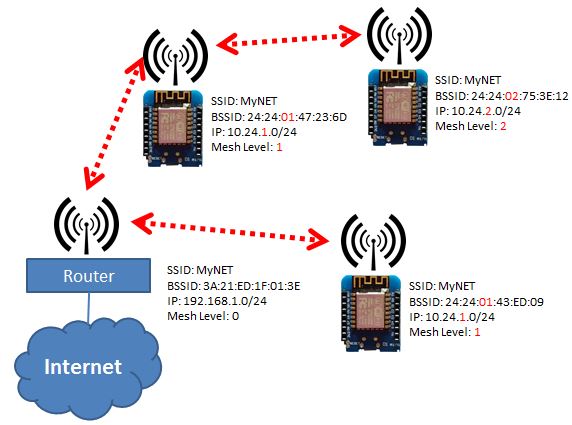 martin-ger/esp_wifi_repeater
एक पूर्ण कार्यात्मक WiFi NAT राउटर (और अब एक WiFi रिपीटर भी)
 ntop/ndpi
मुक्त स्रोत गहन पैकेट निरीक्षण सॉफ़्टवेयर टूलकिट