
 #1
सामान्य वेब एप्लिकेशन दोषों (जैसे XSS, SQLi) का पता लगाने के लिए स्वचालित उपकरण।
Kitploit अनुशंसित

 sqlmapproject/sqlmap
स्वचालित SQL इंजेक्शन और डेटाबेस अधिग्रहण उपकरण
 projectdiscovery/nuclei
तेज़ YAML-आधारित भेद्यता स्कैनर, जिसमें वेब ऐप्स, एपीआई, नेटवर्क, DNS और क्लाउड इंफ्रास्ट्रक्चर में स्वचालित सुरक्षा परीक्षण के लिए टेम्पलेट-संचालित…
zaproxy/zaproxyस्वचालित भेद्यता का पता लगाने, मैनुअल पेनिट्रेशन टेस्टिंग, और प्रॉक्सी-आधारित इंटरसेप्शन इंजन के साथ API सुरक्षा परीक्षण के लिए ओपन-सोर्स वेब…
 projectdiscovery/nuclei-templates
सुरक्षा कमजोरियों का पता लगाने के लिए nuclei इंजन के लिए समुदाय द्वारा क्युरेट किए गए टेम्पलेट्स की सूची।
 ffuf/ffuf
Go में लिखा गया तेज़ वेब फ़ज़र
 maurosoria/dirsearch
वेब पथ स्कैनर
 projectdiscovery/katana
एक अगली पीढ़ी का क्रॉलिंग और स्पाइडरिंग फ्रेमवर्क।
 1n3/sn1per
स्वचालित पेनिट्रेशन परीक्षण और आक्रमण सतह प्रबंधन प्लेटफ़ॉर्म। रिकॉन, स्कैन, एक्सप्लॉइट, रिपोर्ट — 600+ एक्सप्लॉइट, 90+ इंटीग्रेशन, 10K+ डिटेक्शन।
 projectdiscovery/httpx
तेज़, बहु-जांच HTTP टूलकिट जो टोही और सूचना संग्रह के लिए है। TLS, CSP, हेडर, तकनीकी स्टैक और CDN की जांच करता है। स्वचालित सुरक्षा परीक्षण के लिए…
 wpscanteam/wpscan
WordPress security scanner that detects vulnerabilities, enumerates plugins/themes/users, and checks for weak passwords. Integrates with the WPScan…
 s0md3v/xsstrike
सबसे उन्नत XSS स्कैनर।
 owasp/nettacker
Automated Penetration Testing Framework - Open-Source Vulnerability Scanner - Vulnerability Management
 sullo/nikto
Nikto वेब सर्वर स्कैनर
 epi052/feroxbuster
एक तेज़, सरल, पुनरावर्ती सामग्री खोज उपकरण जो Rust में लिखा गया है।
 chaitin/xray
चांगटिंग द्वारा स्वयं विकसित एक पूर्ण सुरक्षा मूल्यांकन उपकरण, सामान्य वेब सुरक्षा समस्याओं की स्कैनिंग और कस्टम पीओसी का समर्थन करता है | उपयोग करने…
 awarexone/agentic-bug-hunter
AI-powered bug bounty hunting toolkit that works with or without subscription.
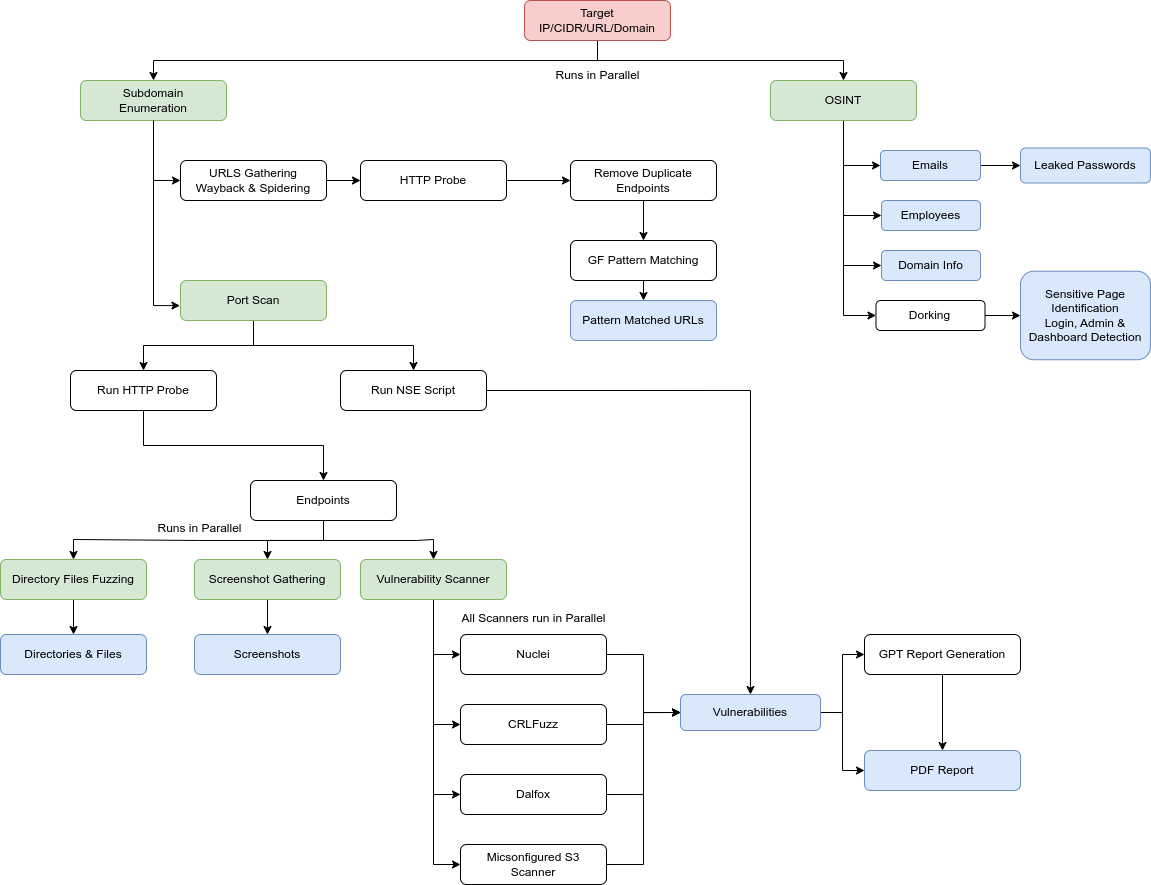 yogeshojha/rengine
reNgine एक वेब अनुप्रयोगों के लिए एक स्वचालित टोही ढाँचा है जो अत्यधिक कॉन्फ़िगरेबल सुव्यवस्थित टोही प्रक्रिया पर केंद्रित है, जो इंजन, टोही डेटा…
 hahwul/dalfox
तेज़ XSS स्कैनर जिसमें पैरामीटर विश्लेषण, WAF फिंगरप्रिंटिंग और DOM/AST सत्यापन शामिल है। CLI, पाइपलाइन या REST API के माध्यम से रिफ्लेक्टेड, स्टोर्ड…
