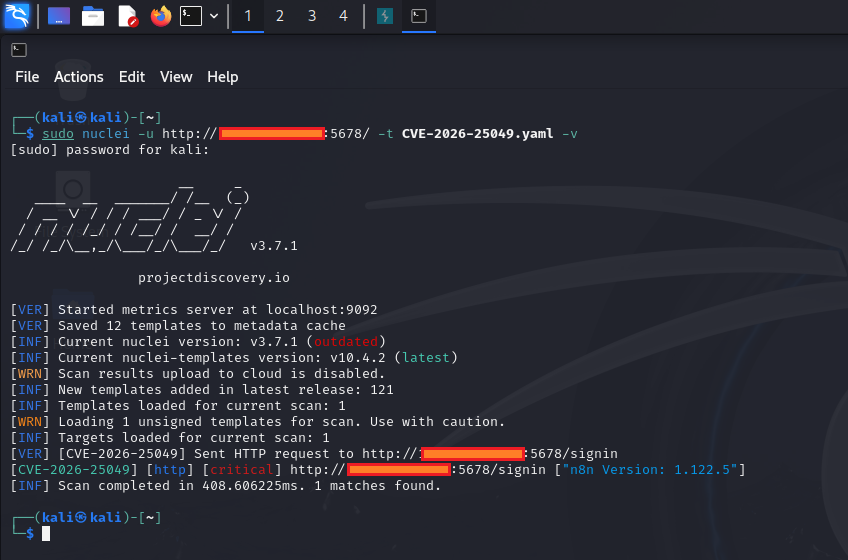
CVE-2026-25049 के लिए एडवाइज़री और सत्यापन नोट्स, जो n8n के /rest/settings एंडपॉइंट में एक अनधिप्रमाणित सूचना प्रकटीकरण है, जिसमें प्रभाव, प्रभावित संस्करण और शमन शामिल हैं।



यह भेद्यता कुछ n8n परिनियोजनों में एक REST API एंडपॉइंट के माध्यम से आंतरिक कॉन्फ़िगरेशन डेटा तक अनधिकृत पहुँच की अनुमति देती है।
भेद्य कॉन्फ़िगरेशन में, निम्नलिखित एंडपॉइंट बिना प्रमाणीकरण के सुलभ है:
GET /rest/settings
public)यह एंडपॉइंट सामान्यतः प्रमाणित उपयोगकर्ताओं तक सीमित होना चाहिए, लेकिन गलत कॉन्फ़िगरेशन या भेद्य संस्करण इसे सार्वजनिक रूप से उजागर कर सकते हैं।
हालाँकि यह सीधे तौर पर पूर्ण सिस्टम समझौते की ओर नहीं ले जाती, यह भेद्यता निम्न कार्य कर सकती है:
💡 सीमित सूचना प्रकटीकरण भी समग्र सुरक्षा स्थिति को महत्वपूर्ण रूप से कमज़ोर कर सकता है।
n8n v1.123.5⚠️ सदैव आधिकारिक सलाह और चेंजलॉग के विरुद्ध सत्यापित करें।
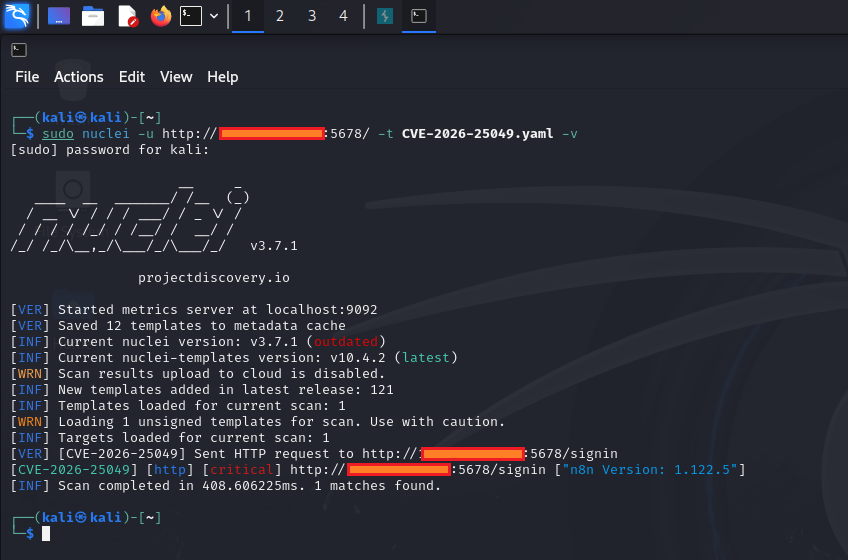
भेद्यता को सत्यापित करने के लिए:
निम्नलिखित पर एक अनुरोध भेजें:
/rest/settings
प्रतिक्रिया व्यवहार का अवलोकन करें।
401 Unauthorized200 OKअपने n8n इंस्टेंस को सुरक्षित करने के लिए:
5678 तक पहुँच प्रतिबंधित करें (VPN, फ़ायरवॉल, IP अनुमति-सूची)| कारक | आकलन |
|---|---|
| आक्रमण जटिलता | निम्न |
| आवश्यक विशेषाधिकार | कोई नहीं |
| उपयोगकर्ता इंटरैक्शन | कोई नहीं |
| प्रभाव का दायरा | आंशिक (सूचना लीक) |
| शोषणीयता | उच्च (यदि उजागर हो) |
⚠️ यह परियोजना शैक्षिक उद्देश्यों और केवल अधिकृत सुरक्षा परीक्षण के लिए है। स्पष्ट अनुमति के बिना सिस्टम का परीक्षण या स्कैन न करें।
यदि आपको यह उपयोगी लगे: